
 completetech-security/node-cve-2026-58040-check
Offline-Node.js-Nachweisprüfer für CVE-2026-58040: Umgehung der TLS-Sitzungsidentitätsrichtlinie des HTTPS-Agent. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.

Offline-Nachweisprüfer für CVE-2026-58040 — Node.js: Umgehung der TLS-Sitzungsidentitätsrichtlinie des HTTPS-Agent. Er vergleicht vom Betreiber gemeldete Node.js-Laufzeitversionen mit den im Herstellerhinweis genannten korrigierten Releases und schreibt einen CSV-, JSON- oder skriptfreien HTML-Triage-Bericht. Python 3.10+, nur Standardbibliothek; die ausführbare Datei kann allein kopiert werden.
Überblick · Schnellstart · Berichtsvorschau · Verwendung · Eingabedateien · Ergebnisse interpretieren · Ausgabeformate · Grenzen und Exit-Codes · Einschränkungen · Quellen · Dokumentation · Mitwirken und Lizenz
Dieses Repository behandelt ausschließlich CVE-2026-58040. Der Prüfer bewertet Versionsnachweise, die Sie bereitstellen; es handelt sich um Triage, nicht um einen Schwachstellenscan.
unknown.exploitability: not_tested. potentially_affected ist keine bestätigte Ausnutzbarkeit, und fixed_version_reported ist kein Beweis dafür, dass eine bereitgestellte Laufzeit gepatcht ist. Nichts hier behauptet eine Ausnutzung oder Produktionsverifikation.Voraussetzungen: Python 3.10 oder neuer. Es ist nichts zu installieren; CI führt die Tests unter Python 3.10 und 3.14 auf Ubuntu und Windows aus.
# One exact runtime version, JSON report on stdout
python node_cve_2026_58040_check.py --version 22.23.2 --format json

# A JSON inventory, saved as an HTML report
python node_cve_2026_58040_check.py --inventory examples/inventory.example.json --format html --output report.html

# Your own CSV list (see Input files), exiting 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58040_check.py --csv-list inventory.csv --fail-on-finding

# Full option list, and the local-only test suite
python node_cve_2026_58040_check.py --help
python -m unittest -v
Das Standardausgabeformat ist CSV auf stdout. Lesen Sie Ergebnisse interpretieren, bevor Sie auf einen Bericht reagieren.
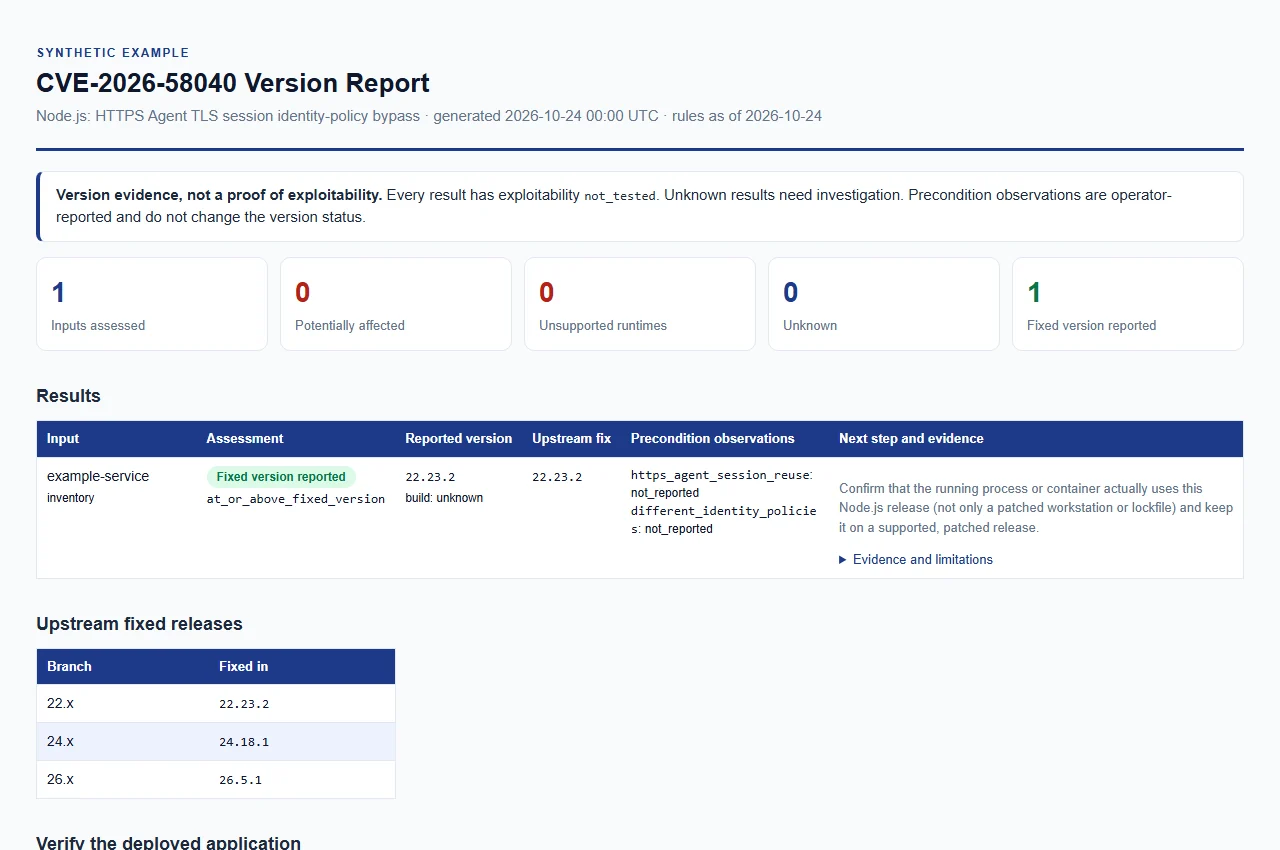
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Geben Sie mindestens eine der Optionen --version, --inventory oder --csv-list an; sie können in einem Lauf kombiniert werden, und alle Eingaben werden mit denselben Regeln bewertet. Optionsabkürzungen werden nicht akzeptiert.
| Option | Zweck |
|---|---|
--version VERSION (Alias --node-version) | Bewertet eine explizite Node.js-Version, offline. Ein einzelnes führendes v wird akzeptiert. Wiederholbar; jeder Wert beschreibt eine separate Laufzeitumgebung. |
--build-source SOURCE | Herkunft der --version-Builds (höchstens 512 Zeichen). Die Standardwerte unknown, upstream, official und official_upstream werden als Upstream-Builds verglichen; jeder andere Wert wird als Vendor-, Distributions- oder benutzerdefinierter Build behandelt und das Ergebnis bleibt unknown. |
--https-agent-session-reuse {true,false}--different-identity-policies {true,false} | Vom Betreiber gemeldete Beobachtungen zu Voraussetzungen, angewendet auf jede --version-Eingabe. Ausgelassen bedeutet nicht gemeldet. Siehe Vom Betreiber gemeldete Voraussetzungen. |
--inventory FILE | JSON-Objekt oder Array von Einträgen. Wiederholbar. Siehe Eingabedateien. |
--csv-list FILE | CSV-Liste mit einer Spalte node_version. Wiederholbar. Siehe Eingabedateien. |
--format {csv,json,html} | Berichtsformat. Standard: csv. Alle Formate enthalten dieselben Belege. |
--output FILE | Schreibt den Bericht in eine neue Datei statt auf stdout. |
--force | Ersetzt eine vorhandene --output-Datei. Ohne diese Option sind vorhandene Berichte geschützt. Eingabedateien werden niemals überschrieben, auch nicht mit --force. |
--brand NAME | Organisationsname, der im HTML-Bericht angezeigt wird (höchstens 512 Zeichen). Standard: CompleteTech LLC. |
--fail-on-finding | Beendet mit Exit-Code 1, wenn ein Ergebnis potentially_affected oder unsupported_runtime ist. Betriebliche Fehler beenden weiterhin mit Exit-Code 2. |
--tool-version, --help | Gibt den Namen und die Version des Prüfprogramms oder die vollständige Hilfe aus. |
Voraussetzungs-Flags und --build-source gelten nur für --version-Werte. Legen Sie für Dateien build_source und die Beobachtungen in jedem Datensatz fest.
Stellen Sie stabile lokale reguläre UTF-8-Dateien bereit. Halten Sie echte Inventare, Ziele, Berichte und Geheimnisse außerhalb der Versionskontrolle; synthetische Beispiele befinden sich in examples/ und docs/example-report.html.
Ein JSON-Inventar ist ein Objekt oder ein Array aus 1 bis 10.000 Objekten. Jeder Datensatz erfordert das Integer-Feld schema_version: 1 und das String-Feld node_version. Optionale Felder sind runtime (nur "node"), label, build_source und die beiden Beobachtungsschlüssel, die unter Vom Betreiber gemeldete Voraussetzungen aufgeführt sind, jeweils boolean oder null. Unbekannte Schlüssel, doppelte Schlüssel, nicht-finite Zahlen und ungültige Typen werden abgelehnt.
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "https_agent_session_reuse": null,
    "different_identity_policies": null
  }
]
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.



