
 completetech-security/node-cve-2026-58039-check
Offline-Node.js-Nachweisprüfer für CVE-2026-58039: Umgehung des Dateisystems durch Prozessberichte im Permission Model. Einzeldatei-Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Prüfwerkzeug für Versionsnachweise zu CVE-2026-58039 — Node.js: Umgehung des Dateisystems durch process-report im Permission Model.
Es vergleicht vom Betreiber gemeldete Node.js-Versionen mit den im Node.js-Advisory genannten korrigierten Releases und schreibt einen CSV-, JSON- oder HTML-Bericht. Es ist eine Triage-Hilfe für Versionsnachweise, kein Schwachstellenscanner und kein Exploit-Werkzeug.
unknown.exploitability: not_tested. Ein Ergebnis potentially_affected ist keine bestätigte Ausnutzbarkeit, und fixed_version_reported ist weder eine Sicherheitsgarantie noch ein Nachweis eines eingespielten Patches.node_cve_2026_58039_check.py kann eigenständig kopiert werden.# Assess one reported version and print JSON
python node_cve_2026_58039_check.py --version 22.23.2 --format json
# Assess an inventory and write an HTML report to a new file
python node_cve_2026_58039_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58039_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_58039_check.py --help
python -m unittest -v
Mindestens eine der Optionen --version, --inventory oder --csv-list ist erforderlich. Ohne --output wird der Bericht nach stdout ausgegeben; das Standardformat ist csv.
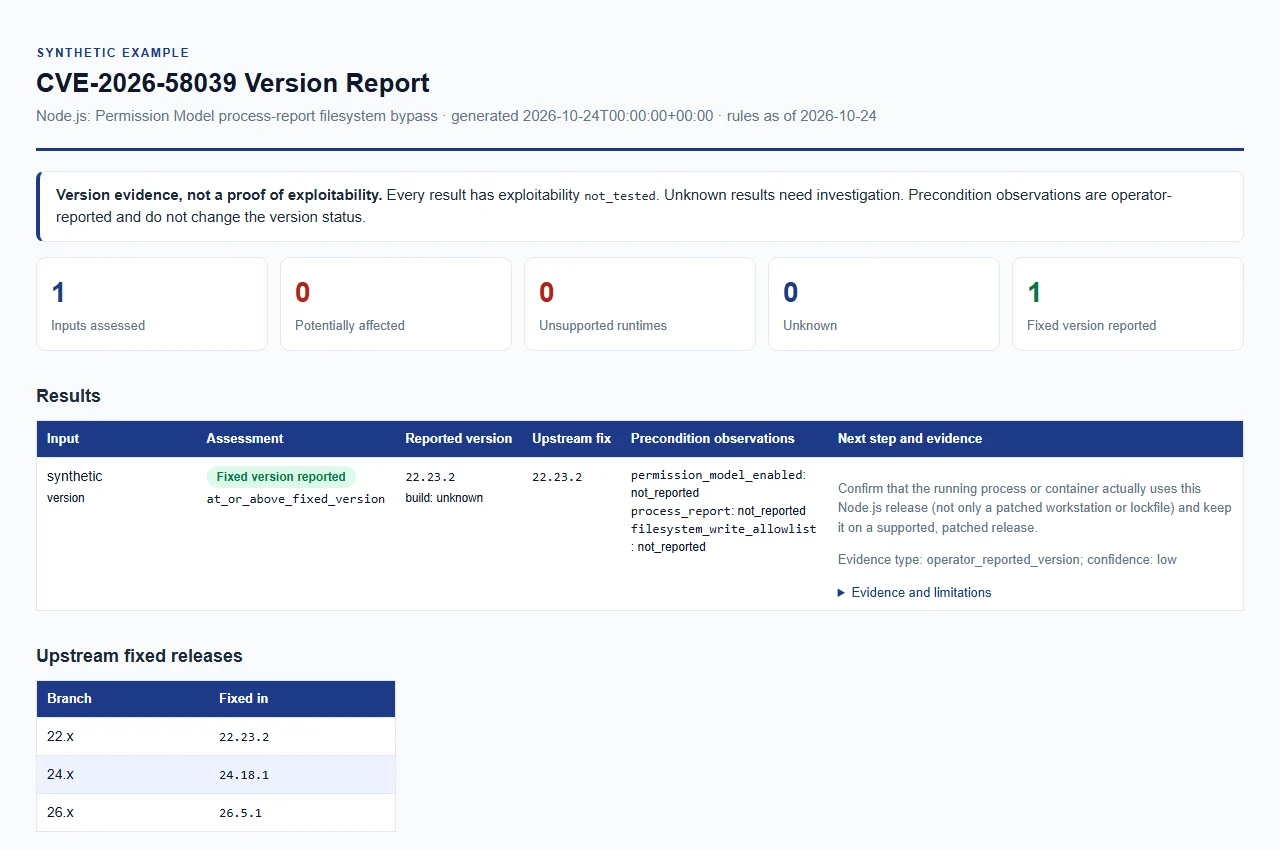
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
| Option | Bedeutung |
|---|---|
--version VERSION (Alias --node-version) | Bewertet eine explizit angegebene Node.js-Version; ein führendes v wird akzeptiert. Wiederholbar; jeder Wert beschreibt eine separate Laufzeit. |
--build-source SOURCE | Herkunft der --version-Builds, höchstens 512 Zeichen. unknown (Standard), upstream, official und official_upstream (oder ein leerer Wert) werden als Upstream-Builds verglichen; jeder andere Wert wird als Vendor- oder Custom-Build behandelt und bleibt unknown. |
--permission-model-enabled, --process-report, --filesystem-write-allowlist | Jede Option akzeptiert true oder false. Eine Betreiberbeobachtung, die auf die --version-Eingaben angewendet wird; sie ändert das Versionsergebnis nicht. |
--inventory FILE | JSON-Inventar (siehe Inventarformate). Wiederholbar. |
--csv-list FILE | CSV-Inventar. Wiederholbar. |
--format {csv,json,html} | Ausgabeformat; Standard csv. Alle Formate enthalten dieselben Belege. |
--output FILE | Schreibt den Bericht in eine neue Datei statt nach stdout. Das Verzeichnis muss bereits existieren. |
--force | Ersetzt eine vorhandene Ausgabedatei. Ohne diese Option sind vorhandene Berichte geschützt. Eingabedateien werden niemals überschrieben, auch nicht mit --force. |
--brand NAME | Organisationsname, der im HTML-Bericht angezeigt wird, höchstens 512 Zeichen; Standard CompleteTech LLC. |
--fail-on-finding | Beendet mit Exit-Code 1, wenn ein Ergebnis potentially_affected oder unsupported_runtime ist. |
--tool-version | Gibt Name und Version des Prüfwerkzeugs aus. Beachten Sie, dass --version die zu bewertende Node.js-Version angibt, nicht die Version des Prüfwerkzeugs. |
Geprüft am 2026-10-24 anhand der offiziellen Release-Advisory und der verlinkten festen Releases.
| Node.js-Hauptversion | Feste Version |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Der Hersteller gibt in der Release-Advisory keine eingeführte Version an. Für jede aufgeführte Hauptversion erfordern Versionen unterhalb ihrer festen Version eine Behebung. Nicht aufgeführte, Custom-/Backport- und Prerelease-Builds benötigen explizite Belege; unbekannte Builds dürfen nicht als sicher eingestuft werden.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
