
 completetech-security/node-cve-2026-56850-check
Offline-Node.js-Nachweisprüfer für CVE-2026-56850: HTTPS-Agent-PFX-Client-Identitätskollision. Einzeldatei-Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Evidenzprüfer für CVE-2026-56850 — Node.js: HTTPS-Agent-PFX-Client-Identitätskollision. Er vergleicht Node.js-Laufzeitversionen, die ein Betreiber meldet, mit den in der Node.js-Sicherheitsempfehlung genannten korrigierten Releases und schreibt das Ergebnis als CSV, JSON oder skriptfreies HTML.
Der Prüfer ist eine einzelne Python-3.10+-Datei, die ausschließlich die Standardbibliothek verwendet, sodass die ausführbare Datei eigenständig kopiert und ausgeführt werden kann.
Dieser Prüfer triagiert Versionsnachweise. Er bewertet kein eingesetztes System.
unknown.exploitability: not_tested. Kein Ergebnis belegt, dass die Schwachstelle erreichbar oder ausgenutzt ist.Verwenden Sie ihn nur mit Inventaren, deren Bewertung Sie autorisiert sind durchzuführen.
CI führt die Unit-Tests und --help unter Python 3.10 und 3.14 auf Ubuntu und Windows aus.
# Assess one runtime version and print JSON
python node_cve_2026_56850_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56850_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_56850_check.py --csv-list inventory.csv --fail-on-finding
Führen Sie python node_cve_2026_56850_check.py --help aus, um die Optionsliste anzuzeigen, oder python -m unittest -v, um die lokale Testsuite auszuführen.
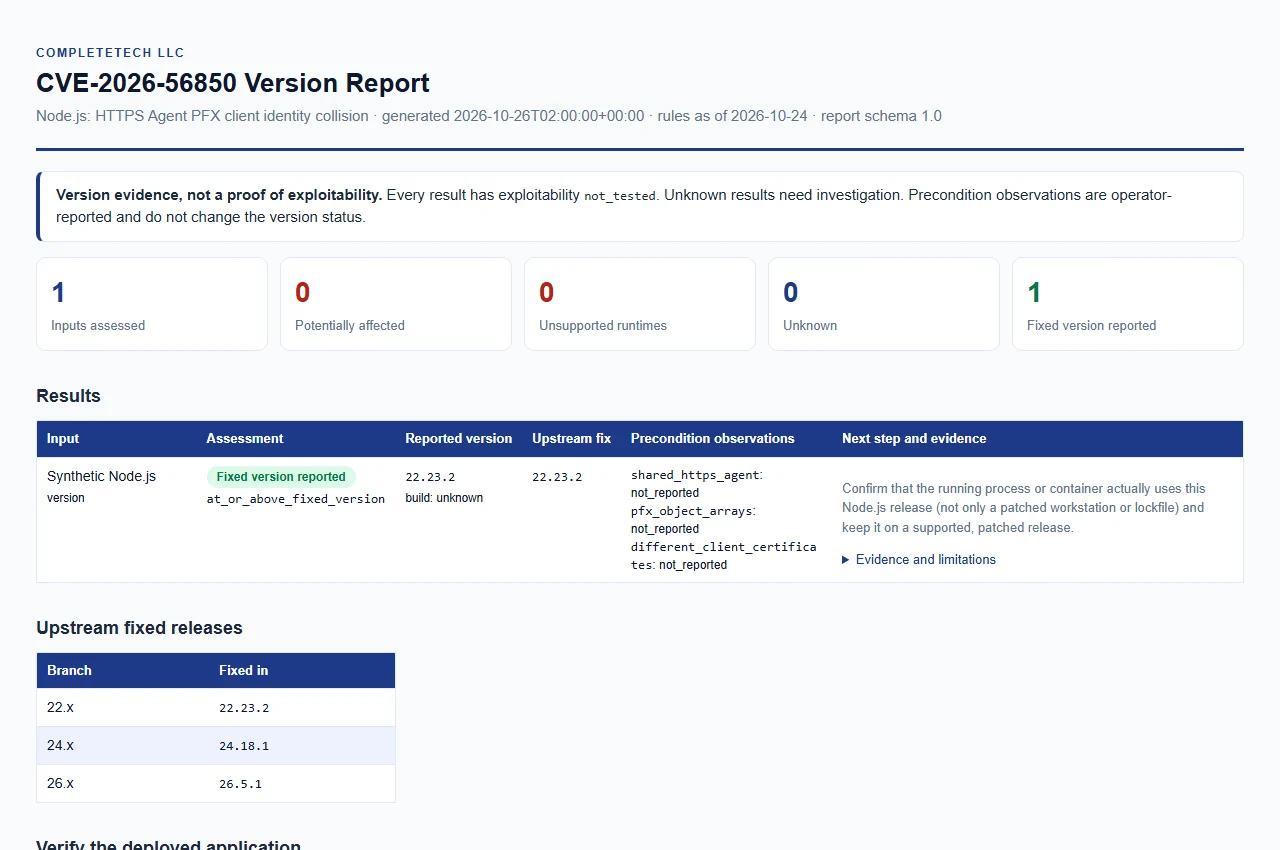
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Es gibt keinen automatischen Scan der aktuellen Maschine. Geben Sie eine exakte Version an, die vom bereitgestellten Prozess stammt, und wählen Sie dann eine Eingabequelle und ein Ausgabeformat.
Sie können beliebige dieser Quellen in einem Lauf kombinieren; alle Ergebnisse fließen in einen Bericht ein.
| Option | Eingabe |
|---|---|
--version VERSION (Alias --node-version) | Eine Node.js-Version, z. B. 22.23.2; ein führendes v wird akzeptiert. Wiederholbar; jeder Wert beschreibt eine separate Laufzeitumgebung. |
--inventory FILE | JSON-Objekt oder -Array von Einträgen. Wiederholbar. Siehe JSON-Inventar. |
--csv-list FILE | CSV mit einer Spalte node_version. Wiederholbar. Siehe CSV-Liste. |
Mindestens eine Eingabe ist erforderlich. JSON-, CSV- und HTML-Berichte werden aus denselben Belegen erstellt.
| Option | Bedeutung |
|---|---|
--build-source SOURCE | Herkunft der --version-Builds, höchstens 512 Zeichen. unknown (der Standard), upstream, official und official_upstream werden als Upstream-Builds verglichen; jeder andere Wert, etwa ein Anbietername, ergibt vendor_build_unverified und einen Status von unknown. |
--shared-https-agent {true,false} | Betreiberbeobachtung, angewendet auf --version-Eingaben. |
--pfx-object-arrays {true,false} | Betreiberbeobachtung, angewendet auf --version-Eingaben. |
--different-client-certificates {true,false} | Betreiberbeobachtung, angewendet auf --version-Eingaben. |
--format {csv,json,html} | Berichtsformat. Der Standard ist csv. |
--output FILE | Den Bericht in einer neuen Datei speichern. Der Standard ist stdout. Das übergeordnete Verzeichnis muss bereits existieren. |
--force | Eine vorhandene Ausgabedatei ersetzen. Ohne diese Option ist ein vorhandener Ausgabepfad ein Fehler. |
--brand NAME | Organisationsname, der im HTML-Bericht angezeigt wird, höchstens 512 Zeichen. Der Standard ist CompleteTech LLC. |
--fail-on-finding | Mit Exit-Code 1 beenden, wenn ein Ergebnis potentially_affected oder unsupported_runtime ist. Siehe Exit-Codes und Unterbrechung. |
--tool-version | Den Namen und die Version des Checkers ausgeben und dann beenden. (--version ist die Node.js-Version, nicht die des Checkers.) |
Die drei Beobachtungsoptionen gelten nur für --version-Eingaben; Inventar- und CSV-Einträge bringen ihre eigenen Beobachtungen mit. Zum Beispiel:
python node_cve_2026_56850_check.py --version 24.18.0 --build-source upstream --shared-https-agent true --format json
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
