
 completetech-security/node-cve-2026-56847-check
Offline-Node.js-Nachweisprüfer für CVE-2026-56847: Dateisystem-Bypass des Permission Model über Trace-Logs. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Prüfwerkzeug für Versionsnachweise zu CVE-2026-56847: Umgehung des Dateisystems durch Trace-Logs im Node.js-Permission-Modell.
Sie geben die Node.js-Versionen an, die Ihre Laufzeitumgebungen melden. Das Prüfwerkzeug vergleicht sie mit den upstream korrigierten Releases und schreibt einen CSV-, JSON- oder HTML-Bericht. Es liefert Triage-Nachweise, keine Bewertung eines eingesetzten Systems.
Dieses Repository behandelt ausschließlich CVE-2026-56847. Es vergleicht vom Betreiber gemeldete Laufzeitversionen mit den korrigierten Releases in einem datierten Regel-Snapshot.
Das Prüfwerkzeug kontaktiert niemals Websites, führt keinen Node.js- oder Projektcode aus und sendet keine Exploit-Payloads. Es ist kein Netzwerkmodus implementiert. Es scannt nicht den aktuellen Rechner, und eine öffentliche URL ist kein Inventar. Die Ausführung berechtigt zu nichts: Bewerten Sie nur Laufzeitumgebungen, die Sie bewerten dürfen.
Jedes Ergebnis trägt exploitability: not_tested. Verborgene Versionen, benutzerdefinierte Builds, widersprüchliche Nachweise und nicht abgedeckte Release-Linien bleiben unknown.
node_cve_2026_56847_check.py kann allein kopiert und verwendet werden.python node_cve_2026_56847_check.py --version 22.23.2 --format json
python node_cve_2026_56847_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_56847_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_56847_check.py --help
python -m unittest -v
Das Standardformat ist CSV, geschrieben nach stdout. --version ist wiederholbar, und jeder Wert beschreibt eine separate Laufzeit. Vorhandene Berichtsdateien sind geschützt, sofern nicht --force explizit angegeben wird.
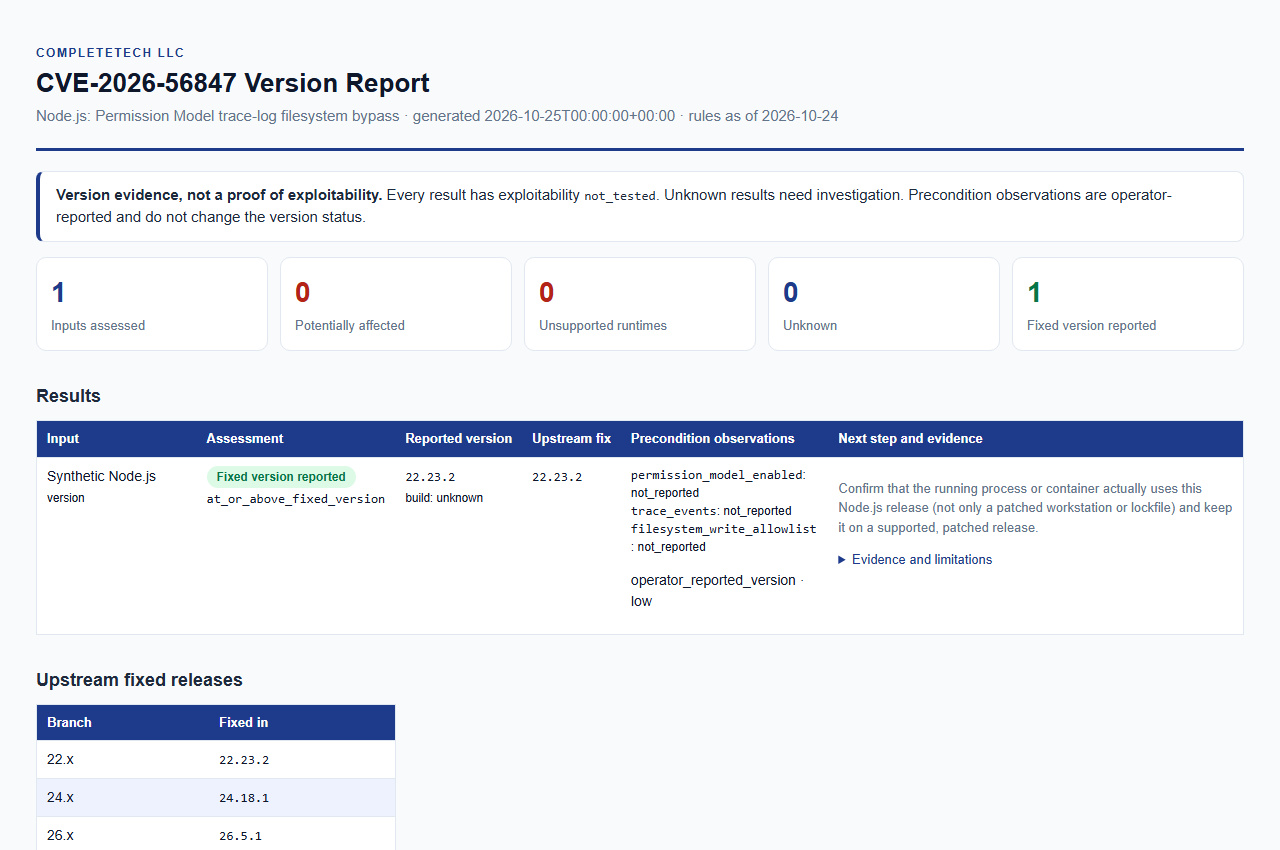
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Mindestens eines von --version, --inventory oder --csv-list ist erforderlich. Sie können in einem Lauf kombiniert werden, und alle Eingaben werden mit denselben Regeln bewertet.
| Option | Zweck |
|---|---|
--version VERSION (Alias --node-version) | Bewertet eine explizite Node.js-Version, mit oder ohne führendem v. Wiederholbar; jeder Wert ist eine separate Laufzeit. |
--build-source SOURCE | Herkunft der --version-Builds, höchstens 512 Zeichen. Standard unknown, was als upstream verglichen wird. Siehe Ergebnisse interpretieren für die Behandlung von Vendor-Quellen. |
--permission-model-enabled, --trace-events, --filesystem-write-allowlist | Betreiberbeobachtung (true oder false), angewendet auf jede --version-Eingabe. Siehe Vorbedingungsbeobachtungen. |
--inventory FILE | JSON-Objekt oder -Array von Datensätzen. Wiederholbar. |
--csv-list FILE | CSV mit einer Spalte node_version. Wiederholbar. |
--format csv|json|html | Berichtsformat. Standard csv. |
--output FILE | Schreibt den Bericht in eine neue Datei. Standard ist stdout. |
--force | Ersetzt eine vorhandene Ausgabedatei. Eingaben können niemals überschrieben werden, auch nicht mit --force. |
--brand NAME | Organisationsname, der im HTML-Bericht angezeigt wird, höchstens 512 Zeichen. Standard CompleteTech LLC. |
--fail-on-finding | Beendet mit Exit-Code 1, wenn ein Ergebnis potentially_affected oder unsupported_runtime ist. |
--tool-version, --help | Gibt die Tool-Version oder die vollständige Optionsliste und die Zusammenfassung der Exit-Status aus. |
Das Ausgabeverzeichnis muss bereits existieren. Ohne --force veröffentlicht der Checker per Hardlink und verweigert das Überschreiben; auf einem Dateisystem ohne Hardlinks bricht er mit einem Fehler ab, sofern Sie keinen anderen Speicherort wählen oder --force übergeben.
Beide Formate speisen dieselbe Bewertung, und JSON-, CSV- und HTML-Berichte werden aus denselben Belegen erstellt. Ohne label wird ein Datensatz als <Dateiname ohne Erweiterung>:<Zeilennummer> benannt. Verwenden Sie examples/inventory.example.json als Ausgangspunkt.
JSON. Ein Objekt oder ein Array. Jeder Datensatz erfordert die Ganzzahl schema_version: 1 und den String node_version. Optionale Felder sind runtime (nur "node" wird akzeptiert), label, build_source und die unten aufgeführten Beobachtungsschlüssel, jeweils ein Boolean oder null. Unbekannte Schlüssel, doppelte Schlüssel, nicht-finite Zahlen und ungültige Typen werden abgelehnt.
CSV. Erfordert eine Kopfzeile mit node_version. Optionale Spalten sind label, build_source und die Beobachtungsspalten, deren Werte genau true, false oder leer sind. Nicht dokumentierte oder doppelte Spalten, Zeilen mit falscher Feldanzahl, einfache Anführungszeichen innerhalb nicht quotierter Zellen und NUL-Zeichen werden abgelehnt.
label,node_version,build_source,permission_model_enabled,trace_events,filesystem_write_allowlist
api-example,22.23.1,,true,true,
| Beobachtung | Bedeutung | CLI-Flag |
|---|---|---|
permission_model_enabled | Berechtigungsmodell aktiviert | --permission-model-enabled |
trace_events | Trace-Ereignisse | --trace-events |
filesystem_write_allowlist | Dateisystem-Schreib-Allowlist | --filesystem-write-allowlist |
Beobachtungen werden als reported_true, reported_false oder not_reported erfasst. Sie werden vom Betreiber bereitgestellt und sind unbestätigt. Sie ändern niemals das Versionsergebnis und belegen niemals Erreichbarkeit.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
