 completetech-security/node-cve-2026-106070-check
Offline-Node.js-Evidenzprüfer für CVE-2026-106070: Inhaltsersetzung durch ungültige ZipFile-Header. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Prüfer für Versionsnachweise zu CVE-2026-106070, Node.js: ZipFile-Inhaltssubstitution bei ungültigem Header. Er vergleicht die von Ihnen gemeldeten Node.js-Laufzeitversionen mit der im Herstellerhinweis genannten korrigierten Version und schreibt einen CSV-, JSON- oder HTML-Triage-Bericht. Python 3.10+, nur Standardbibliothek; die ausführbare Datei kann allein kopiert werden.
Triage-Nachweis, keine Bewertung eines eingesetzten Systems. Der Prüfer liest die von Ihnen angegebenen Versionen. Er untersucht nicht die Maschine, auf der er läuft, führt Node.js nicht aus und testet nicht auf Ausnutzbarkeit; ein Ergebnis bestätigt daher niemals eine Ausnutzung oder einen verifizierten Patch.
Dieses Repository behandelt ausschließlich CVE-2026-106070. Der Prüfer ist bewusst konservativ:
unknown. Unbekannt wird niemals als sicher gemeldet.exploitability: not_tested.fixed_version_reported besagt, dass die gemeldete Version gleich oder höher als die upstream-korrigierte Version ist. Es belegt nicht, dass die eingesetzte Laufzeit gepatcht ist.Verwenden Sie ihn nur für Inventare, deren Bewertung Sie autorisiert sind. Die Entwicklung oder Ausführung des Prüfers autorisiert kein Scannen realer Ziele.
node_cve_2026_106070_check.py hat keine Laufzeitabhängigkeiten und kann allein kopiert werden; kein begleitendes Repository erforderlich.--version-Werte, ein JSON-Inventar oder eine CSV-Liste.# One runtime, JSON report on stdout
python node_cve_2026_106070_check.py --version 26.12.1 --format json
# JSON inventory to an HTML report file
python node_cve_2026_106070_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV list (CSV is the default format), exit 1 on potentially_affected or unsupported_runtime
python node_cve_2026_106070_check.py --csv-list inventory.csv --fail-on-finding
# All options
python node_cve_2026_106070_check.py --help
--version ist wiederholbar; jeder Wert beschreibt eine separate Laufzeitumgebung. JSON-, CSV- und HTML-Berichte werden aus denselben Belegen erstellt. Ohne --output wird der Bericht nach stdout ausgegeben.
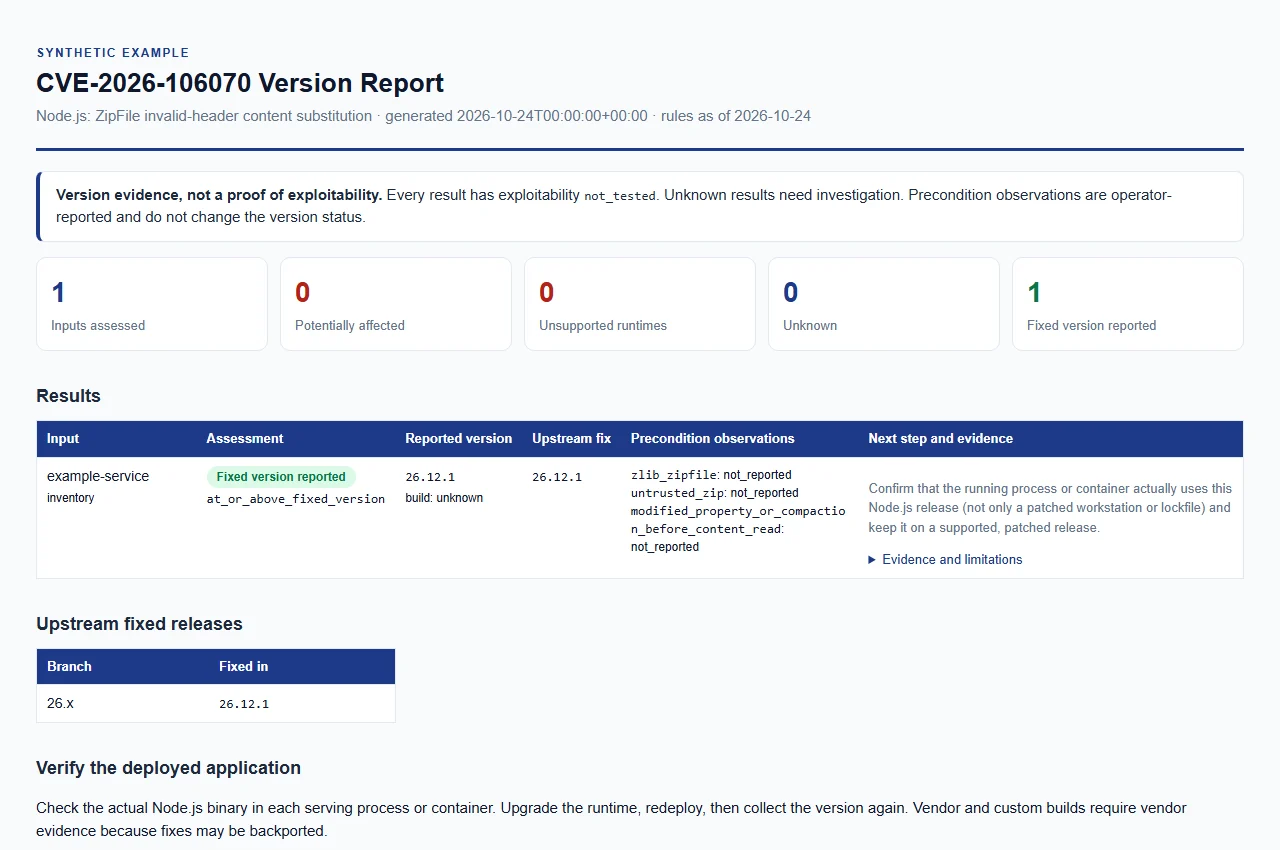
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Ein Lauf benötigt mindestens eine der Optionen --version, --inventory oder --csv-list; du kannst sie kombinieren und jede wiederholen. Eingaben müssen reguläre UTF-8-Dateien innerhalb der Grenzen sein. Synthetische Beispiele befinden sich in examples/ und docs/example-report.html.
Eine Version wird normalisiert, indem ASCII-Leerraum und höchstens ein führendes v entfernt werden. Nur ein einfaches stabiles Release (MAJOR.MINOR.PATCH, keine führenden Nullen) wird verglichen. Vorabversionen, Nightly- oder rc-Builds, Paket-Suffixe, Teilversionen wie 26.12 und alles, was länger als 128 Zeichen ist, sind unknown.
Ein Objekt oder ein Array von Objekten. Unbekannte Schlüssel, doppelte Schlüssel, nicht-finite Zahlen und ungültige Typen werden abgelehnt.
| Feld | Erforderlich | Hinweise |
|---|---|---|
schema_version | ja | Integer 1 |
node_version | ja | String |
runtime | nein | Nur "node" wird akzeptiert |
label | nein | Wird in Berichten angezeigt; Standard ist <Dateiname ohne Erweiterung>:<Position> |
build_source | nein | Build-Provenienz, siehe Build-Quelle |
| Beobachtungsschlüssel | nein | Die drei Schlüssel unten; jeweils boolean oder null |
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "26.12.1",
    "build_source": "unknown",
    "zlib_zipfile": null,
    "untrusted_zip": null,
    "modified_property_or_compaction_before_content_read": null
  }
]
Die Kopfzeile muss node_version enthalten und darf keine doppelten Spalten aufweisen. Optionale Spalten sind label, build_source und die Beobachtungsschlüssel; jede andere Spalte wird abgelehnt, einschließlich schema_version und runtime. Beobachtungszellen sind exakt true, false oder leer. Zeilen müssen dieselbe Anzahl an Feldern wie die Kopfzeile haben, und Anführungszeichen innerhalb nicht in Anführungszeichen gesetzter Zellen, Text nach einem schließenden Anführungszeichen, nicht abgeschlossene Anführungszeichen und NUL-Zeichen werden abgelehnt.
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
