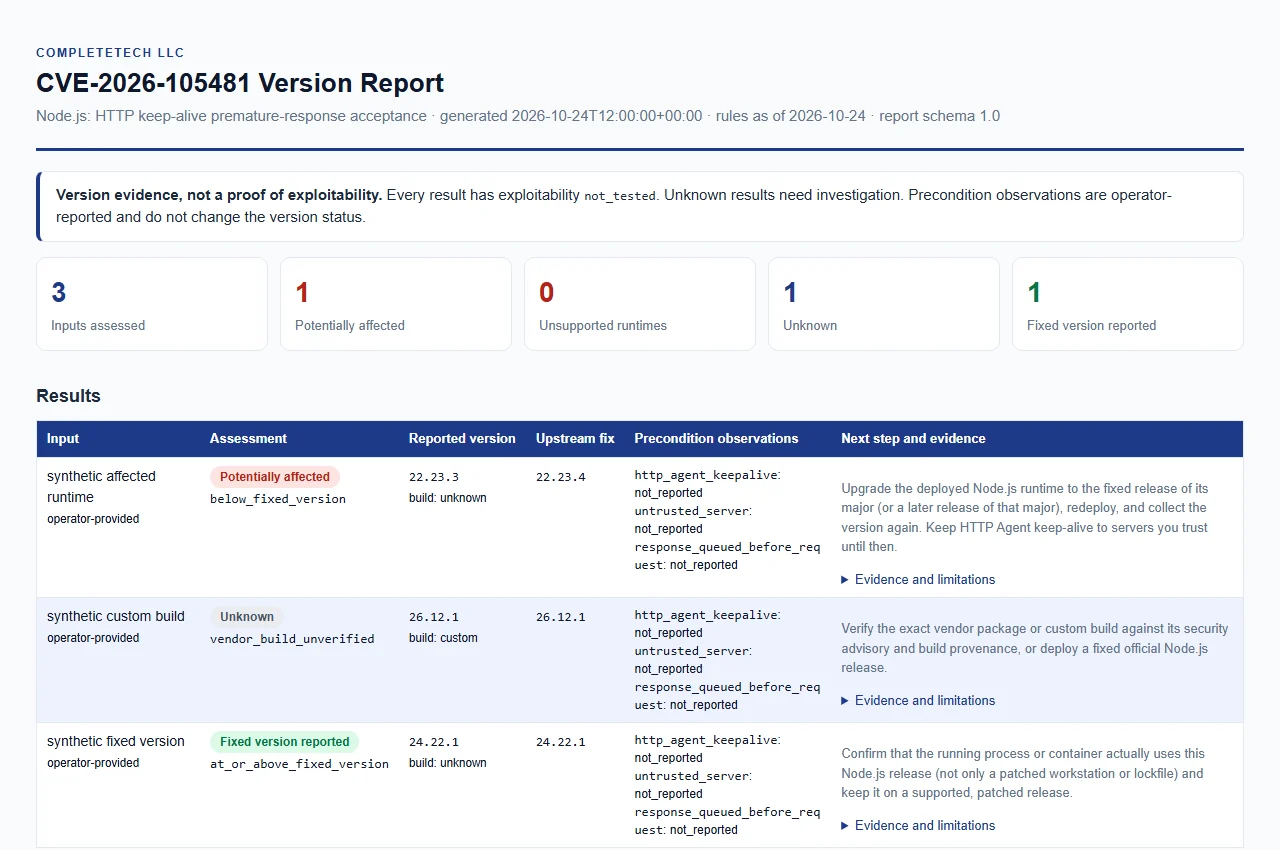
Offline-Node.js-Nachweisprüfer für CVE-2026-105481: vorzeitige Annahme von Antworten bei HTTP Keep-Alive. Einzeldatei-Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Triage ausschließlich anhand der Version für CVE-2026-105481: vorzeitige Annahme von Antworten bei Node.js HTTP Keep-Alive.
node-cve-2026-105481-check vergleicht die von Ihnen gemeldeten Node.js-Versionen mit den upstream veröffentlichten Fix-Releases für CVE-2026-105481. Die Schwachstelle liegt in der Wiederverwendung von HTTP-Agent-Verbindungen und kann dazu führen, dass ein Client eine Antwort akzeptiert, die geschrieben wurde, bevor seine Anfrage gesendet wurde. Der Hersteller stuft sie als mittelschwer ein. Der Checker ist eine einzelne Python-Datei ohne Abhängigkeiten.
Der Checker arbeitet offline. Er verbindet sich nie mit einem Ziel, führt Node.js nicht aus, inspiziert keinen Host und sendet keine Payload. Die Advisory betrifft ausschließlich Versionen, daher gibt es bewusst keinen Netzwerkmodus.
[!IMPORTANT] Ein Versionsbericht ist ein Beleg, keine Bewertung. Der Checker kann nicht sehen, was tatsächlich läuft, was ein Hersteller zurückportiert hat oder ob der verwundbare Pfad erreichbar ist. Der Hersteller nennt keine eingeführte Version, daher ist jedes Release unterhalb eines Fixes lediglich „potenziell betroffen". Nicht gelistete, benutzerdefinierte, herstellerspezifische und Prerelease-Builds werden niemals als sicher eingestuft. Jedes Ergebnis trägt
exploitability: not_tested.
Python 3.10 oder neuer unter Windows, macOS oder Linux. Der Checker verwendet ausschließlich die Standardbibliothek, es muss also nichts installiert werden. Die CI führt die Tests unter Ubuntu und Windows mit Python 3.10 und 3.14 aus.
git clone https://github.com/CompleTetech-Security/node-cve-2026-105481-check.git
cd node-cve-2026-105481-check

# Check versions given on the command line (CSV to stdout by default)
python node_cve_2026_105481_check.py --version v22.23.3 --version 24.22.1

# Check the synthetic example inventory and write an HTML report
python node_cve_2026_105481_check.py --inventory examples/inventory.example.json --format html --output report.html

# Check a CSV list, write JSON, and exit 1 if anything needs attention
python node_cve_2026_105481_check.py --csv-list runtimes.csv --format json --output report.json --fail-on-finding
Führen Sie die Tests mit python -m unittest -v aus.
Mindestens eine der Optionen --version, --inventory oder --csv-list ist erforderlich. Sie können kombiniert werden, und jeder Eintrag wird zu einer Ergebniszeile. Ein Lauf ist auf 10.000 Einträge und insgesamt 100 Eingabedateien begrenzt.
| Option | Bedeutung |
|---|---|
--version VERSION (Alias --node-version) | Gemeldete Node.js-Version. Wiederholbar. Ein führendes v wird akzeptiert. |
--build-source SOURCE | Herkunft jedes --version-Werts, höchstens 512 Zeichen. Siehe Build-Quelle. |
--http-agent-keepalive, --untrusted-server, --response-queued-before-request true|false | Betreiberbeobachtungen, die auf die --version-Werte angewendet werden. Sie ändern niemals status. |
--inventory FILE | JSON-Objekt oder -Array von Einträgen. Wiederholbar. |
--csv-list FILE | CSV mit einer Kopfzeile. Wiederholbar. |
--format csv|json|html | Ausgabeformat. Der Standard ist csv. |
--output FILE | Den Bericht in eine neue Datei statt nach stdout schreiben. Die Datei wird atomar veröffentlicht. |
--force | Erlauben, dass --output eine vorhandene Datei ersetzt. Die Ausgabe darf niemals eine Eingabedatei ersetzen. |
--brand TEXT | Organisationsname, der im HTML-Bericht angezeigt wird, höchstens 512 Zeichen. Der Standard ist CompleteTech LLC. |
--fail-on-finding | Mit Exit 1 beenden, wenn ein Ergebnis potentially_affected oder unsupported_runtime ist. |
--tool-version, --help | Die Tool-Version oder die Verwendung ausgeben. |
Eingabefelder, Validierungsregeln und Grenzen finden Sie in docs/REFERENCE.md. Ein synthetisches Inventar finden Sie in examples/inventory.example.json.
--build-source ist eine Betreiberangabe, keine verifizierte Herkunft. Der Standard unknown sowie upstream, official, official_upstream oder ein leerer Wert erlauben alle den normalen Vergleich. Eine nicht gekennzeichnete Version wird daher als Upstream-Build verglichen. Jeder andere Wert wird als Vendor- oder Custom-Build behandelt, und das Ergebnis bleibt unknown.
| Code | Bedeutung |
|---|---|
| 0 | Abgeschlossen und der Bericht wurde geschrieben. |
| 1 | Abgeschlossen mit --fail-on-finding und mindestens einem Ergebnis potentially_affected oder unsupported_runtime. |
| 2 | Verwendungs- oder Betriebsfehler, etwa fehlerhafte oder zu große Eingabe, eine vorhandene Ausgabe ohne --force oder eine nicht beschreibbare Ausgabe. Es bleibt keine partielle Ausgabedatei zurück. |
| 130 | Unterbrochen (Strg-C). Je nach Phase werden abgeschlossene Ergebnisse einmal geschrieben und als unvollständig markiert, oder es wird nichts geschrieben. Ein bereits veröffentlichter Bericht bleibt wie geschrieben erhalten und wird nicht erneut versucht. |
Exit 2 bedeutet, dass der Lauf selbst fehlgeschlagen ist. Es ist kein Bewertungsergebnis. Das phasenweise Verhalten von Exit 130 ist in docs/REFERENCE.md beschrieben.
status | Bedeutung |
|---|---|
potentially_affected | Die gemeldete Upstream-Version liegt unter dem festen Release ihrer aufgeführten Hauptversion (22.x, 24.x, 26.x). Dies ist keine bestätigte Ausnutzbarkeit. |
fixed_version_reported | Die gemeldete Upstream-Version liegt auf oder über diesem festen Release. Dies ist keine Garantie für Sicherheit oder dafür, was das eingesetzte Binary enthält. |
unsupported_runtime | Die Hauptversion ist gemäß dem Node.js-Release-Zeitplan über das End-of-Life hinaus. Der Hersteller gibt an, dass End-of-Life-Versionen immer von einem Sicherheits-Release betroffen sind. |
unknown | Die Version fehlt, ist fehlerhaft, ein Prerelease/Nightly/RC, ein Vendor- oder Custom-Build, widersprüchlich oder in einer nicht abgedeckten Hauptversion (zum Beispiel 27.x). |
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.