
 compasssecurity/entrafalcon
Ein leichtgewichtiges PowerShell-Tool zur Bewertung der Sicherheitslage von Microsoft Entra ID-Umgebungen. Es hilft, privilegierte Objekte, riskante Zuweisungen und potenzielle Fehlkonfigurationen zu identifizieren.

# EntraFalcon
EntraFalcon ist ein PowerShell-basiertes Assessment-Tool für Pentester, Sicherheitsanalysten und Systemadministratoren zur Bewertung der Sicherheitslage einer Microsoft Entra ID-Umgebung.
EntraFalcon wurde für eine einfache Nutzung entwickelt, läuft auf PowerShell 5.1 und 7, unterstützt sowohl Windows als auch Linux und erfordert keine zusätzlichen PowerShell-Module, keine zusätzlichen Installationen und keine Zustimmung zur Microsoft Graph API.
Das Tool hilft dabei, privilegierte Objekte, potenziell riskante Zuweisungen und Fehlkonfigurationen bei Conditional Access aufzudecken, die oft übersehen werden, wie zum Beispiel:
- Benutzer mit Kontrolle über hochprivilegierte Gruppen oder Anwendungen
- Externe oder interne Unternehmensanwendungen mit übermäßigen Berechtigungen (z. B. Microsoft Graph API, Azure-Rollen)
- Benutzer mit Azure IAM-Rollenzuweisungen direkt auf Ressourcen
- Privilegierte Konten, die von On-Premises synchronisiert werden
- Inaktive Benutzer oder Benutzer ohne MFA-Fähigkeit
- Ungeschützte Gruppen, die in sensiblen Zuweisungen verwendet werden (z. B. Conditional Access-Ausschlüsse, Subscription Owner oder berechtigtes Mitglied einer privilegierten Gruppe)
Die Ergebnisse werden in interaktiven HTML-Berichten präsentiert, um eine effiziente Erkundung und Analyse zu unterstützen.
## 🚀 Funktionen
- Einfaches PowerShell-Skript, kompatibel mit PowerShell 5.1 und 7. Läuft auf Windows und Linux
- Integrierte Authentifizierung mit Unterstützung mehrerer Methoden
- Verwendet First-Party-Microsoft-Anwendungen mit vorab zugestimmten Scopes, um Graph API-Zustimmungsaufforderungen zu umgehen
- Generiert navigierbare HTML-Berichte, die Filterung, Sortierung, Datenexport usw. unterstützen
- Führt über 90 automatisierte Prüfungen durch und fasst die Ergebnisse in einem Security Findings Report zusammen
- Enthält Prüfungen auf schwache Tenant-Konfigurationen und riskante Objekteigenschaften oder Berechtigungen
- Bietet Schweregradbewertungen sowie Beschreibungen des Problems, potenzieller Bedrohungen und Hinweise zur Behebung
- Listet betroffene Objekte auf und verlinkt direkt zu deren detaillierten Berichten für weitere Untersuchungen
- Führt eine grundlegende Bewertung von Auswirkung, Wahrscheinlichkeit und Risiko durch, um schwach geschützte hochprivilegierte Objekte hervorzuheben und die Daten zu sortieren.
- Zeigt Warnungen für riskante Konfigurationen und erhöhte Privilegien an
- Zählt Entra ID-Objekte auf, darunter:
- Benutzer (einschließlich Agent Users)
- Gruppen
- Unternehmensanwendungen
- App-Registrierungen
- Managed Identities
- Agent-Identitäten
- Agent Identity Blueprint Principals
- Agent Identity Blueprints
- PIM-Zuweisungen:
- PIM für Entra-Rollen
- PIM für Gruppen
- PIM für Azure-Rollen
- Entra-Rollenzuweisungen
- Azure-Rollenzuweisungen
- Intune RBAC-Zuweisungen
- Access Packages
- Entitlement Management-Kataloge
- Katalog-RBAC
- Conditional Access-Richtlinien
- Administrative Units
- PIM-Einstellungen:
- PIM für Entra-Rollen
- PIM für Gruppen (nur BroCi-Authentifizierung)
## ✅ Voraussetzungen
|Typ|Berechtigung|Erforderlich|Auswirkung bei Fehlen|
|-|-|-|-|
|Entra ID-Rolle|Global Reader|Ja|Skripte können nicht ausgeführt werden|
|Azure-Rolle|Reader: Auf jeder Management Group oder Subscription|Nein|Azure IAM-Zuweisungen können nicht bewertet werden|
Darüber hinaus müssen Sie sich von dem Gerät, auf dem Sie das Tool ausführen, bei der Microsoft Graph API und optional bei der Azure ARM API authentifizieren können.
Stellen Sie sicher, dass Conditional Access-Richtlinien Ihre Authentifizierung nicht blockieren.
## ▶️ Verwendung
### EntraFalcon herunterladen
Um zu beginnen, klonen Sie das Repository und navigieren Sie in das Projektverzeichnis:```powershell
git clone https://github.com/CompassSecurity/EntraFalcon
cd EntraFalcon
```
Hinweis: Möglicherweise müssen Sie die PowerShell-Ausführungsrichtlinie vorübergehend ändern, um das Skript auszuführen.
Tun Sie dies nur bei vertrauenswürdigen Skripten!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
```
### EntraFalcon ausführen
EntraFalcon enthält integrierte Unterstützung für die Entra ID-Authentifizierung. Verwenden Sie `-AuthFlow`, um den Authentifizierungsablauf auszuwählen.
Für normale Assessments verwenden Sie einen der Abläufe mit vollständiger Abdeckung:
| Empfohlener Ablauf | Am besten geeignet für | Plattform | Abdeckung |
|-|-|-|-|
| `BroCi` *(Standard)* | Interaktive Windows-Ausführungen | Windows | Vollständig |
| `BroCiManualCode` | Authentifizierung in einem anderen Browser | Windows, Linux, macOS | Vollständig |
| `BroCiToken` | Vorhandenes Azure Portal-Aktualisierungstoken | Windows, Linux, macOS | Vollständig |
| `ServicePrincipal` | Automatisierung / CI | Windows, Linux, macOS | Vollständig |
`BroCi` verwendet eine interaktive Anmeldung. `BroCiToken` und `ServicePrincipal` verwenden keine. Fallback-Benutzerabläufe können mehrere interaktive Anmeldungen erfordern, da separate Ressourcentoken angefordert werden.
<details>
<summary>Fallback-Authentifizierungsabläufe</summary>
Aufgrund des Fehlens vorab genehmigter First-Party-Anwendungen können die Fallback-Abläufe nicht die vollständige Enumeration (`PIM for Groups`, `Access Packages`, `Catalogs`) durchführen. Daher bleiben sie derzeit nur Fallback-Optionen.
| Ablauf | Nur verwenden, wenn | Plattform | Einschränkungen |
|-|-|-|-|
| `AuthCode` | Legacy-Kompatibilität erforderlich ist | Windows | Teilweise Abdeckung. Kein eigenständiger Bericht für `PIM for Groups`, `Access Packages` oder `Catalogs`. |
| `DeviceCode` | Browserbasierte Authentifizierung nicht möglich ist | Windows, Linux, macOS | Teilweise Abdeckung. Kein eigenständiger Bericht für `PIM for Groups`, `Access Packages` oder `Catalogs`. Einige Security Findings-Prüfungen werden mit reduzierter Tiefe ausgeführt. |
| `ManualCode` | Die Authentifizierung über eine separate Browsersitzung abgeschlossen werden muss | Windows, Linux, macOS | Teilweise Abdeckung. Kein eigenständiger Bericht für `PIM for Groups`, `Access Packages` oder `Catalogs`. |
</details>
#### Empfohlen: BroCi-Ablauf (Standard / nur Windows)
BroCi verwendet alternative First-Party-Anwendungen und erfordert nur eine interaktive Anmeldung.
Es ist nützlich, wenn der *Azure Active Directory PowerShell*-Client eine Zuweisung erfordert und vermieden werden muss.```powershell
.\run_EntraFalcon.ps1
```
Explizite BroCi-Auswahl:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
```
#### Empfohlen: BroCi + Manueller Code-Flow```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
```
1. Das Skript kopiert die Authentifizierungs-URL in die Zwischenablage.
2. Füge die URL in einen Browser ein (optional auf einem anderen Gerät für SSO-Unterstützung).
3. Öffne die Entwicklertools des Browsers und aktiviere im Netzwerk-Tab `Preserve log`.
4. Schließe die Authentifizierung ab.
5. Suche im Netzwerkprotokoll nach `code=1.` und kopiere die Anfrage-URL, die den Code enthält, in die Zwischenablage.
6. Drücke die Eingabetaste, um fortzufahren; das Skript liest den Code aus der Zwischenablage und schließt den Token-Erwerb ab.
#### Empfohlen: BroCi mit Token
Wenn bereits ein gültiges Azure-Portal-Refresh-Token verfügbar ist (Client c44b4083-3bb0-49c1-b47d-974e53cbdf3c), kann es direkt verwendet werden.
Beispiel: Abrufen des Refresh-Tokens aus dem Browser
1. Öffne die Entwicklertools des Browsers und aktiviere im Netzwerk-Tab Preserve log.
2. Authentifiziere dich unter https://entra.microsoft.com.
3. Suche im Netzwerkprotokoll nach `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c` und extrahiere das Refresh-Token aus der Antwort.```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
```
#### Empfohlen: Service Principal
Authentifiziert sich als registrierte Anwendung mithilfe des OAuth2-Client-Credentials-Grants — keine Benutzerinteraktion erforderlich.
Nützlich für wiederholte automatisierte Ausführungen.
Erfordert eine benutzerdefinierte Entra-App-Registrierung mit Graph-API-Berechtigungen vom Typ `Application` (siehe unten).
**Mit Client Secret:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPClientSecret "<Secret>"
```
**Mit PFX-Zertifikat:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePath "C:\certs\app.pfx"
```
Für eine passwortgeschützte PFX fügen Sie `-SPCertificatePassword (Read-Host -Prompt "Certificate password" -AsSecureString)` hinzu.
**Mit PEM-Zertifikat + privatem Schlüssel (nur PowerShell 7+):**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePemPath "C:\certs\cert.pem" -SPPrivateKeyPemPath "C:\certs\key.pem"
```
Für einen verschlüsselten privaten Schlüssel fügen Sie `-SPPrivateKeyPemPassword (Read-Host -Prompt "Private key password" -AsSecureString)` hinzu.
##### Erforderliche App-Registrierungsberechtigungen
Erteilen Sie die folgenden **Anwendungs**berechtigungen (nicht Delegiert) für die App-Registrierung und stimmen Sie ihnen per Admin-Consent zu:
| Berechtigung | Typ |
|---|---|
| `AdministrativeUnit.Read.All` | Application |
| `AgentIdentity.Read.All` | Application |
| `AgentIdentityBlueprint.Read.All` | Application |
| `AgentIdentityBlueprintPrincipal.Read.All` | Application |
| `Application.Read.All` | Application |
| `AuditLog.Read.All` | Application |
| `Device.Read.All` | Application |
| `EntitlementManagement.Read.All` | Application |
| `Group.Read.All` | Application |
| `Organization.Read.All` | Application |
| `Policy.Read.All` | Application |
| `PrivilegedAccess.Read.AzureADGroup` | Application |
| `RoleManagement.Read.Directory` | Application |
| `RoleManagementPolicy.Read.AzureADGroup` | Application |
| `User.Read.All` | Application |
| `DeviceManagementRBAC.Read.All` | Application |
Weisen Sie zusätzlich dem Service Principal in Entra ID die Rolle **Azure Reader** auf der Stammverwaltungsgruppe (oder jedem relevanten Abonnement) und optional die Rolle **Global Reader** zu (erforderlich für den MFA-Status pro Benutzer).
#### Fallback: Auth Code Flow (nur Windows)```powershell
.\run_EntraFalcon.ps1 -AuthFlow AuthCode
```
#### Fallback: Device Code Flow
In gehärteten Umgebungen wird es häufig durch Conditional Access eingeschränkt.
Mit `DeviceCode` werden zwei Security-Findings-Prüfungen mit reduzierter Tiefe ausgeführt (`CAP-004` und `CAP-005`).```powershell
.\run_EntraFalcon.ps1 -AuthFlow DeviceCode
```
#### Fallback: Auth-Code + manueller Code-Flow```powershell
.\run_EntraFalcon.ps1 -AuthFlow ManualCode
```
1. Das Skript kopiert die Authentifizierungs-URL in die Zwischenablage.
2. Fügen Sie die URL in einen Browser ein (optional auf einem anderen Gerät für SSO-Unterstützung).
3. Schließen Sie die Authentifizierung ab.
4. Kopieren Sie die endgültige Weiterleitungs-URL aus der Adressleiste des Browsers (die den Autorisierungscode enthält) in die Zwischenablage.
5. Drücken Sie die Eingabetaste, um fortzufahren; das Skript liest den Code aus der Zwischenablage und schließt den Token-Erwerb ab.
### Weitere Parameter
#### Microsoft-eigene Unternehmens-Apps einbeziehen
Standardmäßig werden offizielle Microsoft-Unternehmensanwendungen von der Bewertung ausgeschlossen, um Rauschen zu reduzieren. Um sie in die Enumeration und Analyse einzubeziehen, verwenden Sie den Schalter `-IncludeMsApps`:```powershell
.\run_EntraFalcon.ps1 -IncludeMsApps
```
#### PIM für Gruppen-Bewertung überspringen
Verwenden Sie den Schalter `-SkipPimForGroups`, um die Vorab-Erfassung und Anreicherung für PIM für Gruppen zu überspringen.
Dadurch wird auch der eigenständige Bericht zu den `PIM für Gruppen`-Einstellungen übersprungen.```powershell
.\run_EntraFalcon.ps1 -SkipPimForGroups
```
#### Weitere optionale Parameter
| Parameter | Beschreibung | Standardwert |
|---------------------- |----------------------------------------------------------------------------------------------------------------------------------|---------------------------------------------------|
| **UserAgent** | User-Agent, der für die Anfragen an den Token-Endpunkt und die API-Aufrufe verwendet wird. | `EntraFalcon` |
| **DisableCAE** | Deaktiviert die Anforderung von Continuous Access Evaluation (CAE)-Tokens. | `false` |
| **Tenant** | Gibt den Mandanten (ID oder Domäne) an, gegen den authentifiziert werden soll. Nützlich bei der Bewertung eines anderen Mandanten als des Heim-Mandanten des Kontos.| `Account's home tenant` |
| **OutputFolder** | Ausgabeordner, in dem die Berichte gespeichert werden. | `Results_%TenantName%_YYYYMMDD_HHMM` |
| **LimitResults** | Begrenzt die Anzahl der Gruppen und Benutzer im Bericht (nach Sortierung nach Risiko). Nützlich für große Mandanten. | - |
| **LogLevel** | Steuert die Ausführlichkeit der CLI-Protokollierung zur Laufzeit. Unterstützte Werte: `Off` (Standard), `Verbose`, `Debug`, `Trace`. | `Off` |
| **ApiTop** | Legt die angeforderte Graph-API-Seitengröße fest (Objekte pro Antwort). Niedrigere Werte können das Timeout-Risiko (HTTP 504) verringern, erhöhen aber die Anzahl der Anfragen. | `999` (Gültiger Bereich: 5–999) |
| **AuthFlow** | Bevorzugter Auth-Flow-Selektor. Werte: `BroCi` (Standard), `AuthCode`, `DeviceCode`, `ManualCode`, `BroCiManualCode`, `BroCiToken`, `ServicePrincipal`. | `BroCi` |
| **BroCiToken** | Azure-Portal-**Refresh-Token** für `AuthFlow BroCiToken`. | - |
| **SPClientId** | Anwendungs-(Client-)ID des Dienstprinzipals. Erforderlich für `-AuthFlow ServicePrincipal`. | - |
| **SPClientSecret** | Client-Geheimnis für den Dienstprinzipal. Wird mit `-AuthFlow ServicePrincipal` verwendet. | - |
| **SPCertificatePath** | Pfad zu einer PFX/P12-Zertifikatsdatei für die Dienstprinzipal-Authentifizierung. | - |
| **SPCertificatePassword** | Passwort (`SecureString`) für das durch `-SPCertificatePath` angegebene PFX-Zertifikat. | - |
| **SPCertificatePemPath** | Pfad zu einer PEM-Zertifikatsdatei. Wird zusammen mit `-SPPrivateKeyPemPath` verwendet. | - |
| **SPPrivateKeyPemPath** | Pfad zur PEM-Privatschschlüsseldatei, die zu `-SPCertificatePemPath` passt. | - |
| **SPPrivateKeyPemPassword** | Passwort (`SecureString`) für den durch `-SPPrivateKeyPemPath` angegebenen PEM-Privatschschlüssel. | - |
| **Csv** | Aktiviert das Schreiben von CSV-Berichtsdateien zusätzlich zu TXT/HTML-Berichtsdateien. | `false` |
| **ExportCapUncoveredUsers** | Exportiert für jede aktivierte Richtlinie für bedingten Zugriff mit Benutzer-Targeting eine CSV-Datei mit Benutzern, die von dieser Richtlinie **nicht** abgedeckt sind. Die Dateien werden in einen Unterordner `ConditionalAccessPolicies_UncoveredUsers` im Ausgabeverzeichnis geschrieben. | `false` |
| **ExportFindingsJson** | Exportiert alle Security Findings am Ende des Durchlaufs als JSON. | `false` |
| **ExportDataJson** | Exportiert angereicherte Berichte und unterstützende Datensätze als rohe JSON-Datendateien unter `Data_Json`; Laufzeit-Metadaten sind in `Summary.json` verfügbar. | `false` |
| **DebugObjectDump** | Exportiert die finalen In-Memory-Berichtsobjekte als CLIXML nach `Debug_ObjectDump` zur Fehlerbehebung und zum Testen. | `false` |
## 📊 Einige Beispielberichte
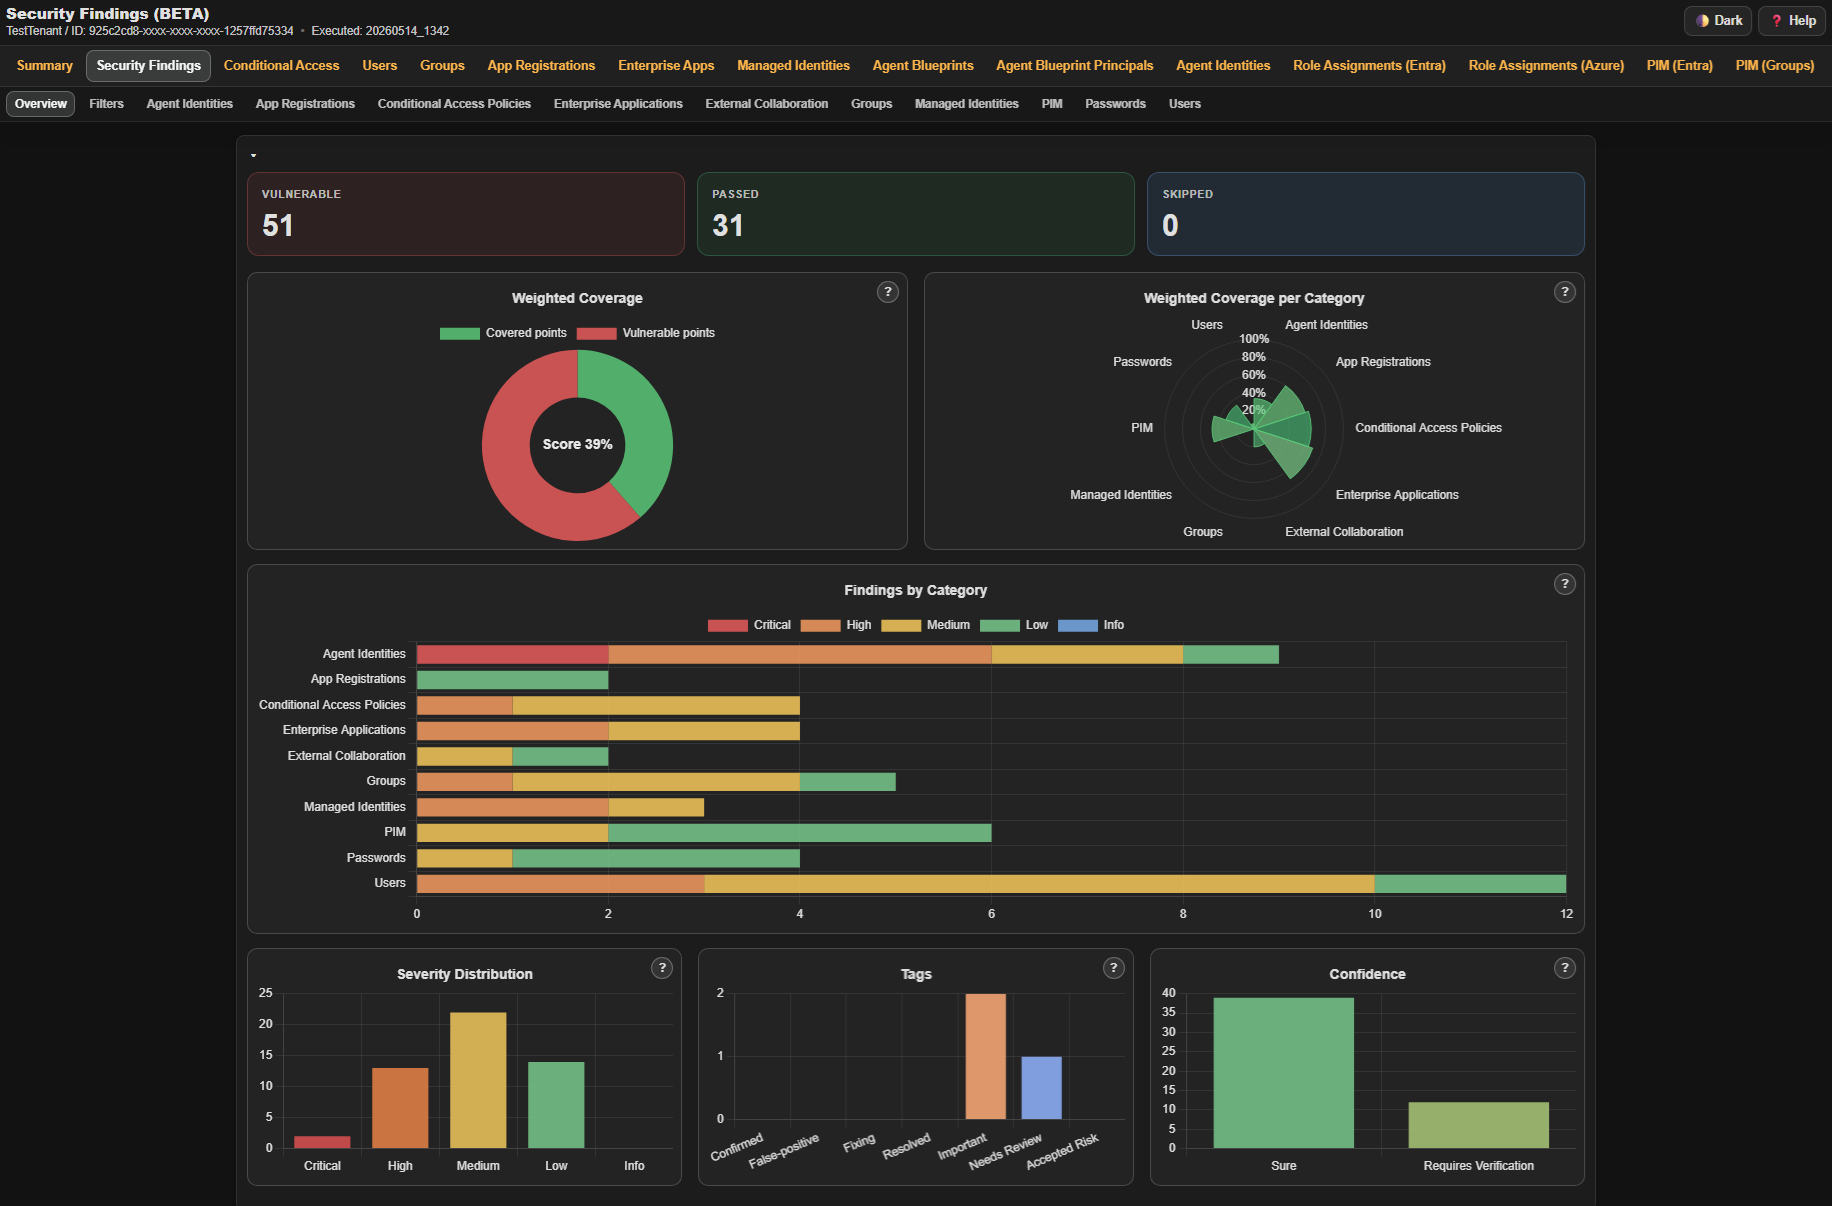
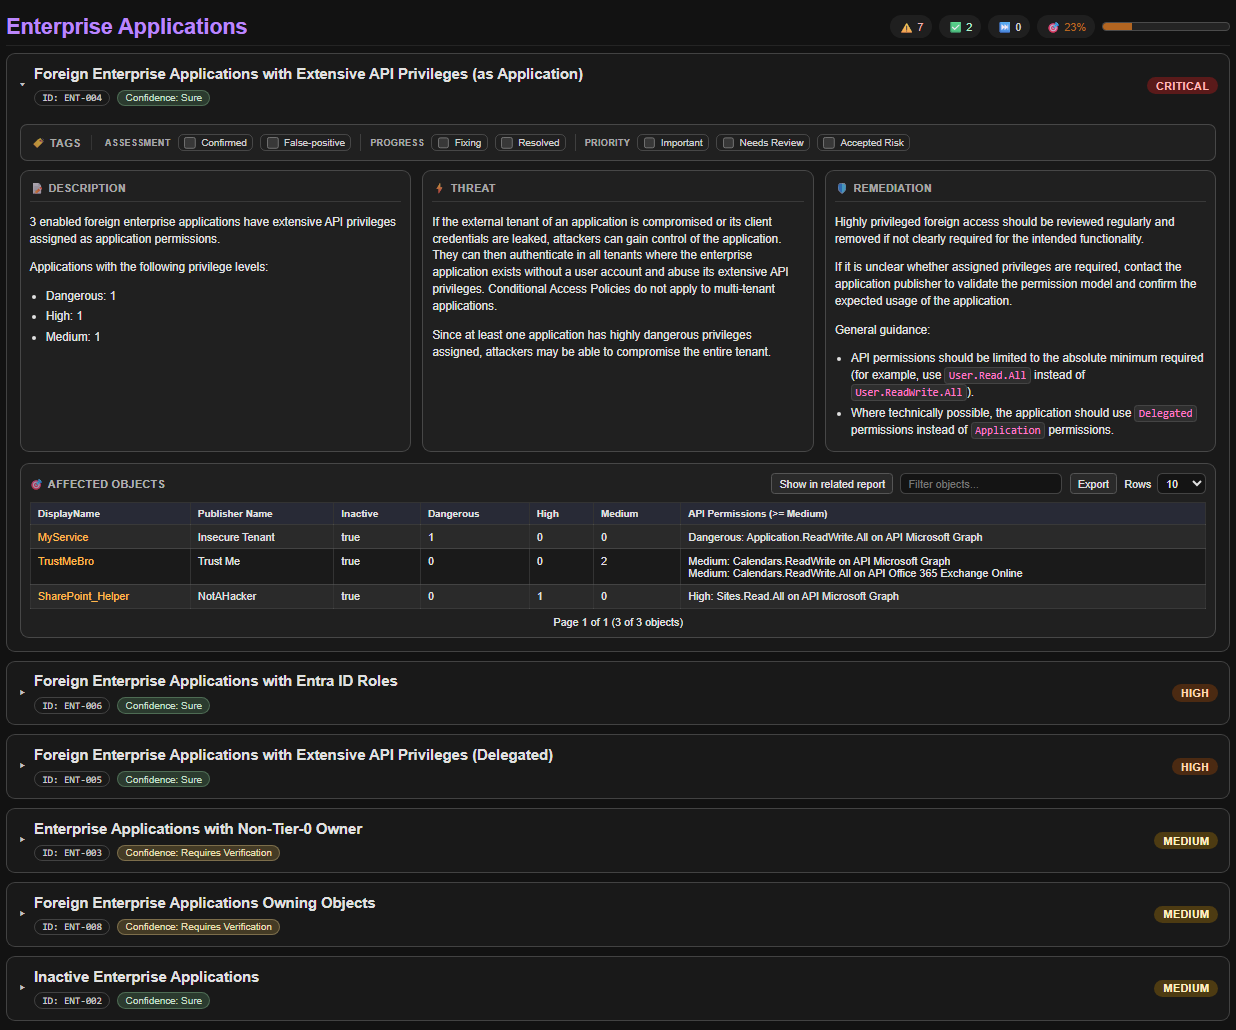
### Bericht zu Sicherheitsbefunden
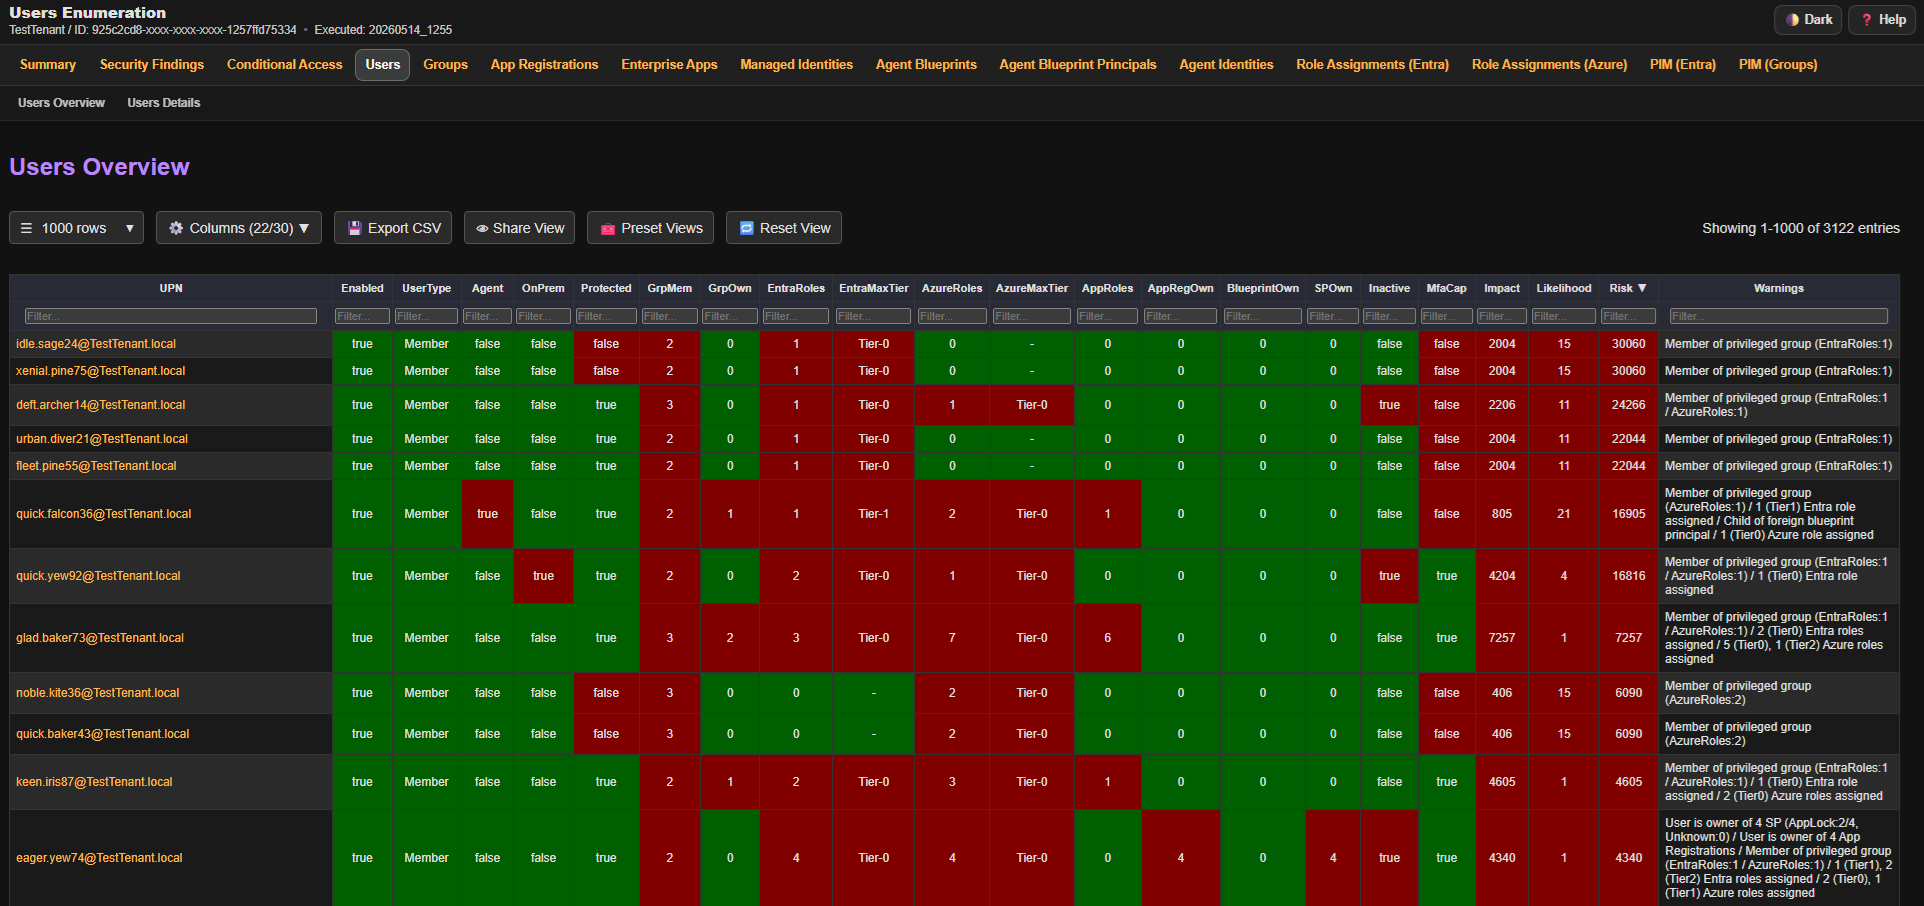
### Benutzer
### Benutzer (Detailbereich)
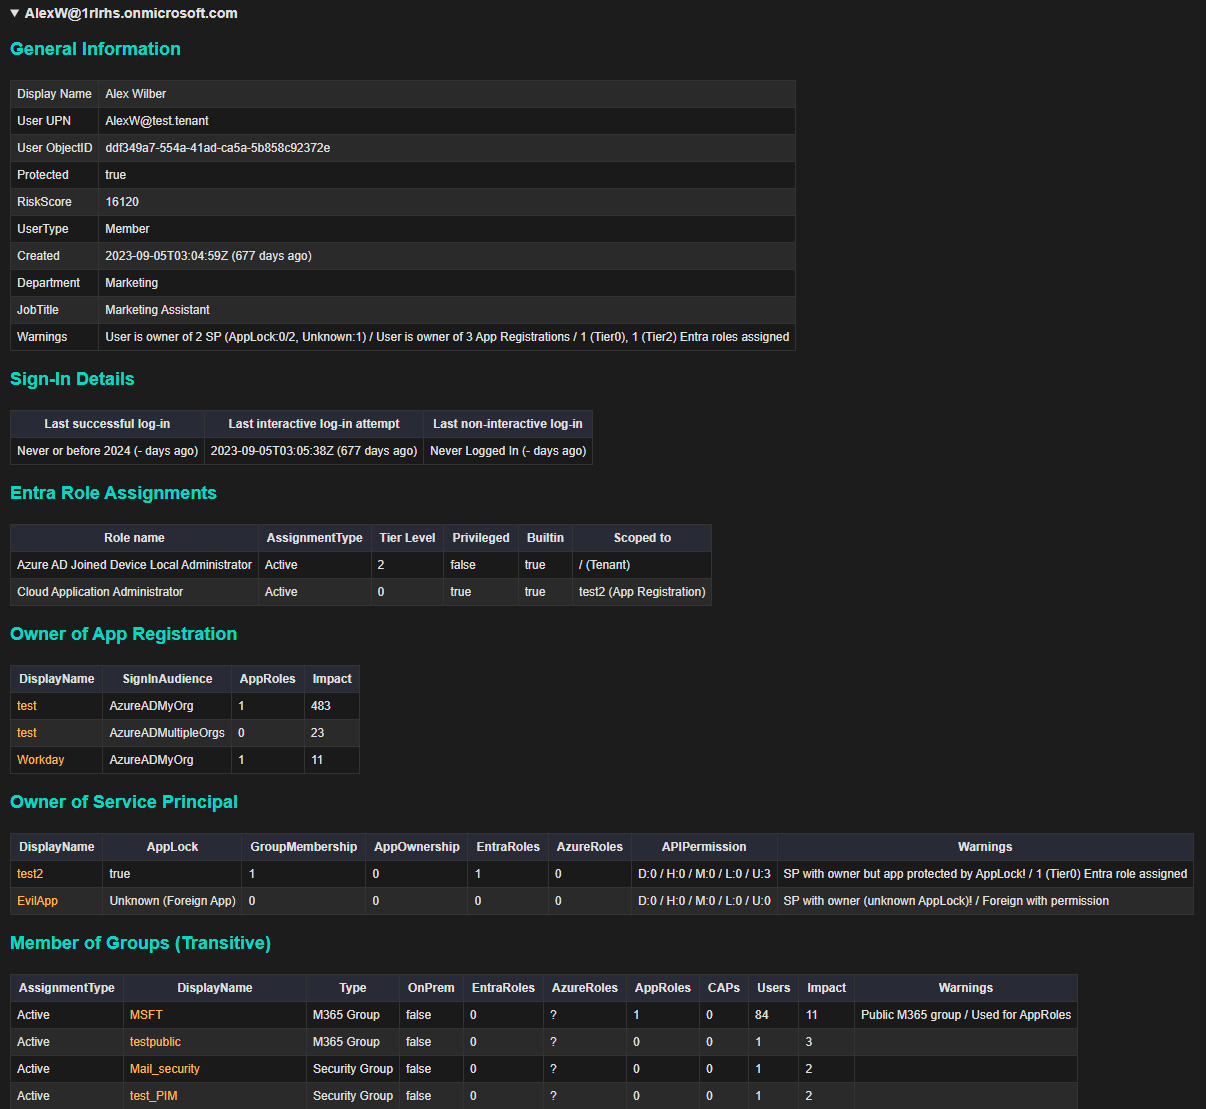
### Entra ID-Rollen
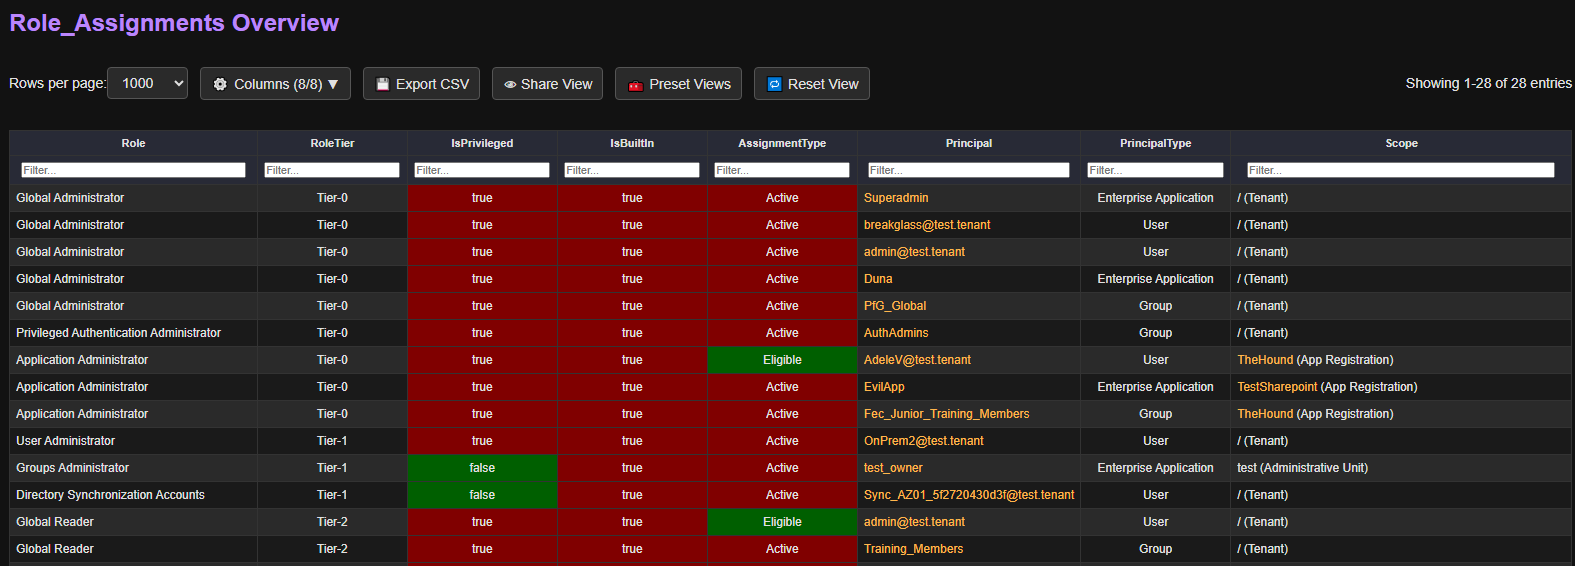
### Azure-Rollen
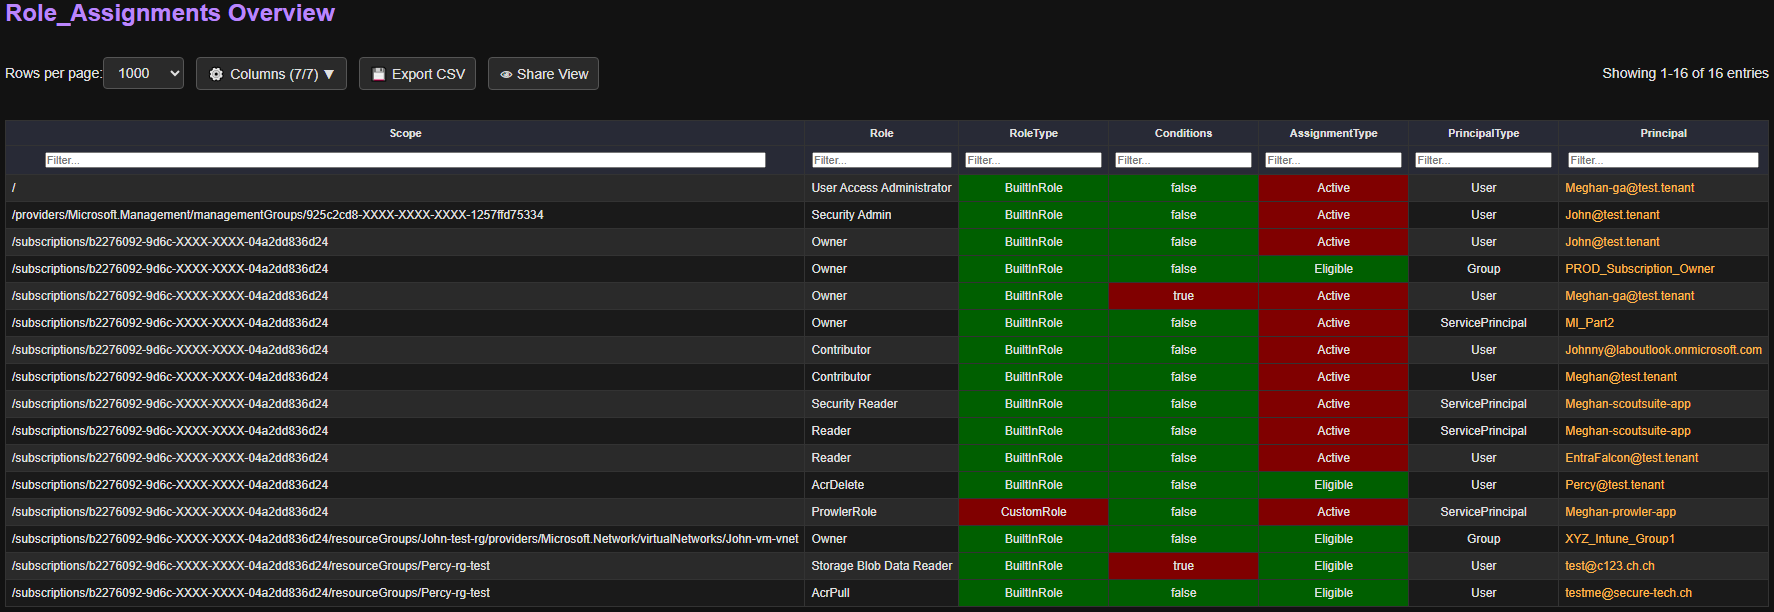
### Unternehmensanwendung (Detailbereich)
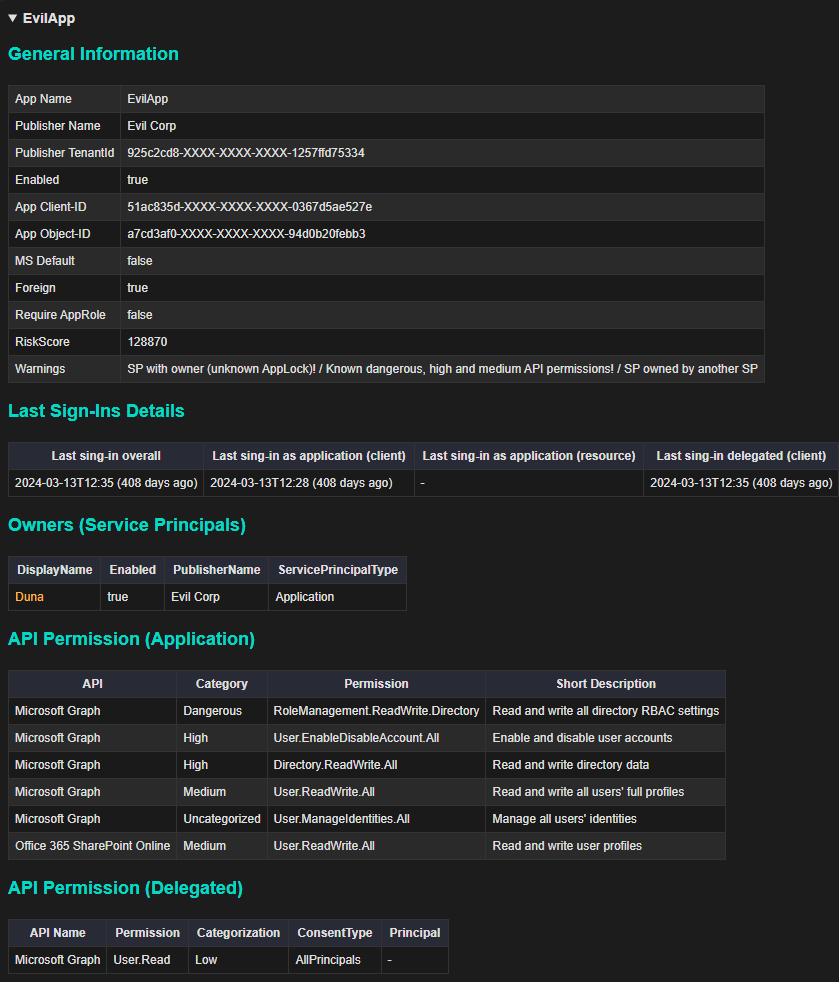
### Richtlinien für bedingten Zugriff
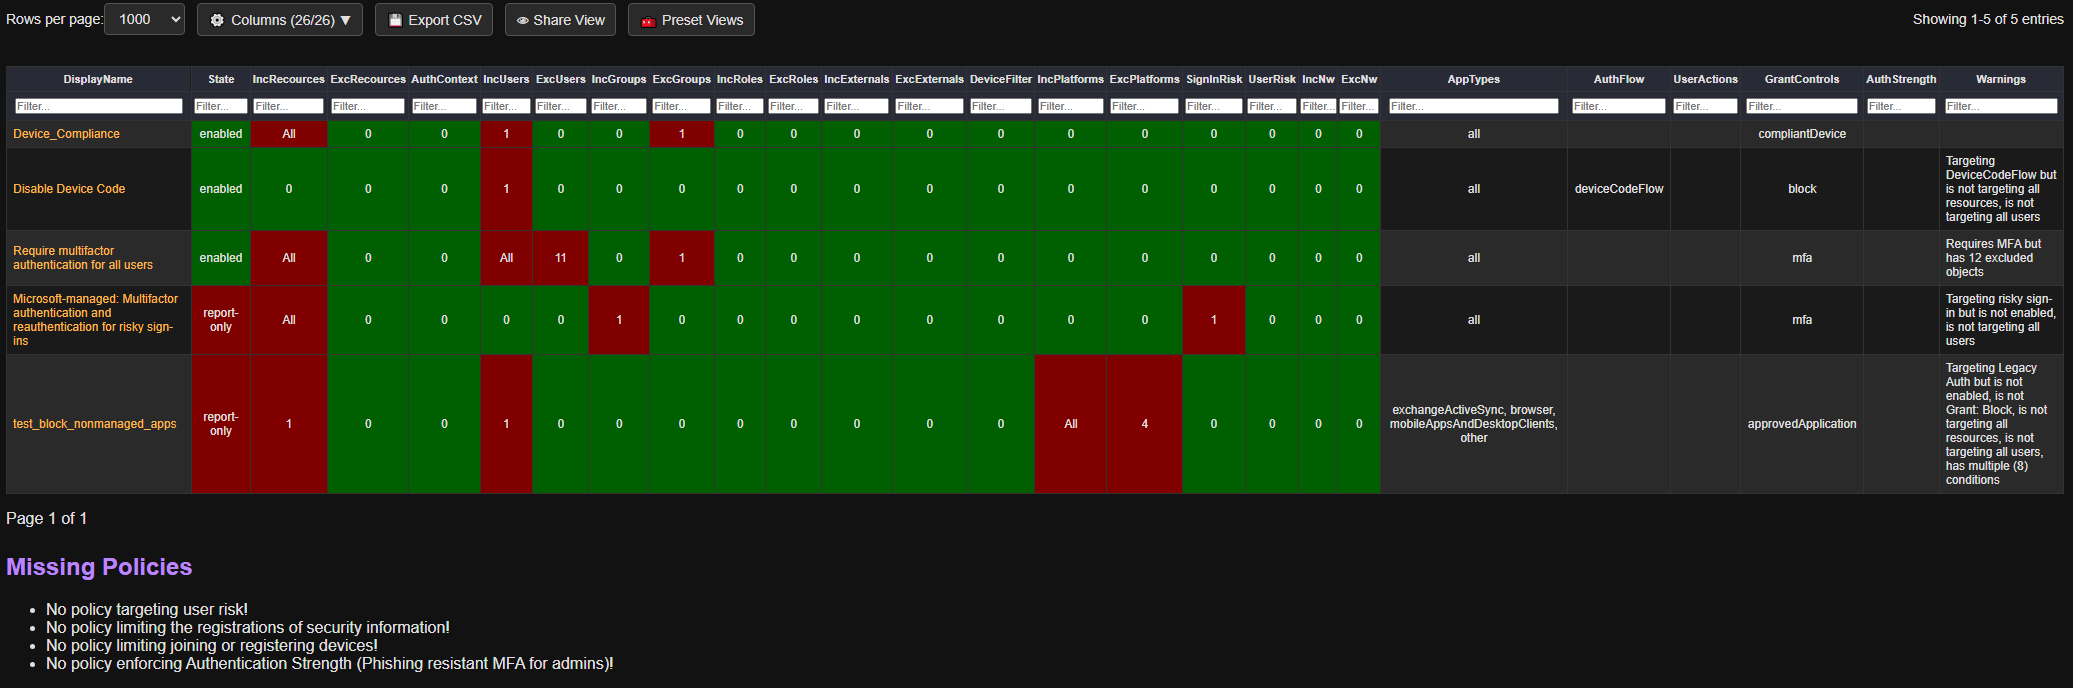
### Richtlinien für bedingten Zugriff (Detailbereich)
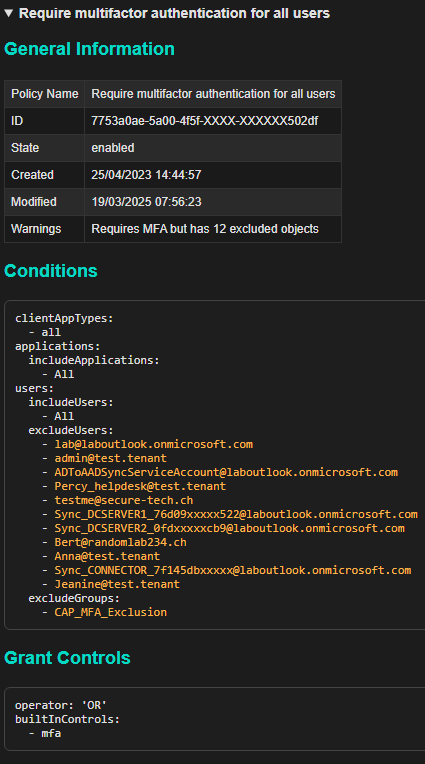
### PIM-Rolleneinstellungen (Entra)
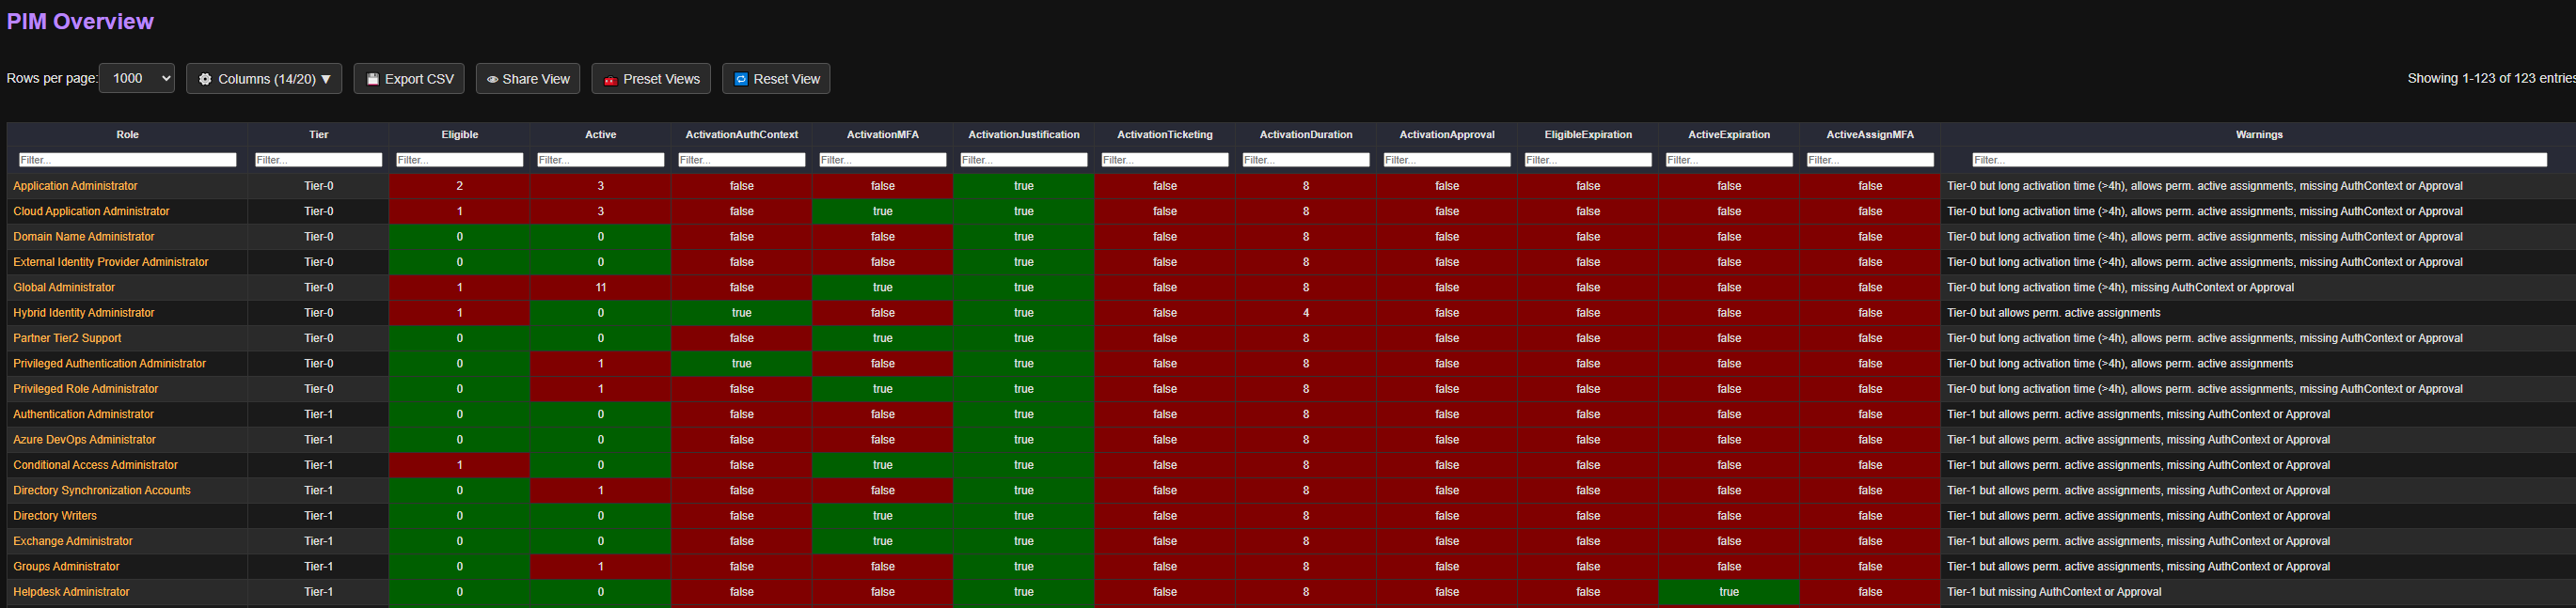
### Agent-Identitäten
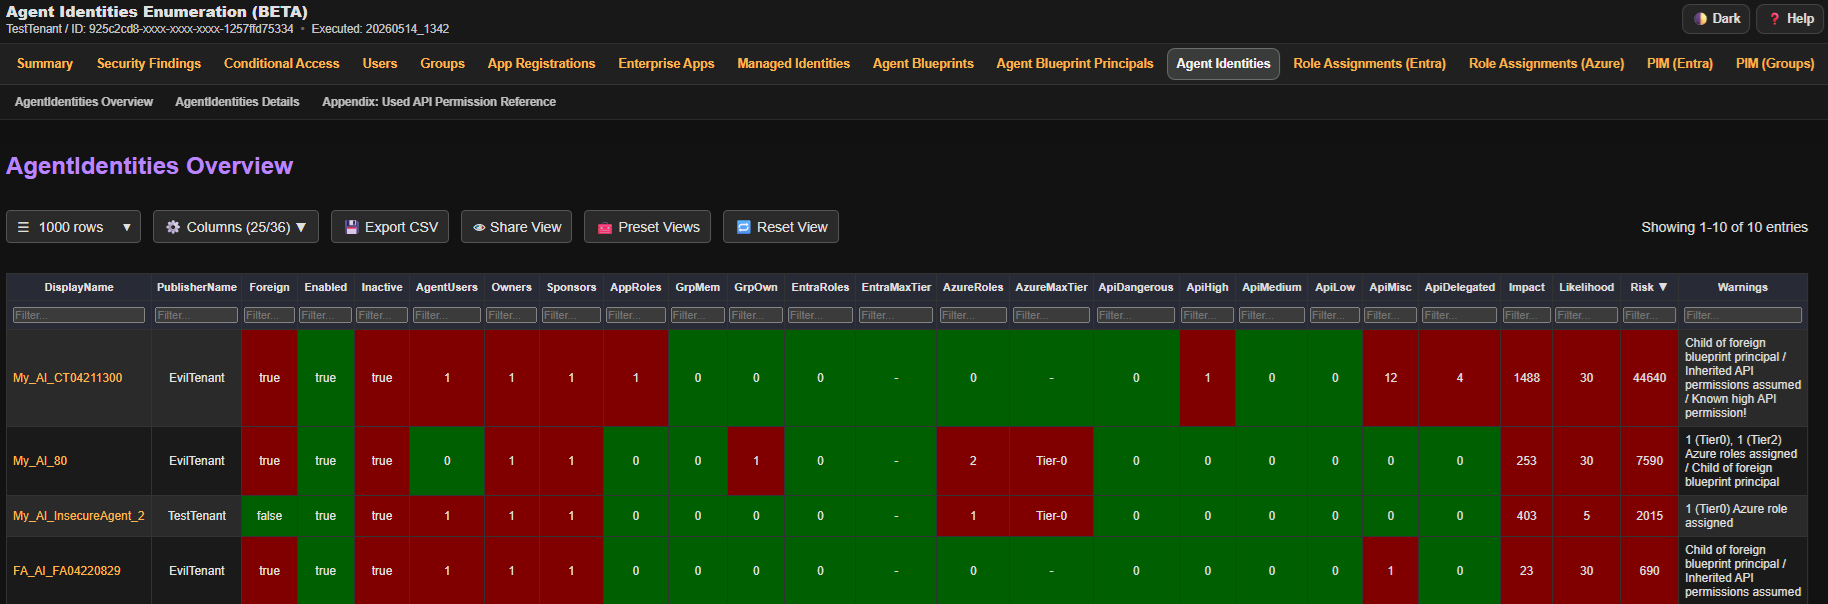
### Zusammenfassung der Enumeration
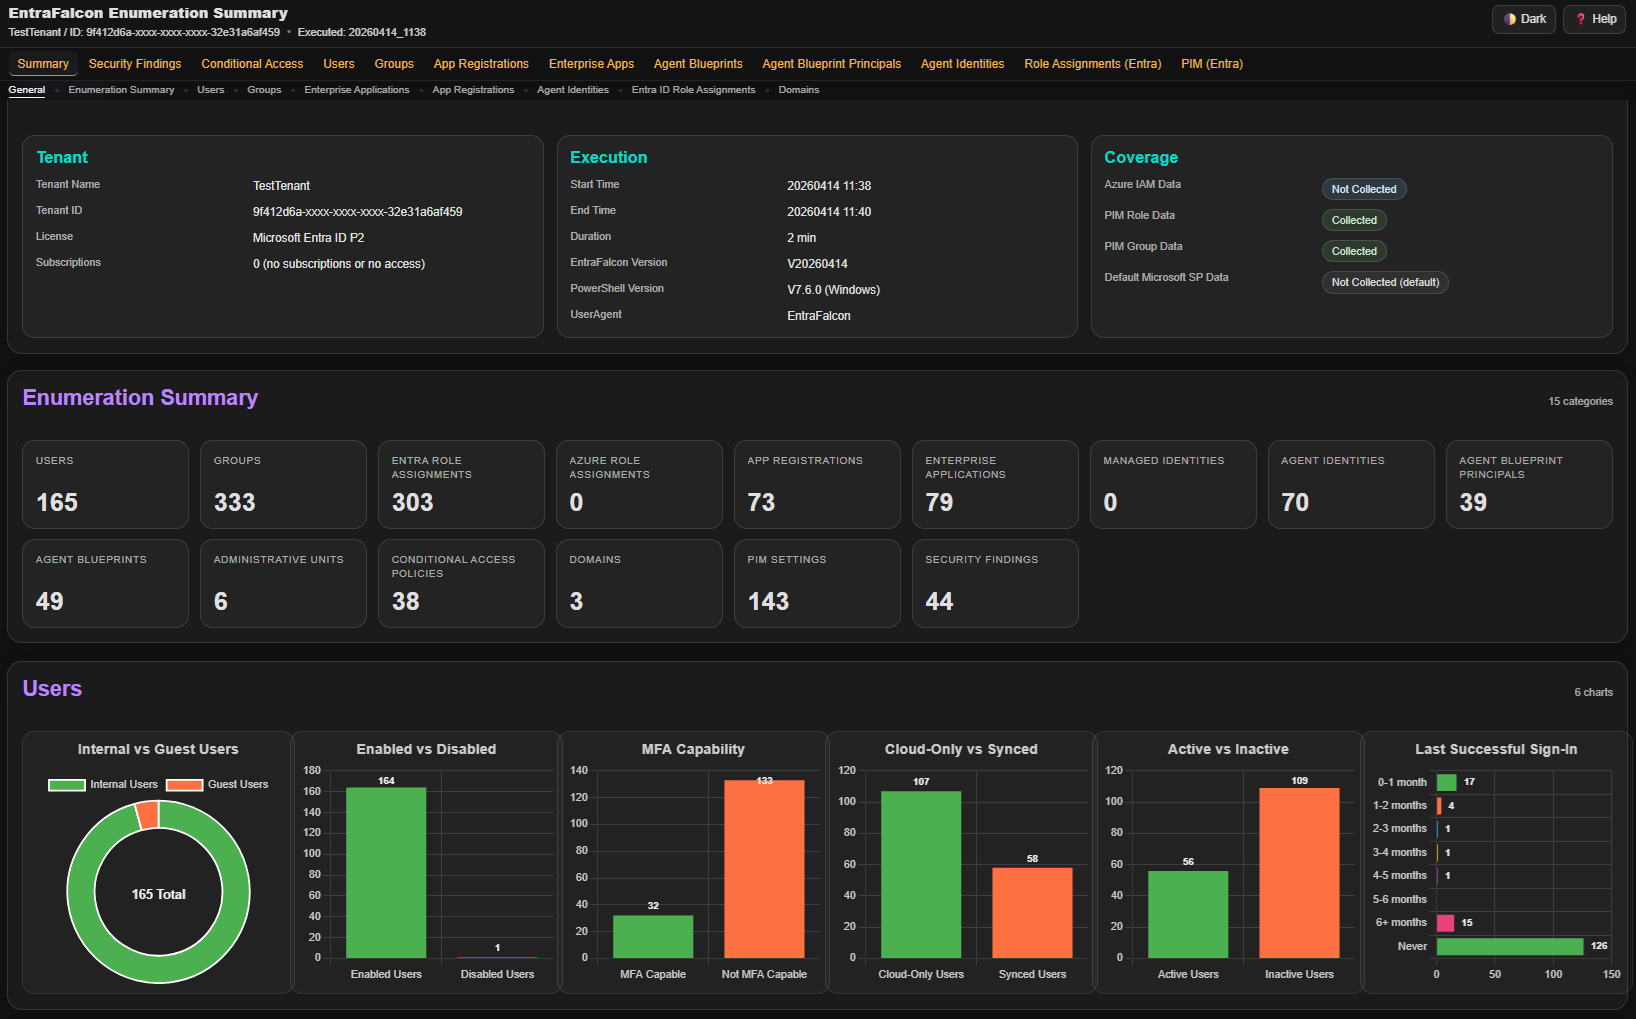
## 📑 HTML-Bericht
### **Allgemein**
- Klicken Sie auf die Schaltfläche ⚙️ **Columns**, um bestimmte Spalten ein- oder auszublenden.
- Klicken Sie auf 💾 **Export**, um CSV/JSON herunterzuladen oder CSV/TSV/JSON der aktuell sichtbaren Daten zu kopieren.
- Klicken Sie auf 👁 **Share View**, um Filter, Sortierung und Spaltenauswahl als teilbaren Link zu kopieren.
- Klicken Sie auf 🧰 **Preset Views**, um vorkonfigurierte Filter und Spaltenauswahlen anzuwenden.
- Klicken Sie auf 🔄 **Reset View**, um die Ansicht auf die Standardeinstellungen zurückzusetzen.
- Klicken Sie auf Objektnamen, um zu detaillierten Informationen zu springen, auch in anderen Berichten.
- Wenn Sie die interne Navigation verwenden, drücken Sie die Zurück-Schaltfläche des Browsers, um zurückzukehren.
- Einige Tabellenkopffelder zeigen Hilfetext beim Überfahren mit der Maus an.
- Sortieren Sie Daten durch Klicken auf einen Tabellenkopf.
- Alt+Klick auf einen Spaltenkopf der Haupttabelle, um diese Spalte schnell auszublenden.
- Alt+Klick auf eine Inhaltszeile der Haupttabelle, um sie vorübergehend auszublenden. Verwenden Sie den Chip für ausgeblendete Zeilen oder Reset View, um ausgeblendete Zeilen wieder anzuzeigen.
### **Filtern**
- Wenn kein Operator angegeben ist, wird beim Filtern standardmäßig *contains* verwendet.
- Verwenden Sie `=` für eine exakte Übereinstimmung.
- Verwenden Sie `^` für *beginnt mit* (z. B. `^Mallory`).
- Verwenden Sie `$` für *endet mit* (z. B. `$domain.ch`).
- Vergleichsoperatoren wie `>`, `<`, `>=`, `<=` werden unterstützt (nur numerische Werte).
- Filter können durch ein vorangestelltes `!` negiert werden (außer bei numerischen Vergleichen). Beispiele: `!Mallory`, `!=Mallory`,`!^Mallory` oder `!$domain.ch`.
- Verwenden Sie `=empty`, um leere Zellen zu finden, oder `!=empty`, um nicht leere Zellen zu finden.
- Verwenden Sie `||`, um einen von mehreren Werten in derselben Spalte zu finden (z. B. `Admin || Guest`).
- Verwenden Sie `&&`, um mehrere Übereinstimmungen in derselben Spalte zu erfordern (z. B. `!adm && !svc && !sql`).
- Um OR-Logik über Spalten hinweg anzuwenden, verwenden Sie `or_`, `group1_`, `group2_`... direkt in einem Filterfeld. Beispiele: in Spalte 1: `or_>1`, in Spalte 2: `or_!Mallory`
- *Hinweis:* Die Spalte **DisplayName** enthält auch die ID des Objekts (unsichtbar), sodass auch das Filtern nach ID möglich ist.
### **Steuerelemente mit GET-Parametern**
- *Filtern*: Wenden Sie Filter mithilfe von Feldnamen als HTTP-GET-Parameter an, z. B. `?EntraRoles=>1&Enabled=true`.
Um OR-Logik über Spalten hinweg anzuwenden, verwenden Sie das Präfix `or_` oder `group1_` (z. B. `?or_EntraRoles=>0&or_GrpMem=>0`).
- *Spaltenauswahl*: Wählen Sie mit dem Parameter `columns` aus, welche Spalten angezeigt werden sollen. Beispiel: `?columns=DisplayName,Owner`.
- *Sortierung*: Sortieren Sie die Daten mit den Parametern `sort` und `sortDir`. Beispiel: `?sort=Impact&sortDir=desc` oder `?sort=OwnerCount&sortDir=asc`.
- *Objektdetails*: Springen Sie direkt zu einem bestimmten Objekt im Bericht, indem Sie einen Anker (`#`) und die Objekt-ID verwenden, z. B. `#%ObjectID%`.
### **Bewertung**
- **Impact**: Stellt die Menge oder Schwere der Berechtigungen dar, die das Objekt besitzt.
- **Likelihood**: Stellt dar, wie leicht das Objekt beeinflusst werden kann oder wie gut es geschützt ist.
- **Risk**: Berechneter Wert: *Impact × Likelihood = Risk*.
- **Wichtig**:
- Diese Bewertung ist als grundlegende Einschätzung gedacht, um Einträge in der Tabelle zu sortieren und zu priorisieren.
- Risikowerte sind nicht direkt zwischen verschiedenen Objekttypen oder Berichten vergleichbar.
- Sie ist nicht als Ersatz für eine vollständige Risikobewertung gedacht.
## 🔧Unter der Haube
### Rollenkategorisierung
Entra ID- und Azure-Rollen werden grob in verschiedene Tier-Stufen kategorisiert. Diese Kategorisierung beeinflusst die Impact-Werte von Objekten, die diesen Rollen zugewiesen sind.
Das Ziel ist, Benutzern mit mächtigeren Rollen (z. B. Global Administrator) einen höheren Impact-Wert zuzuweisen als Benutzern mit weniger kritischen Rollen (z. B. Global Reader), auch wenn beide von Microsoft als privilegierte Rollen betrachtet werden.
<details>
<summary>Entra ID-Rollen</summary>
| Rollenname | Tier-Stufe | GUID |
|-----------------------------------------------|------------|----------------------------------------|
| Global Administrator | 0 | 62e90394-69f5-4237-9190-012177145e10 |
| Partner Tier2 Support | 0 | e00e864a-17c5-4a4b-9c06-f5b95a8d5bd8 |
| Privileged Authentication Administrator | 0 | 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 |
| Privileged Role Administrator | 0 | e8611ab8-c189-46e8-94e1-60213ab1f814 |
| Domain Name Administrator | 0 | 8329153b-31d0-4727-b945-745eb3bc5f31 |
| External Identity Provider Administrator | 0 | be2f45a1-457d-42af-a067-6ec1fa63bc45 |
| Hybrid Identity Administrator | 0 | 8ac3fc64-6eca-42ea-9e69-59f4c7b60eb2 |
| Application Administrator | 0 | 9b895d92-2cd3-44c7-9d02-a6ac2d5ea5c3 |
| Cloud Application Administrator | 0 | 158c047a-c907-4556-b7ef-446551a6b5f7 |
| Security Administrator | 0 | 194ae4cb-b126-40b2-bd5b-6091b380977d |
| Agent ID Administrator | 1 | db506228-d27e-4b7d-95e5-295956d6615f |
| AI Administrator | 1 | d2562ede-74db-457e-a7b6-544e236ebb61 |
| Conditional Access Administrator | 1 | b1be1c3e-b65d-4f19-8427-f6fa0d97feb9 |
| Authentication Administrator | 1 | c4e39bd9-1100-46d3-8c65-fb160da0071f |
| Azure DevOps Administrator | 1 | e3973bdf-4987-49ae-837a-ba8e231c7286 |
| Directory Writers | 1 | 9360feb5-f418-4baa-8175-e2a00bac4301 |
| Entra SOC Identity Responder | 1 | 58f930cc-fcf4-4152-852c-1d7dbf502139 |
| Security Operator | 1 | 5f2222b1-57c3-48ba-8ad5-d4759f1fde6f |
| Exchange Administrator | 1 | 29232cdf-9323-42fd-ade2-1d097af3e4de |
| Groups Administrator | 1 | fdd7a751-b60b-444a-984c-02652fe8fa1c |
| Helpdesk Administrator | 1 | 729827e3-9c14-49f7-bb1b-9608f156bbb8 |
| Identity Governance Administrator | 1 | 45d8d3c5-c802-45c6-b32a-1d70b5e1e86e |
| Intune Administrator | 1 | 3a2c62db-5318-420d-8d74-23affee5d9d5 |
| Knowledge Administrator | 1 | b5a8dcf3-09d5-43a9-a639-8e29ef291470 |
| Knowledge Manager | 1 | 744ec460-397e-42ad-a462-8b3f9747a02c |
| Lifecycle Workflows Administrator | 1 | 59d46f88-662b-457b-bceb-5c3809e5908f |
| Directory Synchronization Accounts | 1 | d29b2b05-8046-44ba-8758-1e26182fcf32 |
| On Premises Directory Sync Account | 1 | a92aed5d-d78a-4d16-b381-09adb37eb3b0 |
| Partner Tier1 Support | 1 | 4ba39ca4-527c-499a-b93d-d9b492c50246 |
| Password Administrator | 1 | 966707d0-3269-4727-9be2-8c3a10f19b9d |
| SharePoint Administrator | 1 | f28a1f50-f6e7-4571-818b-6a12f2af6b6c |
| Teams Administrator | 1 | 69091246-20e8-4a56-aa4d-066075b2a7a8 |
| User Administrator | 1 | fe930be7-5e62-47db-91af-98c3a49a38b1 |
| Windows 365 Administrator | 1 | 11451d60-acb2-45eb-a7d6-43d0f0125c13 |
| Yammer Administrator | 1 | 810a2642-a034-447f-a5e8-41beaa378541 |
| Authentication Policy Administrator | 2 | 0526716b-113d-4c15-b2c8-68e3c22b9f80 |
| Azure AD Joined Device Local Administrator | 2 | 9f06204d-73c1-4d4c-880a-6edb90606fd8 |
| Cloud Device Administrator | 2 | 7698a772-787b-4ac8-901f-60d6b08affd2 |
| Global Reader | 2 | f2ef992c-3afb-46b9-b7cf-a126ee74c451 |
| Guest Inviter | 2 | 95e79109-95c0-4d8e-aee3-d01accf2d47b |
| Security Reader | 2 | 5d6b6bb7-de71-4623-b4af-96380a352509 |
| Directory Readers | 2 | 88d8e3e3-8f55-4a1e-953a-9b9898b8876b |
| Teams Reader | 2 | 1076ac91-f3d9-41a7-a339-dcdf5f480acc |
| Reports Reader | 2 | 4a5d8f65-41da-4de4-8968-e035b65339cf |
| Message Center Reader | 2 | 790c1fb9-7f7d-4f88-86a1-ef1f95c05c1b |
| License Administrator | 2 | 4d6ac14f-3453-41d0-bef9-a3e0c569773a |
</details>
<details>
<summary>Azure-Rollen</summary>
EntraFalcon verwendet kuratierte Bewertungen für die unten aufgeführten Rollen. Wenn eine referenzierte integrierte oder benutzerdefinierte Rolle keine kuratierte Bewertung hat, leitet EntraFalcon eine Tier-Stufe aus ihren Berechtigungen ab. Wenn eine Einschränkung nicht aus den verfügbaren Berechtigungen oder Bedingungen nachgewiesen werden kann, behält die Rolle die vorsichtigere, risikoreichere Bewertung.
Basis-Impacts sind Tier-0 `300`, Tier-1 `100`, Tier-2 `50`, Tier-3 `10` und unbekannt `50`. Ausgewählte Tier-1-Rollen-IDs mit hohem Impact verwenden eine Basis von `125`. Kontext wird danach angewendet, und die resultierenden Expositionsstufen sind Medium `50+`, High `80+` und Critical `200+`.
EntraFalcon passt den Basis-Impact mithilfe von drei Arten von Kontext an:
- **Scope:** Zuweisungen, die das Mandantenstammverzeichnis, Verwaltungsgruppen oder Abonnements abdecken, haben mehr Impact als Zuweisungen auf eine Ressourcengruppe oder eine einzelne Ressource.
- **Environment:** Gängige Namensmuster wie `prod`, `prd`, `dev`, `test` und `uat` helfen, Umgebungen zu unterscheiden. Wahrscheinliche Produktion erhöht den Wert, wahrscheinliche Nichtproduktion senkt ihn, und gemischte oder unbekannte Namen werden neutral behandelt.
- **Resources:** Größere Scopes erhalten mehr Gewicht. Eine einzelne Ressource zählt als eins, während eine bestätigte leere Ressourcengruppe, ein Abonnement oder eine Verwaltungsgruppe einen niedrigeren Wert erhält.
Dieses Modell hilft, Azure-Rollenzuweisungen für die Überprüfung zu priorisieren. Wenn Scope- oder Inventarinformationen fehlen oder unvollständig sind, hält EntraFalcon diesen Teil des Werts neutral, anstatt einen geringeren Impact anzunehmen.| Rollenname | Tier-Ebene | GUID |
|--------------------------------------------------------------------|------------|----------------------------------------|
| Owner | 0 | 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 |
| User Access Administrator | 0 | 18d7d88d-d35e-4fb5-a5c3-7773c20a72d9 |
| Contributor | 0 | b24988ac-6180-42a0-ab88-20f7382dd24c |
| Role Based Access Control Administrator | 0 | f58310d9-a9f6-439a-9e8d-f62e7b41a168 |
| Reservations Administrator | 0 | a8889054-8d42-49c9-bc1c-52486c10e7cd |
| Azure Resilience Management Drills Administrator | 0 | c914561b-1575-4601-af9c-a1356bf59818 |
| Azure Resilience Management Drills Assets Administrator | 0 | 5a2ec2f1-2375-4950-9906-59ec1d979249 |
| Azure Resilience Management Drills Target Resource Administrator | 0 | e4c7f620-39b8-4688-bba2-70dd82ef367b |
| Azure Resilience Management Goals Administrator | 0 | a2b7cc47-30ec-462f-a2f4-9ac6e1c266af |
| Security Admin | 1 | fb1c8493-542b-48eb-b624-b4c8fea62acd |
| Virtual Machine Contributor | 1 | 9980e02c-c2be-4d73-94e8-173b1dc7cf3c |
| Virtual Machine Data Access Administrator | 1 | 66f75aeb-eabe-4b70-9f1e-c350c4c9ad04 |
| Virtual Machine Administrator Login | 1 | 1c0163c0-47e6-4577-8991-ea5c82e286e4 |
| Windows Admin Center Administrator Login | 1 | a6333a3e-0164-44c3-b281-7a577aff287f |
| Container Registry Contributor and Data Access Configuration Administrator | 1 | 3bc748fc-213d-45c1-8d91-9da5725539b9 |
| Key Vault Administrator | 1 | 00482a5a-887f-4fb3-b363-3b7fe8e74483 |
| Key Vault Data Access Administrator | 1 | 8b54135c-b56d-4d72-a534-26097cfdc8d8 |
| Managed Identity Contributor | 1 | e40ec5ca-96e0-45a2-b4ff-59039f2c2b59 |
---
[Read more](https://github.com/compasssecurity/entrafalcon)
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
