 coleleavitt/aamva-pdf417-vulnerability-research
Forschung zu systemischen PDF417-Validierungsschwachstellen in AAMVA-konformen ID-Systemen (CVE-2025-31336, CVE-2025-31337, scr1841160)

Dieses Repository enthält umfassende Sicherheitsforschung, die kritische Schwachstellen in AAMVA-konformen PDF417-Barcode-Validierungssystemen dokumentiert, die behördliche Ausweise, Unternehmenslösungen und Verbraucheranwendungen betreffen. Die Forschung enthält einen voll funktionsfähigen Proof of Concept (PoC), der systemische Fehler in der Verarbeitung von Führerschein-Barcodes durch ID-Verifikationssysteme demonstriert.
WICHTIG: Dieser Code wird ausschließlich zu Sicherheitsforschungszwecken bereitgestellt. Die zulässige Nutzung entnehmen Sie bitte der Datei LICENSE.md.
Diese Forschung wurde unter Einhaltung folgender Grundsätze durchgeführt:
Diese Forschung demonstriert die folgenden zugewiesenen Schwachstellen:
Basiswert: 10.0 (Kritisch)
Vektor: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N
Aufschlüsselung:
Exploit-Beispiel:```rust // Temporal validation bypass demonstration let license = CaliforniaLicense::builder() .birth_date("06201500") // Year 1500 - Medieval era .validate(); // Returns OK in affected systems
## Koordinationsverlauf und Zusammenfassung der Anbieterantworten
### Offenlegungszeitplan
- **22. März 2025**: Erster CVE-Antrag bei MITRE eingereicht
- **25. März 2025**: Einreichung und Bestätigung des Proof-of-Concept durch IDScan.net
- **28. März 2025**: Bestätigung der Schwachstelle durch TokenWorks erhalten
- **3. April 2025**: CISA VINCE-Fall VU#396042 offiziell eröffnet
- **9.–16. April 2025**: Umfangreiche technische Diskussionen mit betroffenen Anbietern
- **18. Juni 2025**: CISA-Entscheidung zur Fallschließung (als „verstandenes Risiko“ abgewiesen)
- **1. Juli 2025**: Öffentliche Offenlegung nach verlängerter Koordinationsphase
### Anbieterreaktionen und technische Meinungsverschiedenheiten
#### IDScan.net (Joshua Sheetz, CISO/VP Engineering)
**Erste Antwort**: *„Nach Untersuchung dieser Angelegenheit sieht es so aus, als ob Sie lediglich die Barcode-Daten fälschen. Dies ist ein gängiger Standard.“*
**Technische Position**:
- Behaupteten, ihr Parser „liest nur Daten“ und sei nicht für die Validierung verantwortlich
- Argumentierten, dass unmögliche Werte (524 Jahre alte Personen) in einem „Parser“ akzeptabel seien
- Wiesen implementierungsspezifische Schwachstellen als Einschränkungen des AAMVA-Standards zurück
- Widersprachen ihren eigenen Marketingbehauptungen über „Hunderte von algorithmischen Sicherheitsprüfungen“
**Kluft zwischen Marketing und Realität**:
- Die VeriScan-Website verspricht „Fake-ID-Erkennung / ID-Authentifizierung“
- Behauptet, „gefälschte Ausweise zu erkennen“ und „Sicherheitsprüfungen“ durchzuführen
- Technische Analyse ergab minimale Validierung über die Formatkonformität hinaus
#### TokenWorks-Antwort
- Erkannten das Problem als „DMV-Implementierungsproblem“ an
- Spielten die Verantwortung des Anbieters für die kryptografische Validierung herunter
- Kein Zeitplan für Abhilfemaßnahmen angegeben
#### CISA-Entscheidung (18. Juni 2025)
**Endgültige Entscheidung**: *„CISA hat entschieden, dass es sich nicht um eine Schwachstelle handelt, da es sich um ein verstandenes Risiko im AAMVA DL-Standard handelt.“*
**Technische Analyse der CISA-Position**:
Diese Entscheidung scheint Standardeinschränkungen mit implementierungsspezifischen Schwachstellen zu vermengen. Die Forschung dokumentierte unterschiedliche technische Probleme:
1. **Mehrschichtige Schwachstellenklassifizierung**:
- **Schicht 1**: Kryptografische Mängel des AAMVA-Standards (anerkannt)
- **Schicht 2**: Implementierungsspezifische Validierungsfehler (von CISA abgewiesen)
- **Schicht 3**: Marketingbehauptungen vs. tatsächliche Sicherheitsfähigkeiten (nicht behandelt)
2. **Dokumentierte implementierungsspezifische Probleme**:
- **CWE-20 (Unzureichende Eingabevalidierung)**: Akzeptieren physiologisch unmöglicher Werte
- **CWE-345 (Unzureichende Überprüfung der Datenauthentizität)**: Keine kryptografischen Prüfungen
- **CWE-770 (Zuweisung von Ressourcen ohne Grenzen)**: Keine Ratenbegrenzung
- **CWE-841 (Unzureichende Durchsetzung des Verhaltensworkflows)**: Keine Mustererkennung
## Proof-of-Concept-Validierungsnachweise
### Umgehung der Missouri ShowMeID-Regierungsanwendung
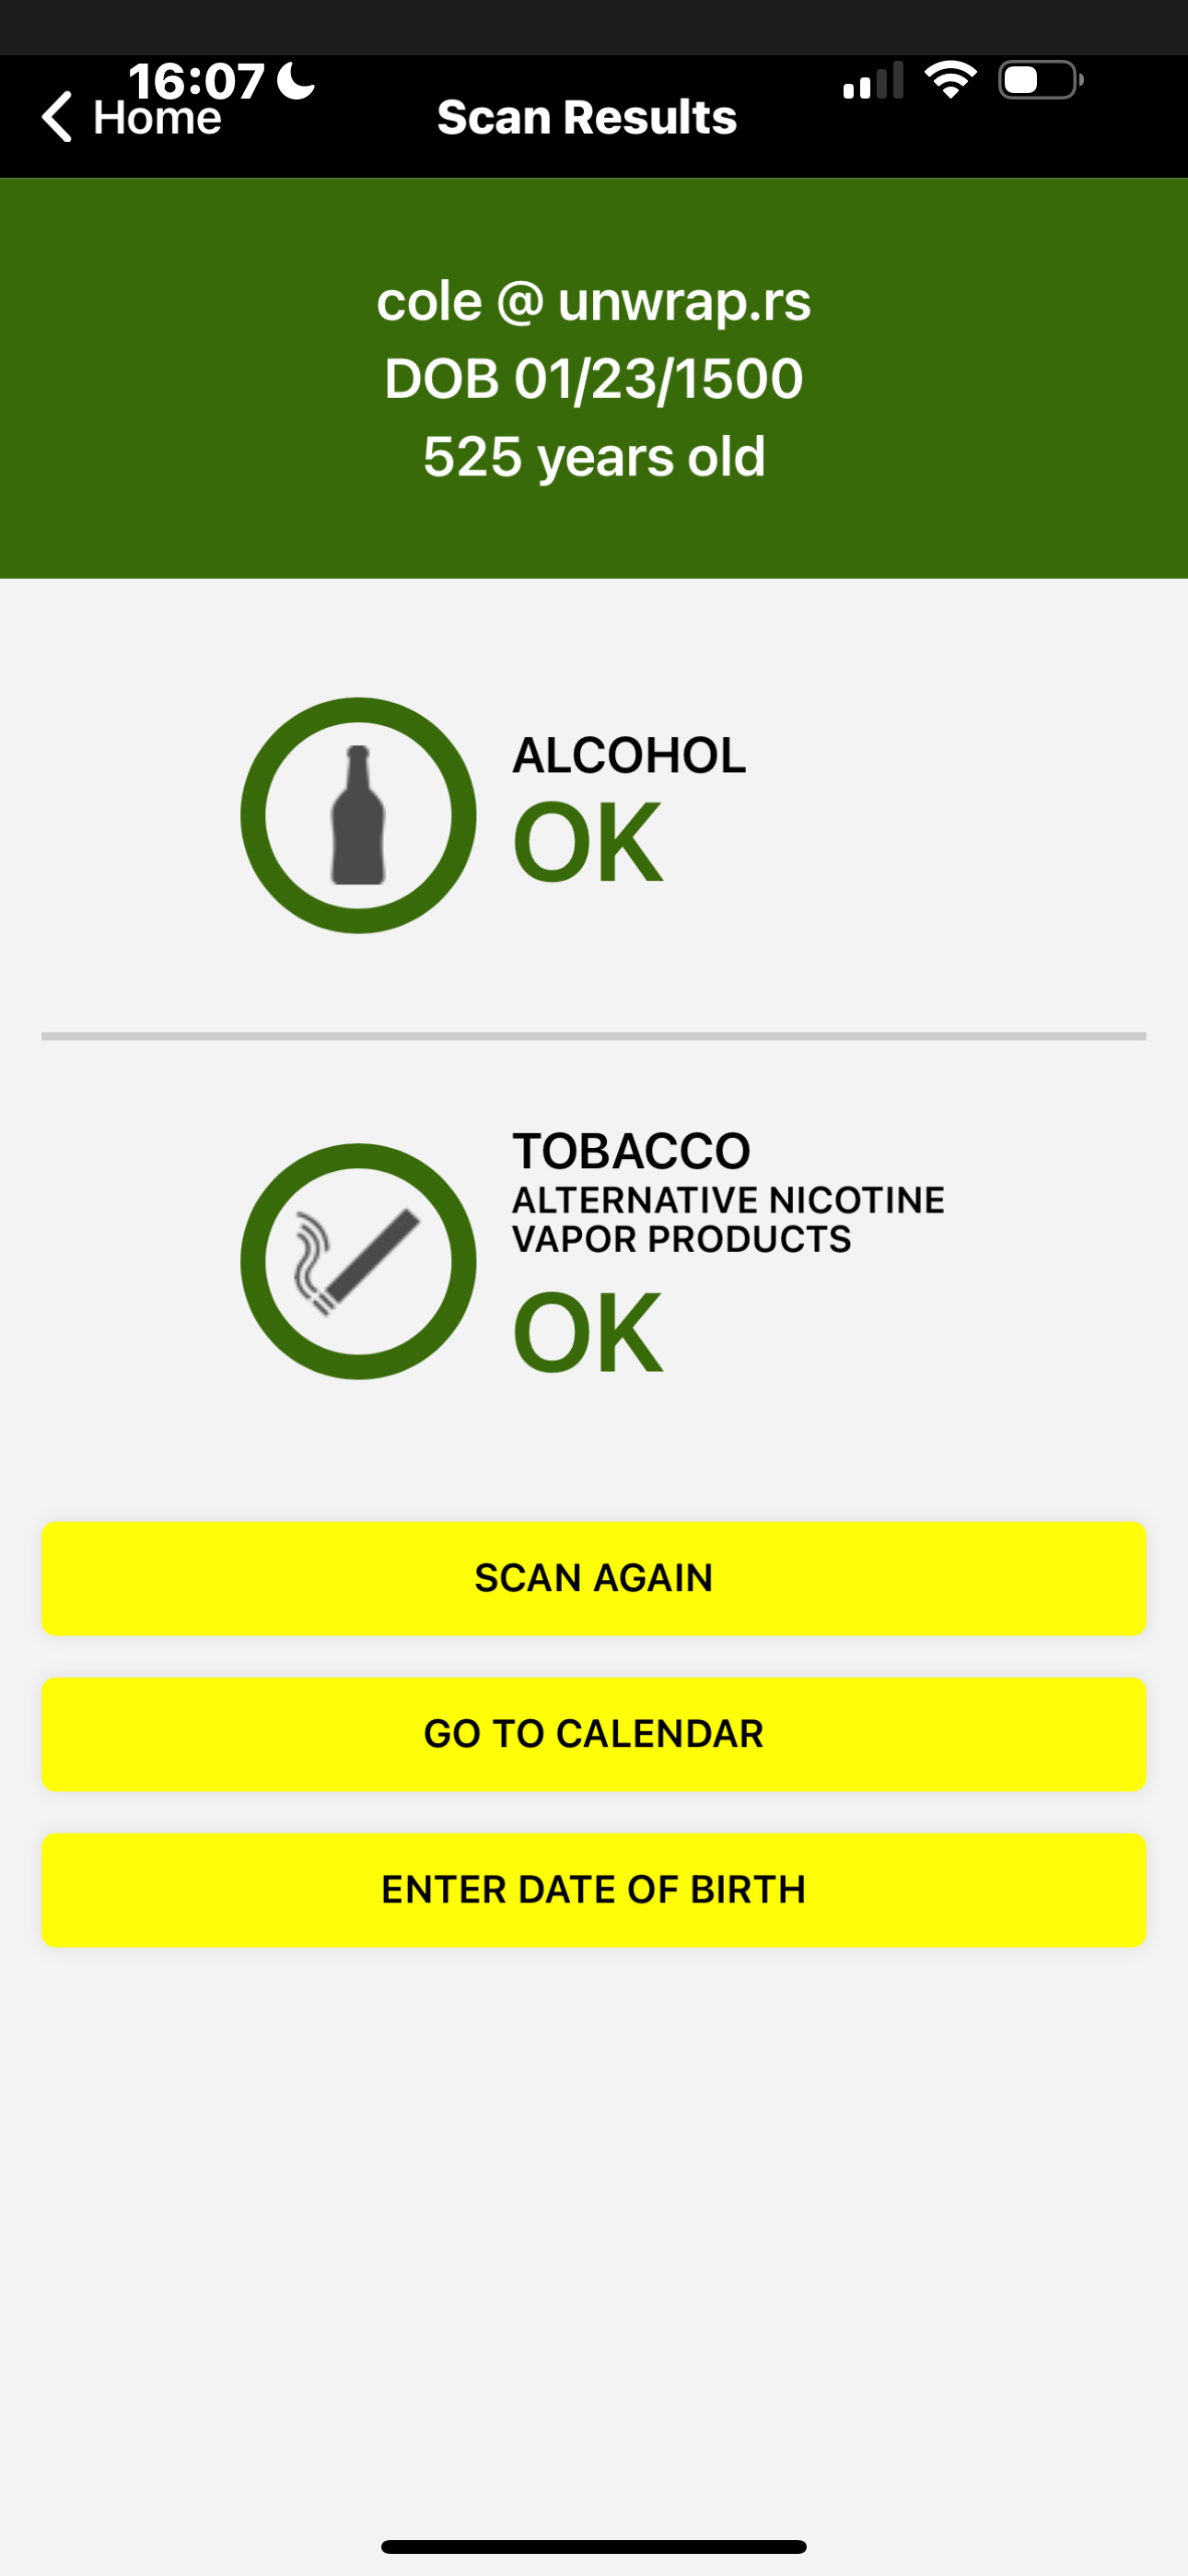 Nachweis der Umgehung von Missouri ShowMeID```shell
gpg --verify signatures/show_me_id/img.png.asc scan_proof/show_me_id/img.png
Auswirkung: Vollständige Umgehung der offiziellen staatlichen ID-Überprüfungsanwendung von Missouri, die systemische Schwachstellen in Identitätsüberprüfungssystemen auf Landesebene aufzeigt.
