

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/codextf2/windowspy
Post-ExploitationRed Teaming
GitHubcodextf2/windowspy

WindowSpy

Cobalt Strike Beacon Object File für automatisierte, gezielte Benutzerüberwachung. Löst Screenshots oder benutzerdefinierte Aktionen aus, wenn bestimmte Fenstertitel (z. B., Anmeldung, VPN) erkannt werden, reduziert Rauschen und verbessert die Tarnung.

Repository anzeigen
2843930vor 1 JahrVon Kitploit geprüft
Teilen

WindowSpy 👀

WindowSpy ist ein Cobalt Strike Beacon Object File für gezielte Benutzerüberwachung. Ziel dieses Projekts war es, Überwachungsfunktionen nur auf bestimmte Ziele auszulösen, z. B. Browser-Loginseiten, vertrauliche Dokumente, VPN-Logins usw. Der Zweck bestand darin, die Tarnung während der Benutzerüberwachung zu erhöhen, indem die Erkennung wiederholter Nutzung von Überwachungsfunktionen wie Screenshots verhindert wird. Es erspart dem Red Team auch Zeit beim Durchsuchen vieler Benutzerüberwachungsdaten, die anfallen würden, wenn Keylogging/Screenwatch ständig laufen würde.
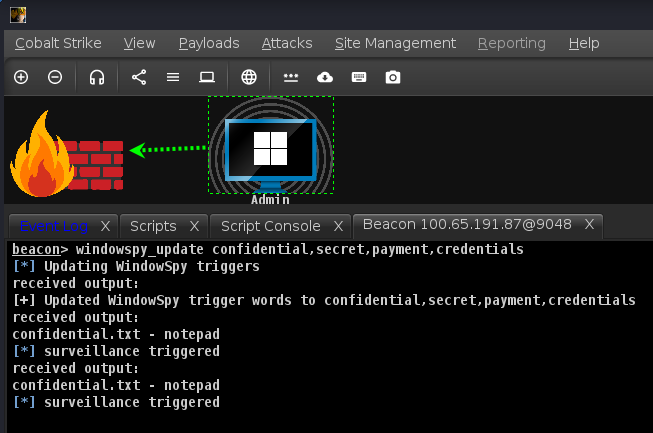
So funktioniert es

image

Jedes Mal, wenn ein Beacon eincheckt, wird das BOF auf dem Ziel ausgeführt. Das BOF enthält eine fest codierte Liste von Zeichenfolgen, die in nützlichen Fenstertiteln üblich sind, z. B. login, administrator, control panel, vpn usw. Sie können diese Liste anpassen und selbst neu kompilieren. Es listet die sichtbaren Fenster auf und vergleicht die Titel mit der Liste der Zeichenfolgen. Wenn eine davon erkannt wird, wird eine lokale Aggressorscript-Funktion ausgelöst, die in WindowSpy.cna als spy() definiert ist. Standardmäßig wird ein Screenshot erstellt. Sie können diese Funktion nach Belieben anpassen, z. B. Keylogging, WireTap, Webcam usw.

Die Funktion spy() hat 1 Argument, wobei $1 die Beacon-ID des Beacons ist, der sie ausgelöst hat.

Installation

  1. Laden Sie das Skript WindowSpy.cna in Cobalt Strike.
  2. Aktualisieren Sie Ihre Schlüsselwörter, z. B. windowspy_update confidential,secret,password

Erstellung aus dem Quellcode

  1. Öffnen Sie die Projektmappendatei WindowSpy.sln in Visual Studio.
  2. Erstellen Sie für das Ziel-BOF (x64/x86).

Verwendung

  1. Lassen Sie es laufen. Es sollte automatisch bei jedem Beacon-Checkin ausgeführt werden und entsprechend auslösen.

Ich habe das gebaut, weil mir langweilig war und ich mit Benutzerüberwachung herumgespielt habe. Wenn es Fehler gibt, erstellen Sie bitte ein Issue. Wenn es Probleme mit dem Design gibt, können Sie ebenfalls gerne ein Issue eröffnen.

Haftungsausschluss

Üblicher Haftungsausschluss hier: Ich bin nicht verantwortlich für irgendwelche Verbrechen gegen die Menschlichkeit, die Sie begehen könnten, oder Atomkriege, die Sie mit diesem schlecht geschriebenen Code verursachen könnten.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




