 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 und Reaver GUI-Anwendung für Android

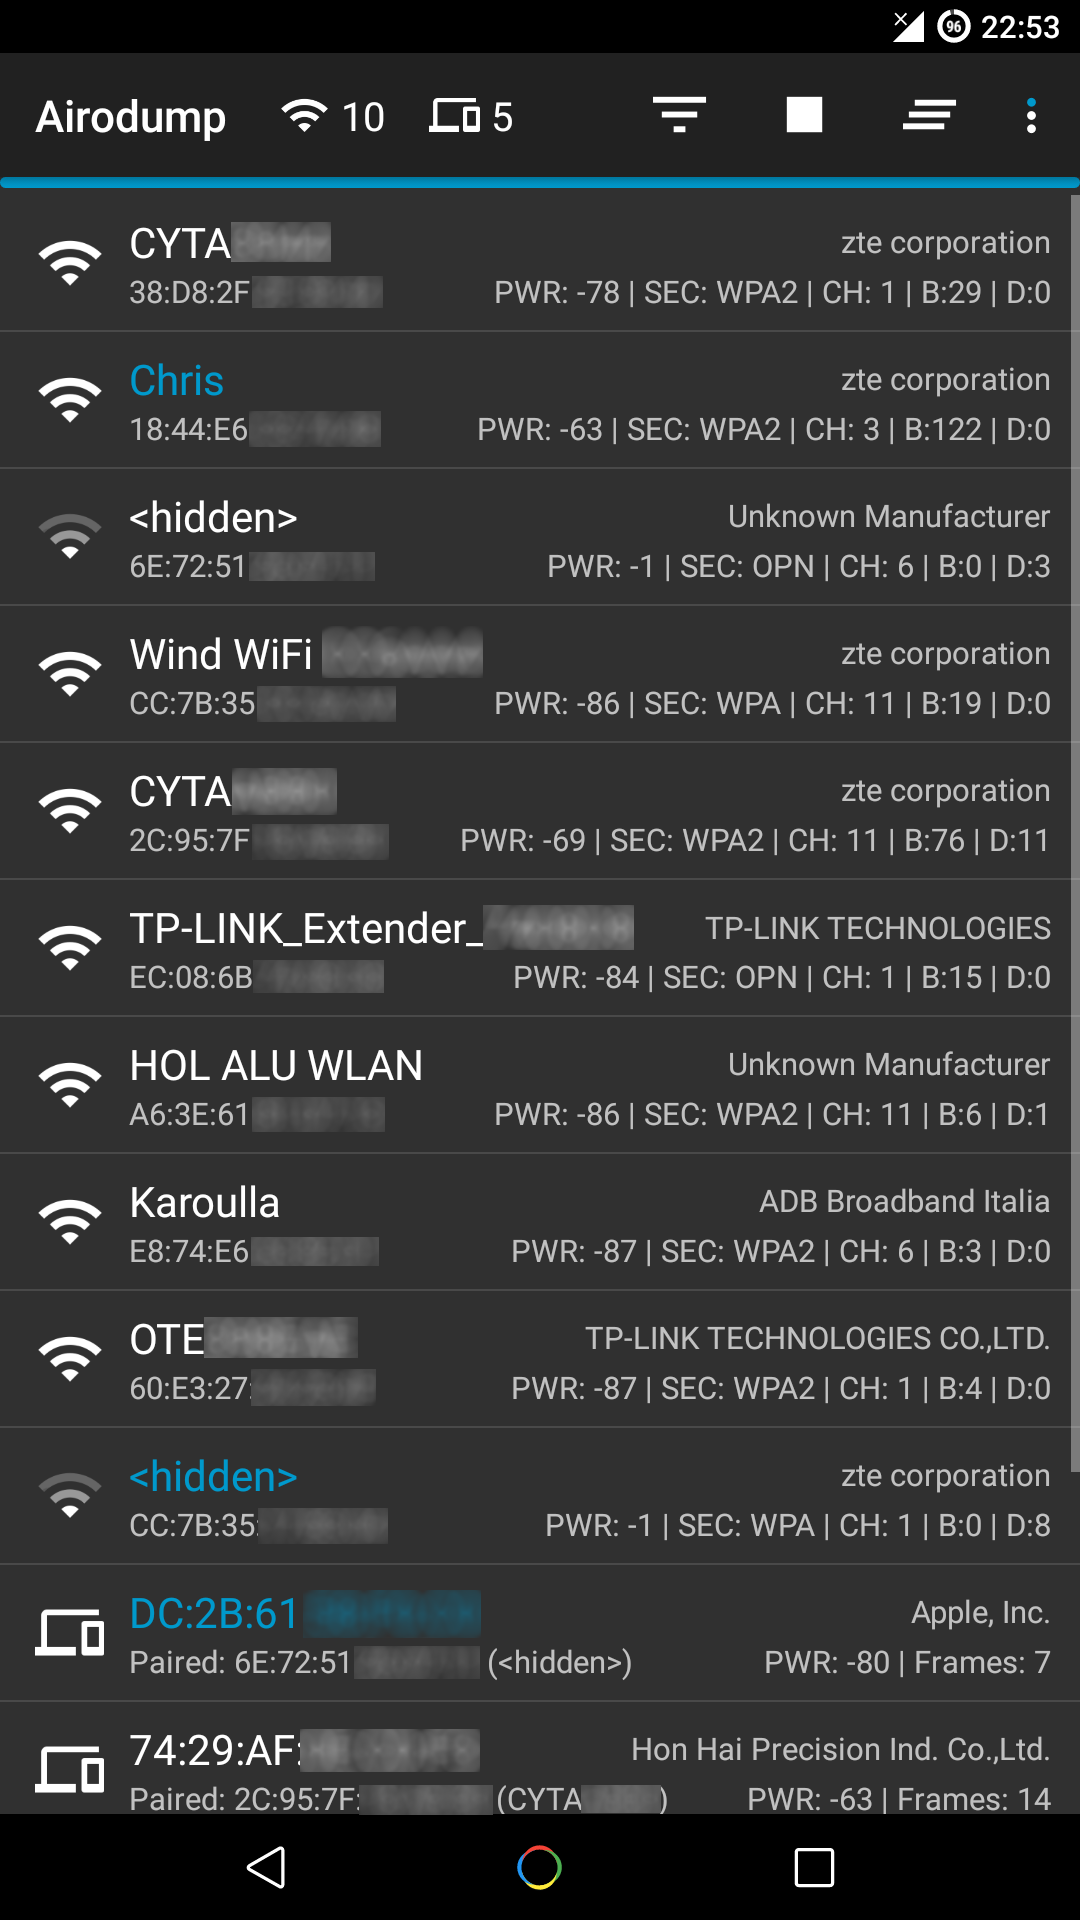
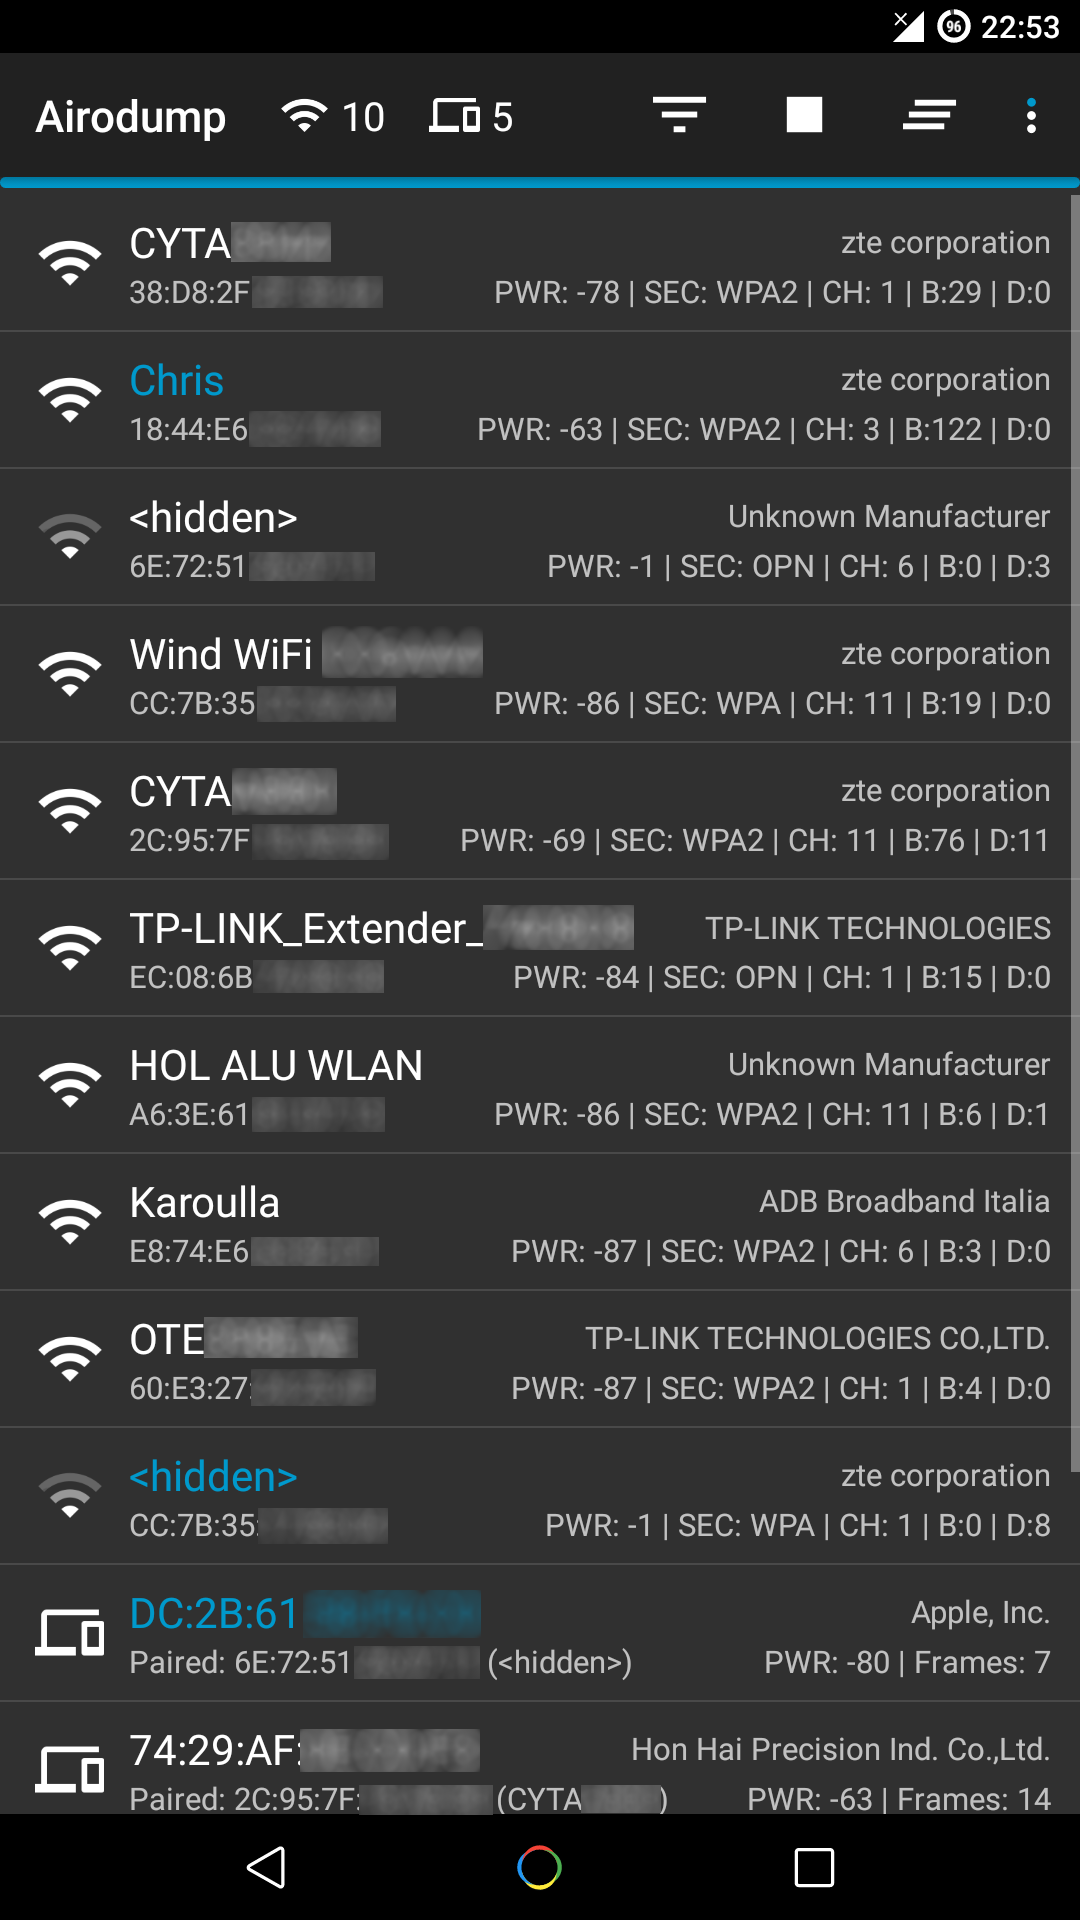
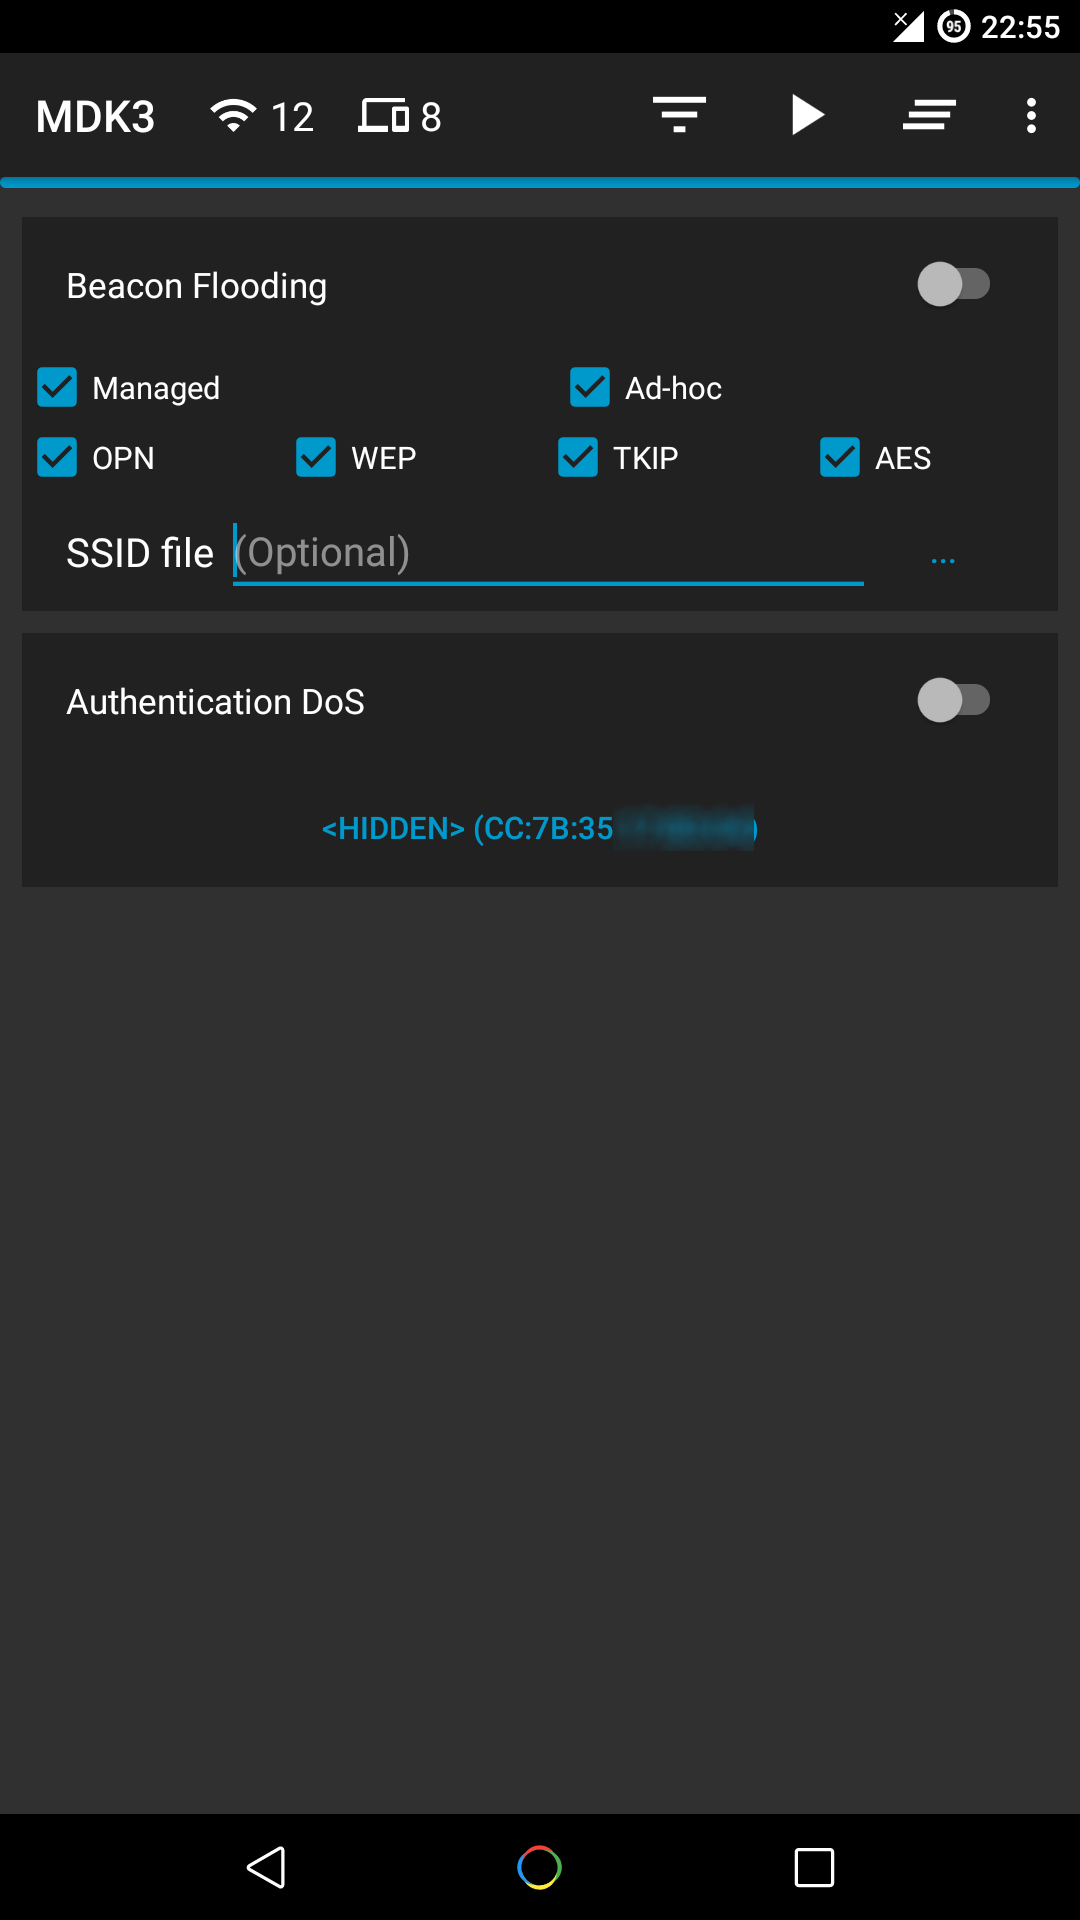
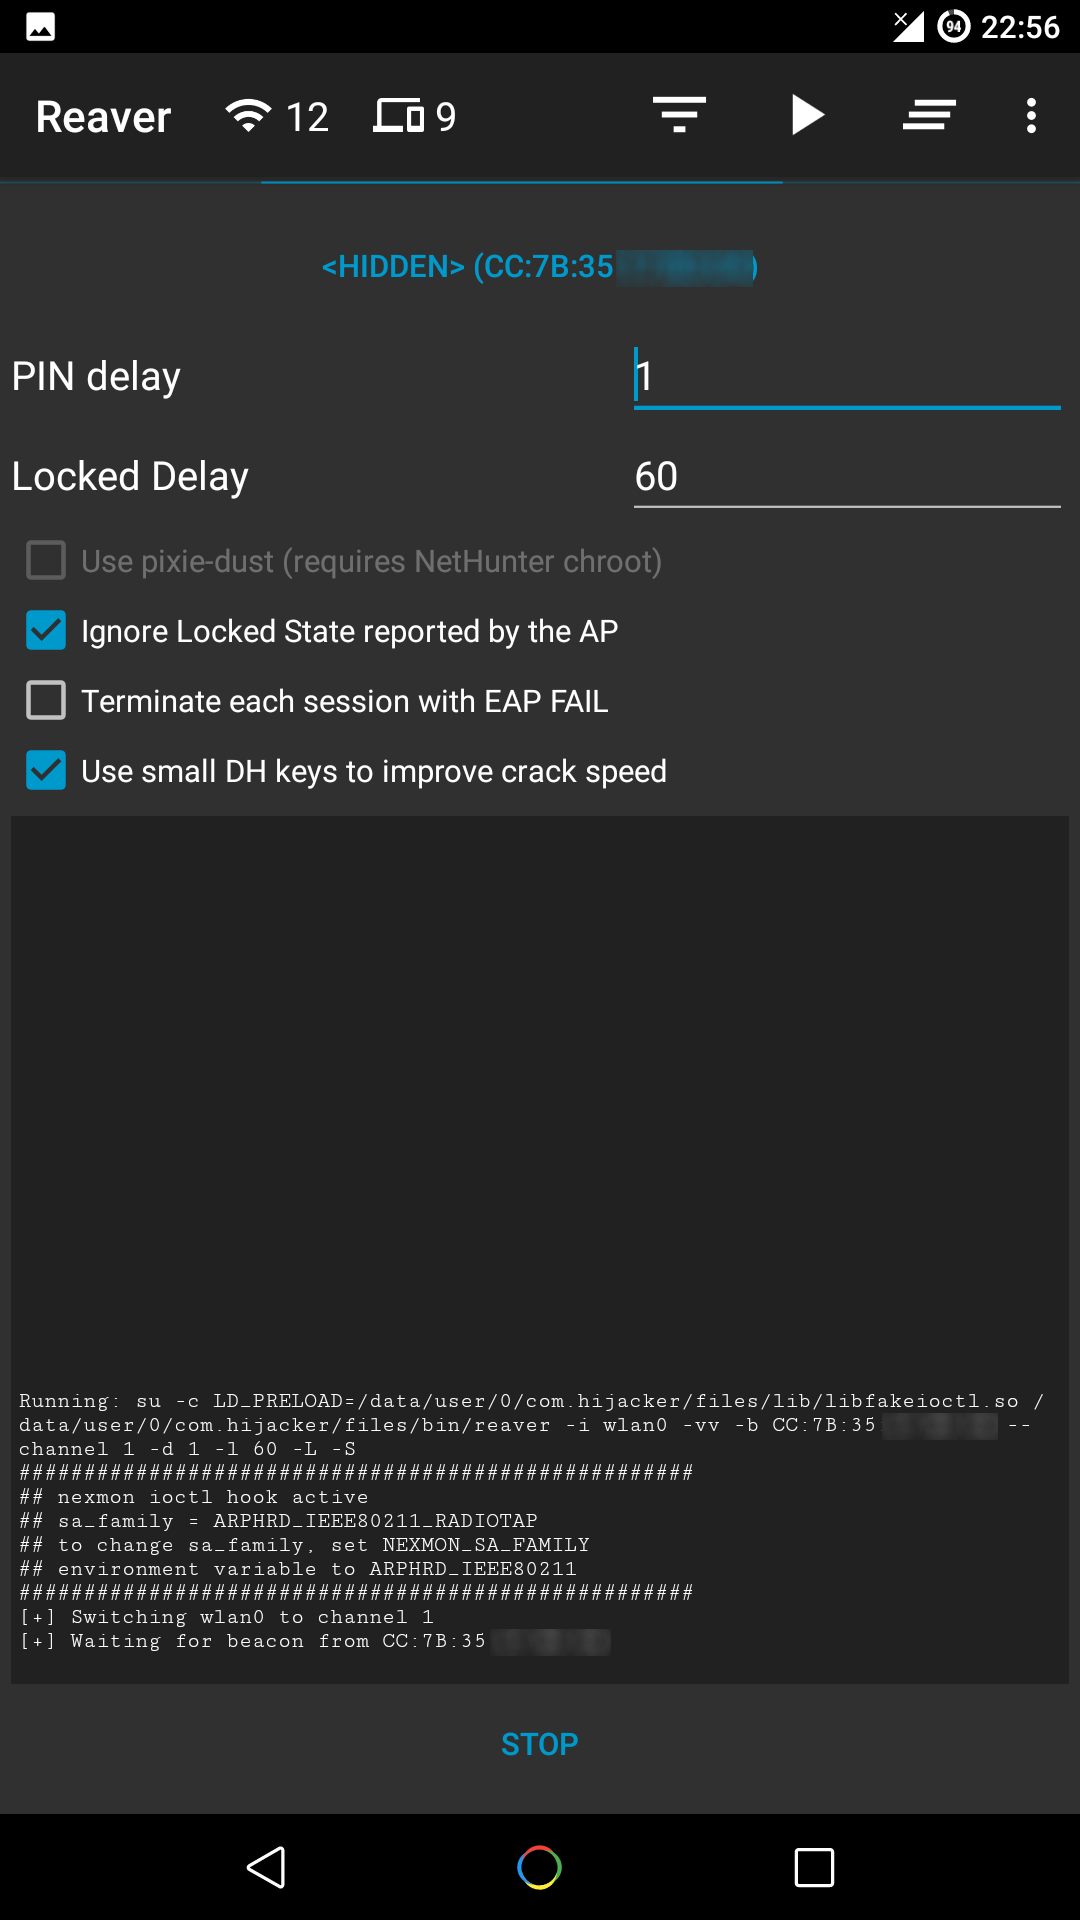
Hijacker ist eine grafische Benutzeroberfläche für die Penetrationstest-Tools Aircrack-ng, Airodump-ng, MDK3 und Reaver. Es bietet eine einfache und benutzerfreundliche Oberfläche, um diese Tools ohne die Eingabe von Befehlen in einer Konsole und ohne Kopieren und Einfügen von MAC-Adressen zu verwenden.
Diese Anwendung erfordert ein ARM-Android-Gerät mit einem internen WLAN-Adapter, der den Monitor-Modus unterstützt. Einige Android-Geräte tun das, aber keines von ihnen nativ. Das bedeutet, dass Sie eine benutzerdefinierte Firmware benötigen. Jedes Gerät, das den BCM4339-Chipsatz verwendet (MSM8974, wie Nexus 5, Xperia Z1/Z2, LG G2, LG G Flex, Samsung Galaxy Note 3), funktioniert mit Nexmon (das auch einige andere Chipsätze unterstützt). Geräte mit BCM4330 können bcmon verwenden.
Eine Alternative wäre die Verwendung eines externen Adapters, der den Monitor-Modus in Android mit einem OTG-Kabel unterstützt.
Die erforderlichen Tools sind für ARM-Geräte enthalten. Die Nexmon-Firmware und das Verwaltungsprogramm für BCM4339 und BCM4358 sind ebenfalls enthalten.
Root-Zugriff ist ebenfalls erforderlich, da diese Tools Root benötigen, um zu funktionieren.
Die App wurde eingestellt, da sich eine komplett neue Version derzeit in Entwicklung befindet. Da die neue Version für lange Zeit nicht verfügbar sein wird, bleibt dieses Repository für Empfehlungen und Funktionswünsche offen, die in der neuen Version umgesetzt werden. Kritische Änderungen können weiterhin bereitgestellt werden, ebenso wie Hilfe beim Bauen, Warten und Aktualisieren des Codes (obwohl ich es nicht empfehlen würde). Fehlermeldungen sind ebenfalls willkommen, solange sie von der neuesten veröffentlichten Version stammen, da ein Teil dieses Codes möglicherweise im neuen Projekt verwendet wird.
Stellen Sie sicher:
Wenn Sie Hijacker zum ersten Mal ausführen, werden Sie gefragt, ob Sie die Nexmon-Firmware installieren oder zum Startbildschirm gehen möchten. Wenn Sie Ihre Firmware installiert haben oder einen externen Adapter verwenden, können Sie einfach zum Startbildschirm gehen. Andernfalls, und wenn Ihr Gerät unterstützt wird, klicken Sie auf 'Install Nexmon', um die Nexmon-Firmware zu installieren. Wenn Sie fertig sind, landen Sie auf dem Startbildschirm und Airodump wird gestartet. Stellen Sie sicher, dass Sie Ihr WLAN aktiviert haben und es sich im Monitor-Modus befindet.
/system eine Android-Sicherheitsfunktion auslösen, und Ihre Systempartition wird beim Neustart wiederhergestellt.Hijacker benötigt Root-Zugriff, um zu laufen. Es erwartet eine su-Binärdatei, eine Shell, die mit Root-Rechten ausgeführt wird. Beim Start führt die App einen Befehl which su aus. Wenn Sie diese Meldung erhalten, ist dieser Befehl fehlgeschlagen. Entweder sind Sie nicht gerootet, oder Ihre Root-Lösung hat keine su-Binärdatei in einem PATH-zugänglichen Verzeichnis bereitgestellt.
Hijacker benötigt Root-Zugriff, um zu laufen. Es führt alle seine Befehle über su aus. Wenn su aufgerufen wird, sollte eine App auf Ihrem Gerät (die den Root-Zugriff verwaltet, z. B. SuperSU, Superuser) Sie fragen, ob Sie Hijacker Root-Zugriff gewähren möchten. Wenn der Zugriff verweigert wird, erhalten Sie diese Meldung. Stellen Sie sicher, dass Hijacker autorisiert ist, Root-Befehle auszuführen.
Dies bedeutet, dass die App die Verzeichnisse 'bin' oder 'lib' in ihrem eigenen Verzeichnis im System nicht erstellen konnte. Wenn Sie dies sehen, stimmt etwas mit Ihrem Betriebssystem nicht, Hijacker kann dagegen nichts tun.
Diese App ist für ARM-Geräte entwickelt und getestet. Alle enthaltenen Binärdateien und Bibliotheken sind für diese Architektur kompiliert und funktionieren auf nichts anderem. Wenn Sie diese Meldung erhalten, müssen Sie sie manuell installieren (busybox, aircrack-ng-Suite, mdk3, reaver, wireless tools, libfakeioctl.so-Bibliothek) in einem PATH-zugänglichen Verzeichnis und die Option 'Prefix' für die Tools setzen, um die benötigte Bibliothek vorzuladen: LD_PRELOAD=/pfad/zu/libfakeioctl.so.
Hijacker führt einen Hintergrunddienst aus, um sicherzustellen, dass die Tools, die laufen sollen, tatsächlich laufen und die Tools, die gestoppt werden sollen, gestoppt sind. Wenn eine dieser Überprüfungen fehlschlägt, erhalten Sie eine Warnung.
