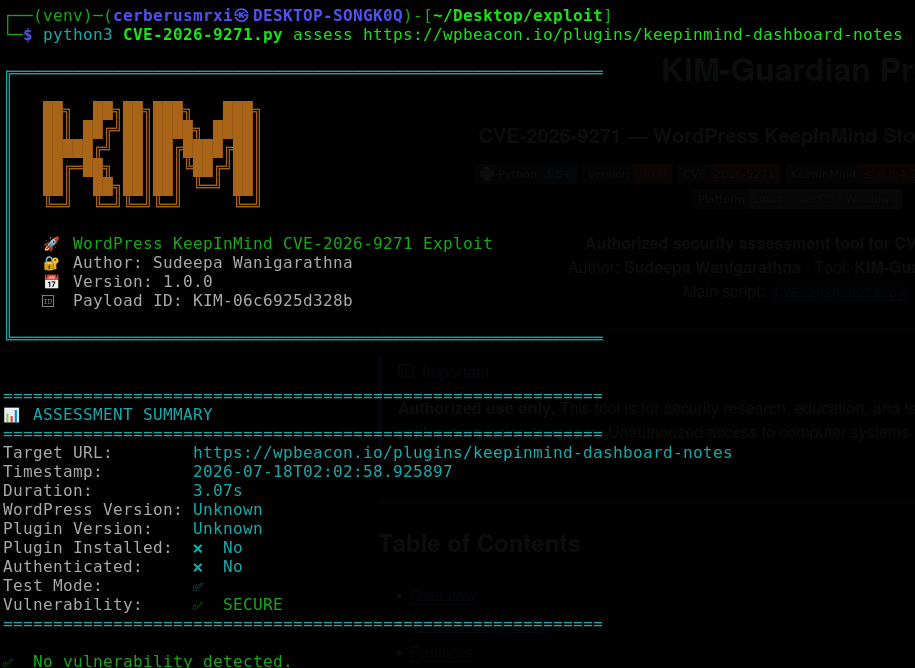
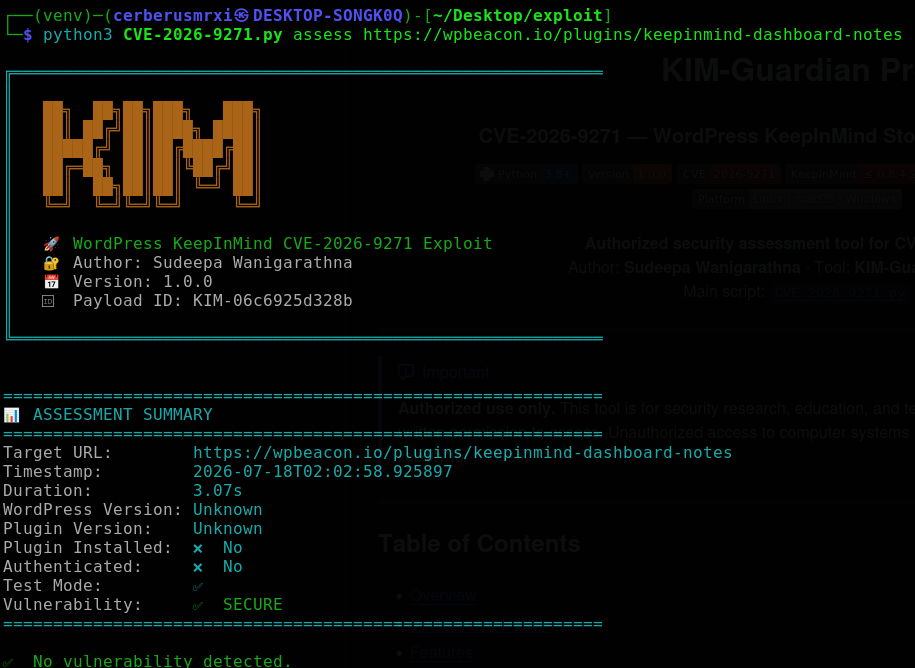
 cerberusmrxi/wordpress-keepinmind-cve-2026-9271-exploit
Autorisiertes Tool zur Bewertung von gespeichertem XSS für CVE-2026-9271 im WordPress KeepInMind-Plugin. Erkennt anfällige Versionen, injiziert sichere Test-Payloads und unterstützt Bulk-Scans mit SQLite-Berichterstattung.


Autorisiertes Sicherheitsbewertungstool für CVE-2026-9271
Autor: Sudeepa Wanigarathna · Tool: KIM-Guardian Pro v1.0
Hauptskript: CVE-2026-9271.py
[!IMPORTANT] Nur für autorisierte Nutzung. Dieses Tool dient der Sicherheitsforschung, Bildung und dem Testen von Systemen, die Sie besitzen oder für die Sie eine ausdrückliche schriftliche Genehmigung zur Überprüfung haben. Unautorisierter Zugriff auf Computersysteme ist illegal. Der Autor übernimmt keine Haftung für Missbrauch.
CVE-2026-9271 ist ein gespeichertes Cross-Site-Scripting (XSS) Problem im WordPress-Plugin KeepInMind (Dashboard Notes). Unzureichende Bereinigung von Notizeninhalten ermöglicht es einem niedrig privilegierten authentifizierten Benutzer (Contributor+), HTML/JS zu speichern, das im Browser eines Administrators ausgeführt wird, was zu einer Kompromittierung der Admin-Sitzung / Kontolibernahme führen kann.
KIM-Guardian Pro (CVE-2026-9271.py) ist ein Python-Bewertungstool für autorisierte Tester, um:
reports/ zu speichern| Attribut | Wert |
|---|---|
| CVE-ID | CVE-2026-9271 |
| Angriffsvektor | Authentifiziert (Contributor+) → Stored XSS → Admin-Auswirkung |
| Auswirkung | XSS im Admin-Browser; mögliche Kontolibernahme in verwundbaren Installationen |
| Betroffenes Produkt | WordPress KeepInMind / KeepInMind Dashboard Notes |
| Betroffene Versionen | ≤ 0.8.4.2 (korrigiert in 0.8.4.3+) |
| Schwachstellentyp | Stored Cross-Site Scripting (XSS) |
| CWE | CWE-79 (Unzureichende Neutralisierung von Eingaben während der Generierung von Webseiten) |
| Oberfläche | Rolle |
|---|---|
/wp-json/keepinmind/v1/notes | REST-API zum Erstellen/Lesen von Notizen |
/wp-admin/ | Admin-Dashboard, in dem gespeicherte Notizen gerendert werden können |
| Plugin-Pfad | /wp-content/plugins/keepinmind-dashboard-notes/ |
--no-cleanup)| Fähigkeit | Beschreibung |
|---|---|
| Plugin-Erkennung | Überprüft KeepInMind-Installationspfade und Versionsstrings |
| WordPress-Version | Extrahiert Generator-/Versionsmetadaten, falls verfügbar |
| Sicherer Testmodus | Standard-Overlay-Marker, der XSS beweist, ohne Credentials zu erfassen |
| Authentifizierte Bewertung | Login mit Contributor+-Anmeldedaten für vollständige REST-Injektion |
| Payload-Bereinigung | Entfernt injizierte Notizen nach der Bewertung |
| Massen-Scanning | Multithreaded URL-Listen-Scan auf Plugin + verwundbare Version |
| SQLite-Verlauf | Speichert Bewertungen in kim_guardian.db |
| Textberichte | Schreibt mit Zeitstempel versehene Berichte unter reports/ |
| Capture-Server | Optionaler lokaler HTTP-Listener für Lab-Credential-Capture-Übungen |
| Web-UI | Optionales Flask-Dashboard (web-Modus) |
| Fähigkeit | Beschreibung |
|---|---|
| Ausführliche Protokollierung | Datei- + Konsolen-Debug unter logs/ |
| Proxy-Unterstützung | Verkehr über Burp oder andere HTTP-Proxys leiten |
| Konfigurierbares Timeout | Timeout pro Anfrage (Standard 30s) |
| Worker-Pool | Einstellbare Parallelität für Massen-Scans |
pipcd /path/to/exploit
python3 -m venv venv
source venv/bin/activate # Windows: venv\Scripts\activate
pip install -r requirements.txt
# Empfohlene Extras, die von diesem Skript verwendet werden:
pip install colorama beautifulsoup4 requests flask
python3 CVE-2026-9271.py --help
requests>=2.31.0
beautifulsoup4>=4.12.0
colorama>=0.4.6
flask>=3.0.0          # optional — nur Web-Modus
Ersetzen Sie
https://lab.exampledurch ein Labor- oder autorisiertes Ziel.
# Hilfe / Modi
python3 CVE-2026-9271.py --help

# Sichere Einzelzielbewertung (Standard: Test-Payload)
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor -p 'password' -v

# Massen-Versions-/Plugin-Scan
python3 CVE-2026-9271.py bulk -f targets.txt -w 8 -o bulk_results.txt

# Letzte Bewertungen aus SQLite auflisten
python3 CVE-2026-9271.py db --list --limit 20

# Lokaler Capture-Server (nur Labor)
python3 CVE-2026-9271.py capture --port 5000

# Optionales Web-UI
python3 CVE-2026-9271.py web --host 127.0.0.1 --port 8080
python3 CVE-2026-9271.py --help
python3 CVE-2026-9271.py assess --help
Der Standardmodus verwendet ein nicht erfassendes Test-Overlay. Geben Sie Contributor+-Anmeldedaten für die Injektion über die REST-API an.
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor \
  -p 'password' \
  -v
Ablauf:
-u / -p angegeben)--no-cleanup)reports/kim_assessment_*.txt speichernpython3 CVE-2026-9271.py assess https://lab.example \
-u contributor -p 'password' --no-cleanup
python3 CVE-2026-9271.py assess https://lab.example \
  -u contributor -p 'password' \
  --proxy http://127.0.0.1:8080 \
  --timeout 45 \
  -v

