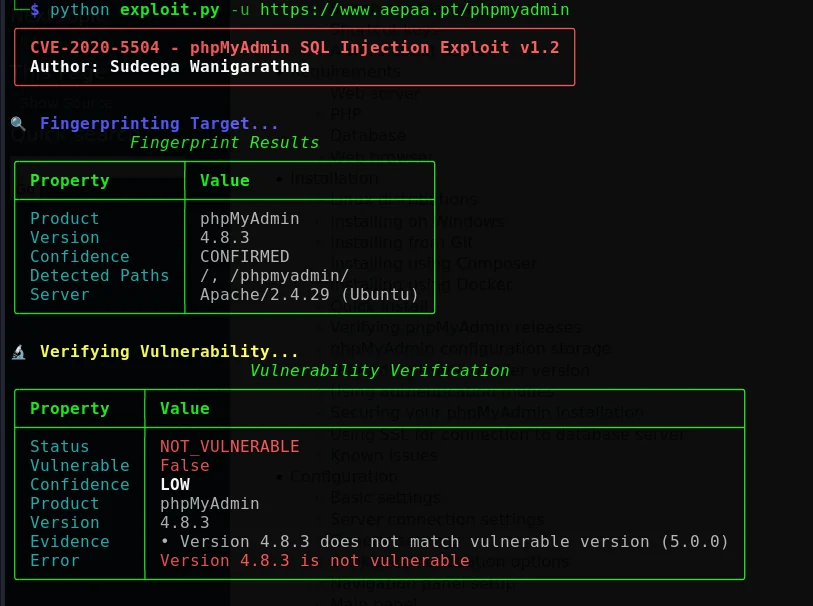

Autorisiertes SQL-Injection-Exploitation-Framework für CVE-2020-5504 in phpMyAdmin, mit automatisierter Datenbank-Enumeration, Blind-Injection, Proxy-Unterstützung und strukturierter Berichterstattung für Penetrationstests und Sicherheitsforschung.

Autorisiertes Sicherheitstest- und Forschungsframework zur Identifizierung und Validierung von CVE-2020-5504 in phpMyAdmin-Bereitstellungen



Überblick · Funktionen · Installation · Verwendung · Berichte · Architektur · Mitwirken
Hinweis zur verantwortungsvollen Nutzung: Dieses Projekt ist ausschließlich für Systeme gedacht, die Ihnen gehören oder für die Sie ausdrücklich zur Bewertung autorisiert sind. Verwenden Sie es nicht gegen öffentliche, Drittanbieter- oder Produktionssysteme ohne schriftliche Genehmigung und einen definierten Testumfang.
| CLI-Ausgabe | Verwendung |
|---|---|
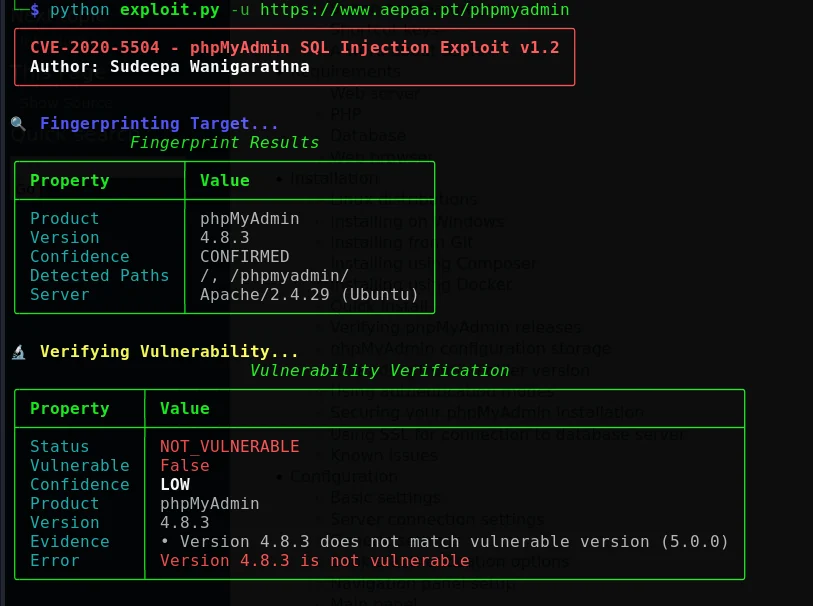 | 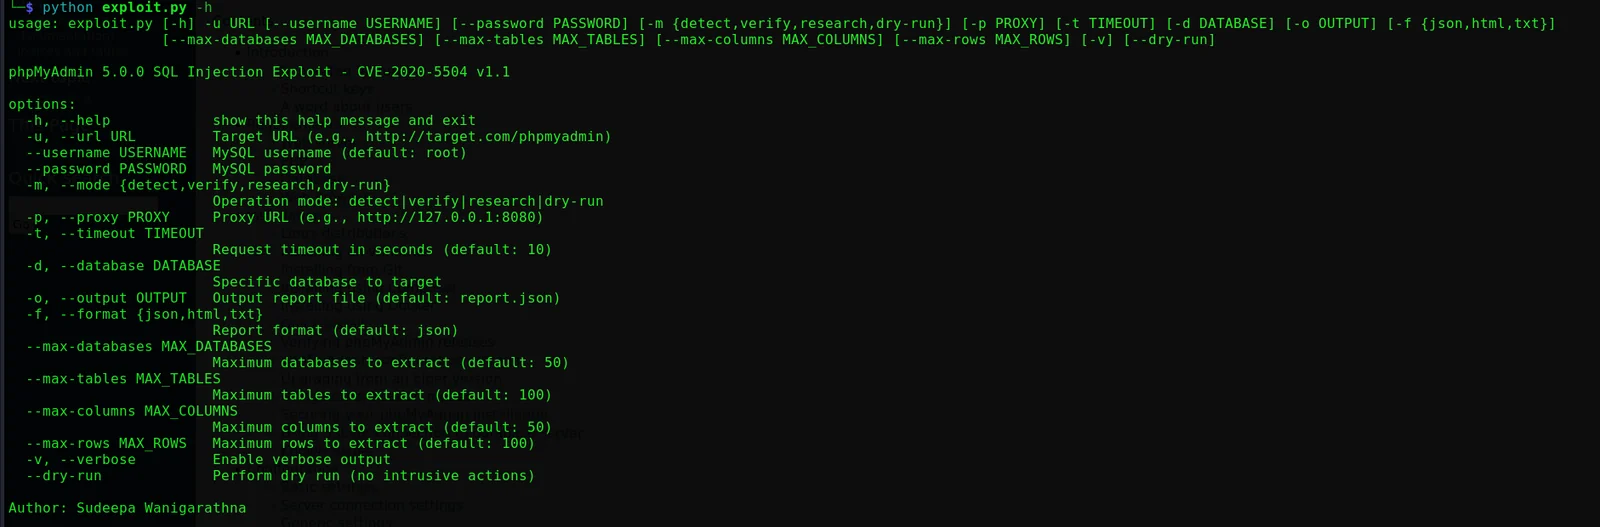 |
CVE-2020-5504 ist eine SQL-Injection-Schwachstelle, die die Benutzerkontenseite von phpMyAdmin betrifft. Laut dem offiziellen phpMyAdmin-Advisory sind phpMyAdmin 4.x-Versionen vor 4.9.4 und phpMyAdmin 5.0.0 betroffen; das Advisory empfiehlt ein Upgrade auf 4.9.4 oder neuer für die 4.x-Linie und 5.0.1 oder neuer für die 5.x-Linie.[1] Die National Vulnerability Database verzeichnet, dass die Ausnutzung ein gültiges MySQL-Konto für den Zugriff auf den Server erfordert.[2]
Dieses Projekt bietet einen strukturierten Arbeitsablauf für autorisiertes Penetrationstesting, kontrollierte Validierung und Sicherheitsforschung. Es wurde entwickelt, um Prüfern zu helfen, ein Ziel zu identifizieren, zu verifizieren, ob das Ziel betroffen erscheint, Beweise zu dokumentieren und strukturierte Berichte für die Behebung von Schwachstellen zu erstellen.
Das Framework ist um vier Ziele organisiert:
Identifizieren von phpMyAdmin-Installationen und Sammeln versionsbezogener Indikatoren.
Validieren vermuteter Exposition mithilfe kontrollierter, möglichst nicht-destruktiver Prüfungen.
Bewerten autorisierter Ziele mithilfe konfigurierbarer Grenzwerte, Wiederholungsverhalten und optionaler Proxy-Nutzung.
Berichten von Ergebnissen in Formaten, die leicht zu überprüfen, zu archivieren und in Arbeitsabläufe zu integrieren sind.
Dieses Projekt ist kein Ersatz für Patchen, Herstelleranweisungen, sichere Konfiguration oder einen formellen Autorisierungsprozess für Penetrationstests. Es garantiert nicht die Erkennung jeder Bereitstellung, Konfiguration, Version oder Netzwerkbedingung. Alle Ergebnisse sollten manuell überprüft und als Bewertungsnachweis behandelt werden, nicht als automatisches Sicherheitsurteil.
Führen Sie dieses Tool nur gegen ein Asset aus, wenn Sie eine klare Autorisierung vom Asset-Eigentümer haben. Die Autorisierung sollte das Ziel, das zulässige Testfenster, erlaubte Techniken, Quell-IPs, Anforderungen an die Datenverarbeitung, Eskalationskontakte und Abbruchbedingungen definieren.
Testen Sie niemals internetfähige Systeme nur, weil sie erreichbar sind. Erreichbarkeit ist keine Berechtigung.
Bewertungsmodi können Informationen über Datenbanken, Tabellen, Spalten oder Datensätze erzeugen. Behandeln Sie alle Ausgaben als potenziell sensibel. Speichern Sie Berichte mit geeigneten Zugriffskontrollen, vermeiden Sie Geheimnisse in der Shell-Historie, verschlüsseln Sie Berichte, wenn es Ihre Engagement-Regeln erfordern, und löschen Sie temporäre Daten nach dem Engagement sicher.
Bevor Sie eine Bewertung starten, stellen Sie sicher, dass Sie über ein bekanntes gutes Backup- oder Wiederherstellungsverfahren, einen Kommunikationskanal mit dem Systemeigentümer und einen dokumentierten Rollback- oder Stoppplan verfügen. Bevorzugen Sie nach Möglichkeit eine isolierte Testumgebung. Verwenden Sie den am wenigsten invasiven Modus, der die Bewertungsfrage beantwortet.
| Bereich | Fähigkeit | Beschreibung |
|---|---|---|
| Erkennung | Automatisches Fingerprinting | Identifiziert wahrscheinliche phpMyAdmin-Bereitstellungen und sammelt Versionsindikatoren. |
| Validierung | Schwachstellenverifizierung | Führt kontrollierte Prüfungen mit konfidenzorientierter Ergebnisbehandlung durch. |
| Arbeitsablauf | Mehrere Betriebsmodi | Unterstützt Erkennungs-, Verifizierungs-, Forschungs- und Trockenlauf-Workflows. |
| Sitzungsverwaltung | CSRF-Token-Verwaltung | Extrahiert und verwaltet CSRF-bezogene Werte, die für den Anwendungsablauf erforderlich sind. |
| Authentifizierung | Multi-Signal-Validierung | Verwendet mehrere Indikatoren, um falsche Authentifizierungsergebnisse zu reduzieren. |
| Bewertung | Datenbank-Enumeration | Unterstützt autorisierte Enumeration von Datenbanken, Tabellen, Spalten und ausgewählten Daten. |
| Injection-Forschung | Blind-Techniken | Unterstützt boolesche und zeitbasierte Forschungsabläufe, wo durch die Implementierung aktiviert. |
| Berichterstattung | JSON, HTML und TXT | Erzeugt strukturierte, gestaltete und Klartext-Ausgaben für verschiedene Zielgruppen. |
| Zuverlässigkeit | Wiederholungen und Backoff | Wiederholt vorübergehende Anfragen mit konfigurierbarem Verhalten. |
| Integrationen | Proxy-Unterstützung | Kann mit Burp Suite oder einem anderen HTTP-Interception-Proxy verwendet werden. |
| Benutzerfreundlichkeit | Reiche Terminaloberfläche | Bietet farbcodierte Ausgaben, Fortschrittsanzeigen und lesbare Statusmeldungen. |
| Diagnose | Ausführliche Protokollierung | Stellt zusätzliche Diagnoseinformationen für autorisierte Fehlerbehebung bereit. |
