 cerberusmrxi/jcezploit-cve-2026-48907
Automatisierter RCE-Exploit für Joomla JCE (CVE-2026-48907) mit interaktiver Shell, Batch-Befehlsausführung, Dateidownload und Proxy-Unterstützung für autorisierte Penetrationstests.

Ein professionelles Kommandozeilen-Dienstprogramm für autorisierte Penetrationstests, kontrollierte Schwachstellenforschung und defensive Validierung.



Nur für autorisierte Nutzung. Führen Sie dieses Projekt ausschließlich gegen Systeme aus, die Ihnen gehören oder für die Sie ausdrücklich testen dürfen. Verwenden Sie nach Möglichkeit eine kontrollierte Laborumgebung.
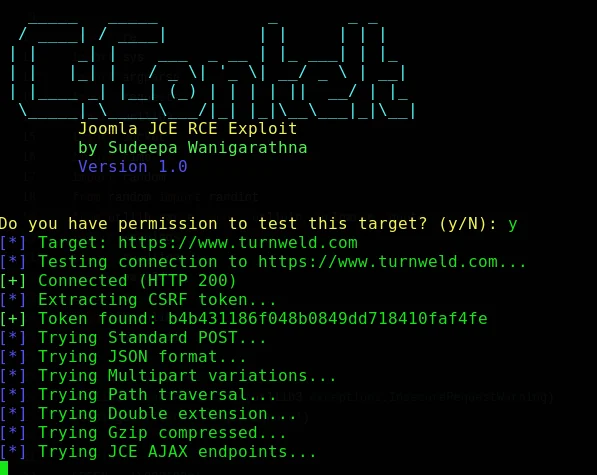
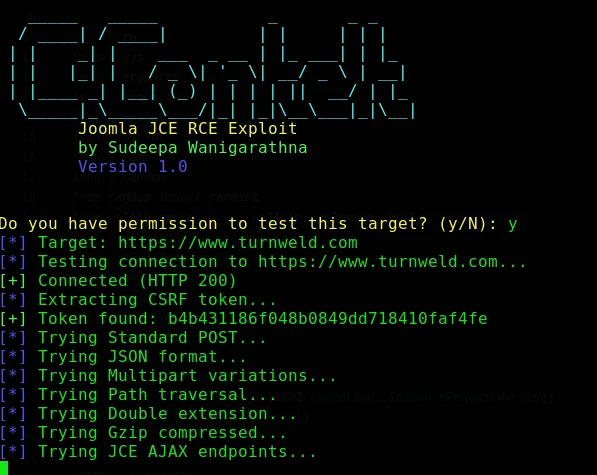
JCEzploit ist ein Kommandozeilen-Dienstprogramm für die Sicherheitsforschung, mit dem die Profilimport-Funktionalität der Komponente Joomla Content Editor (JCE) in Umgebungen bewertet wird, in denen der Tester über eine ausdrückliche Autorisierung verfügt. Es wurde für professionelle Penetrationstester, Sicherheitsforscher und Verteidiger entwickelt, die einen gemeldeten Zustand der Remote-Codeausführung in einer kontrollierten Umgebung reproduzieren und validieren müssen.
Das Projekt bietet einen strukturierten Kommandozeilen-Workflow, konfigurierbare Proxy-Unterstützung, mehrere Ausführungsmodi, Diagnoseausgabe und eine interaktive Sitzungsoberfläche. Es sollte ausschließlich gegen Ziele eingesetzt werden, die dem Betreiber gehören oder durch eine schriftliche Testgenehmigung abgedeckt sind.
Hinweis zur Veröffentlichung: Verifizieren Sie vor der Veröffentlichung oder Verbreitung dieser README die CVE-Kennung des Projekts, den Bereich der betroffenen Versionen, die behobene Version, den Offenlegungsstatus und die Testmatrix anhand eines maßgeblichen Hersteller- oder Schwachstellendatenbankeintrags. Die nachstehenden Metadaten spiegeln die gelieferten Projektinformationen wider und sind nicht als unabhängige Schwachstellenbestätigung zu betrachten.
Diese Software kann unbefugten Zugriff, Datenoffenlegung, Dienstunterbrechungen oder die Kompromittierung von Systemen verursachen, wenn sie gegen ein nicht genehmigtes Ziel eingesetzt wird. Die Betreuer autorisieren keine Tests von Drittsystemen, öffentlicher Infrastruktur oder Systemen ohne dokumentierte Genehmigung.
Durch die Nutzung dieses Projekts stimmen Sie zu:
Nur Systeme zu testen, für die Sie eine ausdrückliche schriftliche Autorisierung besitzen.
Einen genehmigten Umfang, ein genehmigtes Zeitfenster, eine genehmigte Ratenbegrenzung und genehmigte Verhaltensregeln festzulegen und einzuhalten.
Den Zugriff auf, die Änderung von, die Exfiltration von oder das Aufbewahren unnötiger Daten zu vermeiden.
Tests sofort zu beenden, wenn die Aktivität Dienstunterbrechungen riskiert oder unbeteiligte Benutzer beeinträchtigt.
Alle geltenden Gesetze, Vorschriften, Verträge und organisatorischen Richtlinien einzuhalten.
Die Verantwortung für die Folgen Ihrer Nutzung der Software zu übernehmen.
Der Autor und die Mitwirkenden stellen dieses Projekt ohne Gewähr („as is“) bereit und sind nicht verantwortlich für Missbrauch, Schäden, Datenverlust, Rechtsansprüche oder andere Folgen, die sich aus seiner Nutzung ergeben.
Die folgenden Details wurden mit dem Projekt geliefert und erfordern eine unabhängige Verifizierung, bevor sie in einem Sicherheitshinweis oder einer Produktionsbewertung verwendet werden.
| Feld | Geliefertes Projektdetail |
|---|---|
| Schwachstellenkennung | CVE-2026-48907 |
| Gemeldetes Problem | Nicht authentifizierte Remote-Codeausführung |
| Gemeldete betroffene Versionen | JCE 1.0.0 bis 2.9.99.4 |
| Gemeldete behobene Version | JCE 2.9.99.5 |
| Gelieferte Testumgebung | Joomla 3.10.11, JCE 2.9.15, Apache 2.4, PHP 7.4 |
| Gemeldeter Schweregrad | Kritisch; potenzielle vollständige Systemkompromittierung |
Bestätigen Sie für Verteidigungsarbeiten zunächst die eingesetzten Joomla- und JCE-Versionen, holen Sie eine Autorisierung ein, erstellen Sie einen Rollback-Plan und bevorzugen Sie nach Möglichkeit eine nicht-destruktive Validierungsmethode.
JCEzploit umfasst die folgenden Funktionen, wie in den Projektmaterialien beschrieben:
| Bereich | Funktion |
|---|---|
| Workflow | Automatisierter Workflow zur Anfragevorbereitung und Schwachstellenvalidierung |
| Sitzungsoberfläche | Interaktive Befehlssitzung mit Verlauf, Vervollständigung und farbiger Ausgabe |
| Ausführungsmodi | Interaktive, Einzelbefehls-, Batch-, stille, ausführliche und debugorientierte Modi |
| Erkennung | CSRF-Token-Erkennung mit mehreren Fallback-Mustern |
| Netzwerksteuerung | HTTP/HTTPS-Proxy-Unterstützung für kontrollierte Anfrageprüfung |
| Zuverlässigkeit | Verbindungspooling, Timeouts und Fehlerbehandlung |
| Dateioperationen | Dateiabruffunktion für autorisierte Bewertungsszenarien |
| Plattformunterstützung | Linux-, macOS- und Windows-Umgebungen mit Python 3.6+ |
Die interaktive Oberfläche unterstützt unter anderem die folgenden Befehle. Verwenden Sie in genehmigten Testumgebungen ausschließlich nicht-destruktive Befehle.
$> whoami       # Display the execution identity
$> id           # Display user and group information
$> pwd          # Display the current working directory
$> exit         # Close the session
| Anforderung | Mindest- oder unterstützter Wert |
|---|---|
| Python | 3.6 oder neuer |
| Paketmanager | pip |
| Betriebssysteme | Linux, macOS oder Windows |
| Netzwerkzugriff | Nur erforderlich zum Installieren von Abhängigkeiten und zum Erreichen eines autorisierten Testziels |
Der genaue Abhängigkeitssatz ist in requirements.txt definiert. Verwenden Sie eine virtuelle Umgebung, um Projektabhängigkeiten vom Hostsystem zu isolieren.
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
cd JCEzploit-CVE-2026-48907

python3 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install -r requirements.txt

chmod +x jcezploit.py
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
Set-Location JCEzploit-CVE-2026-48907

python -m venv .venv
.\.venv\Scripts\Activate.ps1
python -m pip install --upgrade pip
pip install -r requirements.txt
