
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-0165 — WordPress Page Builder KingComposer <=2.9.6 - Offene Weiterleitung | Kitploit

Tools/GitHubGitHub/cappricio-securities/cve-2022-0165
SchwachstellenscannerInformationsbeschaffungWebsicherheitPenetrationstests
GitHubcappricio-securities/cve-2022-0165

CVE-2022-0165

WordPress Page Builder KingComposer <=2.9.6 - Offene Weiterleitung
Repository anzeigen
Webseite
7vor 2 JahrenNoch nicht geprüft
Teilen
Logo

Abzeichen

MIT License PyPI - Version PyPI - Downloads GitHub all releases Profile_view Follow Twitter

Lizenz

MIT

Installation

  1. Installieren Sie Python3 und pip (Anleitung hier) (Wenn Sie das nicht hinbekommen, sollten Sie dieses Tool eigentlich nicht verwenden)

    • Installation über pip
      •    pip install CVE-2022-0165 
        
    • Führen Sie den folgenden Befehl aus, um zu überprüfen:
      • CVE-2022-0165 -h

Konfigurationen

  1. Wir haben die Telegram-API integriert, um sofortige Benachrichtigungen bei Schwachstellenerkennung zu erhalten.

    • Telegram-Benachrichtigung
      •    CVE-2022-0165 --chatid <YourTelegramChatID>
        
    • Öffnen Sie Telegram und suchen Sie nach @CappricioSecuritiesTools_bot und klicken Sie auf Start

Verwendung

  1. Dieses Tool hat mehrere Anwendungsfälle.

    • Um eine einzelne URL zu überprüfen
      •    CVE-2022-0165 -u http://example.com 
        
    • Um eine Liste von URLs zu überprüfen
      •   CVE-2022-0165 -i urls.txt 
        
    • Ausgabe in eine TXT-Datei speichern
      •   CVE-2022-0165 -i urls.txt -o out.txt
        
    • Möchten Sie mehr über CVE-2022-0165 erfahren? Dann geben Sie den folgenden Befehl ein:
      •   CVE-2022-0165 -b
        

🚨 Haftungsausschluss

Dieses Tool wurde zur Identifizierung von Sicherheitsfehlern und zur Unterstützung erstellt; Cappricio Securities haftet nicht für rechtswidrige Nutzung. Verwenden Sie es verantwortungsbewusst im Rahmen rechtlicher und ethischer Grenzen. 🔐🛡️
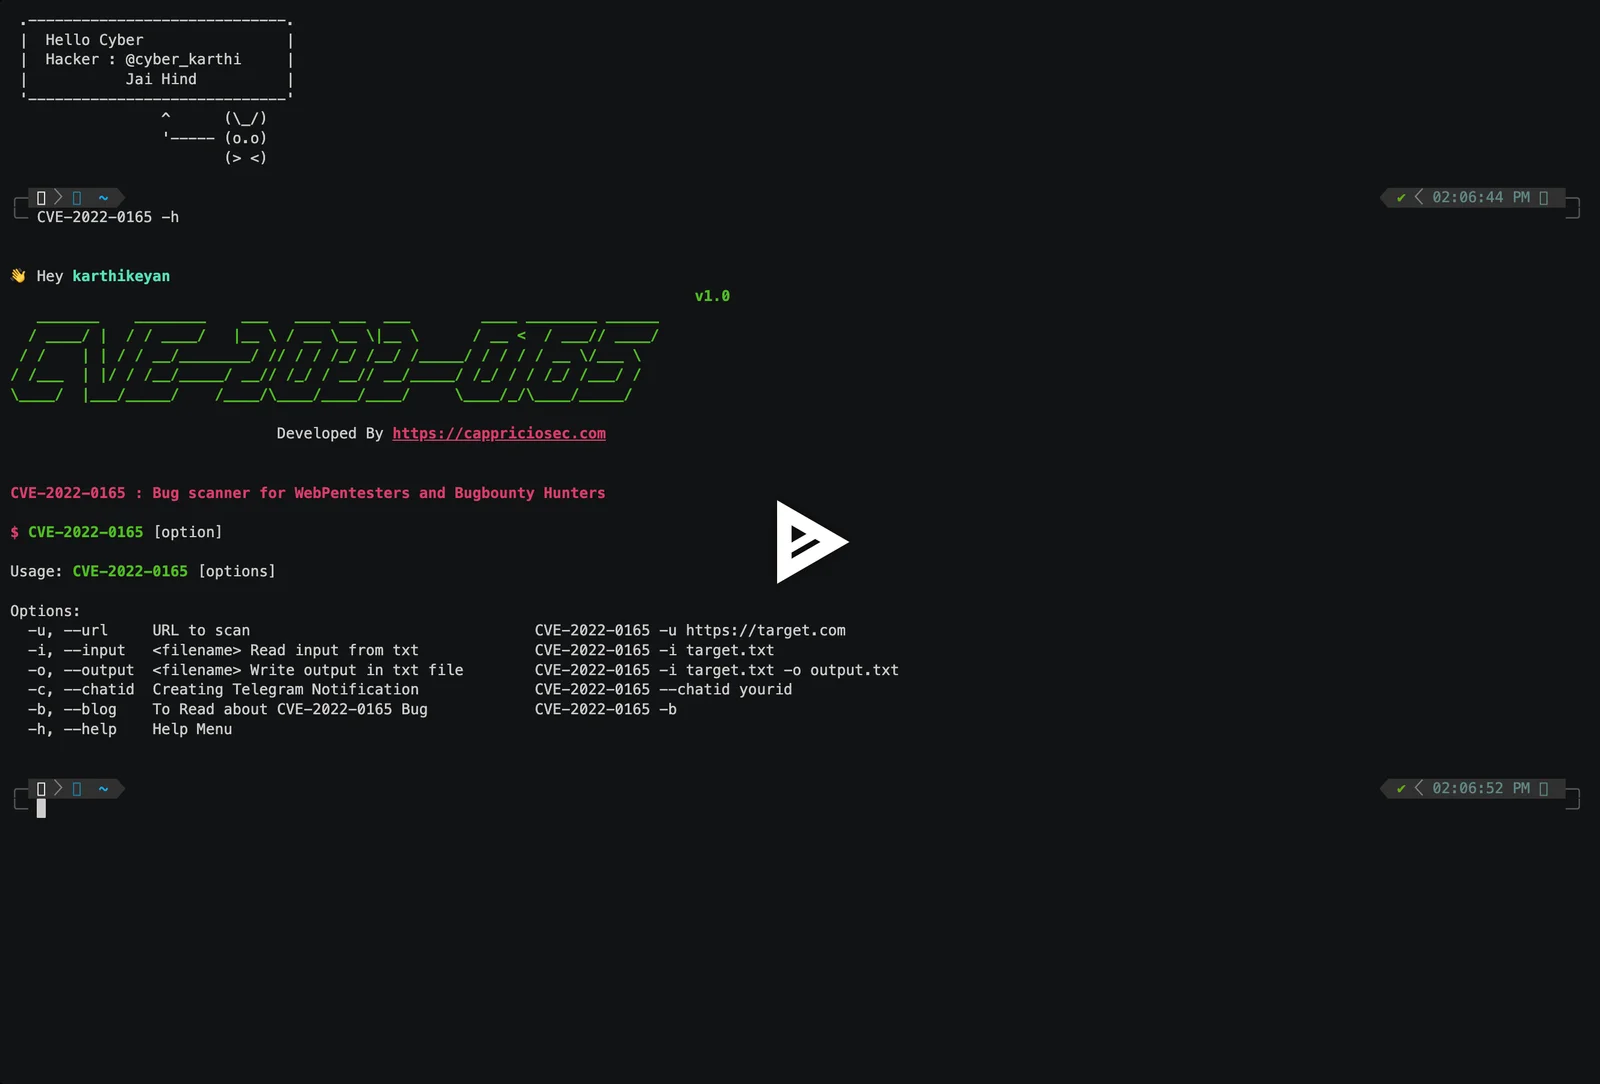
Funktions-PoC-Video

asciicast

Hilfemenü

Alle Elemente abrufen

👋 Hey Hacker
                                                                             v1.0
   _______    ________    ___   ____ ___  ___        ____ ________ ______
  / ____/ |  / / ____/   |__ \ / __ \__ \|__ \      / __ <  / ___// ____/
 / /    | | / / __/________/ // / / /_/ /__/ /_____/ / / / / __ \/___ \
/ /___  | |/ / /__/_____/ __// /_/ / __// __/_____/ /_/ / / /_/ /___/ /
\____/  |___/_____/    /____/\____/____/____/     \____/_/\____/_____/

                              Developed By https://cappriciosec.com


CVE-2022-0165 : Bug scanner for WebPentesters and Bugbounty Hunters 

$ CVE-2022-0165 [option]

Usage: CVE-2022-0165 [options]
ArgumentTypBeschreibungBeispiele
-u--urlZu scannende URLCVE-2022-0165 -u https://target.com
-i--inputDateiname, liest Eingabe aus txtCVE-2022-0165 -i target.txt
-o--outputDateiname, schreibt Ausgabe in txt-DateiCVE-2022-0165 -i target.txt -o output.txt
-c--chatidTelegram-Benachrichtigung erstellenCVE-2022-0165 --chatid yourid
-b--blogUm über den CVE-2022-0165-Bug zu lesenCVE-2022-0165 -b
-h--helpHilfemenüCVE-2022-0165 -h

🔗 Links

Website linkedin twitter

Autor

  • @karthithehacker

Feedback

Wenn Sie Feedback haben, kontaktieren Sie uns bitte unter [email protected]

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





