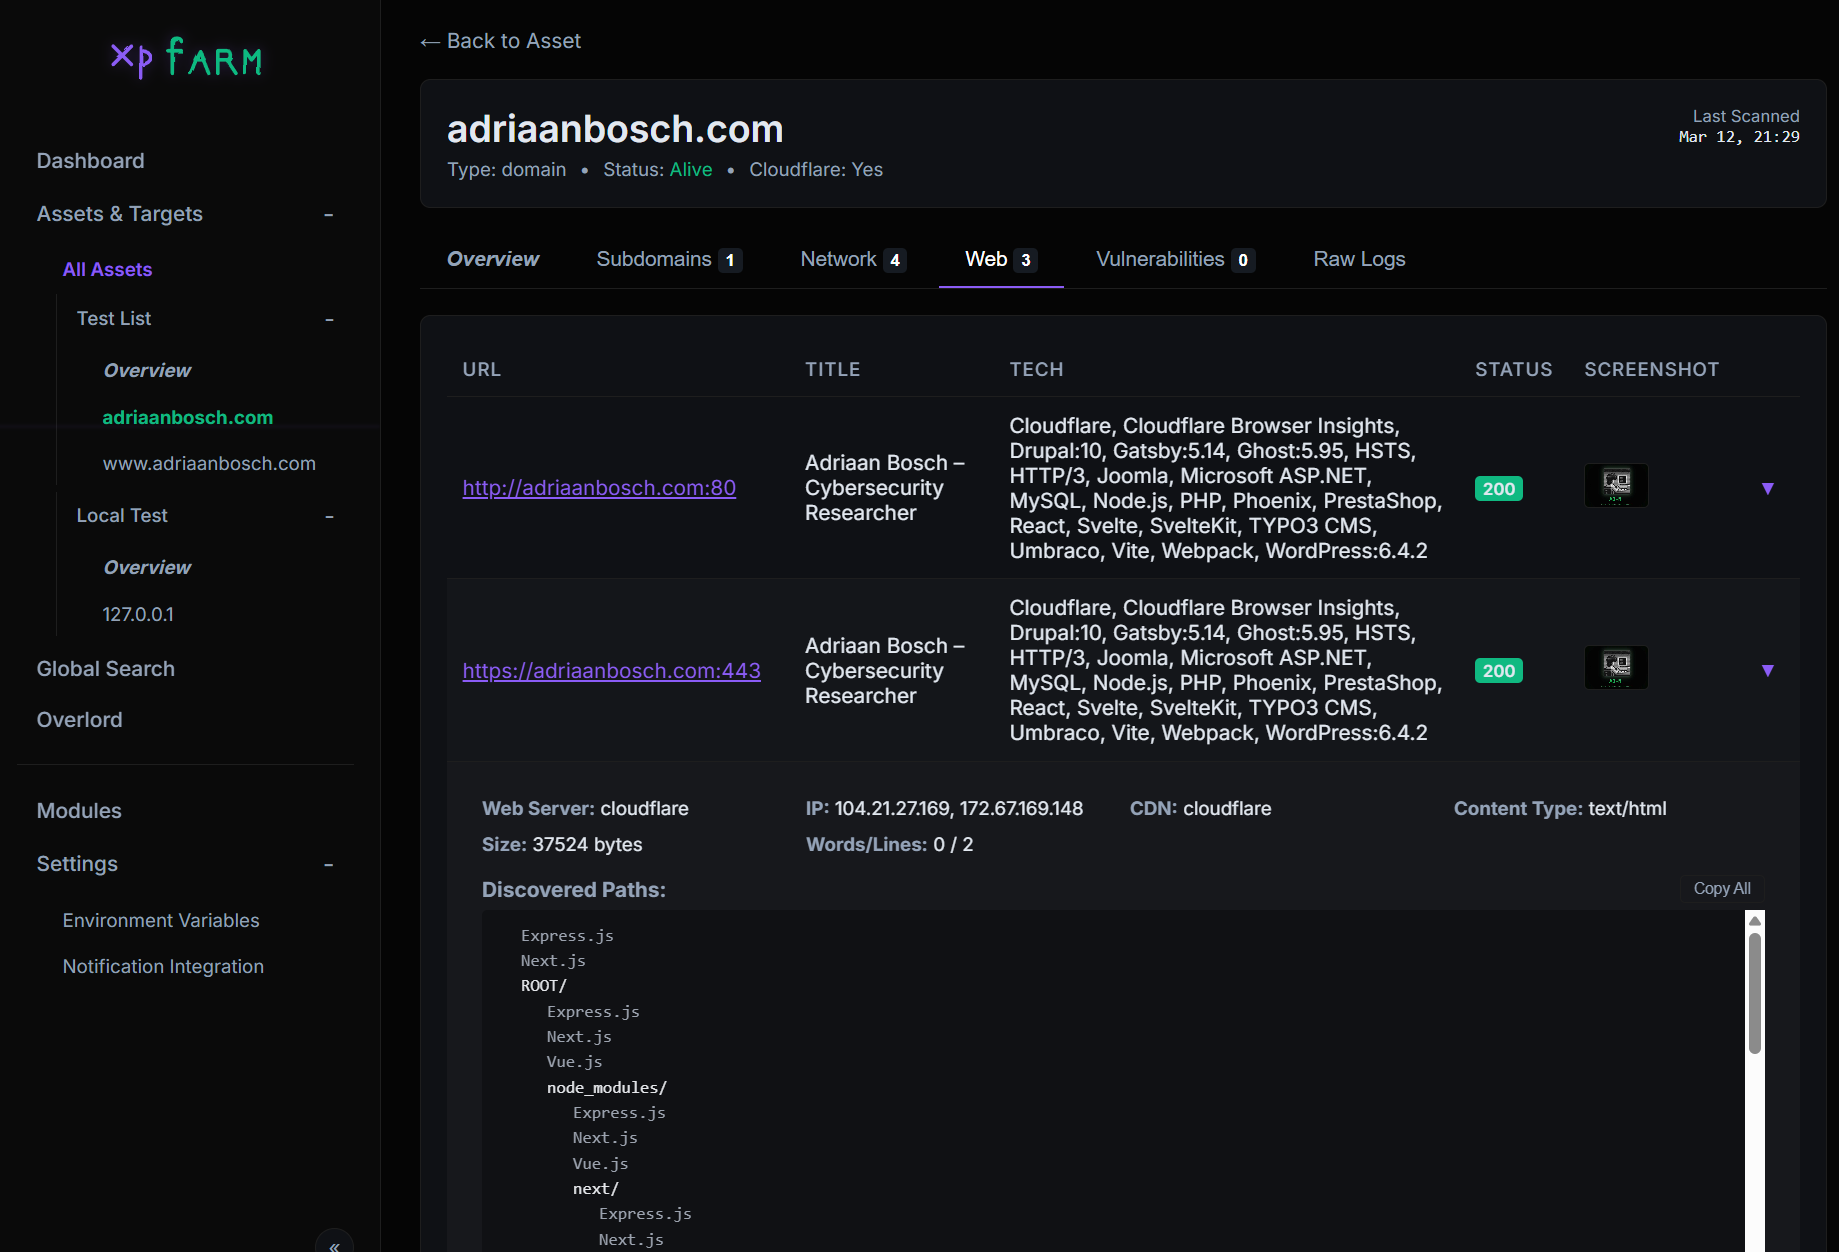

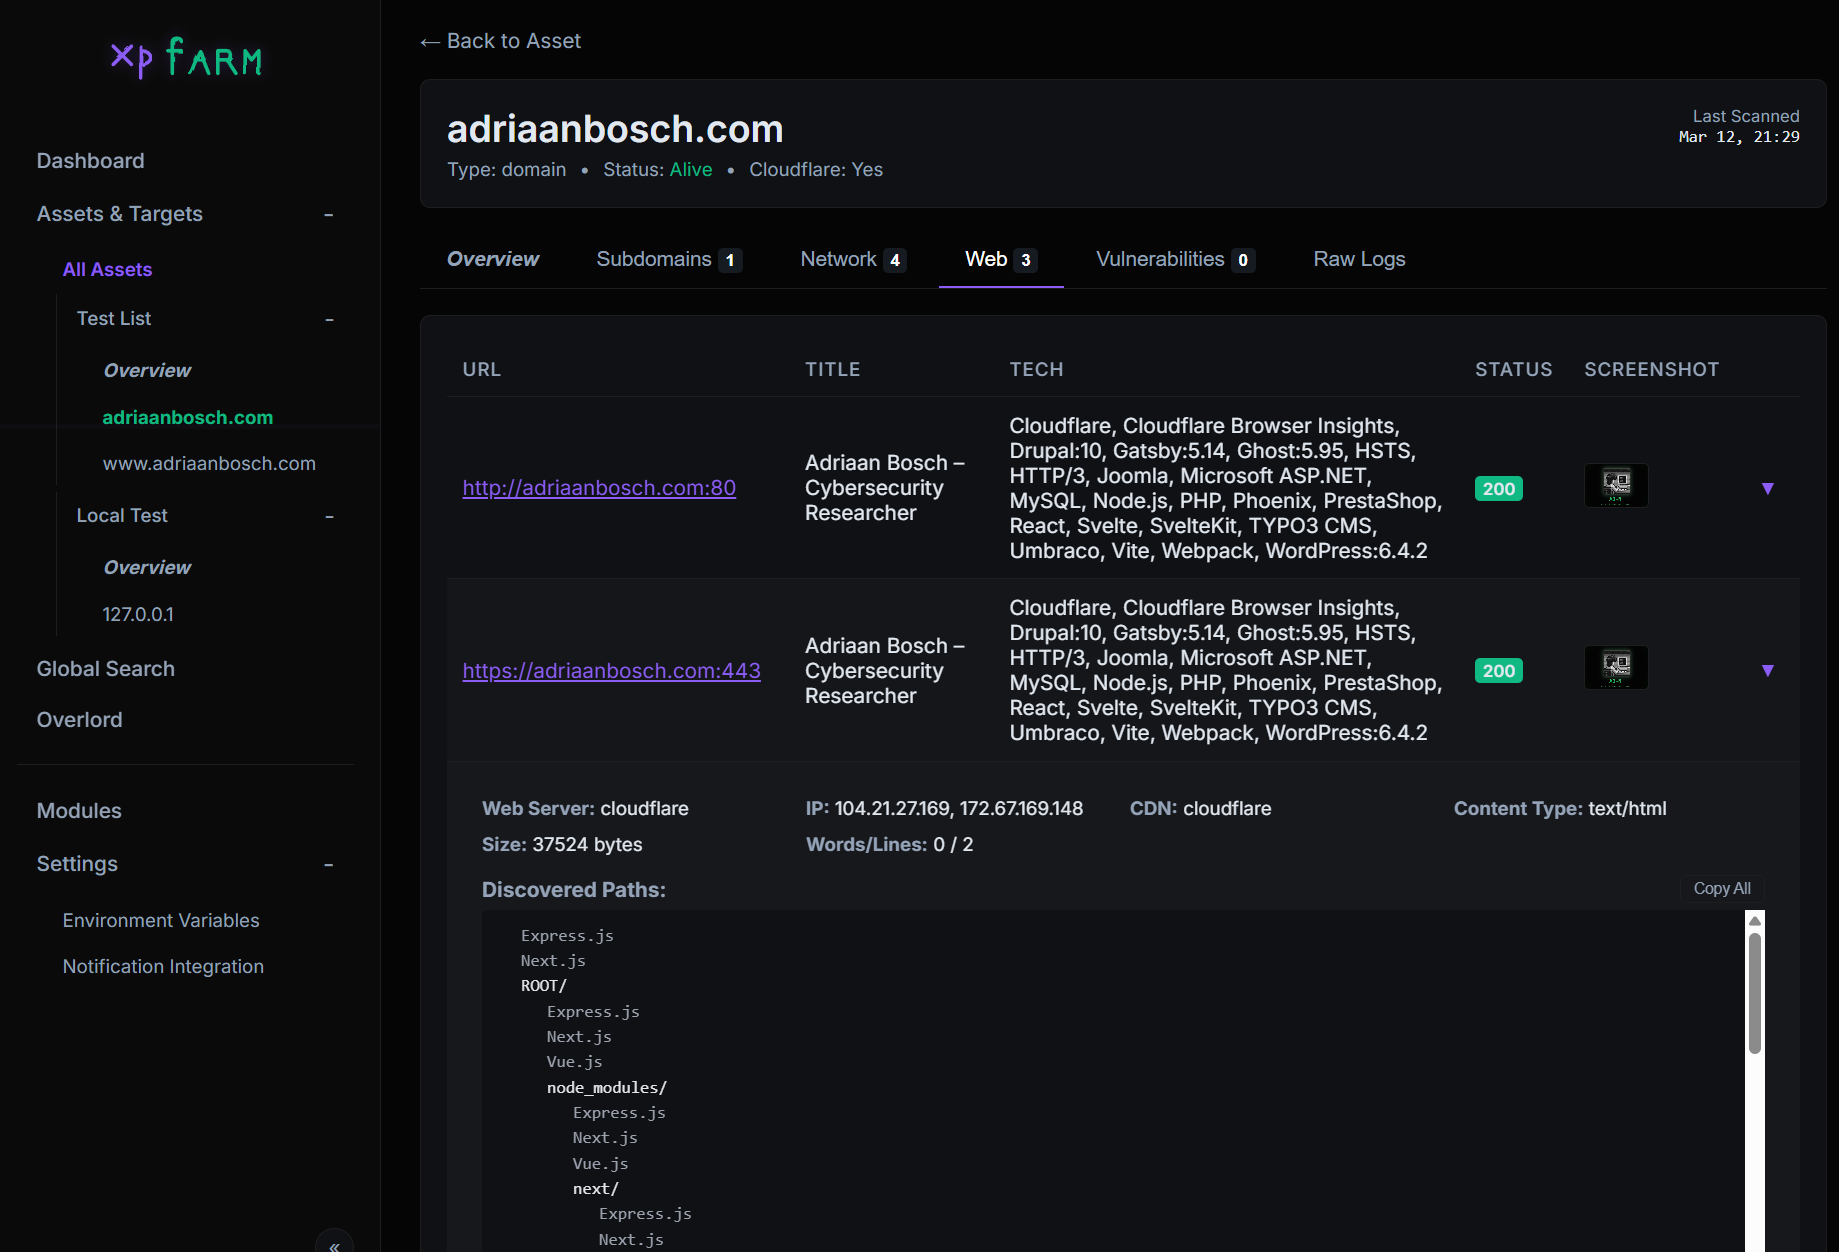
Automatisiertes Bug-Bounty- und Recon-Framework — kapselt Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana und mehr hinter einer einheitlichen Weboberfläche.
Eine quelloffene, KI-gestützte offensive Sicherheitsplattform, die bekannte Sicherheitstools hinter einer einheitlichen Weboberfläche vereint – mit verteiltem Scannen, KI-generierten Berichten, einem intelligenten Scanplaner, einem interaktiven Angriffsgraphen und einem Community Plugin SDK.

Schauen Sie sich auch ObsidianBox Modern im Google Play Store an.
| Abschnitt | Beschreibung |
|---|---|
| Warum | Motivation und Philosophie |
| Eingebundene Tools | Die 10 quelloffenen Tools, die von XPFarm orchestriert werden |
| Architekturübersicht | Vollständige Systemarchitektur, Scan-Pipeline, Datenfluss |
| Overlord – KI-Analyse | KI-Agent für Binär-/Malware-/Webanalyse |
| Bug-Bounty-Berichte | KI-generierte professionelle Offenlegungsberichte |
| KI-Scanplaner | KI-optimierter Planer für Recon & Exploitation-Schritte |
| Verteilte Worker | Paralleles Scannen auf mehreren Maschinen |
| Scan-Graph | Interaktiver Graph von Assets, Diensten, Schwachstellen, Exploits |
| Plugin-SDK | Community-erweiterbares Tool-, Agenten- und Pipeline-System |
| Finding-Normalisierungs-Engine | Vereinheitlichte, angereicherte, deduplizierte Sicherheitsergebnisse |
| Neuerungen | Aktuelle Verbesserungen bei Sicherheit, Zuverlässigkeit und UX |
| Setup | Build- und Bereitstellungsanweisungen |
| TODO | Geplante Funktionen und Roadmap |
Tools wie Assetnote sind großartig – gut gewartet, aktuell und transparent bei der Schwachstellenidentifikation. Aber sie sind nicht quelloffen. Es besteht auch kein Grund, das Rad neu zu erfinden, da bereits viele solide Open-Source-Tools existieren. XPFarm bündelt sie, sodass Sie einen Schwachstellenscanner haben, der quelloffen und weniger unternehmensorientiert ist.
Der Fokus lag auf der Entwicklung eines Schwachstellenscanners, bei dem Sie sehen können, was im Hintergrund fehlschlägt oder entfernt wird, anstatt sich über das Geheimnis zu wundern. Alles, was die Scan-Pipeline tut, wird dem Benutzer angezeigt.
 Asjidkalam |
 jamoski3112 Forschung |
flowchart TB
    subgraph ENTRY["Entrypoint — main.go"]
        M1["Parse Flags (-debug)"]
        M2["InitDB — SQLite + WAL + GORM"]
        M3["InitModules — 10 tool wrappers"]
        M4["Load Plugins — normalization/all + plugins/all"]
        M5["Health Check — auto-install missing tools"]
        M6["CheckAndIndexTemplates — Nuclei versioning"]
        M7["StartServer — Gin on :8888"]
        M1 --> M2 --> M3 --> M4 --> M5 --> M6 --> M7
    end

    subgraph UI_LAYER["Web UI — internal/ui/server.go"]
        direction TB
        GIN["Gin HTTP Server\nEmbedded templates + static\nCSRF origin-check middleware"]

        subgraph Pages["HTML Pages"]
            P1["Dashboard — SSE live stage progress"]
            P2["Assets & Targets"]
            P3["Global Search — paginated + truncation"]
            P4["Scan Graph — Cytoscape.js"]
            P5["Bug Bounty Reports"]
            P6["AI Scan Planner"]
            P7["Workers & Jobs"]
            P8["Overlord Chat + Binary Upload"]
            P9["Modules"]
            P10["Settings — AES-256-GCM encrypted"]
        end

        GIN --> Pages
    end

    subgraph SCAN_ENGINE["Scan Engine — internal/core/"]
        direction TB
        SM["ScanManager\nSingleton, mutex-guarded\nPanic recovery + SSE broadcast"]

        subgraph PIPELINE["8-Stage Scanning Pipeline"]
            direction TB
            S1["1. Subfinder — Subdomain Discovery"]
            S2["2. Filter & Save — Cloudflare / Localhost / Alive"]
            S3["3. Naabu — Port Scanning (5-worker pool)"]
            S4["4. Nmap — Service + Version Detection"]
            S5["5. Httpx — HTTP Probing + Metadata"]
            S6["6. Parallel Web — Screenshots, Crawl, URLs, Tech"]
            S7["7. CVEMap — CVE lookup by product/tech"]
            S8["8. Nuclei — Vulnerability Scanning"]
            S1 --> S2 --> S3 --> S4 --> S5 --> S6 --> S7 --> S8
        end

        SM --> PIPELINE
    end

    subgraph REPORTS["Bug Bounty Reports — internal/reports/"]
        RG["GenerateReport()\nCollects DB context + graph\nOverlord AI generation\nFallback built-in templates"]
        RF["Formats: Markdown · PDF · HackerOne · Bugcrowd"]
        RS["Storage: internal/storage/reports/"]
        RG --> RF --> RS
    end

    subgraph PLANNER["AI Scan Planner — internal/planner/"]
        PL["GenerateScanPlan()\nGathers asset/finding/graph context\nPolls Overlord for JSON plan\nFallback heuristic plan"]
        PC["Capability Registry — 26 capabilities\n10 built-in modules + 16 Overlord agents\nRisk levels: safe / active / destructive"]
        PS["ExecutePlanWithLogs()\nSSE log streaming per step\nRoutes builtin vs Overlord agent steps"]
        PL --> PC --> PS
    end

    subgraph DISTRIBUTED["Distributed Workers — internal/distributed/"]
        DW["Worker Binary — cmd/worker/main.go\n./xpfarm-worker -controller http://host:8888"]
        DC["Controller — token auth, heartbeat monitor\nAtomically claims jobs from queue"]
        DS["Scheduler — BestWorkerForTool()\nRoutes by capability + active job count"]
        DJ["Job Queue — internal/storage/jobs/\nClaim via DB transaction, 30min timeout"]
        DW --> DC --> DS --> DJ
    end

    subgraph OVERLORD["Overlord — AI Agent Subsystem"]
        OV_PROXY["Overlord Proxy — internal/overlord/"]

        subgraph OV_AGENTS["22 Specialized Agents"]
            OA1["Binary RE — re-explorer, re-debugger, re-decompiler, re-scanner"]
            OA2["APK — apk-recon, apk-dynamic, apk-decompiler"]
            OA3["Web + Exploit — web-tester, re-exploiter, secrets-hunter, recon"]
        end

