
 bytedance/elkeid
Elkeid ist eine Open-Source-Lösung, die die Sicherheitsanforderungen verschiedener Workloads wie Hosts, Container und K8s sowie serverlose Umgebungen erfüllen kann. Sie stammt aus den internen Best Practices von ByteDance.

Englisch | 简体中文
Elkeid ist eine Open-Source-Lösung, die die Sicherheitsanforderungen verschiedener Workloads wie Hosts, Container und K8s sowie serverlose Umgebungen erfüllen kann. Sie basiert auf den internen Best Practices von ByteDance.
Mit der geschäftlichen Entwicklung von Unternehmen wird die Situation von Multi-Cloud, Cloud-Native und der Koexistenz mehrerer Workloads immer deutlicher. Wir hoffen, dass es eine Reihe von Lösungen geben kann, die die Sicherheitsanforderungen unter verschiedenen Workloads erfüllen, daher wurde Elkeid geboren.
Elkeid verfügt über die folgenden Schlüsselfunktionen:
Elkeid besitzt nicht nur die traditionelle HIDS (Host Intrusion Detection System)-Fähigkeit zur Erkennung von Eindringlingen auf Host-Ebene und zur Identifizierung bösartiger Dateien, sondern kann auch bösartige Verhaltensweisen in Containern gut identifizieren. Der Host kann die Anti-Eindringlings-Sicherheitsanforderungen des Hosts und des darauf befindlichen Containers erfüllen, und die leistungsstarke Datenerfassungsfähigkeit auf Kernel-Ebene von Elkeid kann den Wunsch der meisten Sicherheitsanalysten nach Daten auf Host-Ebene befriedigen.
Für die laufenden Geschäftsanwendungen verfügt Elkeid über die RASP-Fähigkeit und kann zum Schutz vor Eindringlingen in den Geschäftsprozess injiziert werden. Die Betriebs- und Wartungsmitarbeiter müssen keinen weiteren Agenten installieren, und die Anwendung muss nicht neu gestartet werden.
Für K8s selbst unterstützt Elkeid die Erfassung von K8s-Audit-Logs, um Eindringlingserkennung und Risikoidentifikation für das -System durchzuführen.
Die Regel-Engine von Elkeid, Elkeid HUB, kann auch gut mit externen Mehrfachsystemen verknüpft werden.
Elkeid integriert diese Fähigkeiten in eine Plattform, um die komplexen Sicherheitsanforderungen verschiedener Workloads zu erfüllen und gleichzeitig eine Multi-Komponenten-Fähigkeitsassoziation zu erreichen. Noch bemerkenswerter ist, dass jede Komponente massive Datenmengen und jahrelange Kampftests von ByteDance durchlaufen hat.
Es ist zu beachten, dass es Unterschiede zwischen der Elkeid-Open-Source-Version und der Vollversion gibt. Die aktuellen Open-Source-Fähigkeiten umfassen hauptsächlich:
Daher sind vollständige Anti-Eindringlings- und Risikowahrnehmungsfähigkeiten sowie die Erstellung von Richtlinien auf Basis von Elkeid HUB und die sekundäre Verarbeitung der von Elkeid gesammelten Daten erforderlich.

| Funktionsliste | Elkeid Community Edition | Elkeid Enterprise Edition |
|---|---|---|
| Linux-Laufzeit-Datenerfassung | ✅ | ✅ |
| RASP-Sonde | ✅ | ✅ |
| K8s-Audit-Log-Erfassung | ✅ | ✅ |
| Agent-Steuerungsebene | ✅ | ✅ |
| Host-Status und Details | ✅ | ✅ |
| Erpressungs-Köder | 🙅♂️ | ✅ |
| Asset-Erfassung | ✅ | ✅ |
| Asset-Erfassungs-Erweiterungen | 🙅♂️ | ✅ |
| K8s-Asset-Erfassung | ✅ | ✅ |
| Expositions- und Schwachstellenanalyse | 🙅♂️ | ✅ |
| Basis-Eindringungserkennung für Host/Container | wenige Beispiele | ✅ |
| Verhaltenssequenz-Eindringungserkennung für Host/Container | 🙅♂️ | ✅ |
| Basis-RASP-Eindringungserkennung | wenige Beispiele | ✅ |
| Verhaltenssequenz-RASP-Eindringungserkennung | 🙅♂️ | ✅ |
| Basis-K8s-Eindringungserkennung | wenige Beispiele | ✅ |
| Verhaltenssequenz-K8s-Eindringungserkennung | 🙅♂️ | ✅ |
| K8s-Bedrohungsanalyse | 🙅♂️ | ✅ |
| Alarm-Rückverfolgung (Verhaltensrückverfolgung) | 🙅♂️ | ✅ |
| Alarm-Rückverfolgung (Residenz-Rückverfolgung) | 🙅♂️ | ✅ |
| Alarm-Whitelist | ✅ | ✅ |
| Multi-Alarm-Aggregationsfähigkeit | 🙅♂️ | ✅ |
| Bedrohungsreaktion (Prozess) | 🙅♂️ | ✅ |
| Bedrohungsreaktion (Netzwerk) | 🙅♂️ | ✅ |
| Bedrohungsreaktion (Datei) | 🙅♂️ | ✅ |
| Datei-Isolation | 🙅♂️ | ✅ |
| Schwachstellenerkennung | wenige Schwachstelleninfos | ✅ |
| Schwachstelleninformationen – Hot-Update | 🙅♂️ |
Sicherheitsübersicht
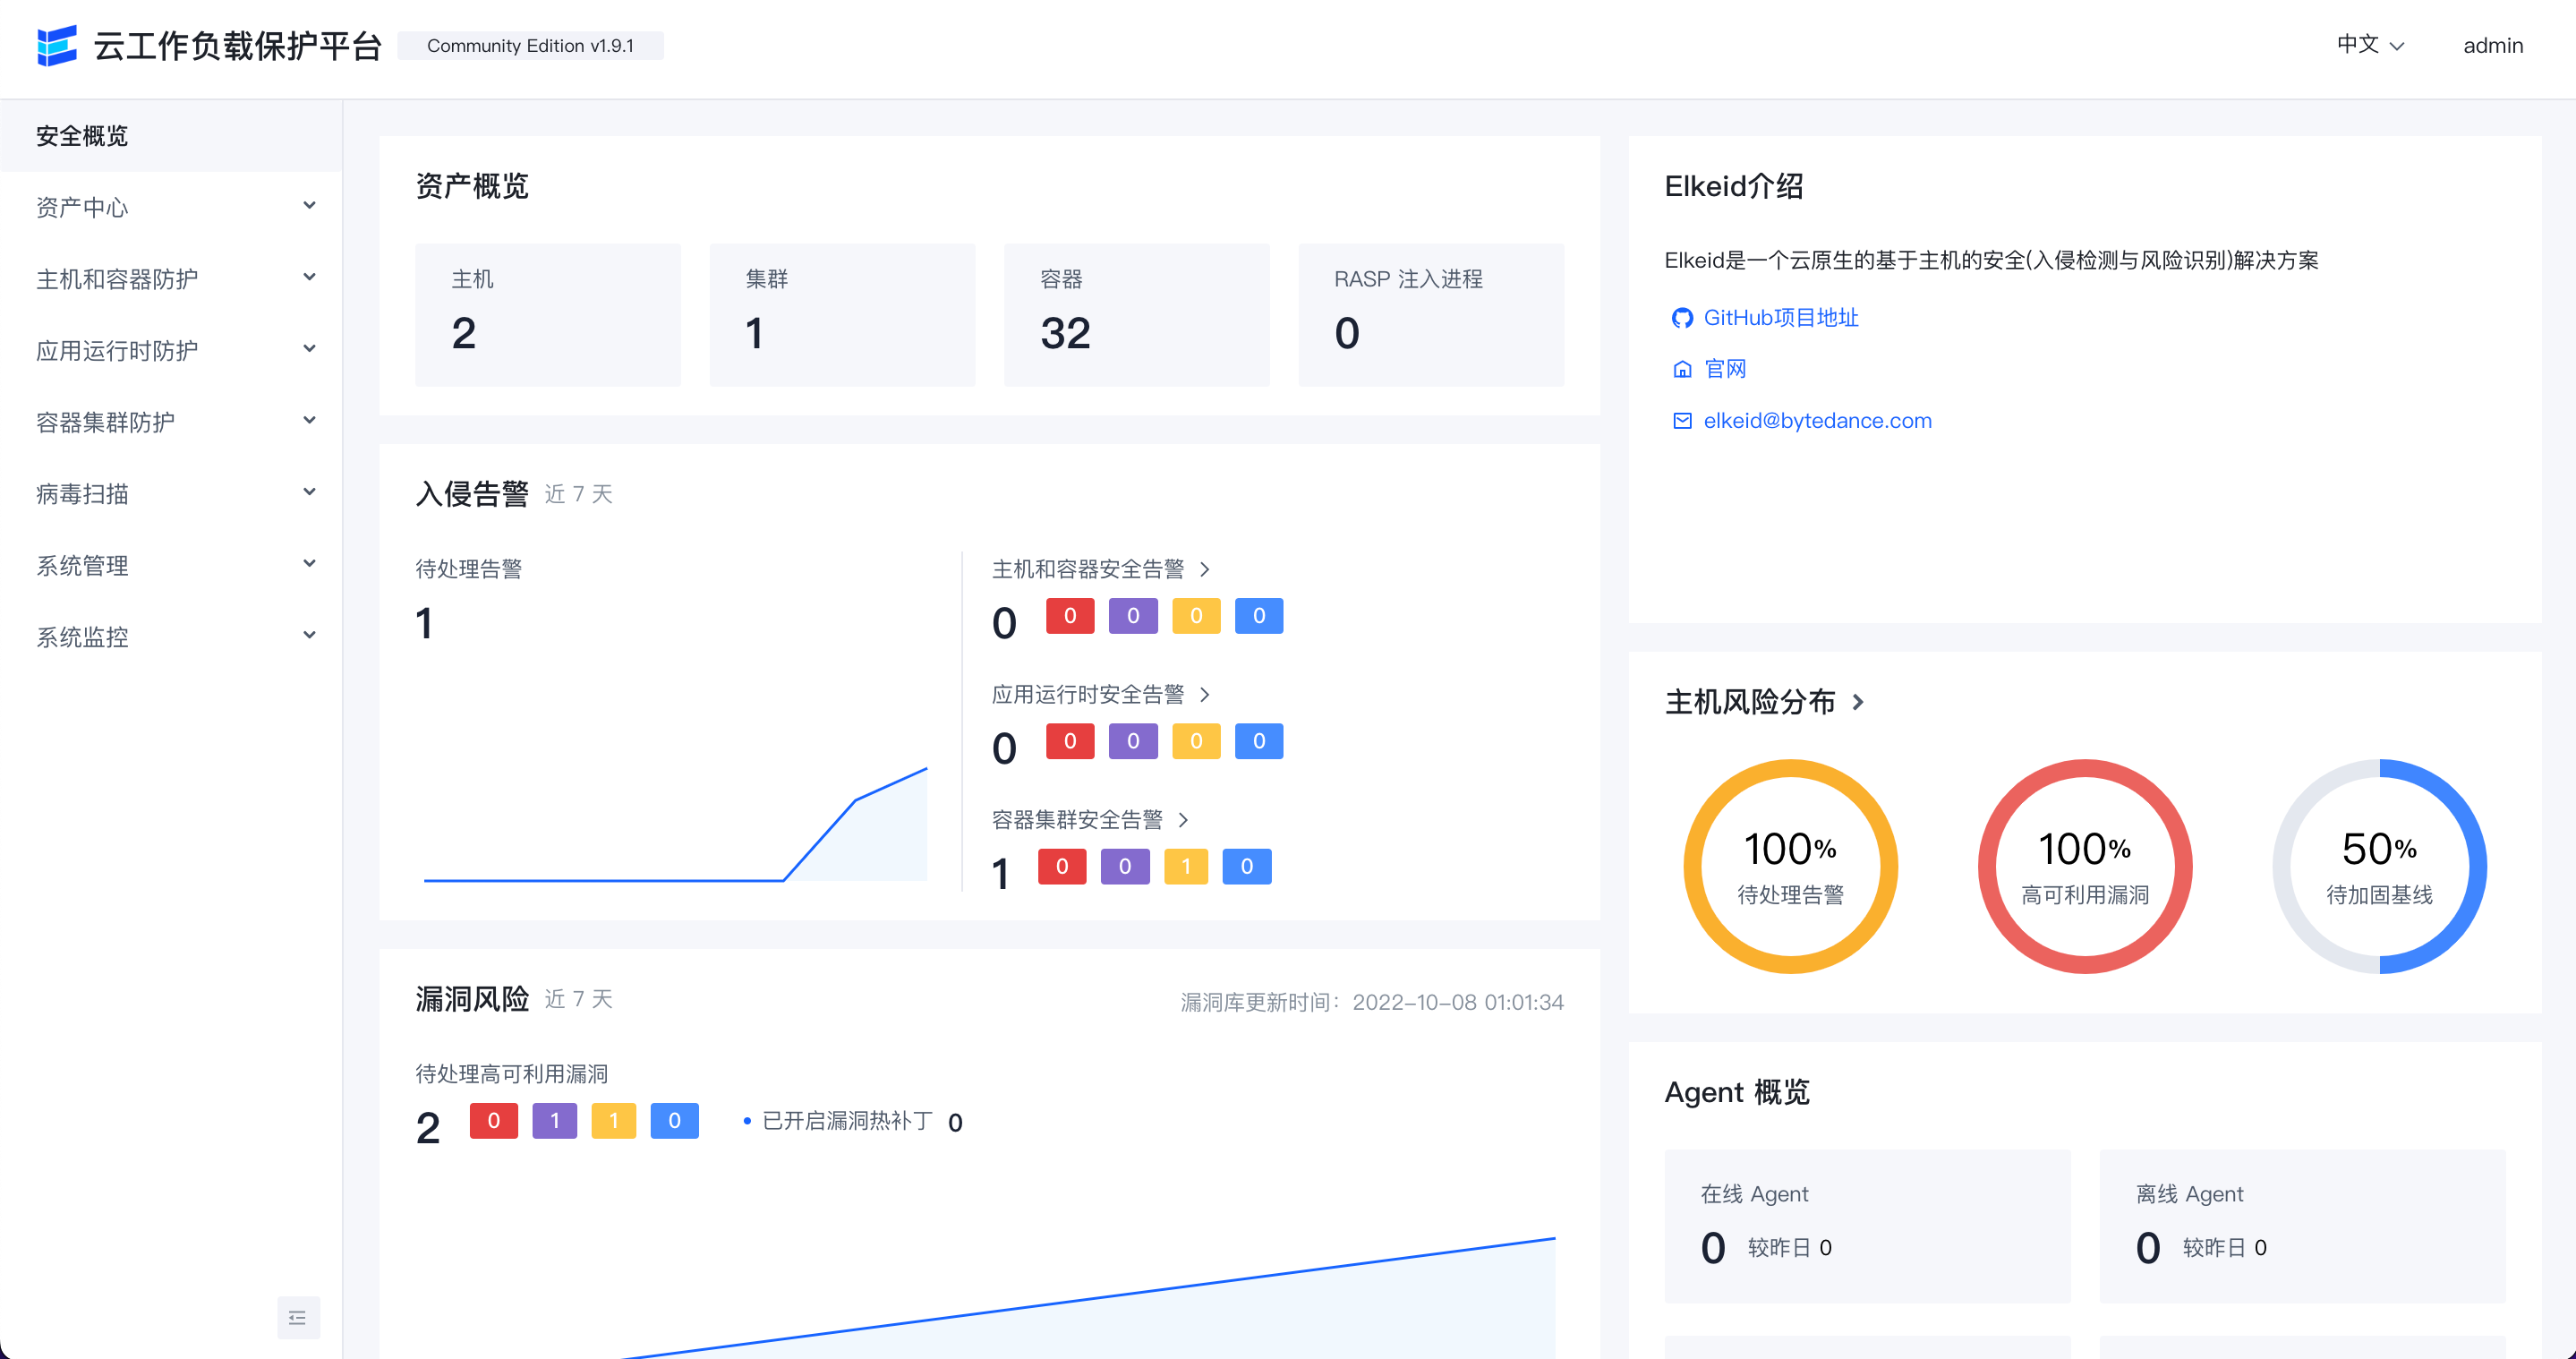
K8s-Sicherheitsalarmliste

K8s-Pod-Liste

Host-Übersicht

Ressourcen-Fingerabdruck

Eindringungsalarm-Übersicht

Schwachstellen

Baseline-Prüfung

Virenscan

Backend-Hosts-Überwachung

Backend-Dienstüberwachung

Lark-Gruppe
Die Elkeid Enterprise Edition unterstützt den separaten Verkauf von Eindringungserkennungsregeln (wie HIDS, RASP, K8s) sowie den Verkauf der vollen Funktionsumfänge.
Bei Interesse an der Elkeid Enterprise Edition kontaktieren Sie bitte [email protected]
Weitere Details und die neuesten Updates finden Sie in der Elkeid-Dokumentation.
Elkeid ist dem 404Team 404StarLink 2.0 – Galaxy beigetreten.
| ✅ |
| Baseline-Prüfung | wenige Baseline-Regeln | ✅ |
| Anwendungsschwachstellen – Hotfix | 🙅♂️ | ✅ |
| Virenscan | ✅ | ✅ |
| Benutzerverhaltens-Log-Analyse | 🙅♂️ | ✅ |
| Agent-Plugin-Verwaltung | ✅ | ✅ |
| Systemüberwachung | ✅ | ✅ |
| Systemverwaltung | ✅ | ✅ |
| Windows-Unterstützung | 🙅♂️ | ✅ |
| Honigtopf | 🙅♂️ | 🚘 |
| Aktive Verteidigung | 🙅♂️ | 🚘 |
| Cloud-Virenanalyse | 🙅♂️ | 🚘 |
| Dateiintegritätsüberwachung | 🙅♂️ | 🚘 |
