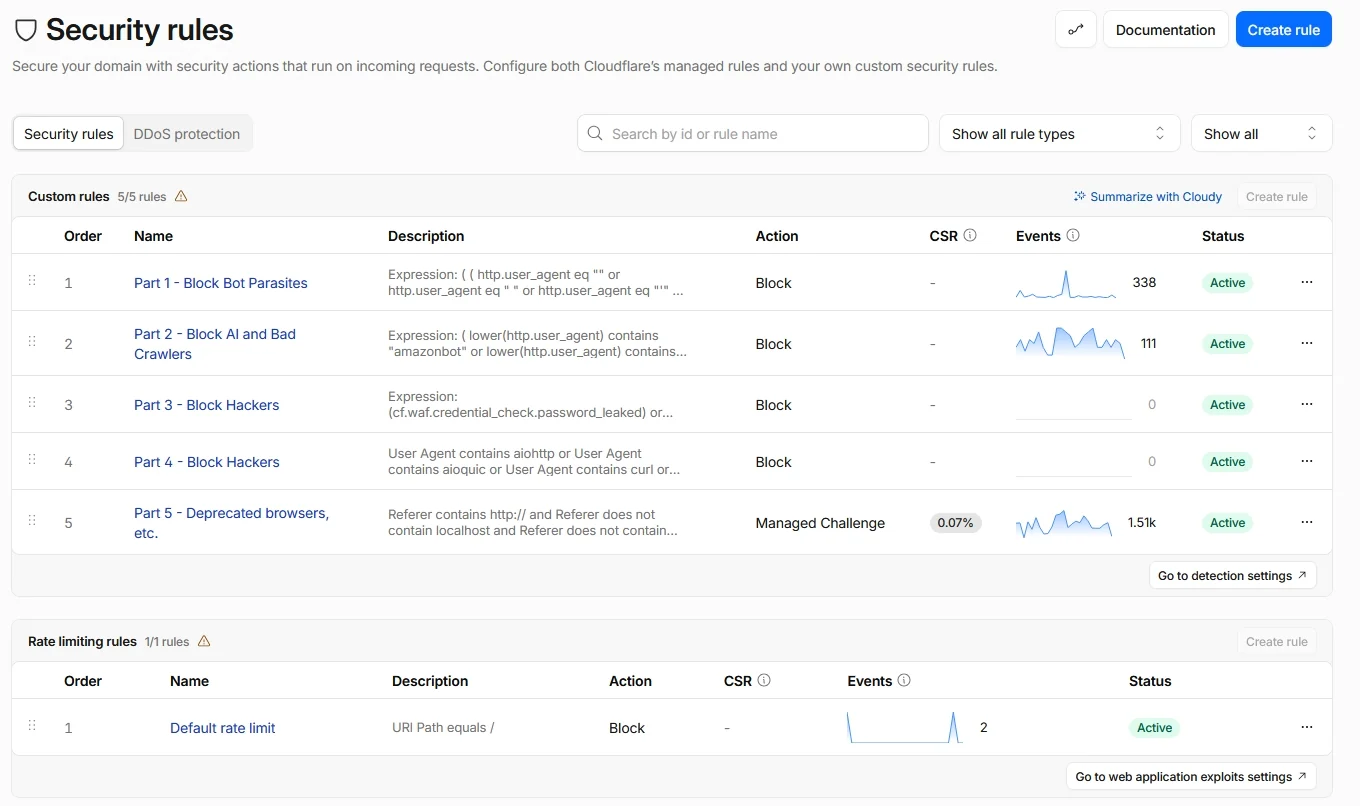
 buybitart/cloudflare-security-art
Cloudflare Free-Plan-Sicherheitsregeln (Zero-Trust-Ansatz) für kleine Websites

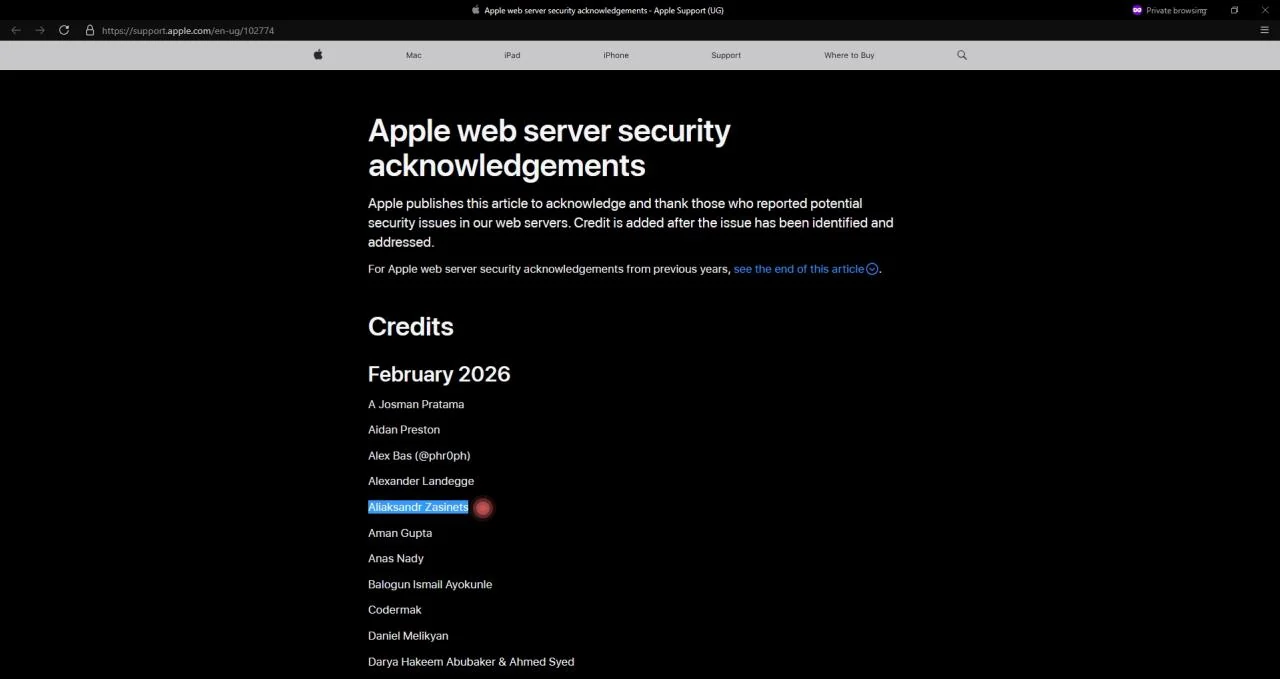
Ich bin Aksana (5Ksana), Gründerin des Open-Source-Projekts BitcoinArt. Mein Ehemann, Aliaksandr (ALEX) Zasinets, hilft bei Sicherheit, Tests und Open-Source-Tools. Aliaksandr ist QA Automation Engineer, Penetration Tester und Open-Source-Sicherheitsforscher. Er arbeitet an Website-Sicherheit, Cloudflare-Schutz, WAF-Regeln, DDoS-Schutz, Security Headers, Bot-Schutz und Schutz vor bösartigen Scannern. Apple dankte Aliaksandr für das Finden und Melden von Sicherheitsproblemen in Webservern.
Er ist in den Apple Security Acknowledgements aufgeführt:
https://support.apple.com/en-ug/102774
Dieses Repository, cloudflare-security-art, ist ein kostenloser Sicherheitsleitfaden für kleine Websites, Künstler, Kreative und selbst gehostete Projekte, die Cloudflare nutzen. Wenn dieses Projekt dir hilft, deine Website zu schützen, unterstütze bitte unsere Open-Source-Arbeit über GitHub Sponsors:
https://github.com/sponsors/buybitart
Deine Unterstützung hilft uns, Cloudflare-Sicherheitsregeln zu testen, diesen Leitfaden zu aktualisieren, einfache Beispiele zu schreiben und dieses Projekt kostenlos zu halten. Wenn dieses Repo dir geholfen hat, gib ihm bitte auch einen Stern ⭐. Das hilft dem Projekt zu wachsen. Danke! ❤️
Dieser Leitfaden hilft dir, deine Website mit Cloudflare zu schützen. Er enthält Firewall-Regeln, DDoS-Schutz, Security Headers und Bot-Einstellungen.
Er enthält:
Meine Cloudflare-Regel ist:
KI-Bots versuchen, deine Inhalte zu kopieren! Siehe Wie KI deine Kunst stiehlt und „Massendiebstahl": Tausende Künstler fordern die Absage einer KI-Kunstauktion
„Einer der Hauptpunkte von Kunst ist der Dialog mit der Kultur. Auch wenn es unbeabsichtigt ist, spiegelt jedes Kunstwerk den einzigartigen Hintergrund seines Schöpfers wider – geprägt von Essen, Religion, Musik, Ethik, bildender Kunst und mehr.
Stell dir ein Kind vor, das in Isolation aufwächst, dem 16 Stunden am Tag nur Gemälde gezeigt werden und das bestraft wird, wenn seine wöchentliche Zeichnung diese Bilder nicht genau genug nachbildet. Es weiß nicht, warum es zeichnet – es ahmt nur nach. Es erschafft nichts. Es führt keinen Dialog mit der Kunst.
Ein Computer ist noch einfacher. Er fühlt nicht, reflektiert nicht, erinnert sich nicht an den Klang des Jazz in den 1920er Jahren oder an den ersten Anblick von Warhol.
Aber ein menschlicher Künstler tut das. Er trägt Erfahrung, Emotion und Absicht in sich. Er leiht sich aus der Vergangenheit, mischt sie mit der Gegenwart und spricht mit seiner eigenen Stimme. Das ist Kunst. Das ist der Unterschied.
Wenn Kunst nur Nachahmung zum Profit ist, ist sie leer. Aber wenn sie spricht – dann zählt sie."
KI gibt sich als Suchmaschinen aus, aber sie bringen dir keine Besucher. Manche verwenden sogar gefälschte User Agents, sodass grundlegende Cloudflare-Einstellungen sie möglicherweise nicht stoppen. Diese Regel blockiert standardmäßig alle Bots und erlaubt dann nur nützliche Bots, die deiner Website helfen, indexiert zu werden.
| Schritt | Beschreibung |
|---|---|
| SCHRITT 1 – Web Application Firewall (WAF) Rules | Blockiert Bots, Crawler, Exploits und bösartige Anfragen (Teile 1‑5). |
| SCHRITT 2 – DDoS L7 Protection & Rate Limiting | Fügt Layer‑7-Override und Rate Limits hinzu, um Fluten zu stoppen. |
| SCHRITT 3 – Bot Management | Konfiguriert Cloudflare-Bot-Einstellungen, um KI- und unerwünschte Bots zu blockieren. |
| SCHRITT 4 – Security Headers | Setzt empfohlene HTTP-Header, um die Website zu härten. |
[!IMPORTANT]
Es wird außerdem empfohlen, die FunktionBot Fight Modeim TabSecurityzu deaktivieren. Dieser Leitfaden blockiert bereits alle unerwünschten Bots und KI-Crawler und erlaubt nur die wichtigen und vertrauenswürdigen Bots, die für die Indexierung deiner Website verwendet werden, wie zum Beispiel:
- bing
- slurp
- duckduckbot
- cloudflare Aus diesem Grund ist es nicht nötig, den Bot Fight Mode zu aktivieren, da er diese erlaubten Bots beeinträchtigen und eine ordnungsgemäße Indexierung stören könnte.
Kopiere diese Ausdrücke in dein Cloudflare-Dashboard für benutzerdefinierte WAF-Regeln.
Lies Create a custom rule in the dashboard.
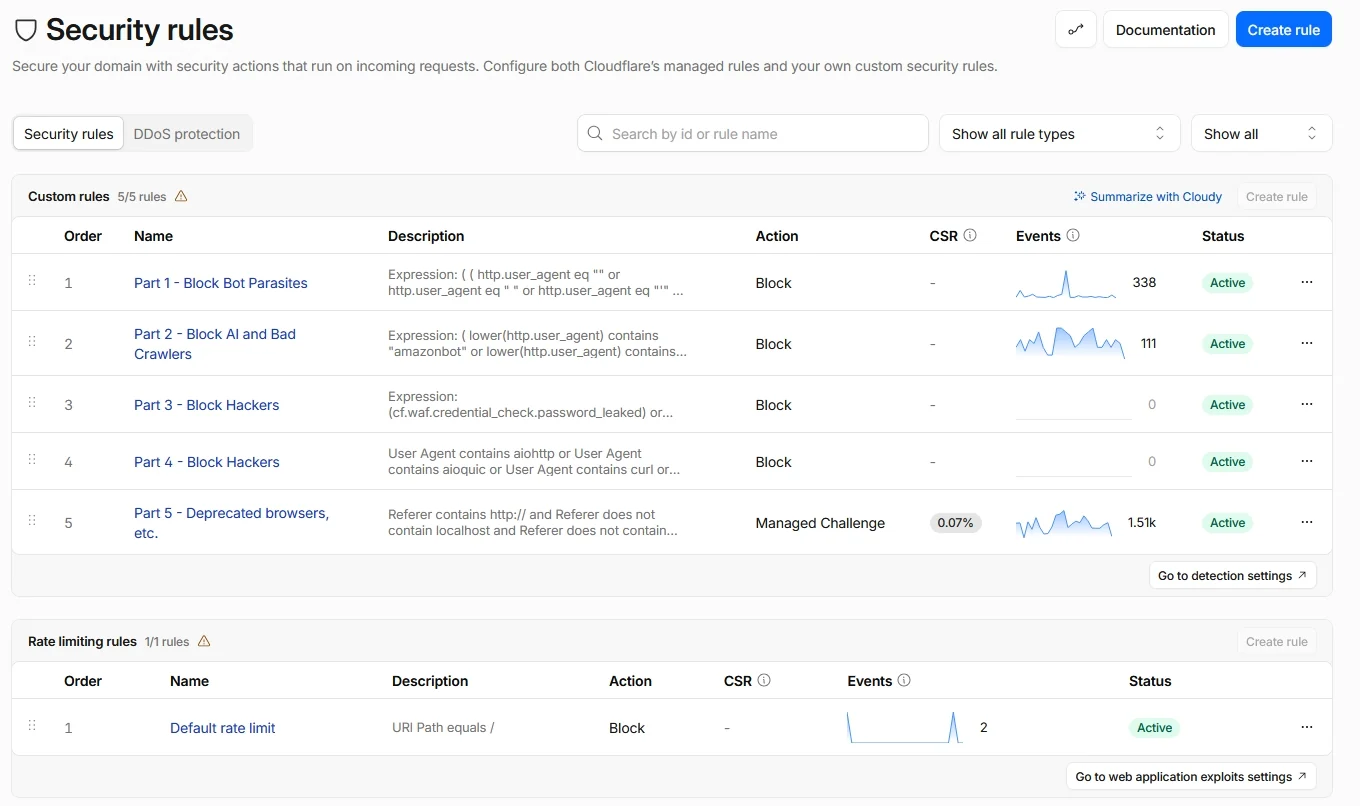
Diese Regel stoppt bösartigen automatisierten Web-Traffic, indem sie jede Anfrage prüft und leere oder seltsame User‑Agent-Namen wie Headless-Browser oder Scanner blockiert sowie Traffic von bestimmten IP-Gruppen, die "siteaudit" verwenden, und Host-Header, die ":80" oder ":443" enthalten, und falsche Cloudflare-Cookies und jeden Cloudflare client.bot, der kein verifizierter Such-Crawler oder eine ACME-Challenge ist, und jede HTTP/1.0- oder HTTP/1.1-Anfrage, es sei denn, sie fragt nach "/robots.txt" oder stammt von einem echten Such-Bot oder einer ACME-Prüfung.
HINWEIS🔒 Diese Regel stoppt etwa 90 % aller Bedrohungen. Sie schneidet bösartigen Bot-Traffic ab, bevor er die Anwendung erreicht.
Action: Block
(
  (
  http.user_agent eq ""
  or http.user_agent eq " "
  or http.user_agent eq "'"
  or http.request.headers["user-agent"][0] eq ""
  or lower(http.user_agent) contains "puppeteer"
  or lower(http.user_agent) contains "phantomjs"
  or lower(http.user_agent) contains "selenium"
  or lower(http.user_agent) contains "slimerjs"
  or lower(http.user_agent) contains "nightmare"
  or lower(http.user_agent) contains "casperjs"
  or lower(http.user_agent) contains "pyppeteer"
  )
  or (ip.src.asnum in {135061 23724 4808} and http.user_agent contains "siteaudit")
  or (http.host contains ":80")
  or (http.host contains ":443")
  or (
    http.cookie contains "cf_use_ob="
    and not http.cookie contains "0"
    and not http.cookie contains "80"
    and not http.cookie contains "443"
    and not cf.client.bot
  )
  or (
    cf.client.bot
    and not (
      (
        cf.verified_bot_category in {"Search Engine Crawler"}
        and (
          lower(http.user_agent) contains "google"
          or lower(http.user_agent) contains "bing"
          or lower(http.user_agent) contains "slurp"
          or lower(http.user_agent) contains "duckduckbot"
          or lower(http.user_agent) contains "cloudflare"
