 brainfucksec/kalitorify
Transparenter Proxy über Tor für Kali Linux

Transparenter Proxy durch das Tor-Netzwerk für Kali Linux


kalitorify ist ein Shell-Skript für Kali Linux, das iptables-Einstellungen verwendet, um einen Transparenten Proxy durch das Tor-Netzwerk zu erstellen. Das Programm erlaubt es dir auch, verschiedene Überprüfungen durchzuführen, wie die Überprüfung des Tor-Exit-Knotens (d.h. deine öffentliche IP-Adresse, wenn du unter dem Tor-Proxy bist) oder ob Tor korrekt konfiguriert wurde, indem Service- und Netzwerkeinstellungen überprüft werden.
Einfach ausgedrückt: Mit kalitorify kannst du den gesamten Traffic deines Kali-Linux-Betriebssystems durch das Tor-Netzwerk leiten.
Dieses Programm wurde für das Betriebssystem Kali Linux (Kali Linux rolling 2022.x) erstellt. Führe es nicht auf anderen Linux-Distributionen aus, wenn du dir nicht sicher bist, was du tust.
Falls du das Tor-Netzwerk und das Tor-Projekt nicht kennst (aber auch wenn du sie kennst), empfehle ich dir, die Informationen hier zu lesen:
Wikipedia: Tor-Anonymitätsnetzwerk
Ein transparenter Proxy ist ein Zwischensystem, das sich zwischen einem Benutzer und einem Inhaltsanbieter befindet. Wenn ein Benutzer eine Anfrage an einen Webserver stellt, fängt der transparente Proxy die Anfrage ab, um verschiedene Aktionen wie Caching, Weiterleitung und Authentifizierung durchzuführen.
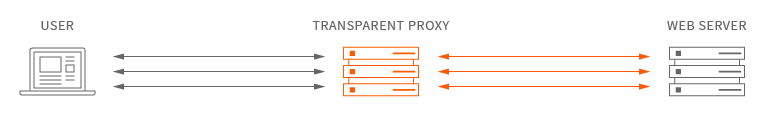
Transparenter Proxy über Tor bedeutet, dass jede Netzwerkanwendung ihre TCP-Verbindungen über Tor herstellt; keine Anwendung kann deine IP-Adresse durch direkte Verbindung preisgeben.
Für weitere Informationen zum Transparenten Proxy durch Tor lies bitte das Tor-Projekt-Wiki
Herunterladen mit git:
git clone https://github.com/brainfucksec/kalitorify
sudo apt-get update && sudo apt-get dist-upgrade -y

sudo apt-get install -y tor curl
cd kalitorify/

sudo make install
Bevor du kalitorify startest:
1 - Stelle sicher, dass du den Abschnitt Sicherheit gelesen hast.
2 - Deaktiviere deine Firewall oder andere Anwendungen, die mit DNS- oder Proxy-Konfigurationen zusammenhängen.
3 - Erstelle ein Backup der iptables-Regeln, falls vorhanden, siehe: iptables
Starten des transparenten Proxys durch Tor:
kalitorify --tor
Rückkehr zum Clearnet:
kalitorify --clearnet
-h, --help
Diese Hilfemeldung anzeigen und beenden
-t, --tor
Transparenten Proxy durch Tor starten
-c, --clearnet
iptables zurücksetzen und zur Clearnet-Navigation zurückkehren
-s, --status
Status des Programms und der Dienste prüfen
-i, --ipinfo
Öffentliche IP-Adresse anzeigen
-r, --restart
Tor-Dienst neu starten und IP-Adresse ändern
-v, --version
Programmversion anzeigen und beenden
Zum Deinstallieren von kalitorify verwende den Befehl make uninstall im Git-Ordner des Programms:
cd kalitorify/

sudo make uninstall
Hinweis: Wenn du den Git-Ordner nach der Installation gelöscht hast, kannst du das Programm manuell entfernen:
sudo rm -ri /usr/bin/kalitorify \
/usr/share/kalitorify \
/usr/share/doc/kalitorify \
/var/lib/kalitorify
kalitorify wird unabhängig von der Tor-Anonymitätssoftware erstellt und trägt keine Garantie des Tor-Projekts hinsichtlich Qualität, Eignung oder irgendetwas anderem. Bitte lies diese Dokumente, um zu erfahren, wie du das Tor-Netzwerk sicher nutzt:
kalitorify ist ein Bash-Skript zum Starten eines transparenten Proxys durch Tor, der für eine sichere Navigation während der Kommunikation, bei Suchanfragen oder anderen Aktivitäten mit Kali Linux verwendet werden soll, garantiert aber keine 100%ige Anonymität.
Bezüglich der transparenten Torifizierung lies bitte Transparent Proxy Leaks (hauptsächlich Microsoft Windows betreffend) und/oder erwäge einen Isolating Proxy als Alternative. Siehe Whonix für eine vollständige, fertig konfigurierte VM-basierte Lösung (alternativ unter Verwendung mehrerer physischer Computer), die auf dem Isolating Proxy und dem Transparent Proxy Anonymizing Middlebox Design aufbaut.
Siehe: Transparent Proxy: Kurznotizen
Anwendungen können weiterhin den Hostnamen, die MAC-Adresse, die Seriennummer, die Zeitzone usw. deines Computers erfahren, und solche mit Root-Rechten können die Firewall vollständig deaktivieren. Mit anderen Worten: Die transparente Torifizierung mit iptables schützt vor versehentlichen Verbindungen und DNS-Leaks durch falsch konfigurierte Software, reicht aber nicht aus, um vor Malware oder Software mit schwerwiegenden Sicherheitslücken zu schützen.
Siehe: ArchWiki: Tor - Transparent Torification
Bevor du kalitorify ausführst, solltest du mindestens den Hostnamen und die MAC-Adresse ändern:
Den Hostnamen auf Debian setzen
MAC-Adresse unter Linux ändern
Starte den Tor Browser nicht, während das transparente Surfen (kalitorify) aktiv ist, um Tor-über-Tor-Szenarien zu vermeiden.
Nach dem Start von kalitorify kannst du tcpdump verwenden, um zu prüfen, ob es andere Internetaktivitäten außer Tor gibt:
Zuerst erhalte dein Netzwerk-Interface:
ip -o addr
oder
tcpdump -D
Wir nehmen an, es ist eth0.
