Wiki zur Sammlung von Ressourcen zur Härtung der Red-Team-Infrastruktur

Dieses Wiki soll eine Ressource für den Aufbau einer widerstandsfähigen Red-Team-Infrastruktur bereitstellen. Es wurde als Ergänzung zum Vortrag „Doomsday Preppers: Fortifying Your Red Team Infrastructure“ (Folien) von Steve Borosh (@424f424f) und Jeff Dimmock (@bluscreenofjeff) auf der BSides NoVa 2017 erstellt.
Wenn du eine Ergänzung beisteuern möchtest, reiche bitte einen Pull Request ein oder erstelle ein Issue im Repository.
DANKE an alle Autoren der in diesem Wiki referenzierten Inhalte und an alle, die beigetragen haben!
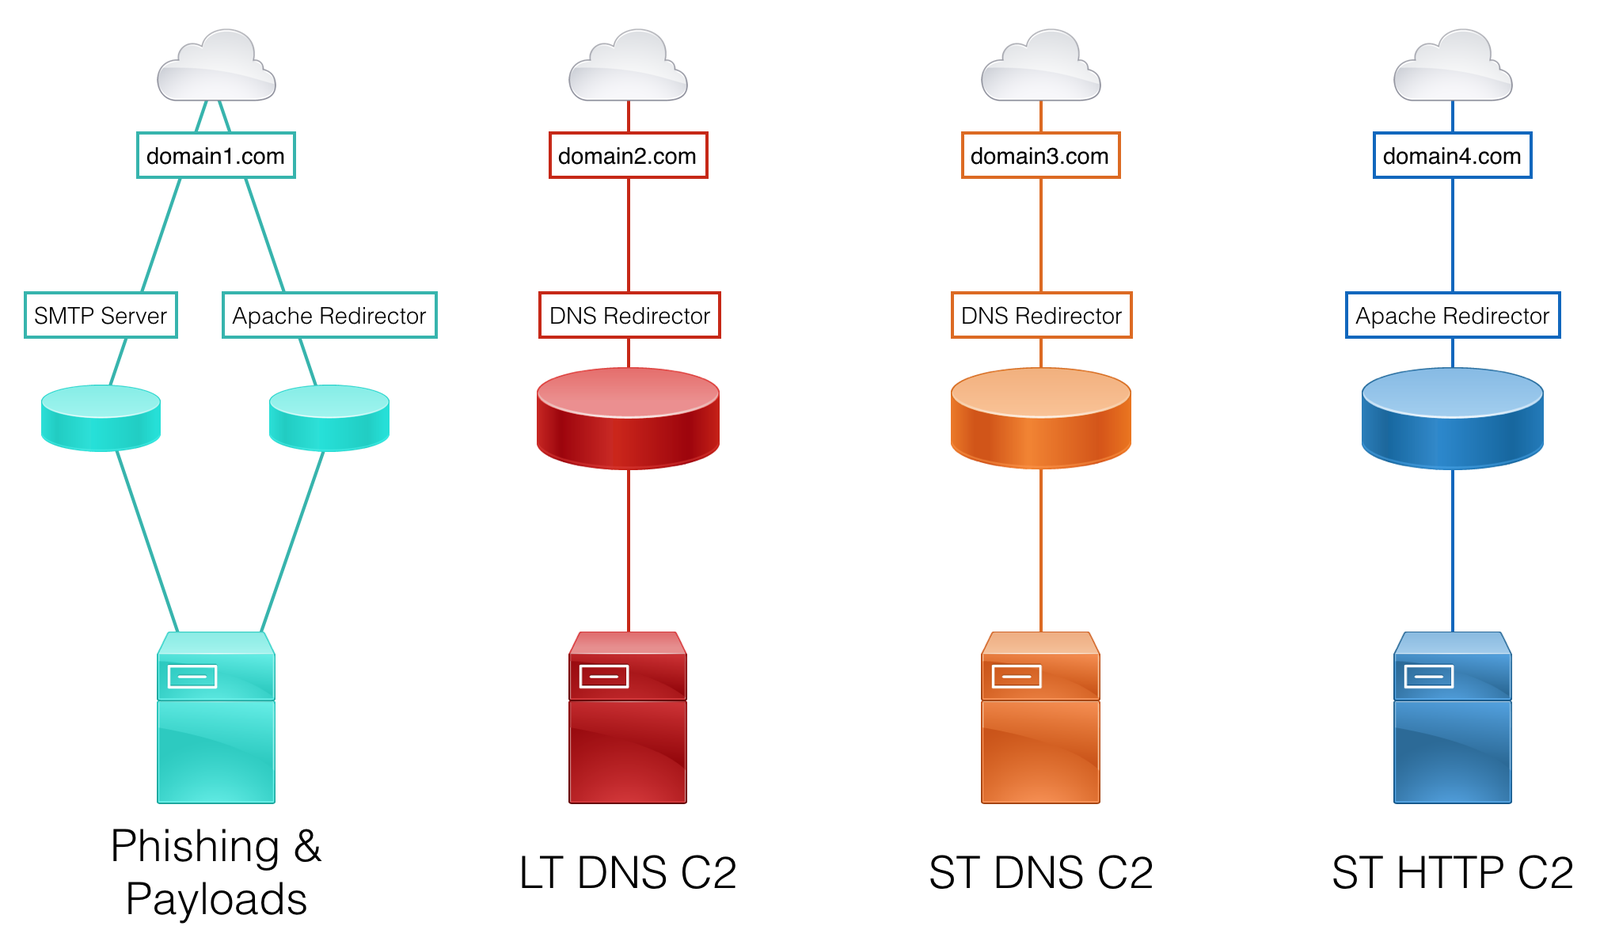
Beim Entwurf einer Red-Team-Infrastruktur, die einer aktiven Gegenwehr standhalten oder für ein langfristiges Engagement (Wochen, Monate, Jahre) ausgelegt sein soll, ist es wichtig, jedes Asset basierend auf seiner Funktion zu trennen. Dies bietet Widerstandsfähigkeit und Agilität gegenüber dem Blue Team, wenn Kampagnen-Assets erkannt werden. Wenn beispielsweise die Phishing-E-Mail einer Bewertung identifiziert wird, müsste das Red Team nur einen neuen SMTP-Server und einen Payload-Hosting-Server erstellen, anstatt ein komplettes Team-Server-Setup aufzubauen.
Erwäge, diese Funktionen auf verschiedenen Assets zu trennen:
Jede dieser Funktionen wird wahrscheinlich für jede Social-Engineering-Kampagne benötigt. Da eine aktive Incident-Response bei einer Red-Team-Bewertung üblich ist, sollte für jede Kampagne eine neue Infrastruktur implementiert werden.
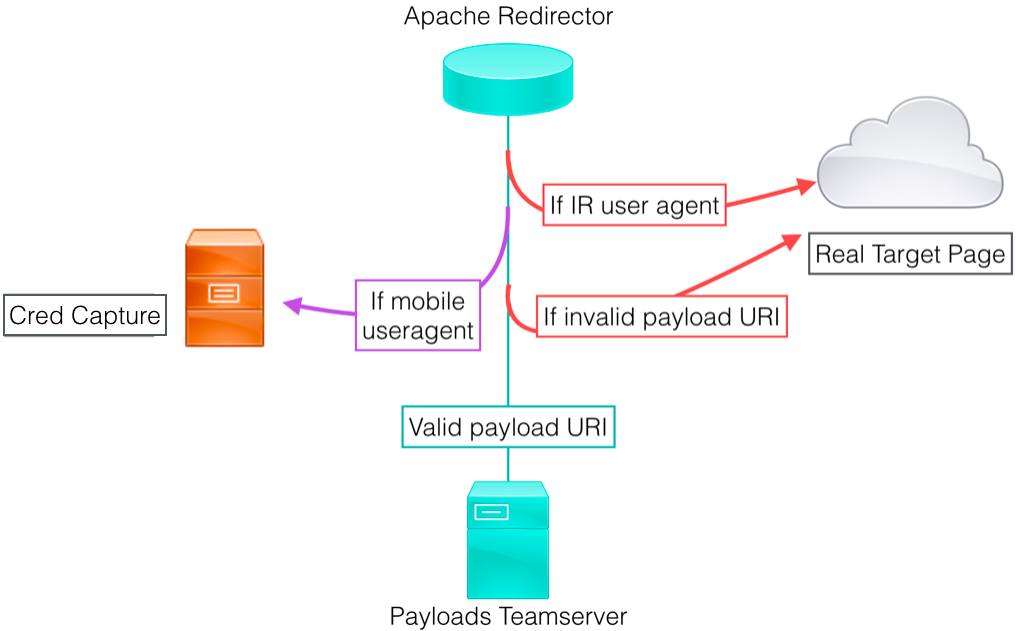
Um die Widerstandsfähigkeit und Tarnung weiter zu erhöhen, sollte vor jedem Backend-Asset (d. h. Team-Server) ein Redirector platziert werden. Das Ziel ist es, immer einen Host zwischen unserem Ziel und unseren Backend-Servern zu haben. Die Einrichtung der Infrastruktur auf diese Weise macht das Ausrollen frischer Infrastruktur viel schneller und einfacher – kein Aufsetzen eines neuen Team-Servers, keine Migration von Sitzungen und kein erneutes Verbinden nicht verbrannte Assets im Backend erforderlich.
Häufige Redirector-Typen:
Jeder Redirector-Typ hat mehrere Implementierungsoptionen, die am besten zu verschiedenen Szenarien passen. Diese Optionen werden im Abschnitt Redirectors des Wikis ausführlicher besprochen. Redirectors können VPS-Hosts, dedizierte Server oder sogar Apps sein, die auf einer Platform-as-a-Service-Instanz laufen.
Hier ist ein Beispieldesign unter Berücksichtigung der funktionalen Trennung und der Verwendung von Redirectors:
A Vision for Distributed Red Team Operations - Raphael Mudge (@armitagehacker)
Infrastructure for Ongoing Red Team Operations - Raphael Mudge
Advanced Threat Tactics (2 of 9): Infrastructure - Raphael Mudge
Cloud-based Redirectors for Distributed Hacking - Raphael Mudge
How to Build a C2 Infrastructure with Digital Ocean – Part 1 - Lee Kagan (@invokethreatguy)
Automated Red Team Infrastructure Deployment with Terraform - Part 1 - Rasta Mouse (@_RastaMouse)
Die wahrgenommene Domain-Reputation variiert stark je nach den Produkten, die dein Ziel verwendet, sowie deren Konfiguration. Daher ist die Auswahl einer Domain, die bei deinem Ziel funktioniert, keine exakte Wissenschaft. Open-Source-Intelligence-Sammlung (OSINT) ist entscheidend, um eine fundierte Vermutung über den Zustand der Kontrollen anzustellen und zu bestimmen, gegen welche Ressourcen Domains geprüft werden sollten. Glücklicherweise stehen Online-Werbetreibende vor denselben Problemen und haben einige Lösungen geschaffen, die wir nutzen können.
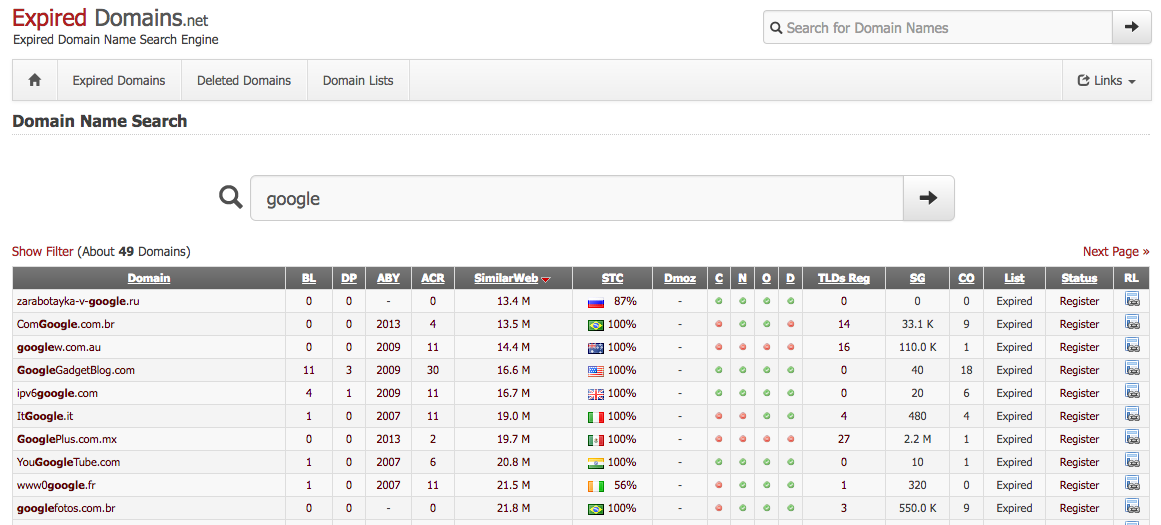
expireddomains.net ist eine Suchmaschine für kürzlich abgelaufene oder gelöschte Domains. Sie bietet Suche und erweiterte Filterung, wie Alter des Ablaufs, Anzahl der Backlinks, Anzahl der Archive.org-Snapshots, SimilarWeb-Score. Mit der Seite können wir zuvor genutzte Domains registrieren, die über ein Domain-Alter verfügen, ähnlich wie unser Ziel aussehen, ähnlich wie unsere Täuschung aussehen oder einfach wahrscheinlich im Netzwerk unseres Ziels untergehen.
Bei der Auswahl einer Domain für C2 oder Datenerfiltration solltest du in Betracht ziehen, eine Domain zu wählen, die als Finanzen oder Gesundheitswesen kategorisiert ist. Viele Organisationen führen aufgrund möglicher rechtlicher Probleme oder Datensensibilität kein SSL-Middling in diesen Kategorien durch. Es ist auch wichtig sicherzustellen, dass deine gewählte Domain nicht mit früheren Malware- oder Phishing-Kampagnen in Verbindung gebracht wird.