Blue Pigeon ist ein Bluetooth-basiertes Datenschmuggel- und Proxy-Werkzeug, das die Kommunikation zwischen einem entfernten Command-and-Control-Server (C2) und einem kompromittierten Host ermöglicht.

Blue Pigeon: Bluetooth-basiertes Datenexfiltrations- und Proxy-Tool für Red Teamer
Die Motivation | Geburt des Vogels
Die Komponenten | Die Taube sezieren
1. Blue Pigeon – Die mobile Anwendung
2. Blue Beak – Benutzerdefinierte EdXposed-Framework-Hooks
3. Blue Dispatcher – .NET-Modul für den kompromittierten Host
Blue Pigeon ist ein Bluetooth-basiertes Datenexfiltrations- und Proxy-Tool, das die Kommunikation zwischen einem entfernten Command-and-Control-Server (C2) und einem kompromittierten Host ermöglicht.
Inspiriert von der Fähigkeit der Rock Dove, Nachrichten zurück zu ihrem Zuhause zu tragen, ahmt Blue Pigeon dieses Heimkehrverhalten nach und liefert Nachrichten/Payloads zwischen dem Agenten (kompromittierter Host) und seinem Nest (mobile App, die anschließend an den C2-Server weitergeleitet wird).
Blue Pigeon wird als Android-Anwendung für den Red Teamer entwickelt, die in der Nähe des kompromittierten Hosts eingesetzt werden kann, und ist besonders nützlich für Red-Team-Operationen, bei denen die Kommunikation über herkömmliche Kanäle (z. B. Web, E-Mail, DNS) nicht verfügbar ist.
Blue Pigeon erweitert die Technik „Exfiltration über alternatives Protokoll“ (ID: T1048) aus der Exfiltrationstaktik des MITRE AT&CK-Frameworks und bietet eine neuartige Möglichkeit, Command and Control herzustellen und Datenexfiltration als Aktion auf Zielebene der Cyber Kill Chain durchzuführen, indem Bluetooth-Dateifreigabe als Exfiltrationsmedium genutzt wird.
Blue Pigeon wurde erstellt von @mahchiahui, @jingloon und @cloudkanghao
(Quelle: https://spectrum.ieee.org/tech-history/silicon-revolution/consider-the-pigeon-a-surprisingly-capable-technology)
Das Einrichten von Command and Control und die Durchführung von Datenexfiltration sind Schlüsselphasen der Cyber Kill Chain, bringen jedoch oft Komplikationen und schwerwiegende Konsequenzen mit sich, wenn sie falsch ausgeführt werden. In einer Red-Team-Operation kann ein fehlgeleiteter Versuch dauerhafte Spuren in den Netzwerkaktivitätsprotokollen hinterlassen und die Erkennungsmechanismen alarmieren.
In einigen unserer Red-Teaming-Übungen stellten wir fest, dass wir eine Möglichkeit benötigten, Daten zu exfiltrieren und mit dem kompromittierten Host zu kommunizieren, ohne die traditionellen Kanäle (d. h. Web, E-Mail, DNS) zu nutzen.
Da nur wenige Lösungen zur Verfügung standen, um diesen Bedarf zu decken, untersuchten wir verschiedene Exfiltrationsideen auf der Grundlage drahtloser/Funk-Kommunikationsvektoren. Als Ergebnis wurde Blue Pigeon entwickelt, um unser Red-Team-Toolset zu erweitern.
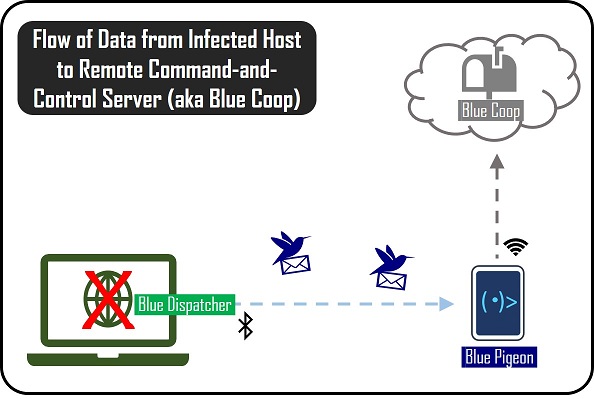
Blue Pigeon läuft als Vordergrunddienst auf einem Android-Mobiltelefon. Wenn der Red Teamer/Malicious Insider das Telefon in die Nähe des kompromittierten Hosts (infiziert mit Blue Dispatcher-Payload) bringt, kann Blue Pigeon als Exfiltrationspunkt und Befehlsrelay-Proxy zu einem entfernten C2-Server (auch bekannt als Blue Coop) dienen.
Klicken Sie hier für ein Demovideo von Blue Pigeon in Aktion
Blue Pigeon wurde mit den folgenden Kernanforderungen entwickelt:
Blue Pigeon muss eine Datenexfiltration ermöglichen, die auf verschiedenen Ebenen der Erkennung entgeht:
Umgehung der Netzwerkverkehrserkennung: Die Datenexfiltration vom kompromittierten Host darf nicht über traditionelle Kommunikationskanäle erfolgen, da diese wahrscheinlich von Standard-Endpoint-Detection-and-Response-Lösungen protokolliert und überwacht werden (und es gibt bereits viele andere bessere Optionen – warum das Rad neu erfinden, oder?).
Umgehung der menschlichen Erkennung: Die Datenexfiltration muss ohne visuelle Anzeichen auf dem Rechner des Opfers erfolgen, da dieser im schlimmsten Fall den kompromittierten Rechner noch benutzt.
Blue Pigeon muss unauffällig bleiben, d. h. unauffällig im Einsatz sein.
Sperrige Laptops, Raspberry Pis und selbstgebaute Hacker-Kits sind ein absolutes No-Go, da sie die Möglichkeiten und die Durchführbarkeit des Einsatzes einschränken. Wir brauchen eine kleine und unschuldig aussehende Taube, keinen verdammten Alpha-Pfau!
Blue Pigeon versteckt sich in einem typischen Android-Telefon, das der Red Teamer/Malicious Insider mit ins Feld bringen kann. Niemand verdächtigt ein Mobiltelefon…
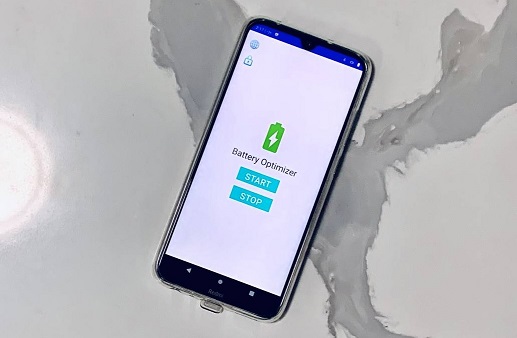
In dem seltenen Fall, dass der Red Teamer zur Überprüfung aufgefordert wird, kann Blue Pigeon als unauffällige Anwendung getarnt werden, die zum Kontext der Operation passt. Im Basis-PoC ist die mobile Anwendung als Battery Optimizer-App getarnt. Forken Sie das Repository gerne und verpassen Sie Blue Pigeon ein ästhetisches Makeover!
Blue Pigeon sollte vermeiden, dass der Red Teamer während des Einsatzes des Telefons verräterische Anzeichen eines Exfiltrationsversuchs preisgibt.
Blue Pigeon muss während des Einsatzes eine maximale Verfügbarkeit (und zwar nur für den kompromittierten Host) aufrechterhalten.
Blue Pigeon muss in der Lage sein, am Leben zu bleiben, um eingehende Nachrichten zu empfangen, ohne dass der Red Teamer regelmäßig eingreifen muss.
Blue Pigeon muss bösartige Anfragen/DoS-Angriffe abwehren und dennoch für den vorgesehenen Host verfügbar bleiben.

