 black-scorp10/email-vulnerability-checker
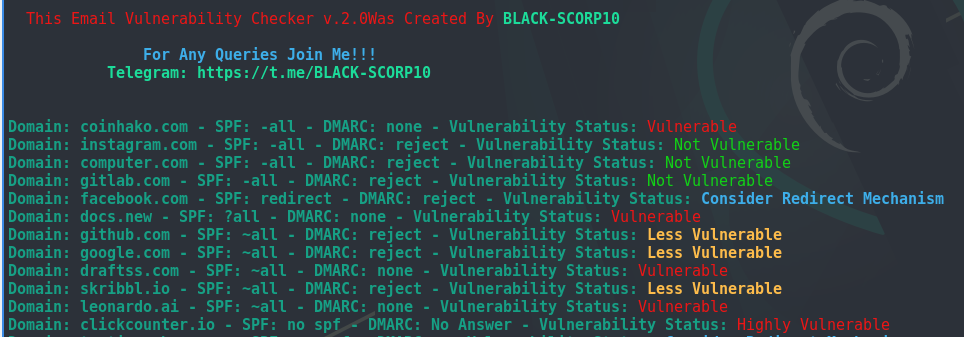
Automatisierter Prüfer für SPF- und DMARC-Konfigurationen, der E-Mail-Spoofing-Schwachstellen bei einzelnen oder mehreren Domains mithilfe von DNS-Abfragen erkennt.

Überprüfen Sie, ob die Domain anfällig für Spoofing ist, mit dem Email-vulnerablity-checker
E-Mail-Sicherheitsprüfer
Dieses Skript überprüft die SPF- und DMARC-Konfigurationen von E-Mail-Domänen, um deren Sicherheitsstatus zu bestimmen. Es ist nützlich für Systemadministratoren oder Sicherheitsexperten, um die Sicherheit der E-Mail-Infrastruktur zu bewerten.
Um das Skript auszuführen, führen Sie es mit dem folgenden Befehl aus:
./spfvuln.sh [Optionen]
Repository klonen:
git clone https://github.com/BLACK-SCORP10/Email-Vulnerability-Checker.git
In das Verzeichnis wechseln:
cd Email-Vulnerability-Checker
Skript ausführbar machen:
chmod +x spfvuln.sh
Anforderungen installieren:
Für Ubuntu oder Debian:
sudo apt update
sudo apt install dnsutils
Für CentOS oder RHEL:
sudo yum install bind-utils # CentOS, RHEL
oder
sudo dnf install bind-utils # Fedora
Installation überprüfen:
nslookup example.com
oder
nslookup -version
Überprüfen einer einzelnen Domain:
./spfvuln.sh -d example.com
Überprüfen mehrerer Domains aus einer Datei:
./spfvuln.sh -t domains.txt
Ergebnisse in einer Ausgabedatei speichern:
./spfvuln.sh -d example.com -o ausgabe.txt
Um Ihr Tool nach einer neuen Version zu aktualisieren, führen Sie die folgenden Schritte aus:
In das Tool-Verzeichnis wechseln:
cd Email-Vulnerability-Checker
Die neuesten Änderungen aus dem Remote-Repository abrufen:
git pull origin main
example.com durch die Domain, die Sie überprüfen möchten.spfvuln.sh ausführbar ist (chmod +x spfvuln.sh), bevor Sie es verwenden../spfvuln.sh -h oder ./spfvuln.sh --help.