 bishopfox/cloudfox
Automatisierung des Situationsbewusstseins für Cloud-Penetrationstests.
CloudFox hilft Ihnen, sich in unbekannten Cloud-Umgebungen einen Überblick zu verschaffen. Es ist ein Open-Source-Befehlszeilentool, das entwickelt wurde, um Penetrationstestern und anderen Offensive-Security-Profis zu helfen, ausnutzbare Angriffspfade in der Cloud-Infrastruktur zu finden.
CLOUDFOX AKTUALISIERUNG ERFORDERLICH: (12/2025): Wenn Sie
cloudfoxverwenden, müssen Sie v1.17.0 oder höher nutzen. Alle früheren Versionen funktionieren nach einer Formatänderung in AWS' öffentlicher Dienstzuordnungsdatei nicht mehr.
Übersicht
Treten Sie unserem RedSec Discord Server bei.
CloudFox ist modular (Sie können jeweils einen Befehl ausführen), aber es gibt einen Befehl aws all-checks, der die anderen AWS-Befehle für Sie mit vernünftigen Standardeinstellungen ausführt:
cloudfox aws --profile [profile-name] all-checks
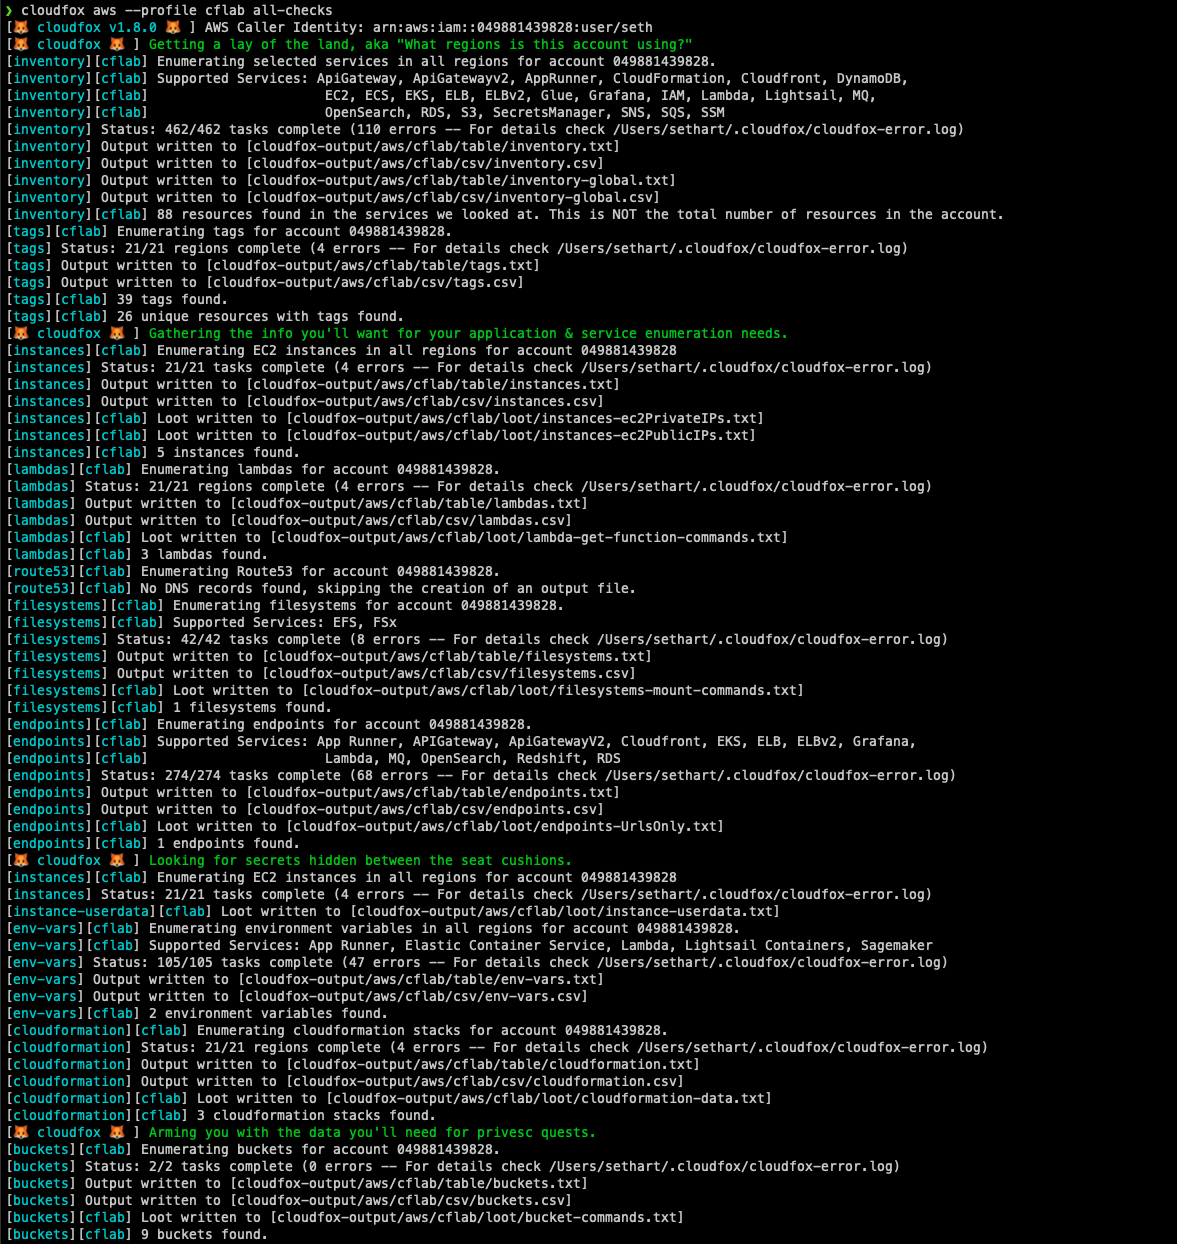
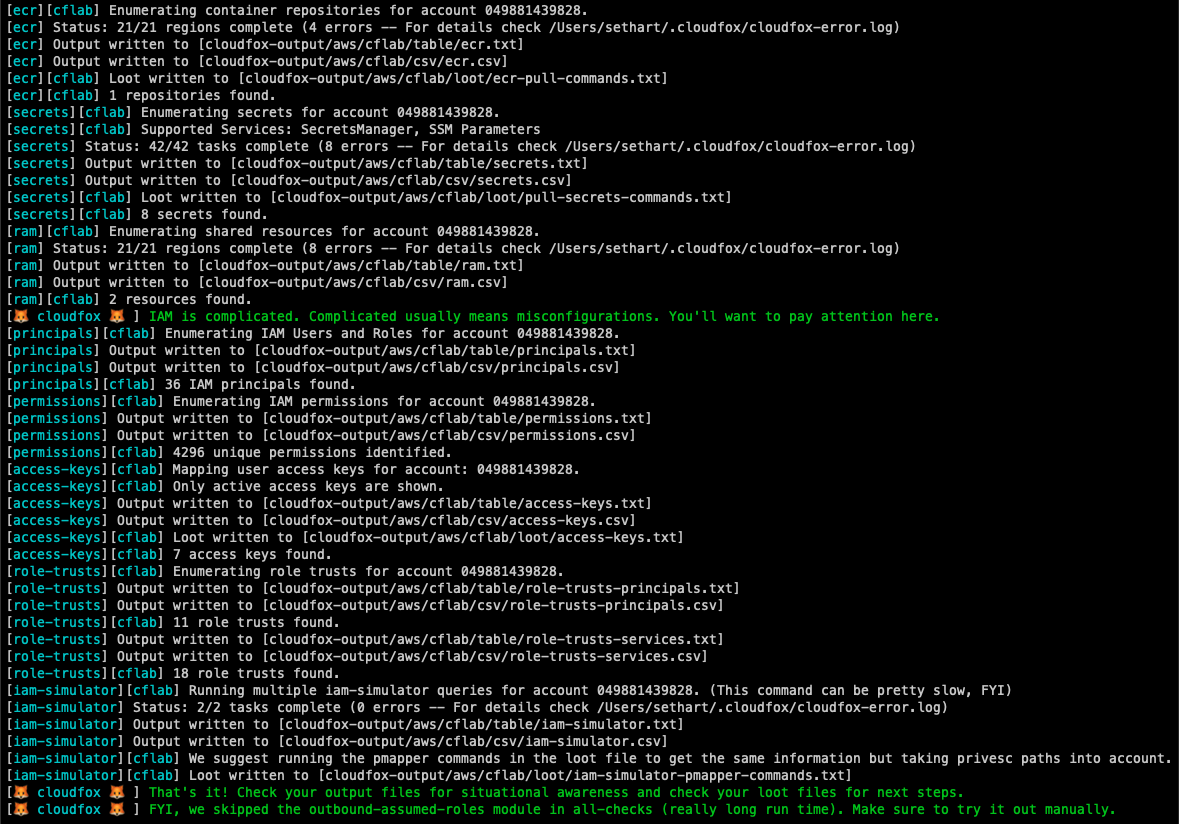
CloudFox wurde entwickelt, um von einem Prinzipal mit eingeschränkten Nur-Lese-Berechtigungen ausgeführt zu werden, aber sein Zweck ist es, Ihnen zu helfen, Angriffspfade zu finden, die in simulierten Kompromittierungsszenarien (auch als objektbasiertes Penetrationstest) ausgenutzt werden können.
CloudFox kann mit "gefundenen" Anmeldedaten verwendet werden, ähnlich wie Sie weirdAAL oder enumerate-iam verwenden würden. Fehlschlagende Prüfungen werden stillschweigend durchgeführt, sodass alle zurückgegebenen Daten bedeuten, dass Ihre "gefundenen" Anmeldedaten den erforderlichen Zugriff zum Abrufen haben.
Die vollständige Dokumentation finden Sie in unserem Wiki.
| Anbieter | CloudFox-Befehle |
|---|---|
| AWS | 34 |
| Azure | 4 |
| GCP | 60 |
| Kubernetes | Unterstützung geplant |
Option 1: Laden Sie die neueste binäre Version für Ihre Plattform herunter.
Option 2: Wenn Sie Homebrew verwenden: brew install cloudfox
Option 3: Installieren Sie Go, verwenden Sie go install github.com/BishopFox/cloudfox@latest, um aus der entfernten Quelle zu installieren
Option 4: Entwicklermodus:
Installieren Sie Go, klonen Sie das CloudFox-Repository und kompilieren Sie aus dem Quellcode ```
**Option 5:** Testen eines Bugfixes  ```
git clone [email protected]:BishopFox/cloudfox.git
git checkout seth-dev
go build .
./cloudfox [rest of the command options]
-l angeben oder alle gespeicherten Profile mit dem Flag -a übergeben.SecurityAudit + CloudFox benutzerdefinierte RichtlinieZusätzliche Richtlinienhinweise (Stand 09/2022):
| Richtlinie | Hinweise |
|---|---|
| CloudFox benutzerdefinierte Richtlinie | Enthält eine vollständige Liste aller Berechtigungen, die CloudFox verwendet, und sonst nichts |
arn:aws:iam::aws:policy/SecurityAudit | Deckt die meisten CloudFox-Prüfungen ab, vermisst jedoch neuere Dienste oder Berechtigungen wie apprunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices |
arn:aws:iam::aws:policy/job-function/ViewOnlyAccess | Deckt die meisten CloudFox-Prüfungen ab, vermisst jedoch neuere Dienste oder Berechtigungen wie AppRunner:*, grafana:*, lambda:GetFunctionURL, lightsail:GetContainerServices – und vermisst auch iam:SimulatePrincipalPolicy. |
arn:aws:iam::aws:policy/ReadOnlyAccess | Fehlt nur AppRunner, gewährt aber auch Dinge wie "s3:Get*", was zu weitreichend sein kann. |
arn:aws:iam::aws:policy/AdministratorAccess | Funktioniert einwandfrei mit CloudFox, aber wenn Sie als Penetrationstester diese Zugriffsstufe erhalten haben, sollte das wahrscheinlich ein eigener Fund sein :) |
gcloud auth application-default login)Minimale Berechtigungen (Einzelprojekt):
Für die grundlegende Aufzählung eines einzelnen Projekts bietet die Rolle roles/viewer Lesezugriff auf die meisten Ressourcen (einschließlich Logging, Monitoring und Compute-/Netzwerk-Anzeige).
Umfassende Berechtigungen (Organisationsweit):
Für gründliche Sicherheitsbewertungen in einer gesamten Organisation:


