
 barghest-ngo/mesh
Verschlüsseltes Peer-to-Peer-Mesh-VPN für Remote-Forensik mobiler Geräte, das drahtlose ADB- und libimobiledevice-Erfassung, Netzwerküberwachung und Erkennung von Eindringlingen über NAT und Firewalls hinweg ermöglicht.



MESH ist ein Netzwerk-Tool zur Unterstützung der remote logischen forensischen Datenerfassung auf mobilen Geräten
MESH bietet Analysten einen direkten, verschlüsselten Pfad zu mobilen Geräten für drahtloses Debugging, Netzwerküberwachung und forensische Datenerfassung – selbst wenn sich diese Geräte hinter NAT, Firewalls oder restriktiven Mobilfunknetzen befinden. Es baut ein privates Overlay auf, sodass sich ein entferntes Gerät verhält, als wäre es im selben lokalen Subnetz. Es sind keine zentralen VPN-Server, keine Portweiterleitung und keine dauerhafte Infrastruktur erforderlich, die gewartet oder verteidigt werden müsste. Dies ermöglicht eine nahtlose und einfache Remote-, Internet-weite Netzwerküberwachung und -erfassung mit Tools wie MVT und AndroidQF.
Meshes sind flüchtig und analystengesteuert: Geräte online bringen, sammeln, dann das Netzwerk abbauen. Es bleibt nichts in Betrieb, was die Vermeidung von Fingerprinting-Aktivitäten unterstützt.
[!WICHTIG] Public Alpha: Derzeit im Public Alpha und in aktiver Entwicklung. Ein vollständiges Penetrationstest durch Dritte wurde abgeschlossen und wir haben alle größeren Schwachstellen behoben. Änderungen sind möglich und es sollten bahnbrechende Änderungen erwartet werden. Derzeit ist ein gewisses Maß an technischer Fachkenntnis erforderlich. Bitte melden Sie Fehler oder Sicherheitsbedenken über GitHub Issues."
Für die vollständige Dokumentation:
https://docs.meshforensics.org/
docker compose, nicht das alte docker-compose). Installationsanleitung.sudo snap install task --classicbrew install go-task[!HINWEIS] Die meisten Laufzeitoperationen funktionieren mit einfachem
docker compose, aber die interaktiven Setup-Aufgaben (.env-Verwaltung, Konfigurationsvorlagen, Auth-Key-Rotation) erfordern go-task.
git clone https://github.com/BARGHEST-ngo/mesh.git
cd MESH
task build
task controlPlane
task controlPlane führt Sie interaktiv durch das Setup und startet alle erforderlichen Dienste. Für die meisten Benutzer ist die Auswahl von Ephemeral mit einer Automatischen Domain der empfohlene Weg – es erfordert keine Server- oder DNS-Konfiguration.
Wählen Sie einen Bereitstellungstyp. Eine ephemere Control Plane läuft auf Ihrem Arbeitsplatzrechner und ist über das Internet über einen sicheren Tunnel erreichbar. Eine persistente Control Plane läuft auf einem dedizierten, internetfähigen Server, den Sie verwalten.
Wählen Sie eine Domain. Durch die Auswahl von Automatisch kann MESH eine öffentliche HTTPS-Adresse für Sie bereitstellen. Wählen Sie Manuell, wenn Sie Ihre eigene Domain verwenden möchten.
API-Schlüssel eingeben. Wenn Sie eine Automatische Domain gewählt haben, werden Sie aufgefordert, einen API-Schlüssel einzugeben. Dieser wird Ihnen vom Team bei Barghest zur Verfügung gestellt. Kontaktieren Sie uns, um Zugang zu beantragen.
Konfiguration bestätigen. Überprüfen Sie die generierten Einstellungen, bevor MESH startet.
Wenn diese Einstellungen falsch sind oder das Setup unterbrochen wurde, löschen Sie .env und führen Sie task controlPlane erneut aus, um neu zu beginnen.
CONTROL_PLANE_TYPE=Ephemeral
PROXY_DOMAIN_TYPE=Automatic
MESH_SUBDOMAIN=<zufälliger 10-stelliger Slug>
FRP_AUTH_TOKEN=<geheimer Token>
CONTROL_PLANE_URL=https://<slug>.tunnels.meshforensics.app
LOGIN_URL=https://<slug>.tunnels.meshforensics.app
Container starten und ein API-Schlüssel wird generiert. Sobald alle Dienste fehlerfrei sind, gibt MESH einen einmaligen API-Schlüssel aus, um sich im Web-UI anzumelden.
Control plane API key (enter this in the web UI to log in):
<GEHEIMER API-SCHLÜSSEL>
Navigieren Sie zu Ihrer Control-Plane-URL und geben Sie den API-Schlüssel ein, wenn Sie aufgefordert werden, sich anzumelden.
https://<slug>.tunnels.meshforensics.app
Das Web-UI wird über HTTPS mit einem automatisch von Let's Encrypt ausgestellten Zertifikat bereitgestellt.
[!WICHTIG] Die Standard-ACL erlaubt es Knoten in jedem Netzwerk, miteinander zu sprechen. Produktionsbereitstellungen sollten restriktive Richtlinien verwenden. Ändern Sie diese über den ACL-Tab.
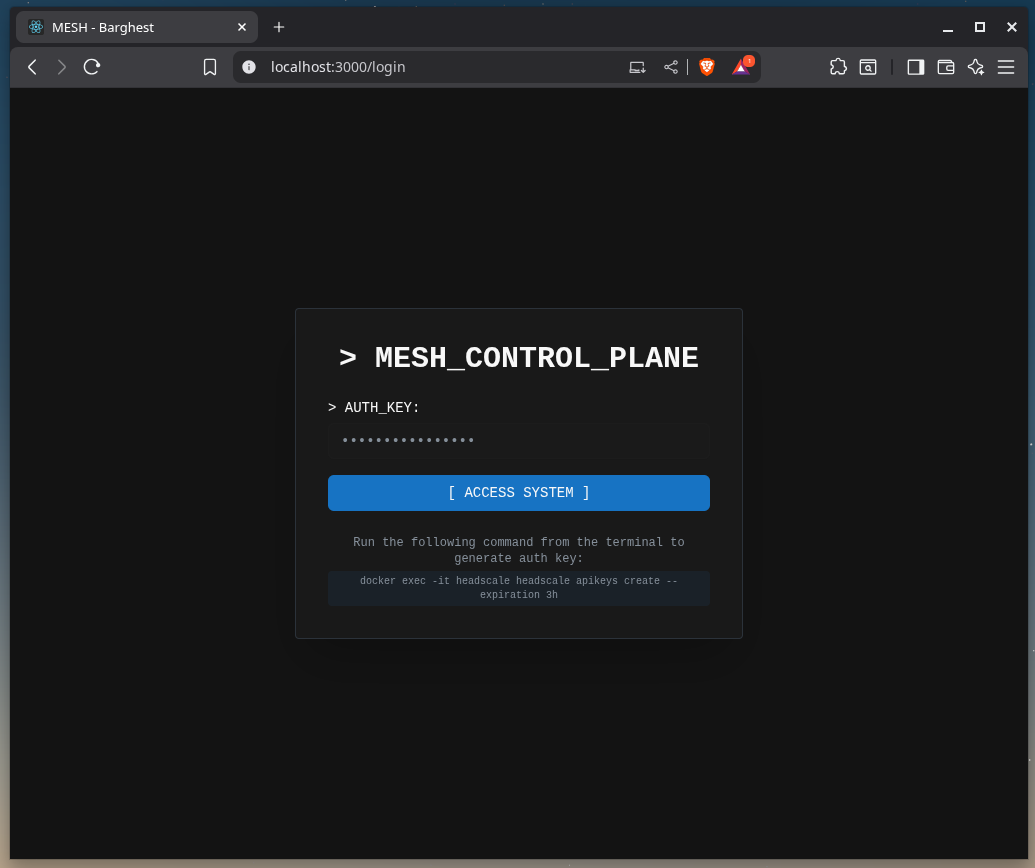
Ihr MESH-Netzwerk ist nun bereit, Knoten aufzunehmen.
Siehe die Dokumentation für Knotenregistrierung und forensische Workflows.
