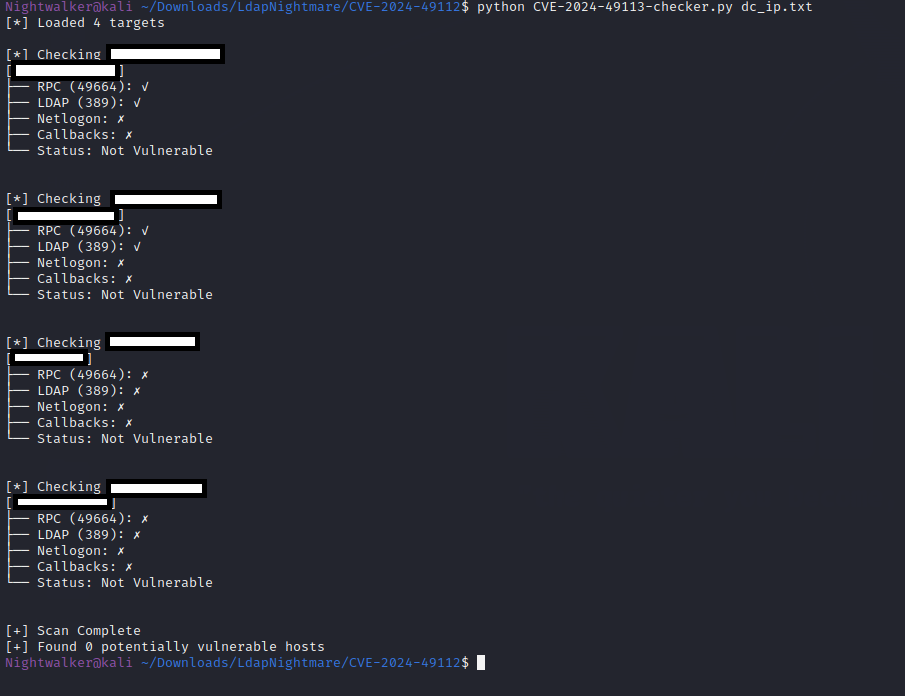
 barcrange/cve-2024-49113-checker
Prüft, ob ein System potenziell anfällig für CVE-2024-49113 (LDAP Nightmare) ist, indem die RPC-Konnektivität, LDAP-Ports, der Netlogon-Dienst und die LDAP-Callback-Verifizierung getestet werden.

Skript zum Testen, ob Ihre Umgebung potenziell anfällig für CVE-2024-49113 (LDAP Nightmare) ist. Dieses Skript führt Folgendes durch:
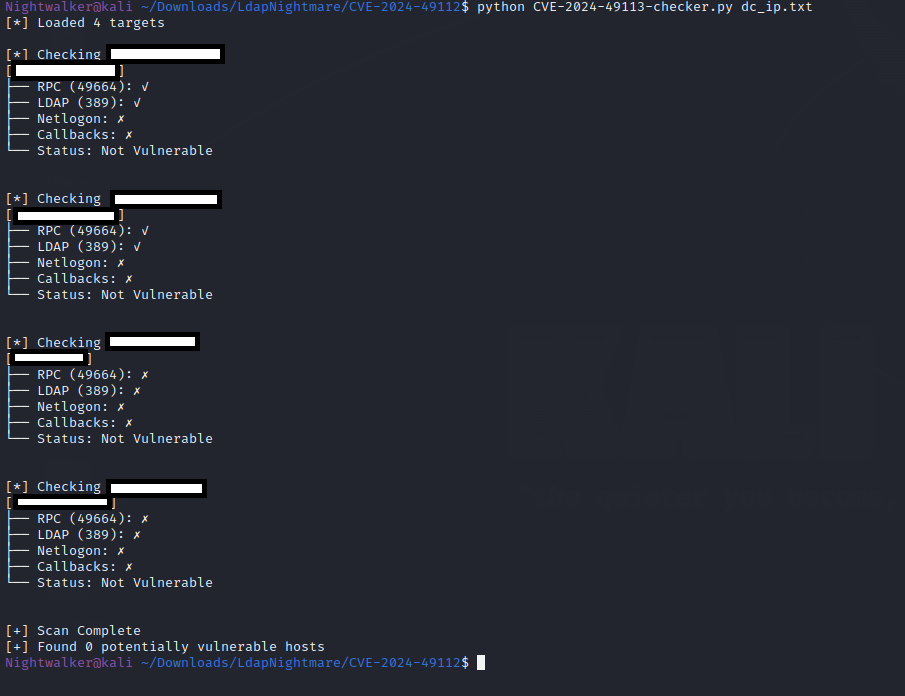
usage : python CVE-2024-49113-checker.py <target>
Example
 # Scan a single IP
python CVE-2024-49113-checker.py 192.168.1.1

# Scan a subnet
python CVE-2024-49113-checker.py 192.168.1.0/24

# Scan from a file
python CVE-2024-49113-checker.py ips.txt -o vulnerable_hosts.txt
