 azure/azure-sentinel
Cloud-natives SIEM für intelligente Sicherheitsanalysen für Ihr gesamtes Unternehmen.

Willkommen im vereinheitlichten Repository für Microsoft Sentinel und Microsoft 365 Defender! Dieses Repository enthält vorgefertigte Erkennungen, Abfragen für die Erkundung, Jagdabfragen, Arbeitsmappen, Playbooks und vieles mehr, um Ihnen den Einstieg in Microsoft Sentinel zu erleichtern und Ihnen Sicherheitsinhalte zur Sicherung Ihrer Umgebung und zur Bedrohungsjagd bereitzustellen. Die Jagdabfragen umfassen auch Microsoft 365 Defender-Jagdabfragen für erweiterte Jagdszenarien in Microsoft 365 Defender und Microsoft Sentinel. Sie können auch Issues einreichen, um Beispiele oder Ressourcen anzufragen, die Sie hier sehen möchten, wenn Sie Microsoft Sentinel einführen. Dieses Repository begrüßt Beiträge. Hilfe zum Start finden Sie im Wiki dieses Repositorys. Bei Fragen oder Feedback wenden Sie sich bitte an [email protected].
Wir schätzen Ihr Feedback. Hier sind einige Kanäle, die Ihnen helfen, Ihre Fragen oder Rückmeldungen zu platzieren:
Dieses Projekt begrüßt Beiträge und Vorschläge. Die meisten Beiträge erfordern, dass Sie einer Contributor License Agreement (CLA) zustimmen, die erklärt, dass Sie das Recht haben, uns die Rechte zur Nutzung Ihres Beitrags zu gewähren, und dies auch tun. Details finden Sie unter https://cla.microsoft.com.
Hinweis: Wenn Sie zum ersten Mal zu diesem Repository beitragen, befolgen Sie die allgemeine GitHub-Fork-Anleitung vor dem Klonen oder die spezifischen Schritte für das Sentinel-Repository.
Völlig neue oder aktualisierte Beiträge auf diese Weise einreichen:
Als Teil der PR-Prüfungen führen wir eine Strukturvalidierung durch, um sicherzustellen, dass alle erforderlichen Teile der YAML-Struktur enthalten sind. Für Erkennungen gibt es einen neuen Abschnitt, der enthalten sein muss. Weitere Informationen finden Sie in den Richtlinien für Beiträge. Wenn dieser oder ein anderer erforderlicher Abschnitt nicht enthalten ist, tritt ein Validierungsfehler ähnlich dem folgenden auf. Das Beispiel bezieht sich speziell darauf, dass in der YAML der Abschnitt entityMappings fehlt:
A total of 1 test files matched the specified pattern.
[xUnit.net 00:00:00.95]     Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [FAIL]
  X Kqlvalidations.Tests.DetectionTemplateStructureValidationTests.Validate_DetectionTemplates_HaveValidTemplateStructure(detectionsYamlFileName: "ExcessiveBlockedTrafficGeneratedbyUser.yaml") [104ms]
  Error Message:
   Expected object to be <null>, but found System.ComponentModel.DataAnnotations.ValidationException with message "An old mapping for entity 'AccountCustomEntity' does not have a matching new mapping entry."
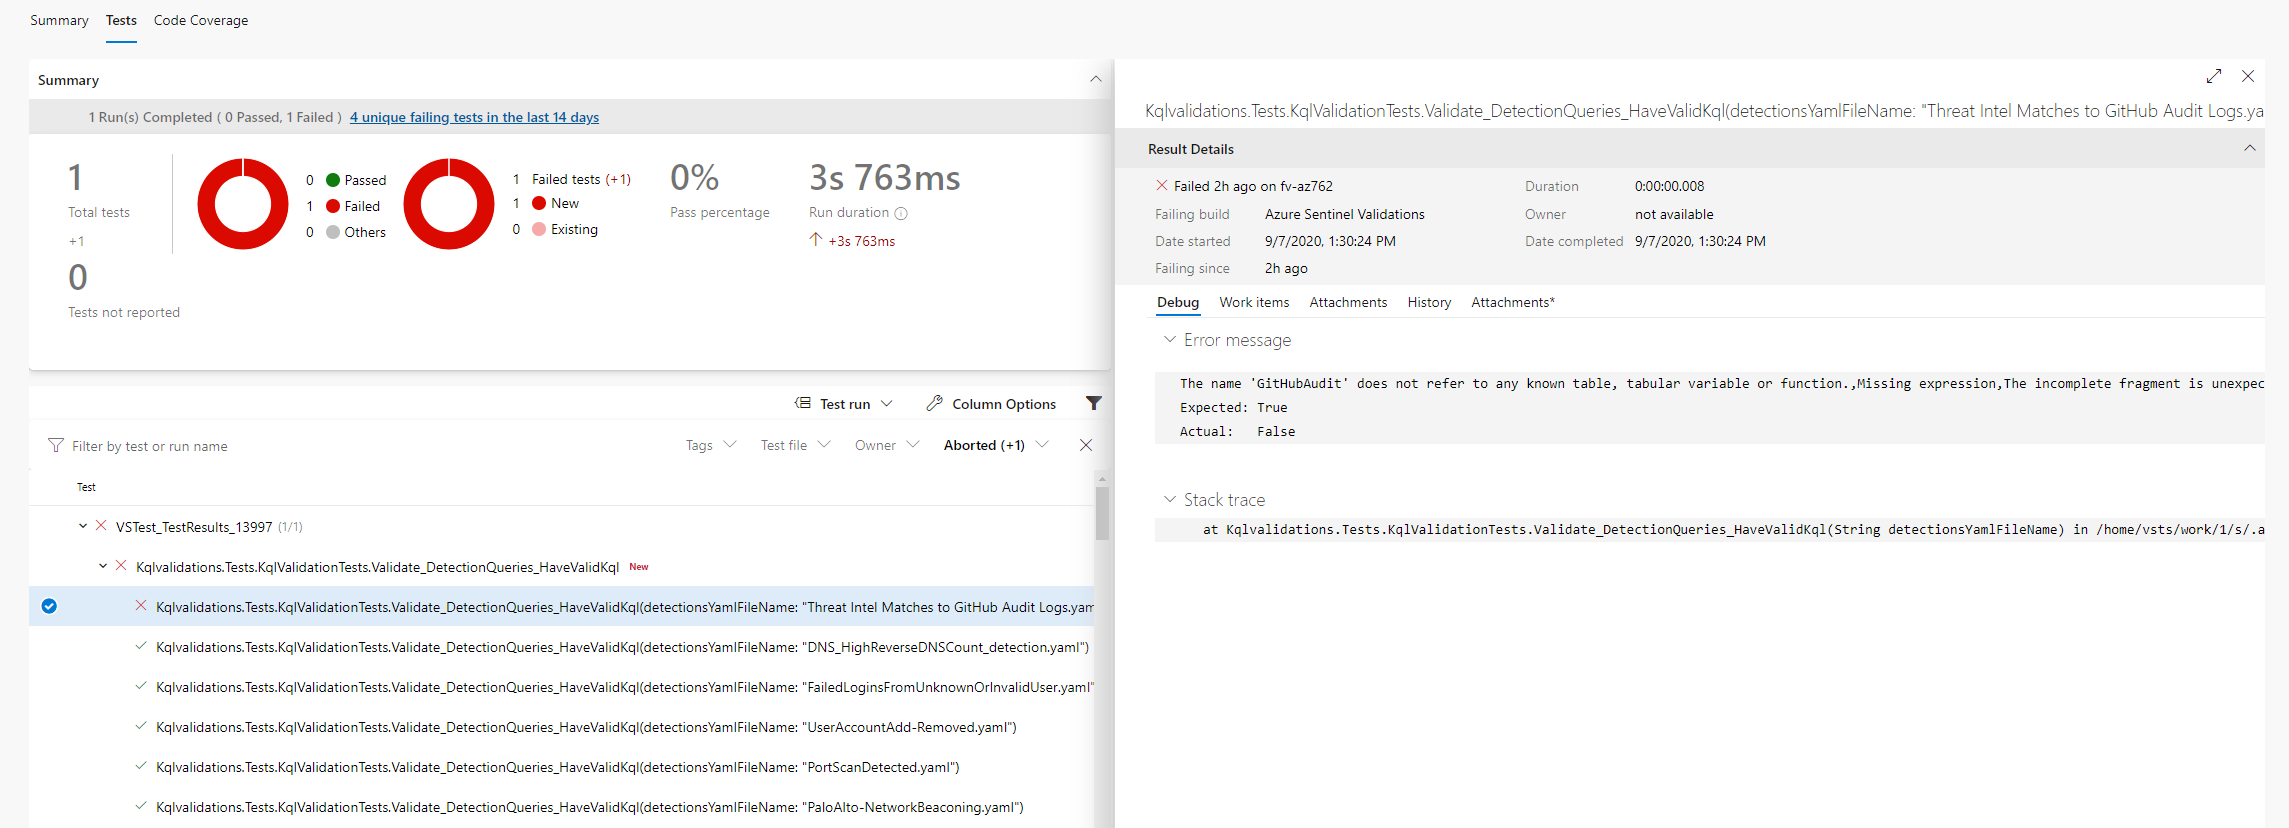
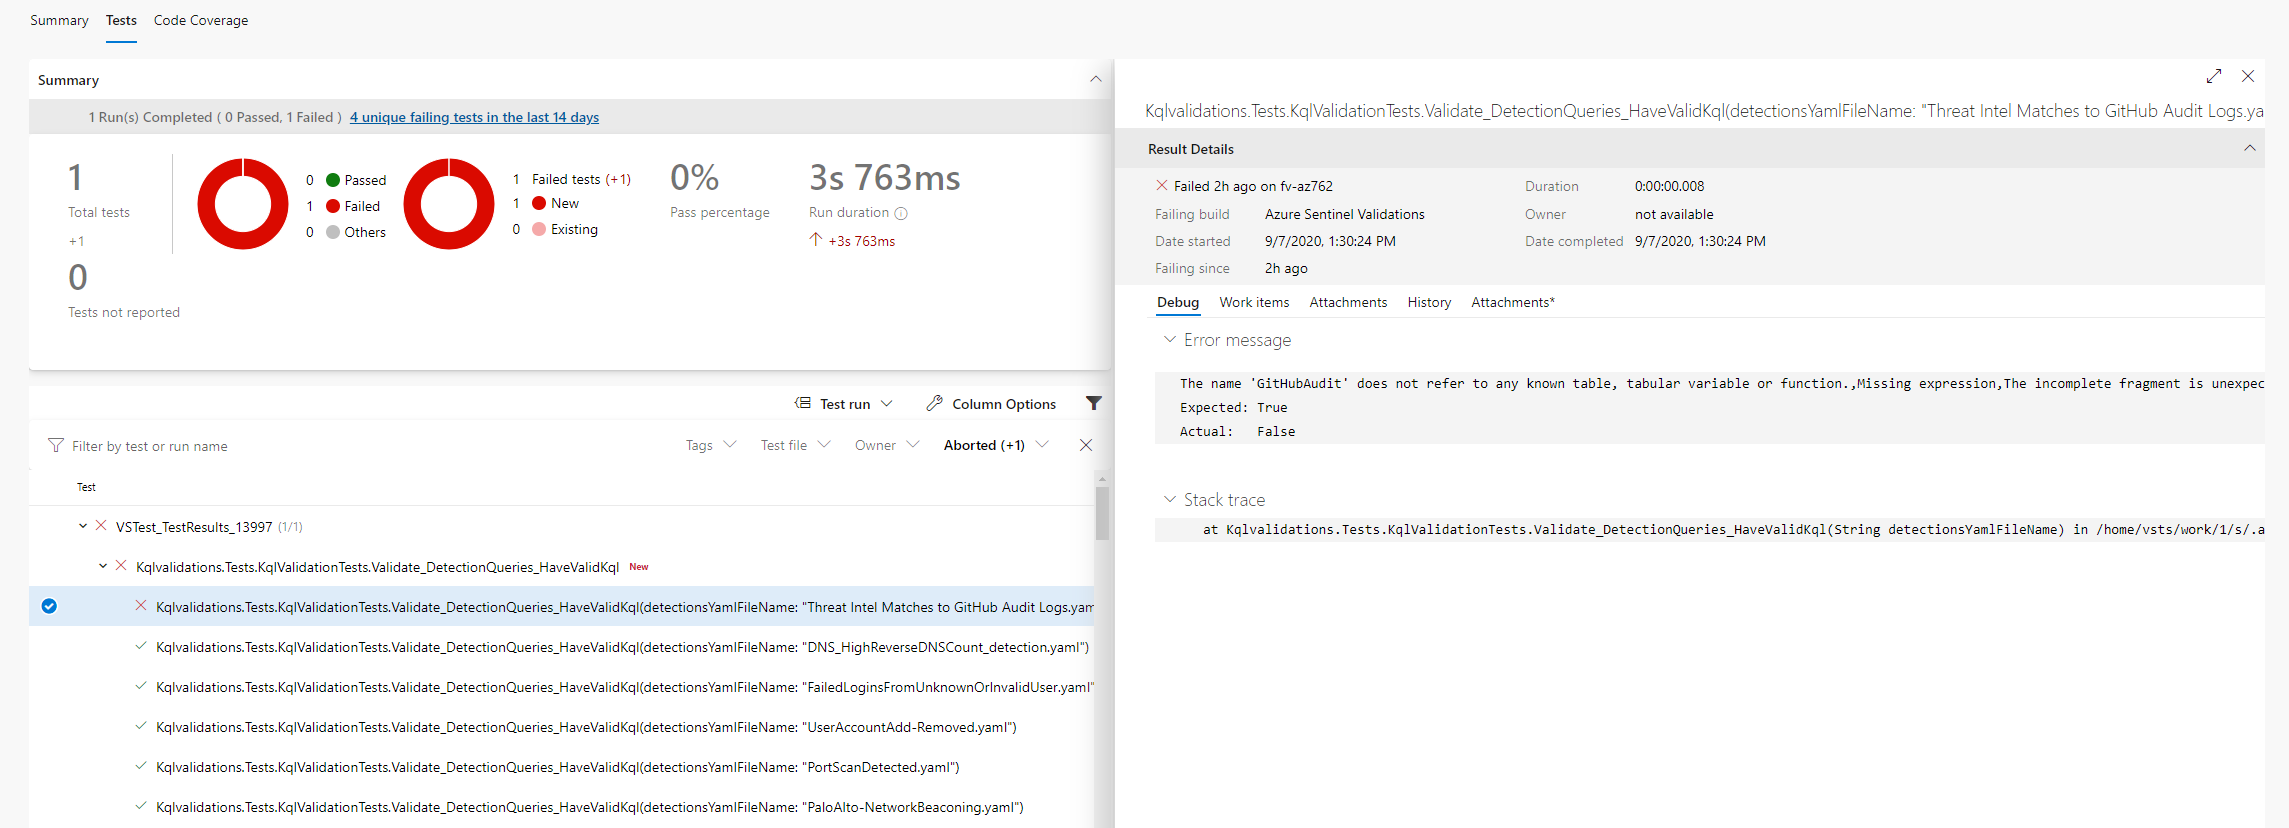
Als Teil der PR-Prüfungen führen wir eine Syntaxvalidierung der im Template definierten KQL-Abfragen durch. Wenn diese Prüfung fehlschlägt, gehen Sie zu Azure Pipeline (klicken Sie auf den Fehlerlink auf der Registerkarte "Checks" in Ihrem PR)
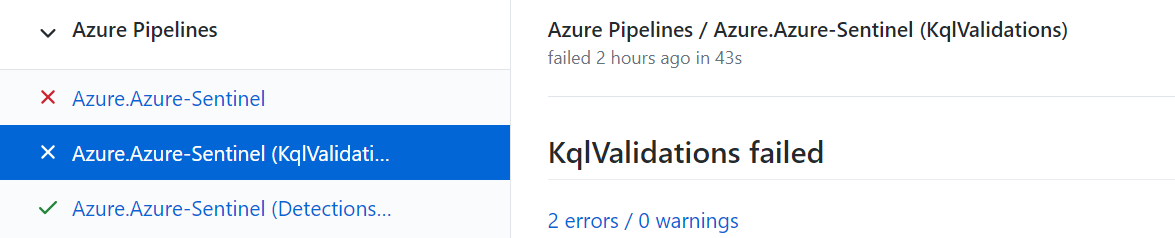 In der Pipeline können Sie sehen, welcher Test fehlgeschlagen ist und was die Ursache ist: