Durchführung einer Malware-Scan-Analyse von lokalen Servern mit AWS-Services
Herausforderungen bei der Malware-Erkennung vor Ort (on-premises)
Für Sicherheitsteams kann es aufgrund von Budget- und Ressourcenbeschränkungen schwierig sein, alle lokalen Server kontinuierlich zu überwachen. Ein signaturbasiertes Antivirenprogramm allein ist nicht ausreichend, da moderne Malware verschiedene Verschleierungstechniken einsetzt. Serveradministratoren haben möglicherweise historisch gesehen keine Transparenz über Sicherheitsereignisse auf allen Servern. Ohne zentralisierte Überwachung und Alarmierung ist es schwierig, kompromittierte Systeme und sichere Backups für die Wiederherstellung bei Vorfällen zu identifizieren. Für Serveradministratoren ist es aufwändig, zusätzliche Sicherheitstools für die erweiterte Bedrohungserkennung einzurichten und zu warten. Die schnelle mittlere Erkennungs- und Behebungszeit von Infektionen ist entscheidend, aber ohne die richtige automatisierte Lösung schwer zu erreichen.
Zu bestimmen, welches Backup-Image während eines Vorfalls ohne umfassende Bedrohungsinformationen sicher wiederhergestellt werden kann, ist ein weiteres schwieriges Problem. Selbst wenn Backups verfügbar sind, ist es riskant, blind aus Backups wiederherzustellen, ohne zu wissen, wann genau ein System kompromittiert wurde. Dies erhöht die Wahrscheinlichkeit, Malware wiederherzustellen und während der Incident-Response noch mehr wertvolle Daten und Systeme zu verlieren. Es besteht Bedarf an einer automatisierten Lösung, die den Zeitpunkt des Eindringens genau bestimmen und sichere Backups für die Wiederherstellung empfehlen kann.
Verwendung von AWS-Services zur Bewältigung dieser Herausforderungen
Die Lösung nutzt AWS Elastic Disaster Recovery (AWS DRS), Amazon GuardDuty und AWS Security Hub, um die Herausforderungen der Malware-Erkennung für lokale Server zu bewältigen.
Diese Kombination von Diensten bietet eine kosteneffiziente Möglichkeit, lokale Server kontinuierlich auf Malware zu überwachen, ohne die Leistung zu beeinträchtigen. Sie hilft auch dabei, sichere Wiederherstellungspunkte in der Zeit für Backups zu bestimmen, indem sie den Zeitplan der Kompromittierung durch zentralisierte Bedrohungsanalysen identifiziert.
- AWS Elastic Disaster Recovery (AWS DRS) minimiert Ausfallzeiten und Datenverluste mit schneller, zuverlässiger Wiederherstellung von lokalen und cloudbasierten Anwendungen durch kostengünstigen Speicher, minimale Rechenleistung und Point-in-Time-Wiederherstellung.
- Amazon GuardDuty ist ein Bedrohungserkennungsdienst, der Ihre AWS-Konten und Workloads kontinuierlich auf böswillige Aktivitäten überwacht und detaillierte Sicherheitsergebnisse für Transparenz und Behebung liefert.
- AWS Security Hub ist ein Cloud-Sicherheits-Posture-Management-Dienst (CSPM), der Sicherheitsbest-Practice-Prüfungen durchführt, Warnungen aggregiert und automatisierte Behebungen ermöglicht.
Architektur
Lösungsbeschreibung
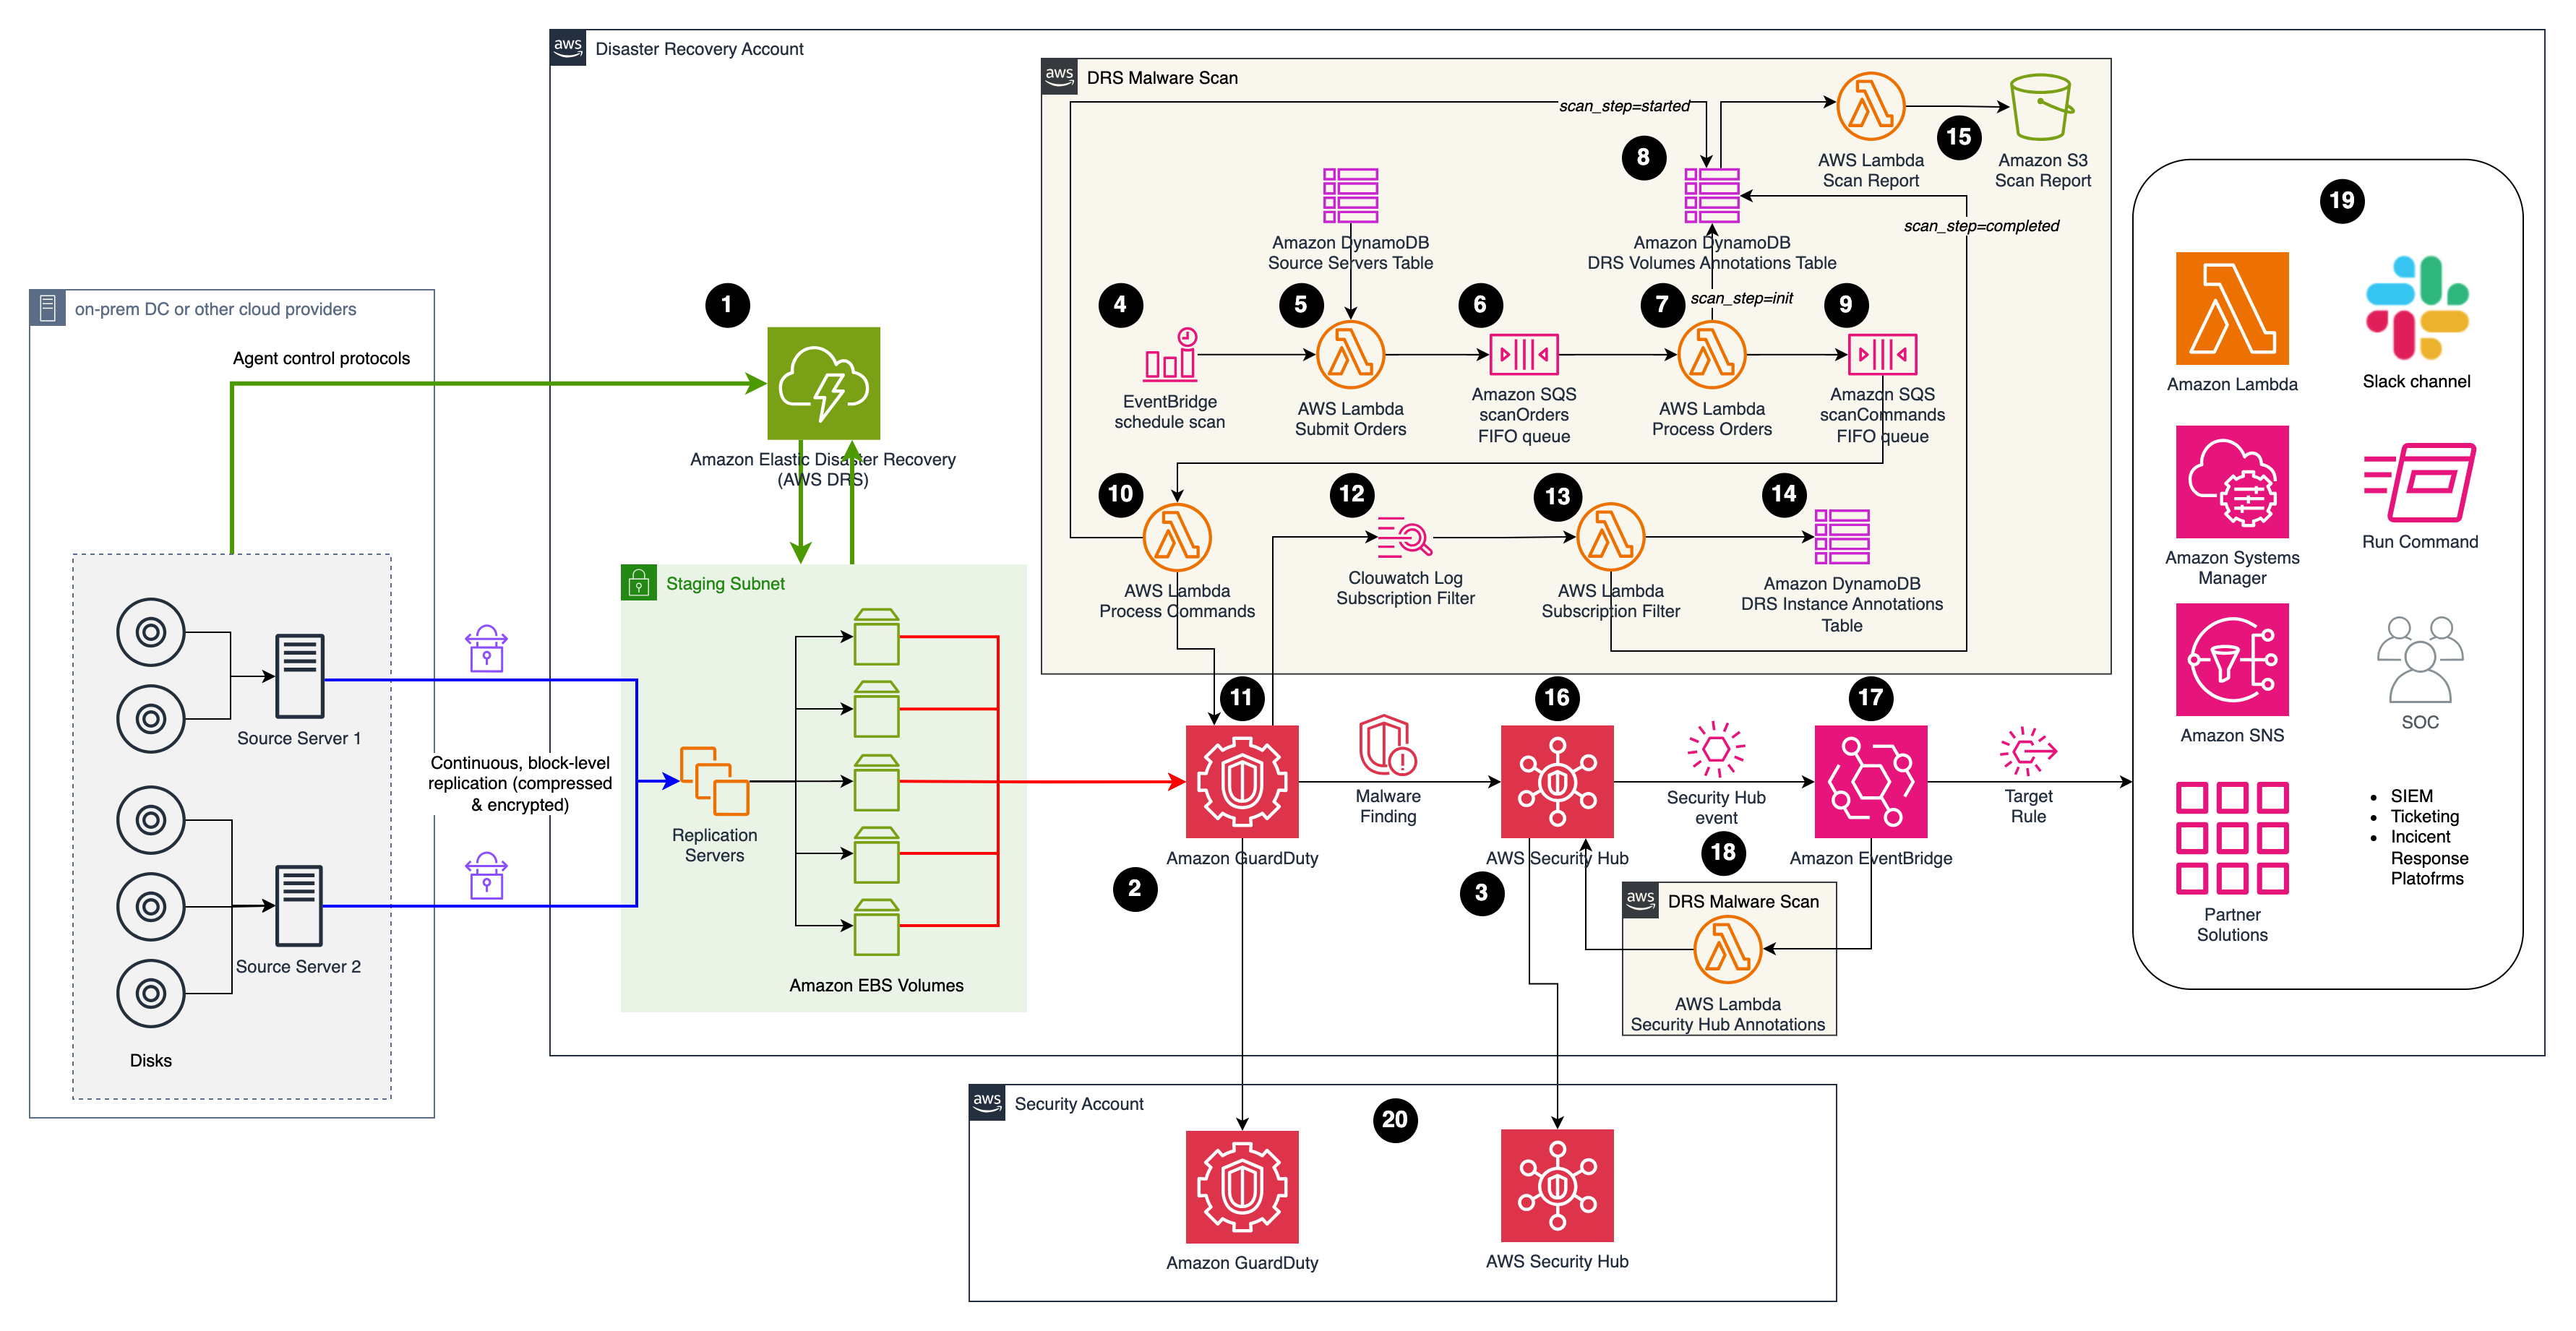
Die Malware-Scan-Lösung geht davon aus, dass lokale Server bereits mit AWS DRS repliziert werden und Amazon GuardDuty und AWS Security Hub aktiviert sind. Der CDK-Stack in diesem Repository wird nur die im Architekturdiagramm als 'DRS Malware Scan' gekennzeichneten Boxen bereitstellen.
- AWS DRS repliziert Quellserver aus der lokalen Umgebung zu AWS (oder von jedem anderen Cloud-Anbieter). Weitere Informationen zur Einrichtung von AWS DRS finden Sie im Quick Start Guide.
- Amazon GuardDuty ist bereits aktiviert.
- AWS Security Hub ist bereits aktiviert.
- Die Malware-Scan-Lösung wird durch eine Zeitplanregel in Amazon EventBridge ausgelöst (mit Präfix DrsMalwareScanStack-ScheduleScanRule). Sie können die Scanfrequenz nach Bedarf anpassen (z.B. einmal täglich, wöchentlich usw.).
- Die Zeitplanregel in Amazon EventBridge löst die Lambda-Funktion Submit Orders aus (mit Präfix DrsMalwareScanStack-SubmitOrders), die die zu scannenden Quellserver aus der DynamoDB-Tabelle Source Servers sammelt.
- Aufträge werden in die SQS-FIFO-Warteschlange Scan Orders gestellt (mit Präfix DrsMalwareScanStack-ScanOrdersfifo). Die Warteschlange wird verwendet, um der gleichen DRS-Instanz zugeordnete Scan-Anfragen zu serialisieren und eine Race-Condition zu verhindern.
- Die Lambda-Funktion Process Order nimmt einen Malware-Scan-Auftrag aus der Warteschlange und reichert ihn an, um den bevorstehenden Malware-Scan-Vorgang vorzubereiten. Beispielsweise fügt sie die ID der replizierenden DRS-Instanz ein, die dem im Auftrag angegebenen DRS-Quellserver zugeordnet ist. Die Ausgabe von Process Order sind Malware-Scan-Befehle, die alle notwendigen Informationen zum Aufrufen des GuardDuty-Malware-Scans enthalten.
- Malware-Scan-Vorgänge werden mit der DRSVolumeAnnotationsDDBTable auf Volume-Ebene verfolgt, was Berichtsfunktionen bietet.
- Malware-Scan-Befehle werden in die SQS-FIFO-Warteschlange Scan Commands eingefügt (mit Präfix DrsMalwareScanStack-ScanCommandsfifo), um die Ausfallsicherheit zu erhöhen.
- Die Funktion Process Commands übermittelt in der Warteschlange befindliche Scan-Befehle mit einer maximalen Rate von 1 Befehl pro Sekunde, um API-Drosselung zu vermeiden. Sie löst die On-Demand-Malware-Scan-Funktion von Amazon GuardDuty aus.
- Die Ausführung des On-Demand-Amazon-GuardDuty-Malware-Jobs kann über den Amazon GuardDuty-Dienst überwacht werden.
- Das Ergebnis des Malware-Scan-Jobs wird an Amazon Cloudwath Logs weitergeleitet.
- Die Lambda-Funktion Subscription Filter empfängt das Ergebnis des Scans und verfolgt das Ergebnis mit DynamoDB (Schritt #14).
- Die DynamoDB-Tabelle DRS Instance Annotations verfolgt den Status des Malware-Scan-Jobs auf Instanzebene.
- Der CDK-Stack mit dem Namen ScanReportStack stellt die Lambda-Funktion Scan Report bereit (mit Präfix ScanReportStack-ScanReport), um den Amazon S3 Bucket mit Präfix scanreportstack-scanreportbucket zu befüllen.
- AWS Security Hub aggregiert und korreliert Erkenntnisse von Amazon GuardDuty.
- Das Security-Hub-Finding-Ereignis wird von einer EventBridge-Regel abgefangen (mit Präfix DrsMalwareScanStack-SecurityHubAnnotationsRule)
- Die Lambda-Funktion Security Hub Annotations (mit Präfix DrsMalwareScanStack-SecurityHubAnnotation) generiert zusätzliche Notizen (Annotationen) zum Finding mit kontextualisierten Informationen über den betroffenen Quellserver. Diese zusätzlichen Informationen sind im Abschnitt Notizen des Security-Hub-Findings zu sehen.
- Die Folgeaktivitäten hängen vom verwendeten Incident-Response-Prozess ab. Basierend auf dem Datum der Infektion kann AWS DRS beispielsweise verwendet werden, um eine Point-in-Time-Wiederherstellung mit einem Snapshot vor dem Datum der Malware-Infektion durchzuführen.
- In einem Multi-Account-Szenario kann diese Lösung direkt auf dem AWS-Konto bereitgestellt werden, das die AWS-DRS-Lösung hostet. Die Amazon-GuardDuty-Erkenntnisse werden automatisch an das zentralisierte Sicherheitskonto gesendet.
Verwendung
Voraussetzungen
 aws-samples/drs-malware-scan

