

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-21643 — Advisory-Repository, das CVE-2026-21643 dokumentiert – eine Pre-Authentication-SQL-Injection in der Admin-GUI von FortiClientEMS 7.4.4 – mit betroffenen Versionen, CVSS-Details und Hinweisen zur Behebung. | Kitploit
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-21643
DefensivwerkzeugeSchwachstellenanalyseExploitationWebsicherheitBedrohungsanalyseDatenbanksicherheit
GitHubashrafzaryouh/cve-2026-21643

CVE-2026-21643

Advisory-Repository, das CVE-2026-21643 dokumentiert – eine Pre-Authentication-SQL-Injection in der Admin-GUI von FortiClientEMS 7.4.4 – mit betroffenen Versionen, CVSS-Details und Hinweisen zur Behebung.

Teilen
Repository anzeigen
187vor 7 MonatenNoch nicht geprüft

🚨 CVE-2026-21643 „FortiGhost“: Pre-Auth-SQLi-RCE in FortiClientEMS

bfx25_Blog-Forticlient-CVE-2026-21643-F

Critical CVSS Fortinet Published

Nicht authentifizierte SQL-Injection in FortiClientEMS 7.4.4
Potenzieller Remote-Code-Execution über manipulierte HTTP-Anfragen an die Admin-GUI


📋 Überblick

CVE-2026-21643 ist eine kritische SQL-Injection-Schwachstelle (CWE-89), die ausschließlich Fortinet FortiClient Endpoint Management Server (FortiClientEMS) in Version 7.4.4 betrifft.

Ein nicht authentifizierter Remote-Angreifer kann speziell manipulierte HTTP-Anfragen an die webbasierte administrative Oberfläche (GUI) senden und unautorisierte SQL-Befehle ausführen. Dies kann zu einer vollständigen Kompromittierung des Systems führen, einschließlich der Ausführung beliebigen Codes auf dem Server.

Hauptrisiko: Die Schwachstelle ist vor der Authentifizierung ausnutzbar, wodurch jede im Internet exponierte oder erreichbare FortiClientEMS-Instanz zu einem hochwertigen Ziel wird.
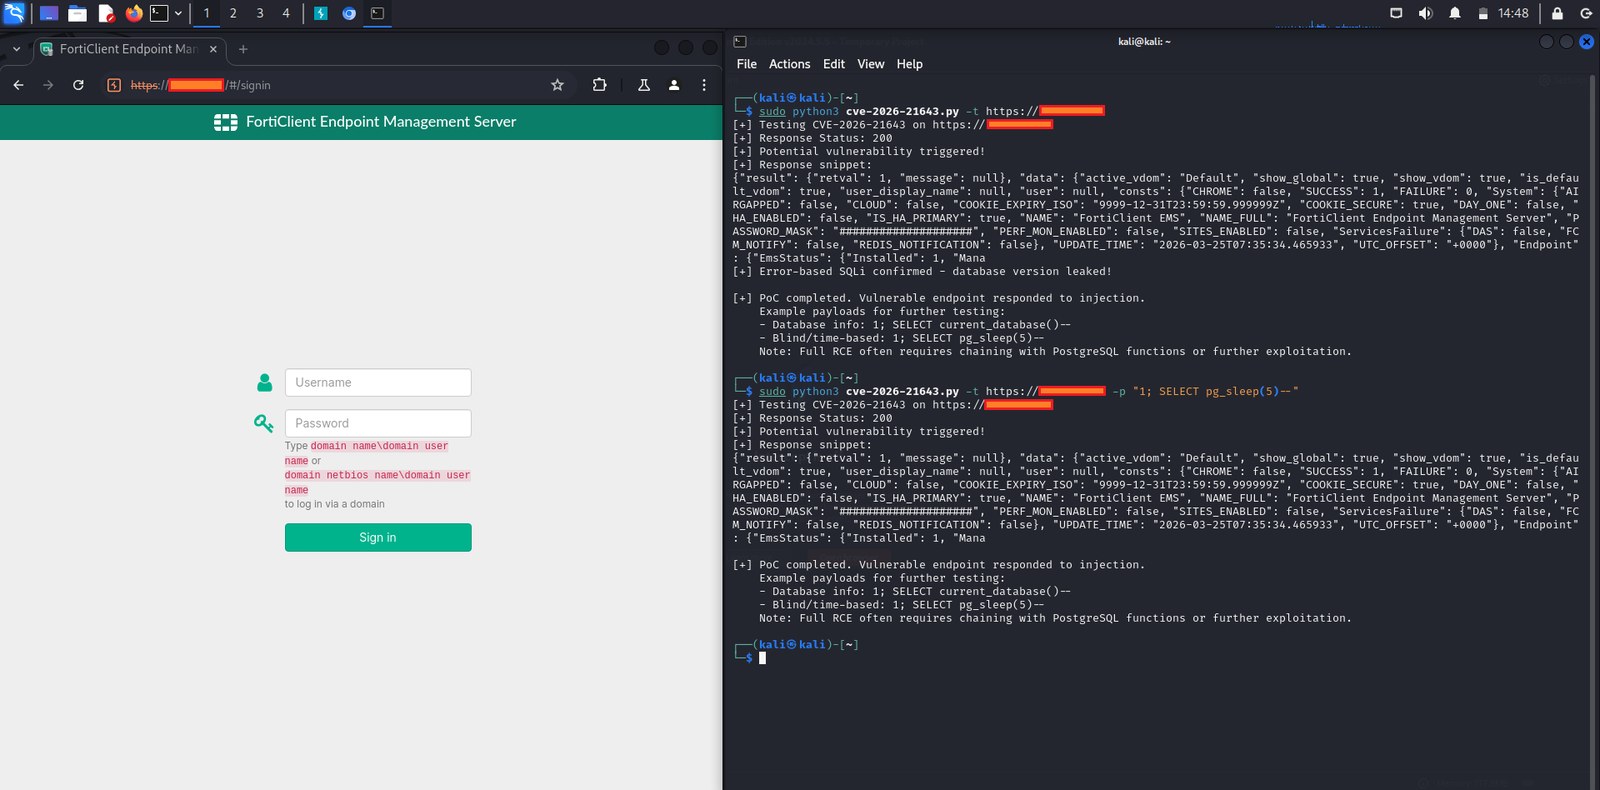

🔍 Technische Details

cve-2026-21643
  • CVE-ID: CVE-2026-21643
  • Fortinet IR: FG-IR-25-1142
  • Schweregrad: Kritisch
  • CVSS v3.1 Score: 9.1 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)
  • Schwachstellentyp: Unsachgemäße Neutralisierung spezieller Elemente in einem SQL-Befehl (SQL Injection)
  • Betroffene Komponente: Administrative Web-Oberfläche (GUI)
  • Angriffsvektor: Remote, über speziell manipulierte HTTP-Anfragen (berichtet wird von der Beteiligung des Site-Headers in Multi-Tenant-Setups und Endpunkten wie /api/v1/init_consts)
  • Erforderliche Authentifizierung: Keine
  • Benutzerinteraktion: Keine
  • Bekannte öffentliche Ausnutzung: Nein (Stand März 2026)
  • Entdeckt von: Intern durch Fortinet (Gwendal Guégniaud, Product Security Team)

📊 Betroffene Versionen

ProduktVersionStatusBehoben in
FortiClientEMS7.4.4BetroffenUpgrade auf 7.4.5+
FortiClientEMS7.4.xNur 7.4.47.4.5 oder später
FortiClientEMS7.2.xNicht betroffen-
FortiClientEMS8.0.xNicht betroffen-
FortiClientEMS CloudAlleNicht betroffen-

✅ Behebung

Dringende Maßnahmen empfohlen:

  1. Sofortiges Upgrade auf FortiClientEMS 7.4.5 oder eine neuere Version (einschließlich des 8.0-Zweigs).
  2. Zugriff auf die administrative GUI einschränken:
    • Hinter einem VPN, einer Firewall oder einer Zero-Trust-Lösung platzieren.
    • Vermeiden, die EMS-Weboberfläche direkt dem Internet auszusetzen.
  3. Protokolle auf verdächtige Anfragen an Admin-Endpunkte überwachen (z. B. mit Beteiligung des Site-Headers oder error-basierten SQLi-Mustern).
  4. FortiGuard-IPS-Signaturen anwenden, sofern verfügbar, für zusätzlichen Schutz.

Offizieller Fortinet-Hinweis:
https://fortiguard.fortinet.com/psirt/FG-IR-25-1142


🛡️ Gegenmaßnahmen & Best Practices

  • Patch-Priorität: Hoch — aufgrund der Pre-Auth-Natur als Notfall behandeln.
  • Falls ein sofortiges Patchen nicht möglich ist, externen Zugriff auf die EMS-Management-Oberfläche blockieren.
  • Multi-Tenant-Konfigurationen überprüfen (stärker exponiert aufgrund der Behandlung des Site-Headers).
  • Detaillierte Protokollierung aktivieren und auf Datenbankfehler-Leaks achten.
  • Die Umgebung regelmäßig auf exponierte FortiClientEMS-Instanzen scannen.

Hinweis: Die Schwachstelle wurde während eines Middleware-Refactorings in 7.4.4 im Zusammenhang mit der Multi-Tenancy-Unterstützung eingeführt und in 7.4.5 stillschweigend gepatcht.


📚 Referenzen & weiterführende Literatur

  • NVD - CVE-2026-21643
  • Fortinet PSIRT Advisory FG-IR-25-1142
  • Arctic Wolf Analyse
  • The Hacker News Berichterstattung
  • Qualys ThreatPROTECT
  • SentinelOne Schwachstellendatenbank

📌 Haftungsausschluss

Dieses Repository wird ausschließlich für defensive Sicherheit, Sensibilisierung und Informationszwecke gepflegt. Konsultieren Sie stets die offizielle Fortinet-Beratung für die genauesten und aktuellsten Hinweise.

Es sind hier keine öffentlichen Exploits enthalten.


⭐ Geben Sie diesem Repo einen Stern, wenn es Ihnen geholfen hat, sicher zu bleiben!
🛠️ Beiträge, Korrekturen oder zusätzliche IOCs sind über Pull Requests willkommen.

Zuletzt aktualisiert: März 2026

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





