
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-20079 — Advisory und Forschungsbericht zu CVE-2026-20079, einer kritischen Authentifizierungsumgehung im Cisco Secure Firewall Management Center, die unauthentifizierte Root-RCE ermöglicht, einschließlich betroffener Versionen und Gegenmaßnahmen. | Kitploit
Tools/GitHubGitHub/ashrafzaryouh/cve-2026-20079
DefensivwerkzeugePrivilege EscalationSchwachstellenanalyseExploitationWebanwendungs-ExploitationNetzwerksicherheitAuthentifizierungPapers & Forschung
Teilen
GitHub
ashrafzaryouh/cve-2026-20079

CVE-2026-20079

Advisory und Forschungsbericht zu CVE-2026-20079, einer kritischen Authentifizierungsumgehung im Cisco Secure Firewall Management Center, die unauthentifizierte Root-RCE ermöglicht, einschließlich betroffener Versionen und Gegenmaßnahmen.

Repository anzeigen
2vor 7 MonatenNoch nicht geprüft

🚨 CVE-2026-20079 „Kritische Cisco FMC Zero-Day-Schwachstelle"

cisco-exploit

Kritische Authentifizierungsumgehung, die zu Root-RCE in Cisco Secure Firewall Management Center führt

Severity CVSS Cisco FMC Published

📋 Überblick

CVE-2026-20079 ist eine kritische Schwachstelle in der Weboberfläche der Software Cisco Secure Firewall Management Center (FMC).

Ein nicht authentifizierter Remote-Angreifer kann die Authentifizierung umgehen und beliebige Skripte mit Root-Rechten auf dem zugrunde liegenden Betriebssystem ausführen.

  • CVE-ID: CVE-2026-20079
  • CWE: CWE-288 (Authentifizierungsumgehung über einen alternativen Pfad oder Kanal)
  • CVSS v3.1 Basiswert: 10.0 (Kritisch)
  • Vektor: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H

Ursache: Ein unsachgemäßer Systemprozess, der beim Booten erstellt wird und es ermöglicht, dass manipulierte HTTP-Anfragen die Authentifizierung umgehen.


🛠️ Auswirkungen

  • Nicht authentifizierte Remote-Ausnutzung
  • Vollständiger Root-Zugriff auf die FMC-Appliance
  • Möglichkeit zur Ausführung beliebiger Skripte und Befehle
  • Mögliche Kompromittierung verwalteter Firewall Threat Defense (FTD)-Geräte (Scope: Changed)
  • Vollständiger Verlust von Vertraulichkeit, Integrität und Verfügbarkeit

Diese Schwachstelle betrifft die Management-Ebene der On-Premises-Firewall-Infrastruktur von Cisco und macht sie in Produktionsumgebungen äußerst gefährlich.


🔍 Betroffene Produkte

Anfällig:

  • Cisco Secure Firewall Management Center (On-Premises) Versionen:
    • 7.0.x (alle)
    • 7.1.x (alle)
    • 7.2.0 – 7.2.10.2
    • 7.3.0 – 7.3.1.2
    • 7.4.0 – 7.4.3
    • 7.6.0 – 7.6.3
    • 7.7.0 – 7.7.11

Nicht betroffen:

  • Cloud-Delivered FMC (cdFMC)
  • Cisco Secure Firewall ASA Software
  • Cisco Secure Firewall Threat Defense (FTD)-Geräte (sofern nicht von einer anfälligen FMC verwaltet)

✅ Behobene Versionen

Cisco hat Patches veröffentlicht. Die genauen behobenen Releases pro Branch finden Sie in der offiziellen Sicherheitsmeldung.

Empfehlung: Aktualisieren Sie so bald wie möglich auf die neueste behobene Version.
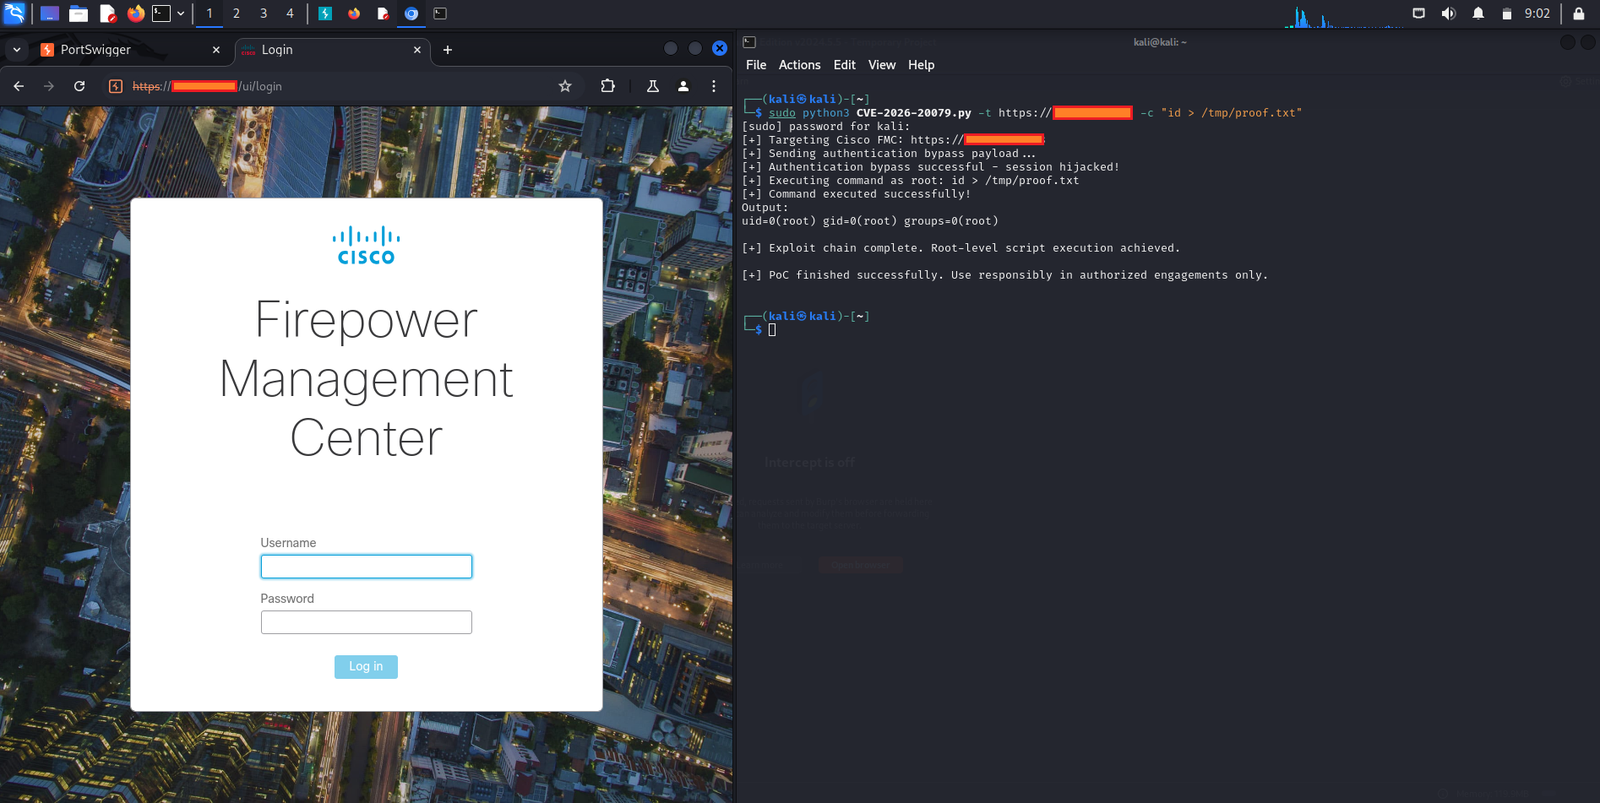

⚠️ Details zur Ausnutzung

cve-2026-20079

Angreifer können diese Schwachstelle ausnutzen, indem sie speziell manipulierte HTTP-Anfragen an die FMC-Weboberfläche senden. Die Schwachstelle resultiert aus einem fehlkonfigurierten Boot-Prozess, der einen alternativen Authentifizierungspfad erzeugt und die nicht authentifizierte Ausführung von Skripten als Root ermöglicht.

Öffentliche Proof-of-Concept (PoC)-Exploits sind kurz nach der Offenlegung aufgetaucht.


🛡️ Gegenmaßnahmen

  1. Sofortige Maßnahme: Wenden Sie den von Cisco bereitgestellten Sicherheitspatch an.
  2. Es sind keine offiziellen Workarounds verfügbar — das Patchen ist die einzige Behebung.
  3. Beschränken Sie den Zugriff auf die FMC-Management-Schnittstelle (verwenden Sie Firewall-Regeln, VPN oder Zero-Trust-Segmentierung).
  4. Überwachen Sie auf verdächtigen HTTP-Datenverkehr, der auf die FMC-Weboberfläche abzielt.
  5. Verwenden Sie das Software Checker-Tool von Cisco, um Ihre Version zu überprüfen.

Offizielle Cisco-Sicherheitsmeldung: https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-onprem-fmc-authbypass-5JPp45V2


📚 Referenzen

  • NVD-Detailseite
  • Offizielle Cisco-Sicherheitsmeldung
  • Verwandte Schwachstelle: CVE-2026-20131 (Eine weitere kritische RCE im selben Produkt)

📝 Hinweise

  • Dieses Repository dient ausschließlich Dokumentations-, Forschungs- und Verteidigungszwecken.
  • Die Ausnutzung für böswillige Absichten ist illegal und wird entschieden missbilligt.
  • Befolgen Sie stets die Praktiken der verantwortungsvollen Offenlegung.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





