
 artusec/pivotool
Bash-basiertes Post-Exploitation-Tool für halbautomatisiertes Network Pivoting, das laterale Bewegung durch kompromittierte Systeme während Penetrationstests ermöglicht.


pivotool ist im ethischen Hacking, wie erwartet, ein einfaches Tool, das in Bash geschrieben ist und dir in der Post-Exploitations-Phase helfen kann, zu anderen Systemen zu pivoten.
Pivotool ist ein Tool, das nicht vorgibt, die Post-Exploitations-Phase eines Penetrationstests zu revolutionieren, aber es kann dir helfen, Zeit zu sparen und organisierter zu sein.
Es besteht aus einem einzigen Skript in Bash mit wenigen Abhängigkeiten, die normalerweise auf jedem Unix-ähnlichen System installiert sind (eine Go-Version des Tools mit einer eigenständigen Binärdatei ist in Arbeit :D ).
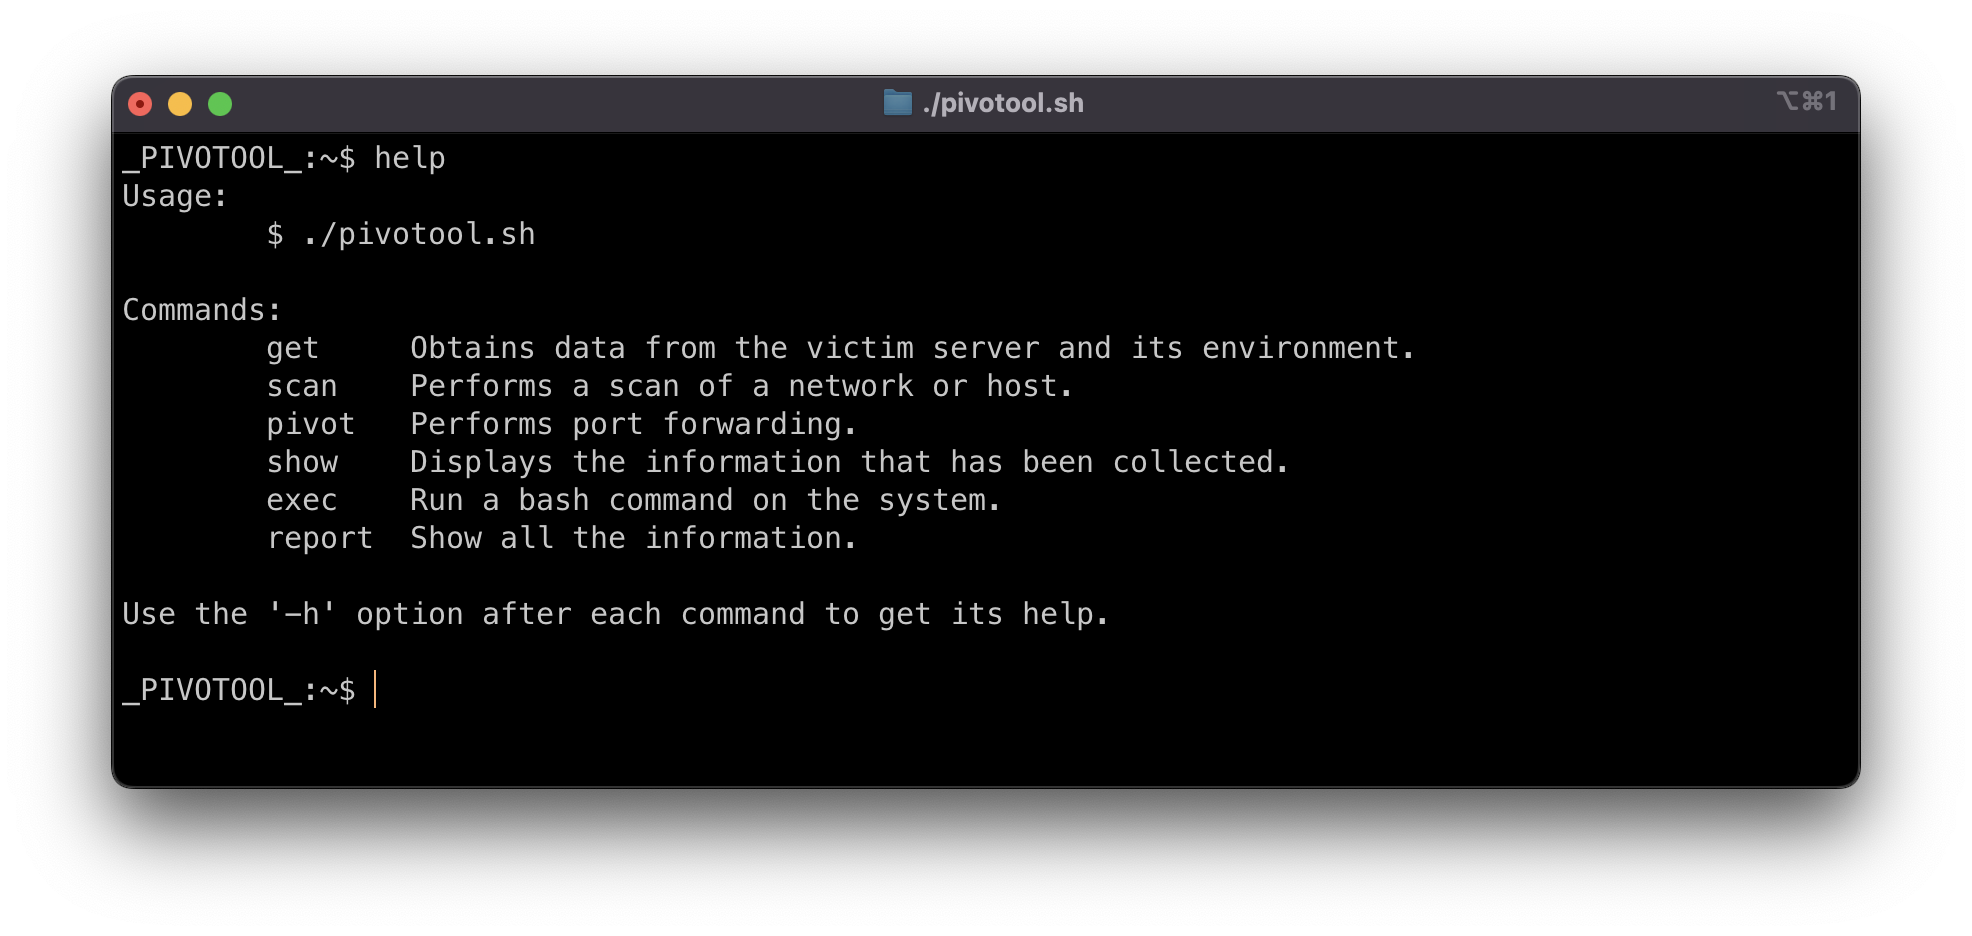
Die Arbeitsweise ist halbautomatisch. Es zeigt eine neue Eingabeaufforderung an, in der du die gewünschten Aktionen angibst.
Ich bin sicher, dass es viele Fehler und viele Verbesserungsmöglichkeiten, Effizienzsteigerungen usw. enthalten wird. Bitte teile sie im Bereich "Issues" mit.
Danke! :D
version: "3.9"
services:
    attacker:
        hostname: attacker
        build:
            context: .
            dockerfile: ./Dockerfile_Attacker
        stdin_open: true
        container_name: attacker
        restart: always
        networks:
            internet:
                ipv4_address: 172.16.0.11
        init: true

    http_server:
        image: httpd:2.4
        hostname: http-server
        container_name: http-server
        restart: always
        expose:
            - "80"
        networks:
            internet:
                ipv4_address: 172.16.0.12
            internal_network:
                ipv4_address: 10.11.12.11

    ssh_server:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: ssh-server
        container_name: ssh-server
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
          - USER_PASSWORD=password
          - USER_NAME=arturo
        networks:
            internet:
                ipv4_address: 172.16.0.13
            internal_network:
                ipv4_address: 10.11.12.12

    backend:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: backend
        container_name: backend
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
        networks:
            internal_network:
                ipv4_address: 10.11.12.13

networks:
    internet:
        name: internet
        ipam:
            config:
                - subnet: 172.16.0.0/24
    internal_network:
        name: internal_network
        ipam:
            config:
                - subnet: 10.11.12.0/24
docker compose up -d
docker exec -it ssh-server bash



Siehe die Datei LICENSE.







