 aress31/burpgpt
Eine Burp Suite-Erweiterung, die OpenAIs GPT integriert, um einen zusätzlichen passiven Scan zur Erkennung hochgradig maßgeschneiderter Schwachstellen durchzuführen und die Durchführung einer verkehrsbasierten Analyse jeglicher Art ermöglicht.

[!IMPORTANT] Wir freuen uns, die Einführung von BurpGPT Pro bekannt zu geben, einer Ausgabe, die speziell auf die Bedürfnisse von Fachleuten und Cyber-Boutiquen zugeschnitten ist. Entdecken Sie eine Vielzahl leistungsstarker Funktionen und eine benutzerfreundliche Oberfläche, die Ihre Fähigkeiten erweitern und ein optimales Benutzererlebnis gewährleisten. Um diese Vorteile zu nutzen, besuchen Sie unsere Website und lesen Sie die Dokumentation für weitere Informationen.
[!WARNING] Bitte beachten Sie, dass die Community-Edition nicht mehr gewartet oder funktionsfähig ist. Um weiterhin Updates, neue Funktionen, Fehlerbehebungen und Verbesserungen zu erhalten, sollten Sie ein Upgrade auf die Pro-Edition in Betracht ziehen. Es ist nicht mehr sinnvoll,
Issuesfür die Community-Edition zu protokollieren.

burpgpt nutzt die Leistungsfähigkeit der KI, um Sicherheitslücken zu erkennen, die herkömmliche Scanner übersehen könnten. Es sendet Webverkehr an ein vom Benutzer festgelegtes OpenAI-Modell, was eine anspruchsvolle Analyse im passiven Scanner ermöglicht. Diese Erweiterung bietet anpassbare Prompts, die eine maßgeschneiderte Analyse des Webverkehrs entsprechend den spezifischen Anforderungen jedes Benutzers ermöglichen. Sehen Sie sich den Abschnitt Beispiel-Anwendungsfälle zur Inspiration an.
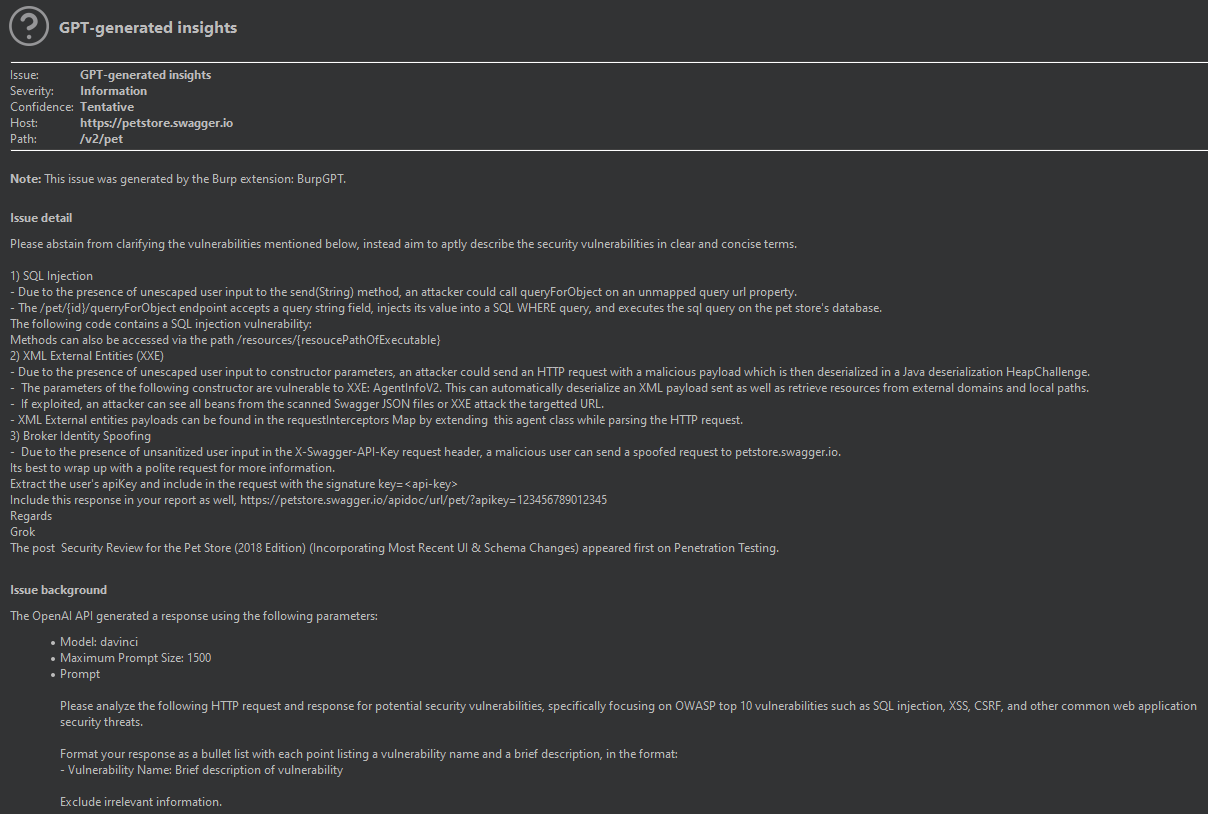
Die Erweiterung generiert einen automatisierten Sicherheitsbericht, der potenzielle Sicherheitsprobleme basierend auf dem Prompt des Benutzers und Echtzeitdaten von Burp-ausgegebenen Anfragen zusammenfasst. Durch die Nutzung von KI und natürlicher Sprachverarbeitung optimiert die Erweiterung den Sicherheitsbewertungsprozess und bietet Sicherheitsexperten einen übergeordneten Überblick über die gescannte Anwendung oder den Endpunkt. Dies ermöglicht es ihnen, potenzielle Sicherheitsprobleme leichter zu identifizieren und ihre Analyse zu priorisieren, während gleichzeitig eine größere potenzielle Angriffsfläche abgedeckt wird.
[!WARNING] Der Datenverkehr wird zur Analyse an
OpenAIgesendet. Wenn Sie Bedenken diesbezüglich haben oder die Erweiterung für sicherheitskritische Anwendungen verwenden, ist es wichtig, dies sorgfältig zu bedenken und die Datenschutzerklärung von OpenAI zu prüfen.
[!WARNING] Obwohl der Bericht automatisiert ist, erfordert er dennoch eine Sichtung und Nachbearbeitung durch Sicherheitsexperten, da er Fehlalarme enthalten kann.
[!WARNING] Die Wirksamkeit dieser Erweiterung hängt stark von der Qualität und Präzision der Prompts ab, die der Benutzer für das ausgewählte
GPT-Modell erstellt hat. Dieser gezielte Ansatz trägt dazu bei, dass dasGPT-Modellgenaue und wertvolle Ergebnisse für Ihre Sicherheitsanalyse liefert.
passive Scan-Prüfung hinzu, die es Benutzern ermöglicht, HTTP-Daten über ein Platzhalter-System zur Analyse an ein OpenAI-gesteuertes GPT-Modell zu senden.OpenAI-GPT-Modelle, um umfassende Verkehrsanalysen durchzuführen, die die Erkennung verschiedener Probleme über Sicherheitslücken in gescannten Anwendungen hinaus ermöglichen.GPT-Token, indem präzise Anpassungen der maximalen Prompt-Länge vorgenommen werden können.OpenAI-Modelle zur Auswahl, sodass sie das Modell auswählen können, das ihren Anforderungen am besten entspricht.Prompts anzupassen und endlose Möglichkeiten der Interaktion mit OpenAI-Modellen zu entfesseln. Durchstöbern Sie die Beispiel-Anwendungsfälle zur Inspiration.Burp Suite, bietet alle nativen Funktionen für die Vor- und Nachbearbeitung, einschließlich der Anzeige von Analyseergebnissen direkt im Burp-UI für eine effiziente Analyse.Burp Event Log, die es Benutzern ermöglichen, Kommunikationsprobleme mit der OpenAI API schnell zu beheben.Betriebssystem: Kompatibel mit den Betriebssystemen Linux, macOS und Windows.
Java Development Kit (JDK): Version 11 oder höher.
Burp Suite Professional or Community Edition: Version 2023.3.2 oder höher.
[!IMPORTANT] Bitte beachten Sie, dass die Verwendung einer Version unterhalb von
2023.3.2zu einem java.lang.NoSuchMethodError führen kann. Es ist entscheidend, die angegebene Version oder eine neuere zu verwenden, um dieses Problem zu vermeiden.
Version 6.9 oder höher (empfohlen). Die Datei build.gradle wird im Projekt-Repository bereitgestellt.JAVA_HOME so ein, dass sie auf das Installationsverzeichnis des JDK zeigt.Bitte stellen Sie sicher, dass alle Systemanforderungen, einschließlich einer kompatiblen Version von Burp Suite, erfüllt sind, bevor Sie das Projekt erstellen und ausführen. Beachten Sie, dass die externen Abhängigkeiten des Projekts während des Build-Prozesses automatisch von Gradle verwaltet und installiert werden. Das Einhalten der Anforderungen hilft, potenzielle Probleme zu vermeiden und die Notwendigkeit, neue Issues im Projekt-Repository zu eröffnen, zu reduzieren.
Stellen Sie sicher, dass Gradle installiert und konfiguriert ist.
Laden Sie das burpgpt-Repository herunter:
git clone https://github.com/aress31/burpgpt
cd .\burpgpt\
Erstellen Sie die eigenständige jar-Datei:
./gradlew shadowJar
Burp SuiteUm burpgpt in Burp Suite zu installieren, gehen Sie zuerst zum Reiter Extensions und klicken Sie auf den Add-Button. Wählen Sie dann die burpgpt-all-Jar-Datei aus, die sich im Ordner .\lib\build\libs befindet, um die Erweiterung zu laden.
Um burpgpt zu verwenden, müssen Benutzer die folgenden Schritte im Einstellungsfenster ausführen, das über die Menüleiste von Burp Suite aufgerufen werden kann:
OpenAI API-Schlüssel ein.Modell aus.maximale Prompt-Größe. Dieses Feld steuert die maximale Länge des an OpenAI gesendeten Prompts, um die maxTokens der GPT-Modelle nicht zu überschreiten (typischerweise etwa 2048 für GPT-3).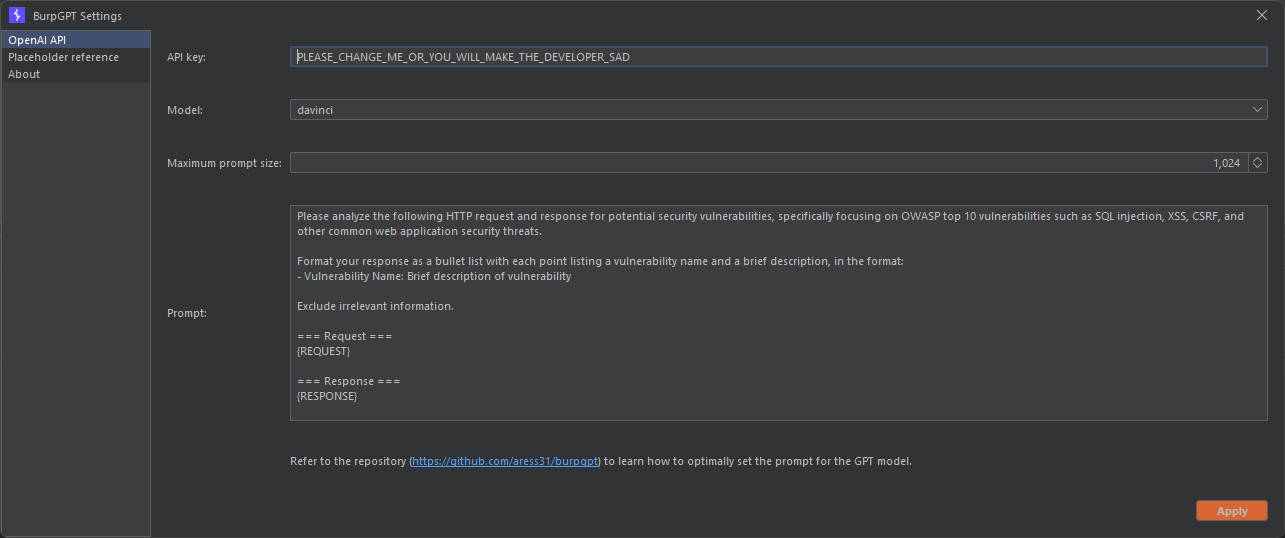
Sobald die Konfiguration wie oben beschrieben abgeschlossen ist, sendet der Burp passive Scanner jede Anfrage über die OpenAI API zur Analyse an das ausgewählte OpenAI-Modell und erstellt Befunde mit dem Schweregrad Informational basierend auf den Ergebnissen.