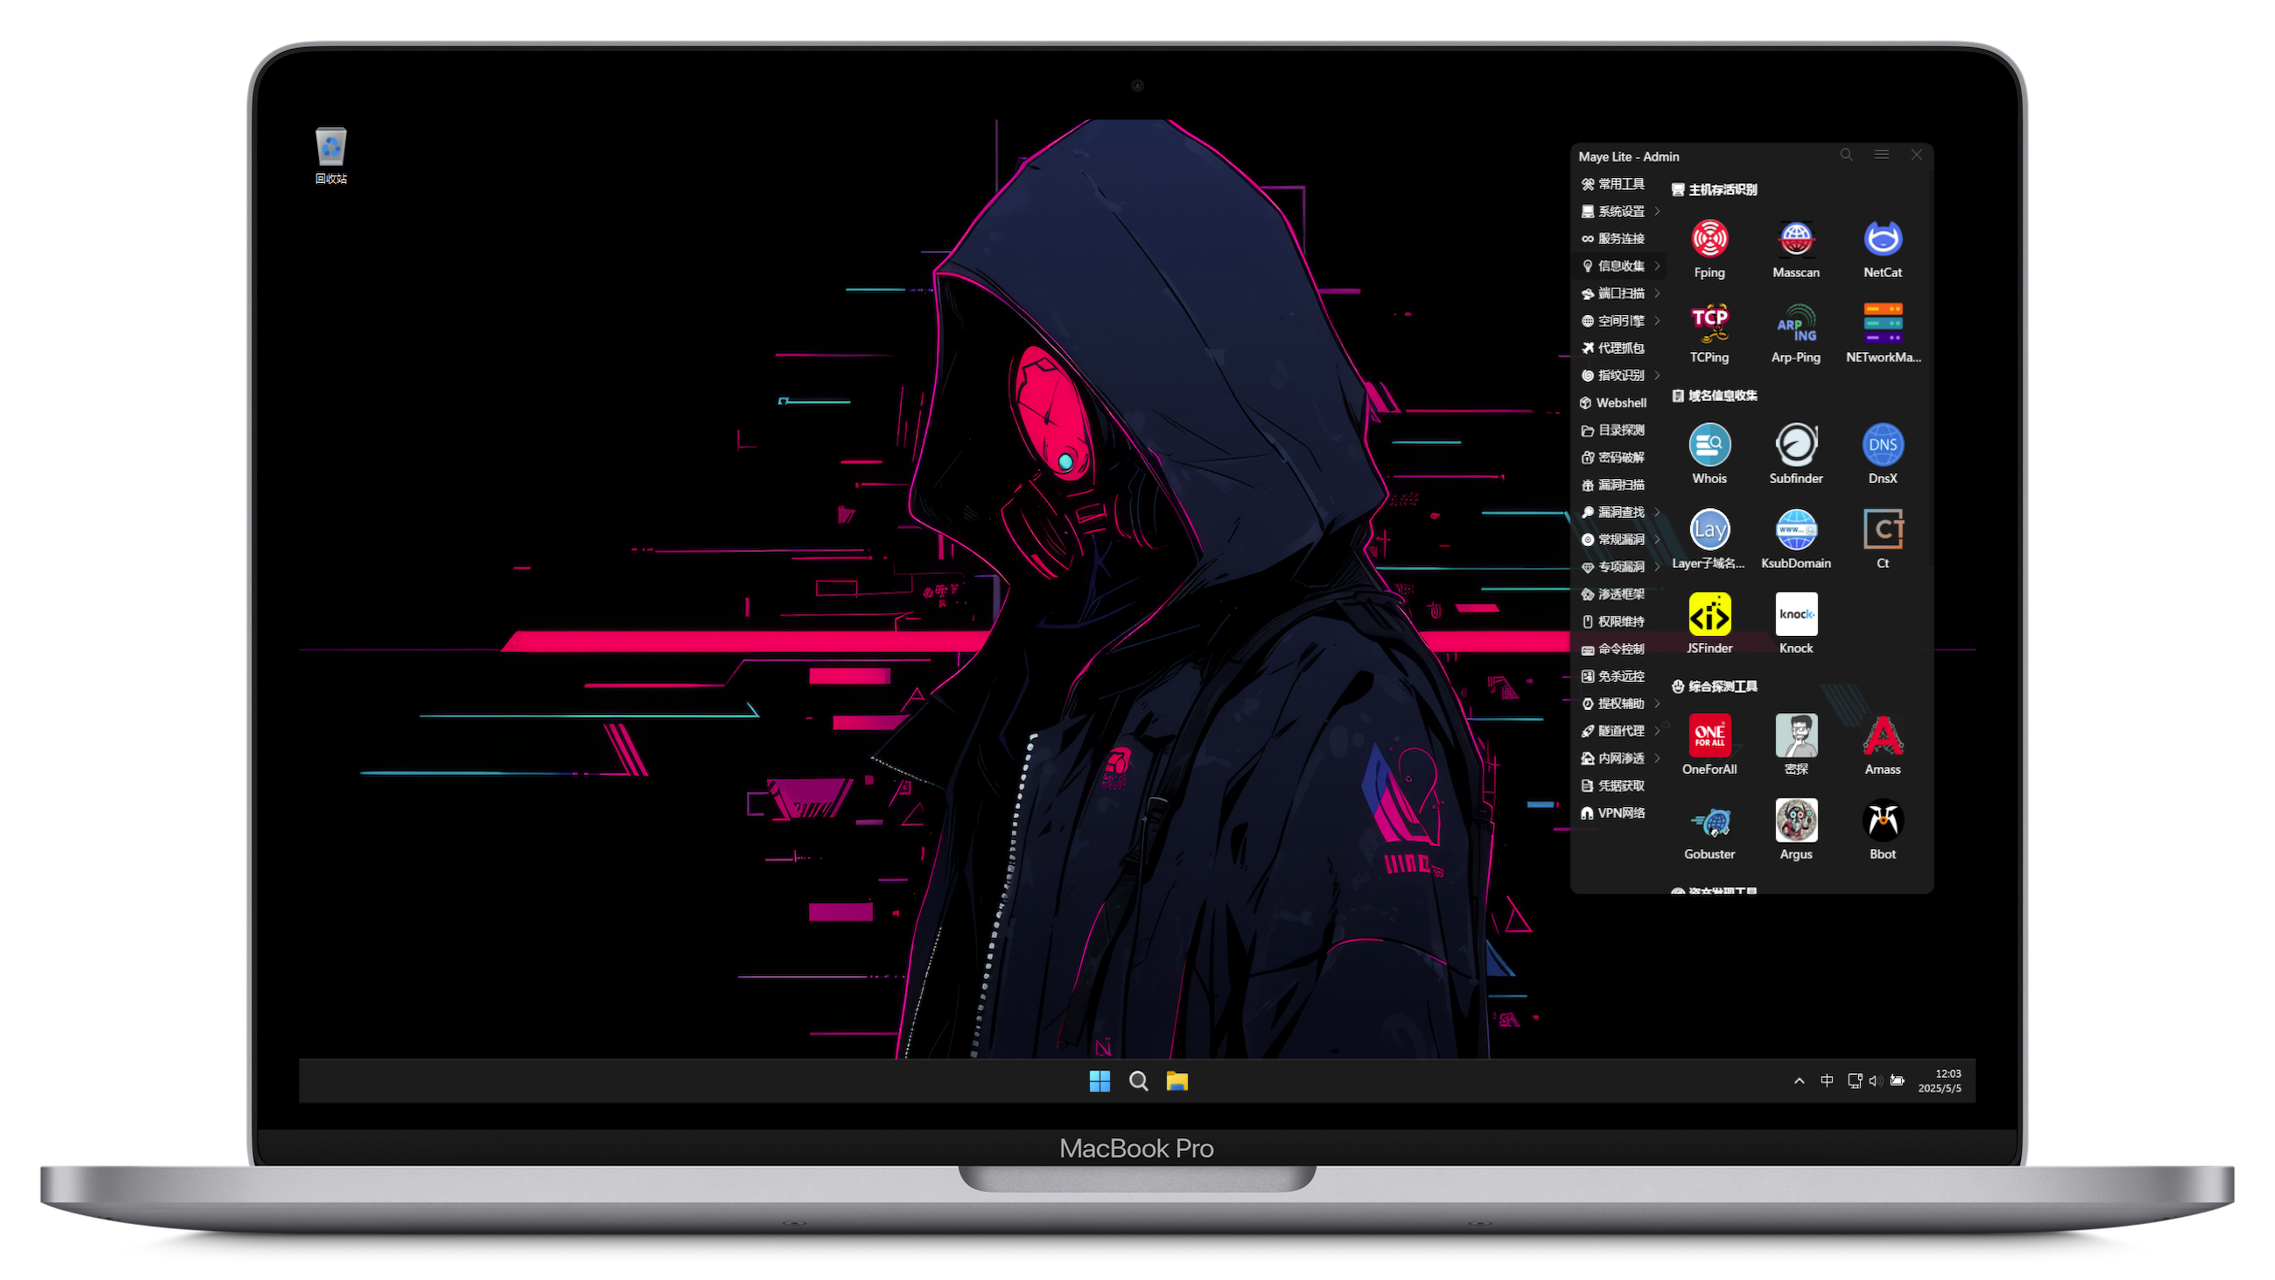
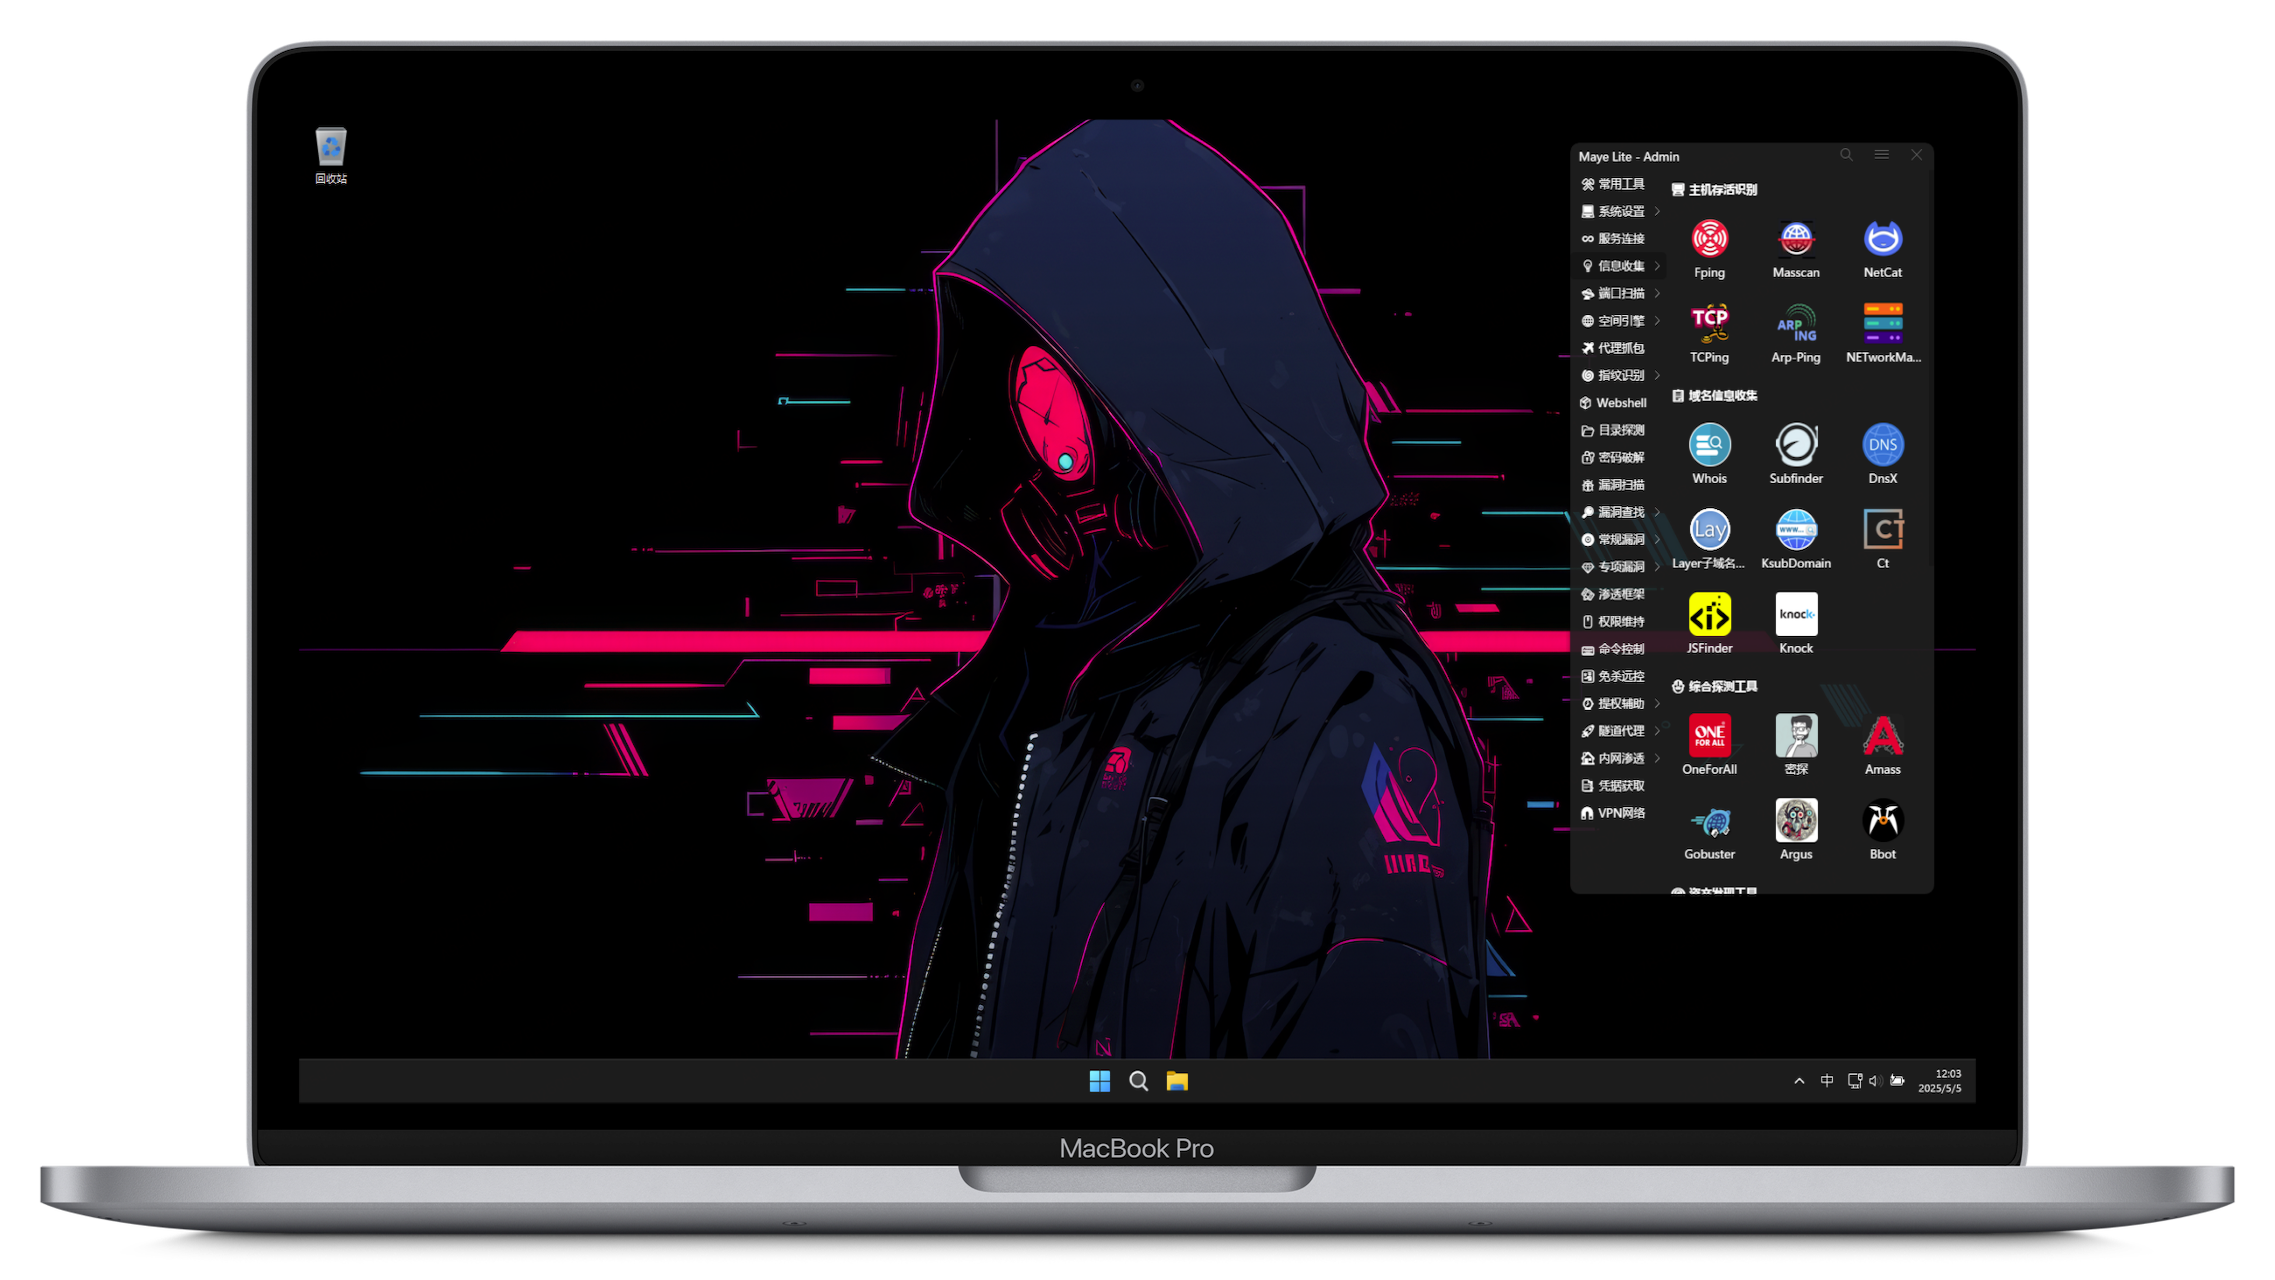
Pentest-Windows11 v3.2
Die erste Windows-Penetrationstest-Umgebung auf Mac M-Chips


中文文档 |
English README
📖 Projektübersicht
📝 Systembeschreibung
- Diese Umgebung bietet eine sofort einsatzbereite Windows-Penetrationstest-Umgebung.
- Weiterverbreitung ist erwünscht, bitte mit Quellenangabe und Link: https://github.com/arch3rPro/Pentest-Windows
- Empfohlene Umgebung: [VMware: 17.0] / [RAM: 8G] / [VM-Festplatte: 100G] / [Tatsächlicher Speicherverbrauch: ca. 30G]
- Systemkonto:
admin, Passwort: 123456. Bitte ändern Sie das Passwort nach der Anmeldung!
- Chinesischer Name: 矛·盾 武器库, was bedeutet, dass Cybersicherheit sowohl Angriff als auch Verteidigung ist, mit dem schärfsten Speer und dem stärksten Schild, voneinander abhängig und im Wettbewerb weiterentwickelt.
- Das Projekt integriert über 400 häufig verwendete Tools und Skripte. Sie können Tool-Anfragen im angepinnten Issue einreichen.
🚀 VM-Download
Release-Status:
Download-Links:
- Parallels Desktop
- VMware Version
✨ Versionsvorstellung
Hauptfunktionen & Update-Verlauf:
- v3.2 (Neueste):
- Unterstützt x64-Architektur (VMware | PVE-KVM)
- Unterstützt Mac M Serie Arm-Architektur (Fusion | Parallels Desktop)
- Unterstützt Hyper-V und Ventoy bootfähige Version (kann auf externer Festplatte installiert werden, läuft auf jedem Host, kein VM erforderlich)
- Optimierter grafischer Bat-Tool-Start, vbs-Start ohne CMD-Popup hinzugefügt.
- KVM-VM hat QGA- und VirtualIO-Treiber installiert, für ProxmoxVE angepasst, nach Import sofort einsatzbereit (RDP empfohlen).
- UniGetUI-Verwaltung hinzugefügt, unterstützt grafische Updates von scoop-installierten Tools und Software.
- VirtualBox-Version in Arbeit.
- v3.1:
- Basierend auf offiziellem Windows 11 ARM-ISO.
- Chrome-Tab-Verwaltung hinzugefügt, Projekt-Tool-Links importiert.
- Maye-Toolkit-Kategorien und Unterkategorien mit Emojis verschönert.
- v3.1 PD-Version entfernte TPM-Beschränkung, VM nicht verschlüsselt.
- Grundlegender PD-VM-Download hinzugefügt Windows 11-Optimization.PD.7z
- v3.0:
- Tools für internes Eindringen, Credential-Erfassung, VPN usw. hinzugefügt. Gesamtzahl der Tools auf 360+ erhöht.
- Toolbox verwendet neue Maya Lite-Version, unterstützt Unterkategorien, klarere Klassifizierung.
- Alle Tools in der Toolbox haben Kommentare, bei Mauszeiger wird Beschreibung angezeigt.
- Aufgrund der Windows 11 TPM-Richtlinie ist die VM verschlüsselt, Passwort:
123456789.
- Allgemeine Funktionen (v2.x - v3.x):
- Reduzierte integrierte Software, Terminal-Schriftarten und einige Symbole verschönert, moderate Optimierung.
- Systemfestplatten-Image 100 GB, Einzel-Festplatten-Dateispeicher für Leistung (Image-Größe kontinuierlich optimiert).
- Neu erstellte Tool-Symbole, jedes Tool hat ein entsprechendes Symbol.
- Integrierter Scoop-Paketmanager (v2.1+), unterstützt
scoop update <tool> für Updates.
- Scoop unterstützt Skript-Tool-Installation und Updates (v2.2+).
- Windows Terminal optimiert, einheitliches Theme und oh-my-posh-Verbesserung.
- Scoop-Umgebungsvariablen aktualisiert, CLI-Tools können direkt in CMD oder Powershell verwendet werden.
- Einige nicht mehr gewartete oder selten verwendete Tools entfernt.
- WSL vorübergehend entfernt (geringe Nutzung, viel Speicherplatz, ARM-Version nicht unterstützt), kann später bei Bedarf hinzugefügt werden.
- Für die vollständige Liste der unterstützten Tools und Updates besuchen Sie https://github.com/arch3rPro/scoop-bucket.
- Einige Maschinen unterstützen keine verschachtelte Virtualisierung oder können mit lokaler Hyper-V-Installation in Konflikt geraten. Bitte verwenden Sie die NoWSL-Light-Version, wenn Sie Kali-WSL nicht benötigen.
- Tools sind standardmäßig im anfänglichen Installationszustand. Einige Tools erfordern Initialisierung, ein wenige benötigen manuelle Plugin-Konfiguration.
📜 Herstellungsangabe
1. Alle installierbare Software wird von der offiziellen Website oder GitHub heruntergeladen.
2. Alle portablen (grünen) Software wird von Guohe Shell (https://www.ghxi.com/) heruntergeladen.
3. Alle Skript-Tools werden von GitHub heruntergeladen.
4. Einige lizenzierte (gecrackte) und hervorragende Penetrationstools werden von WeChat-öffentlichen Konten geteilt.
5. Möglicherweise sind aufgrund von Debugging persönliche Informationen vorhanden; bitte ignorieren Sie diese.
6. Dieses Projekt akzeptiert und wird niemals irgendeine Form von Sponsoring akzeptieren.
⚠️ Haftungsausschluss
1. Dieses Image dient ausschließlich der rechtlich autorisierten Sicherheitsmaßnahmen in Unternehmen. Wenn Sie dessen Nutzbarkeit testen möchten, richten Sie bitte eine eigene Zielumgebung ein.
2. Stellen Sie bei der Verwendung dieses Images für Tests sicher, dass Ihr Handeln mit den lokalen Gesetzen übereinstimmt und Sie ausreichende Autorisierung besitzen.
3. Jegliche illegale Nutzung erfolgt auf eigenes Risiko. Der Autor übernimmt keine rechtliche oder gemeinschaftliche Haftung.
💻 Systembeschreibung
🖥️ Grundlagen
- 🪟: Von scoop verwaltet und installiert, unterstützt Ein-Klick-Installation und Update.
- 🌐: Online-Sicherheitstools, benötigen Internetzugang, einige benötigen VPN/Proxy.
- 📖: Offline-Wissensbasis, inklusive Passwortwörterbücher, Toolnutzung, Exploit-Tutorials, AV-Bypass-Anleitungen (PDF/Markdown).
⌨️ Programmierung & IDEs

 arch3rpro/pentest-windows
