CVE-2021-41773
Verwendung:
./main -u <url>   单个url
./main -u <url> -c <command>  单个url执行单个命令
./main -f <file>  批量验证url文件
./main -f <file> -o <file>  验证url文件,有漏洞的导出
./main -u <url> -cmd    循环非交互式执行命令
Programmergebnisse:
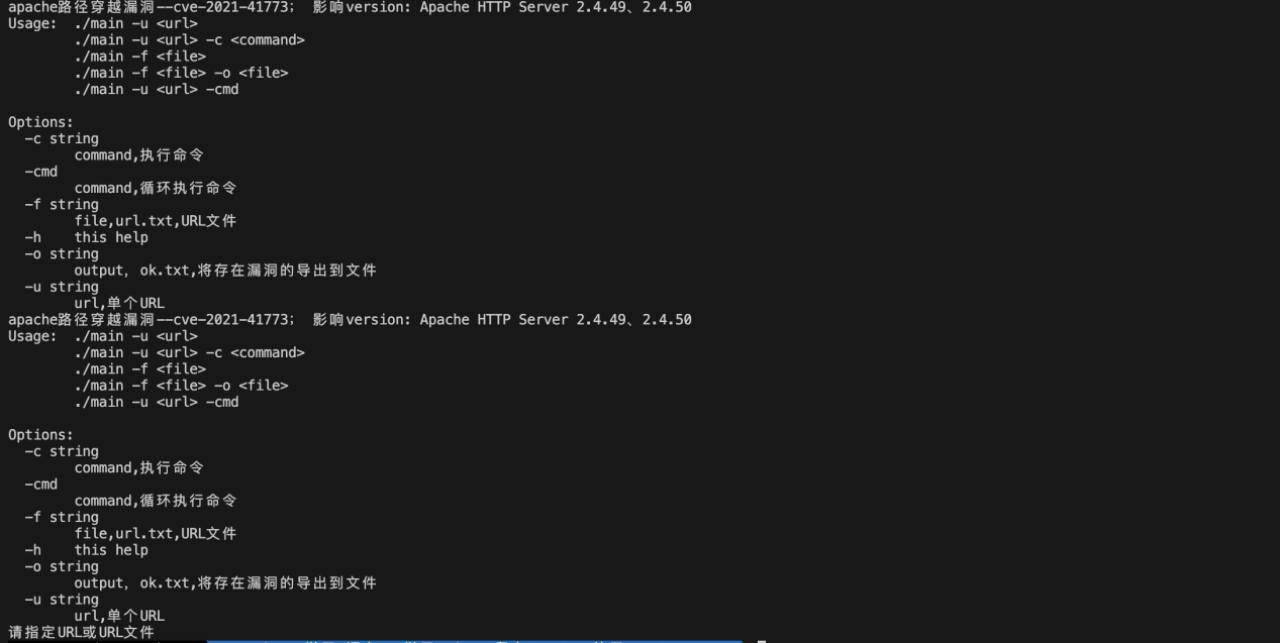
Der Autor plant als nächstes, ein Thread-Modul hinzuzufügen (mit -t für Multithreading) sowie ein Multi-Schwachstellen-Überprüfungs- und Exploit-Modul.
Go-Anfänger, bitte schonend kritisieren.
Wenn dieses Projekt auch nur ein kleines bisschen zu Ihrem Lernen beiträgt, geben Sie dem Autor bitte einen Stern!!!
 aqiao-jashell/cve-2021-41773

