CVE-2023-2732
- Mstore WordPress APIs Vulnerable Scanner ist ein leistungsstarkes und benutzerfreundliches Tool, das entwickelt wurde, um potenzielle Schwachstellen in WordPress-Seiten zu identifizieren, indem es deren API-Endpunkte überprüft.
Der Scanner soll Website-Betreiber, Entwickler und Sicherheitsexperten dabei unterstützen, proaktiv Sicherheitsschwachstellen in ihren WordPress-Installationen zu identifizieren und so die allgemeine Sicherheitslage ihrer Websites zu verbessern.
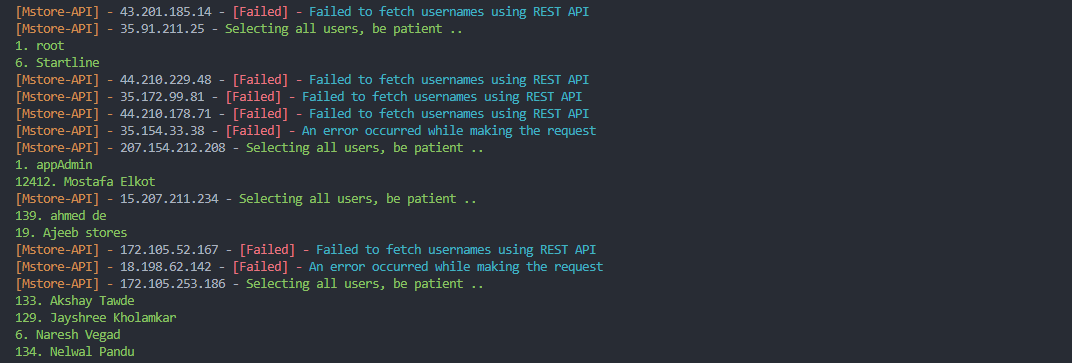
Screenshot
Anforderungen
Unterstützte Betriebssysteme
Erste Schritte
$ git clone https://github.com/Pari-Malam/CVE-2023-2732
$ cd CVE-2023-2732
$ pip/pip3 install -r requirements.txt
$ python/python3 mstore.py
Hinweise
- Durch die Nutzung dieses Tools erklären Sie sich damit einverstanden, dass Sie es ausschließlich zu Bildungszwecken verwenden und keine illegalen Aktivitäten damit durchführen. Sie erklären sich außerdem damit einverstanden, alle mit der Nutzung dieses Tools verbundenen Risiken zu tragen. Ich übernehme keine Verantwortung für direkte oder indirekte Schäden, die durch die Nutzung dieses Tools entstehen. Verklag mich nicht!
Autor
Kontakte


 ap0dexme0/cve-2023-2732

