anlominus/bug-bounty
Bug Bounty ~ Awesomes | Bücher | Spickzettel | Checklisten | Tools | Wortlisten | Mehr

בס״ד
⫷ HacKingPro ⫸
⫷ TryHackMe | KoTH ⫸
⫷ Privilege-Escalation⫸
⫷ ScanPro | Linfo | Diablo ⫸
⫷ Offensive-Security | PenTest ⫸
⫷ Goals | Studies | HacKing | AnyTeam ⫸
GitHub Security Bug Bounty
Software-Sicherheitsforscher setzen sich zunehmend mit Internetunternehmen in Verbindung, um Schwachstellen aufzuspüren.
Unser Bounty-Programm zieht den Hut vor diesen Forschern und bietet Belohnungen von 30.000 $ oder mehr für kritische Schwachstellen.
Eine kuratierte Liste verschiedener Bug-Bounty-Tools
Eine umfassende kuratierte Liste von Bug-Bounty-Programmen und Write-ups von Bug-Bounty-Hunter.
Eine kuratierte Liste von
Capture The Flag(CTF) Frameworks, Bibliotheken, Ressourcen, Software und Tutorials. Diese Liste soll Anfängern sowie erfahrenen CTF-Spielern helfen, alles rund um CTFs an einem Ort zu finden.
Das Awesome-Bug-Bounty-Builder-Projekt – ALLE gängigen Tools zum Finden deiner Schwachstellen.

Das Threat Hunter Playbook ist ein von der Community getragenes Open-Source-Projekt zum Teilen von Erkennungslogik, den Vorgehensweisen von Angreifern und Ressourcen, um die Entwicklung von Erkennungsmaßnahmen effizienter zu gestalten. Alle Erkennungsdokumente in diesem Projekt folgen der Struktur von MITRE ATT&CK, die das Verhalten von Angreifern nach einer Kompromittierung in taktische Gruppen einteilt, und sind in Form interaktiver Notebooks verfügbar. Die Verwendung von Notebooks ermöglicht es uns nicht nur, Texte, Abfragen und erwartete Ausgaben zu teilen, sondern auch Code, der anderen hilft, Erkennungslogik gegen vorab aufgezeichnete Sicherheitsdatensätze lokal oder remote über BinderHub-Cloud-Computing-Umgebungen auszuführen.
Eine Liste interessanter Payloads, Tipps und Tricks für Bug-Bounty-Hunter.
Eine Liste interessanter Payloads, Tipps und Tricks für Bug-Bounty-Hunter.
Tipps und Tutorials für Bug Bounty und auch Penetrationstests.
Hier sind einige der Tools, die wir verwenden, wenn wir auf Twitch ausschließlich passives Live-Recon durchführen:
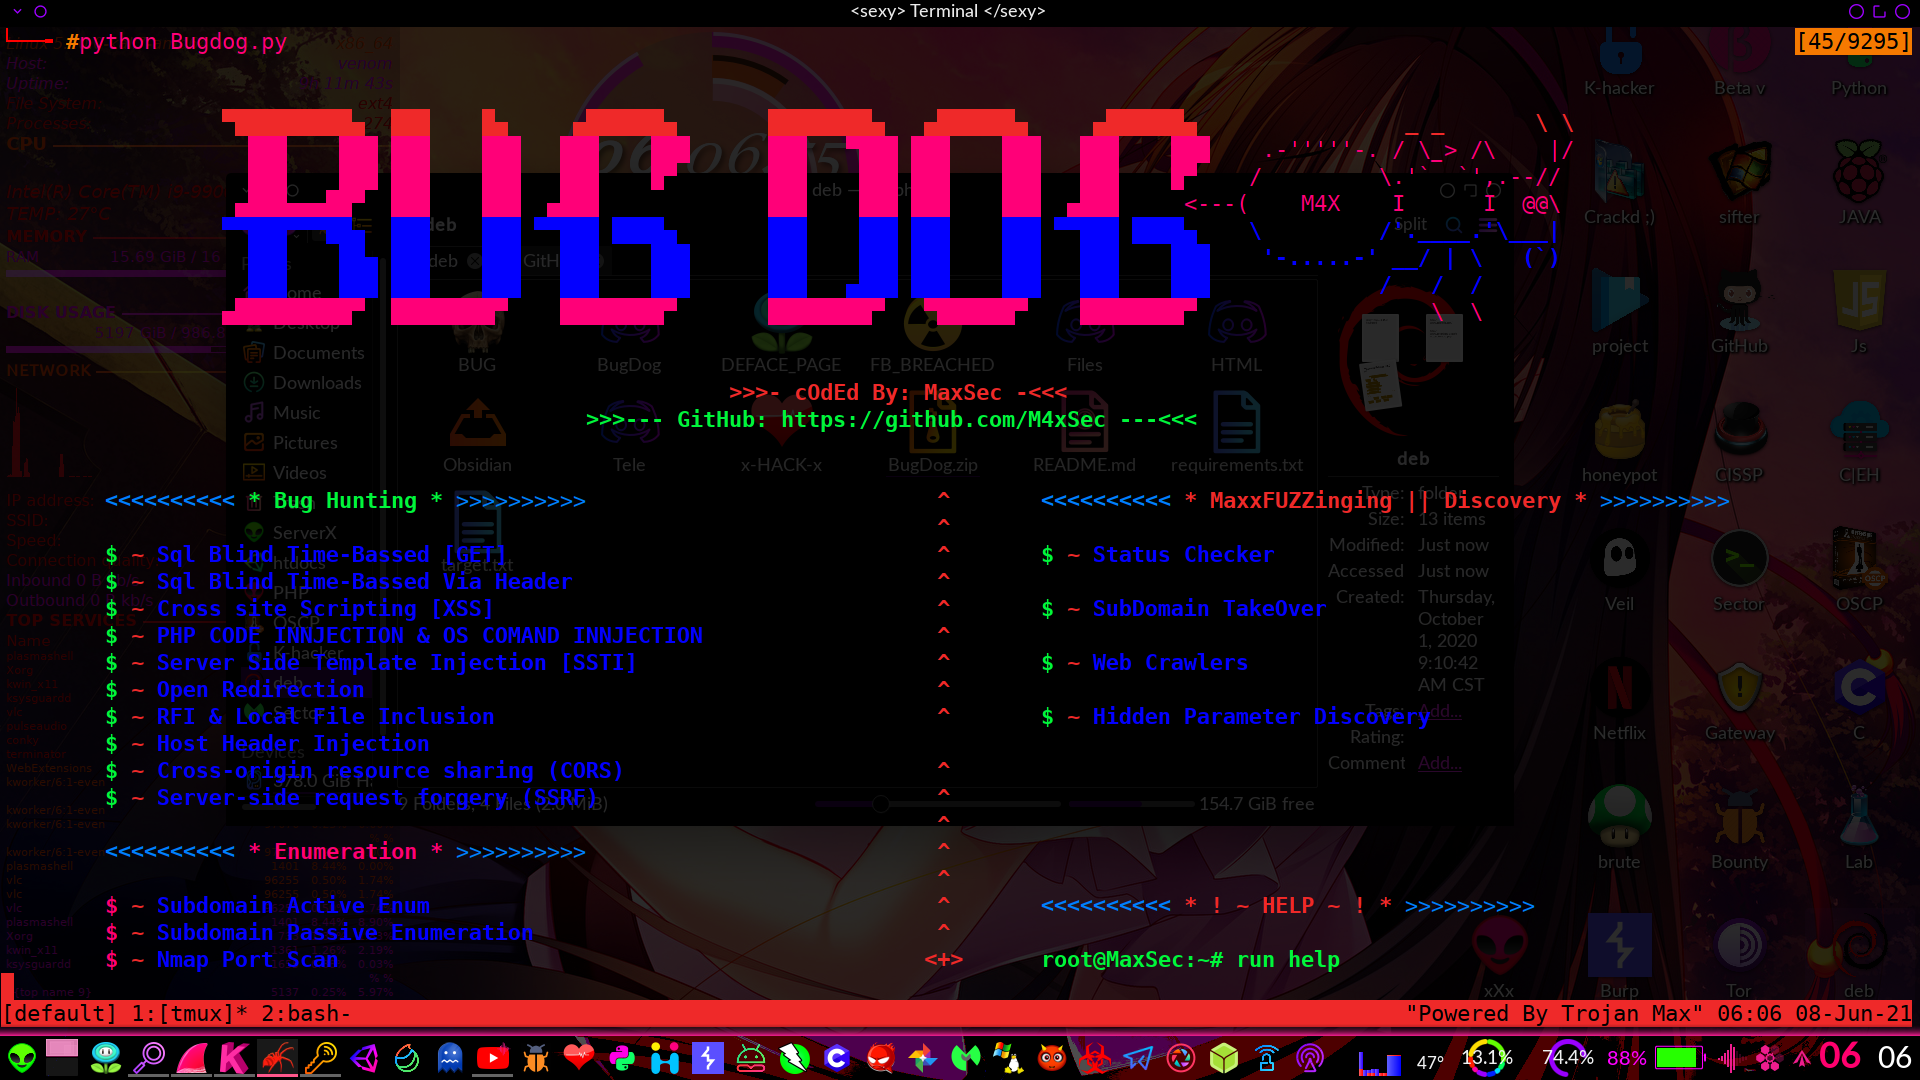
Ein leistungsstarkes BUG-HUNTING-TOOL. Unterstützt SQL, XSS, PHP-Codeausführung, SSRF,.... Ich habe meine eigenen Payloads hinzugefügt, die ich beim Bug Hunting gefunden habe. Den Rest kannst du auch mit deinen eigenen CUSTOM-Payloads ergänzen ;)
HINWEIS: BugDog ist mit python geschrieben und benötigt python2, um einwandfrei zu laufen.
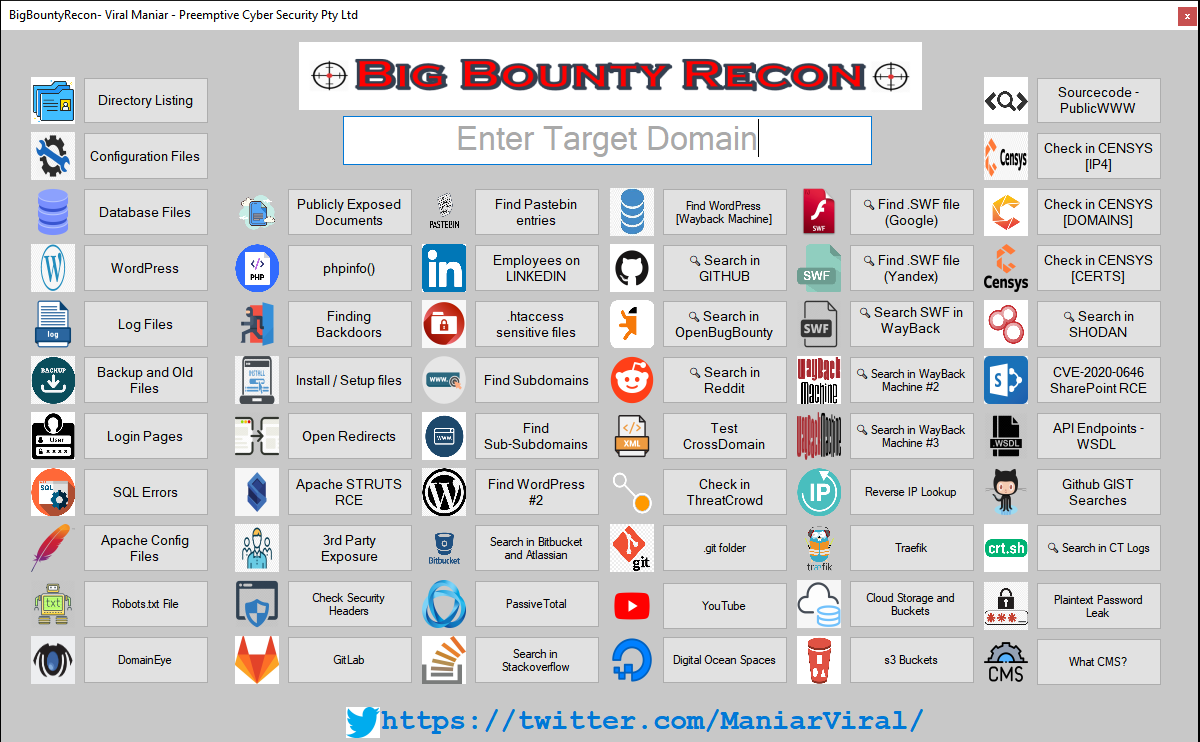
Das BigBountyRecon-Tool nutzt 58 verschiedene Techniken unter Verwendung verschiedener Google-Dorks und Open-Source-Tools, um den Prozess der anfänglichen Aufklärung der Zielorganisation zu beschleunigen.