 ankane/s3tk
Ein Sicherheitstoolkit für Amazon S3

Ein Sicherheits-Toolkit für Amazon S3
🍊 Kampferprobt bei Instacart
Ausführen:
pip install s3tk
Sie können die AWS CLI oder AWS Vault verwenden, um Ihre AWS-Anmeldeinformationen einzurichten:
pip install awscli
aws configure
Siehe IAM-Richtlinien, die für jeden Befehl benötigt werden.
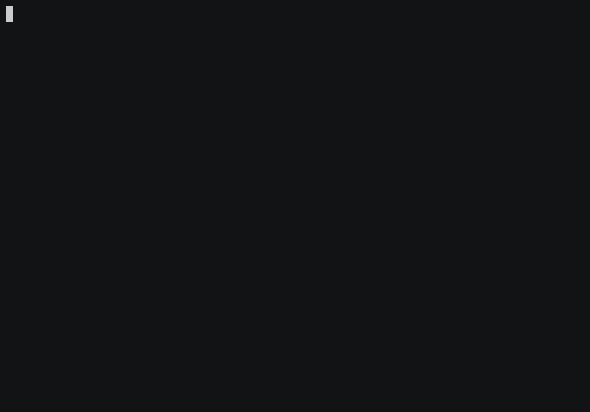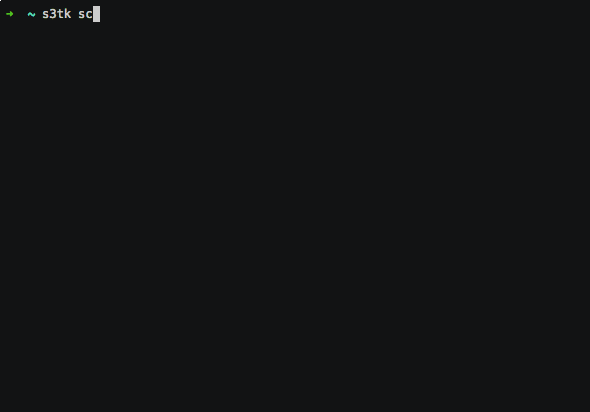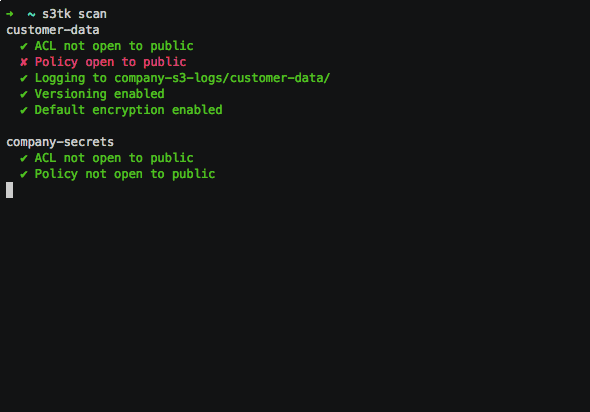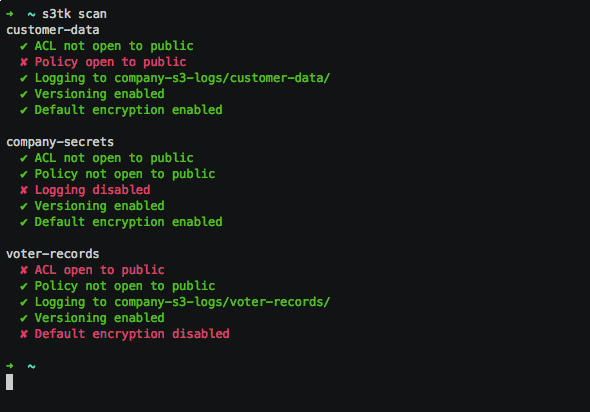
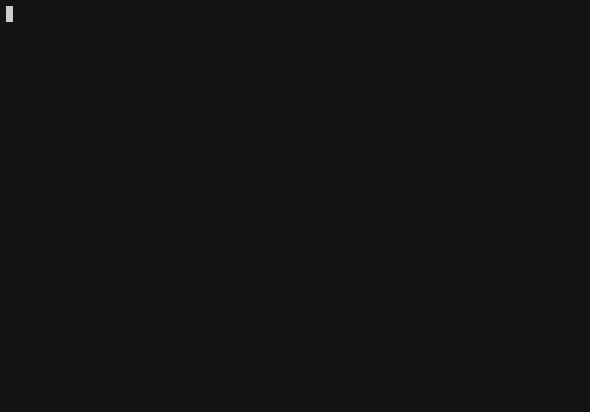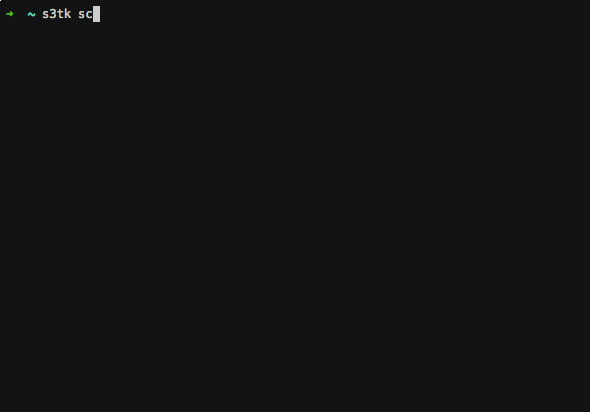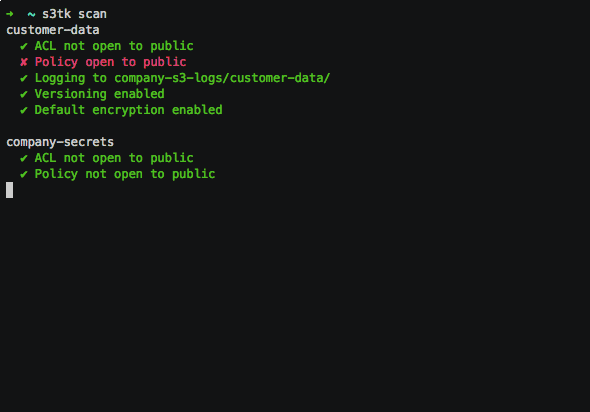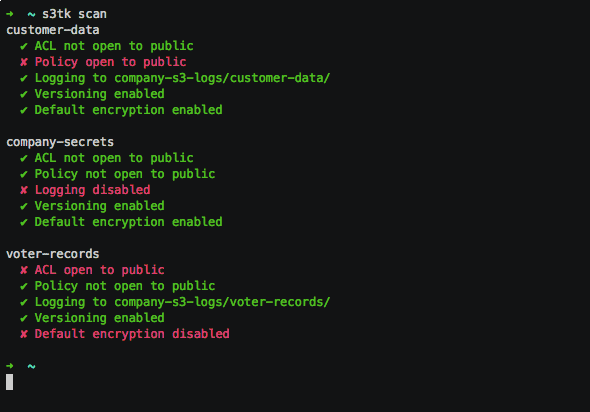
Scannen Sie Ihre Buckets auf:
s3tk scan
Nur auf bestimmten Buckets ausführen
s3tk scan my-bucket my-bucket-2
Funktioniert auch mit Platzhaltern
s3tk scan "my-bucket*"
Bestätigen Sie das richtige Log-Bucket(s) und Präfix
s3tk scan --log-bucket my-s3-logs --log-bucket other-region-logs --log-prefix "{bucket}/"
CloudTrail Object-Level-Logging prüfen [experimentell]
s3tk scan --object-level-logging
Logging, Versionierung oder Standardverschlüsselung überspringen
s3tk scan --skip-logging --skip-versioning --skip-default-encryption
E-Mail-Benachrichtigungen bei Fehlern erhalten (über SNS)
s3tk scan --sns-topic arn:aws:sns:...
Bucket-Richtlinien auflisten
s3tk list-policy
Nur auf bestimmten Buckets ausführen
s3tk list-policy my-bucket my-bucket-2
Benannte Anweisungen anzeigen
s3tk list-policy --named
Hinweis: Dies ersetzt die vorherige Richtlinie
Nur private Uploads
s3tk set-policy my-bucket --no-object-acl
Richtlinie löschen
s3tk delete-policy my-bucket
Öffentlichen Zugriff auf bestimmte Buckets blockieren
s3tk block-public-access my-bucket my-bucket-2
Verwenden Sie den --dry-run-Flag zum Testen
Logging für alle Buckets aktivieren
s3tk enable-logging --log-bucket my-s3-logs
Nur auf bestimmten Buckets
s3tk enable-logging my-bucket my-bucket-2 --log-bucket my-s3-logs
Log-Präfix festlegen (Standard: {bucket}/)
s3tk enable-logging --log-bucket my-s3-logs --log-prefix "logs/{bucket}/"
Verwenden Sie den --dry-run-Flag zum Testen
Einige Hinweise zum Logging:
Versionierung für alle Buckets aktivieren
s3tk enable-versioning
Nur auf bestimmten Buckets
s3tk enable-versioning my-bucket my-bucket-2
Verwenden Sie den --dry-run-Flag zum Testen
Standardverschlüsselung für alle Buckets aktivieren
s3tk enable-default-encryption
Nur auf bestimmten Buckets
s3tk enable-default-encryption my-bucket my-bucket-2
Dies verschlüsselt keine vorhandenen Objekte – verwenden Sie dafür den Befehl encrypt
Verwenden Sie den --dry-run-Flag zum Testen
ACL aller Objekte in einem Bucket scannen
s3tk scan-object-acl my-bucket
Nur bestimmte Objekte
s3tk scan-object-acl my-bucket --only "*.pdf"
Bestimmte Objekte ausschließen
s3tk scan-object-acl my-bucket --except "*.jpg"
ACL aller Objekte in einem Bucket zurücksetzen
s3tk reset-object-acl my-bucket
Dies macht alle Objekte privat. Siehe Bucket-Richtlinien für die Durchsetzung in Zukunft.
Verwenden Sie den --dry-run-Flag zum Testen
Geben Sie bestimmte Objekte auf die gleiche Weise wie bei scan-object-acl an
Alle Objekte in einem Bucket mit Server-seitiger Verschlüsselung verschlüsseln
s3tk encrypt my-bucket
Standardmäßig werden S3-verwaltete Schlüssel verwendet. Für KMS-verwaltete Schlüssel verwenden Sie:
s3tk encrypt my-bucket --kms-key-id arn:aws:kms:...
Für vom Kunden bereitgestellte Schlüssel verwenden Sie:
s3tk encrypt my-bucket --customer-key secret-key
Verwenden Sie den --dry-run-Flag zum Testen
Geben Sie bestimmte Objekte auf die gleiche Weise wie bei scan-object-acl an
Hinweis: Objekte verlieren dabei benutzerdefinierte ACLs
Alle unverschlüsselten Versionen von Objekten in einem Bucket löschen
s3tk delete-unencrypted-versions my-bucket
Aus Sicherheitsgründen werden keine aktuellen Versionen von Objekten gelöscht
Verwenden Sie den --dry-run-Flag zum Testen
Geben Sie bestimmte Objekte auf die gleiche Weise wie bei scan-object-acl an
Route 53 auf Buckets scannen, um sicherzustellen, dass Sie sie besitzen
s3tk scan-dns
Andernfalls könnten Sie anfällig für Subdomain-Übernahme sein
Anmeldeinformationen können in ~/.aws/credentials oder mit Umgebungsvariablen angegeben werden. Siehe diese Anleitung für eine Erklärung der Umgebungsvariablen.
Sie können ein zu verwendendes Profil mit folgendem Befehl angeben:
AWS_PROFILE=your-profile s3tk
Hier sind die Berechtigungen, die für jeden Befehl benötigt werden. Fügen Sie nur die Anweisungen hinzu, die Sie benötigen.
