 aniketlab/poco-m7-plus-jailbreak
Temporäre Root-Untersuchung auf dem Poco M7 Plus (SM6375) mittels Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel-Analyse (CVE-2026-43499)

Haftungsausschluss: Dieses Dokument wurde ausschließlich für Bildungs- und Sicherheitsforschungszwecke verfasst. Alle Tests wurden auf meinem eigenen Gerät durchgeführt. Ich übernehme keine Verantwortung für gebrickte Geräte, Datenverlust oder Missbrauch dieser Informationen. Die hier diskutierten Schwachstellen sind bereits öffentlich bekannt und gepatcht. Versuchen Sie dies nicht auf Geräten, die Ihnen nicht gehören.
| Datei | Beschreibung |
|---|---|
| GBL-AutoRoot.bat | Ein-Klick-Exploit-Automatisierungstool (Windows) |
Verwendung:
GBL-AutoRoot.bat über den obigen Link herunterKompatibel mit jedem Qualcomm-ABL-Gerät, das von CVE-2026-24088 betroffen ist. Wenn Ihr Gerät
OKAYzurückgibt, wird Root-Zugriff automatisch gewährt.
Dieses Tool zielt auf die Qualcomm-ABL-Schwachstelle (CVE-2026-24088) ab. Wenn Ihr Gerät einen anfälligen SoC hat und noch keine gepatchte Firmware erhalten hat, funktioniert dieses Tool.
| Status | Gerät / SoC-Familie | Beispielgeräte |
|---|---|---|
| 🟢 Bestätigt | Snapdragon 695 (SM6375) | POCO M7 Plus 5G, Redmi 15 5G |
| 🟡 Potenziell | Snapdragon 8 Gen 3 (SM8650) | Xiaomi 14 / Pro / Ultra, Redmi K70 Pro |
| 🟡 Potenziell | Snapdragon 8 Gen 2 (SM8550) | Xiaomi 13 / Pro, POCO F5 Pro, Redmi K60 Pro |
| 🟡 Potenziell | Snapdragon 8+ Gen 1 (SM8475) | Xiaomi 12T Pro, POCO F5 |
| 🟡 Potenziell | Snapdragon 888 (SM8350) | Mi 11, Mi 11X Pro, POCO F3 |
| 🟡 Potenziell | Snapdragon 7+ Gen 3 (SM7675) | POCO F6 |
| 🟡 Potenziell | Snapdragon 7 Gen 3 (SM7550) | Xiaomi Civi 4 |
| 🟡 Potenziell | Snapdragon 695 5G (SM6375) | POCO X4 Pro 5G, Redmi Note 11 Pro 5G |
| 🟡 Potenziell | Snapdragon 680 (SM6225) | Redmi Note 11, Redmi 10C |
| 🟡 Potenziell | Snapdragon 662 (SM6115) | POCO M3, Redmi 9T |
| 🔴 Keine Unterstützung | MediaTek (MTK) | POCO X6 Neo, Redmi Note 13 Pro+ |
| 🔴 Keine Unterstützung | Gepatchte Firmware | HyperOS 3.0.304.0+ (Security Patch angewendet) |
📝 Community-Tests erforderlich: Ich habe nicht alle diese Geräte zum Testen zur Verfügung. Wenn Sie eines der "Potenziell unterstützten" Geräte besitzen, testen Sie bitte das Tool und teilen Sie mir die Ergebnisse mit. Dies hilft mir, Ihr Gerät zu bestätigen und offiziell in die Liste "Bestätigt funktionierend" aufzunehmen!
| Feld | Wert |
|---|---|
| Gerät | Poco M7 Plus 5G (Codename: spring) |
| Chipsatz | Qualcomm SM6375 (Snapdragon 6s Gen 3) |
| Architektur | AArch64, KASLR aktiviert |
| SELinux | Enforcing (vor Exploit) |
| Bootloader | GESPERRT |
| Testplattform | Windows 11, ADB Platform Tools |
| HyperOS-Version | Kernel-Version | GhostLock-Ergebnis | GBL-Exploit-Ergebnis |
|---|---|---|---|
| 2.0.202.0 | 6.1.118-android14-11-ga3b9c44908dd-ab13320413 | ❌ Kernel Panic | ✅ Funktioniert |
| 2.0.208.0 | 6.1.138-android14-11-g51f8c580613d-ab13911623 | ❌ Kernel Panic | ✅ Funktioniert |
Forschungshinweis: Ich habe zunächst auf HyperOS 2.0.202.0 getestet, wo GhostLock einen Kernel Panic verursachte. Danach habe ich auf 2.0.208.0 aktualisiert, um zu prüfen, ob der neuere Kernel-Build (6.1.118 -> 6.1.138) die GhostLock-Instabilität beheben würde. Der Panic blieb bestehen - beide Builds teilen dasselbe interne 6.1
pselect/fd_set-Layout, das GhostLock nicht verarbeiten kann. Der GBL-Exploit funktionierte auf beiden Versionen.
Während dieser Forschung habe ich zwei unabhängige Exploit-Pfade getestet, um temporären Root auf diesem Gerät zu erlangen, ohne den Bootloader zu entsperren:
| Ansatz A: GBL Exploit | Ansatz B: GhostLock | |
|---|---|---|
| Ebene | Bootloader (ABL/fastboot) | Kernel (Linux 6.1) |
| CVE | CVE-2026-24088 | CVE-2026-43499 |
| Ergebnis auf diesem Gerät | ✅ Funktioniert | ❌ Kernel Panic |
| Root-Typ | Temporär (tethered) | Temporär (tethered) |
| Erfordert ADB? | Ja (Fastboot-Modus) | Ja (Shell-Zugriff) |
| Kernel-versionsempfindlich? | Nein | Ja - nur stabil auf 6.6-6.12 |
Der GBL-Exploit funktionierte. GhostLock schlug mit einem Kernel Panic aufgrund einer Kernel-Versionsinkompatibilität fehl. Beide Erkenntnisse sind unten im Detail dokumentiert.
CVE-2026-24088 betrifft Qualcomms Android Boot Loader (ABL) auf mehreren Geräten.``` Jan 2026 -> Vulnerability discovered during ABL unpacking & analysis Feb 2026 -> Qualcomm patches: QcomModulePkg: Fix propagation of untrusted input into kernel cmdline Mar 2026 -> Public PoC released; Xiaomi begins rolling out HyperOS 3.0.304.0 (patched) Jun 2026 -> CVE-2026-24088 officially assigned in Qualcomm Security Bulletin
### Exploit-Kette erklärt

Der Exploit funktioniert als **dreistufige Kette** auf Bootloader-Ebene:

#### Stufe 1 – Ausführung von nicht signiertem GBL
In Android 16 lädt Qualcomms ABL den Generic Bootloader (GBL) aus der `efisp`-Partition. Der kritische Fehler: **ABL prüft nur, ob die Binärdatei eine gültige UEFI-Anwendung ist – es wird NICHT ihre kryptografische Signatur verifiziert.** Das bedeutet, dass eine benutzerdefinierte, nicht signierte UEFI-Anwendung in `efisp` platziert werden kann und auf der Bootloader-Ebene mit vollen Rechten ausgeführt wird.

#### Stufe 2 – Injection in die Kernel-Kommandozeile
Der Befehl `fastboot oem set-gpu-preemption` **entbehrt einer Eingabebereinigung**. Das ABL hängt das übergebene Argument direkt an die Kernel-Kommandozeile an, ohne zu filtern.

Durch Übergabe von `androidboot.selinux=permissive` als zusätzliches Argument:```
fastboot oem set-gpu-preemption 0 androidboot.selinux=permissive
...der Bootloader schreibt androidboot.selinux=permissive in die Kernel-Cmdline, die Androids init-Prozess beim Booten liest - wodurch die SELinux-Durchsetzung effektiv deaktiviert wird.
Eine benutzerdefinierte UEFI-Anwendung, die in efisp platziert wird, kann die Flags is_unlocked und is_unlocked_critical setzen, um den Bootloader dauerhaft zu entsperren. (Dieser Schritt wurde NICHT getestet - birgt ein hohes Risiko eines Hard-Bricks.)
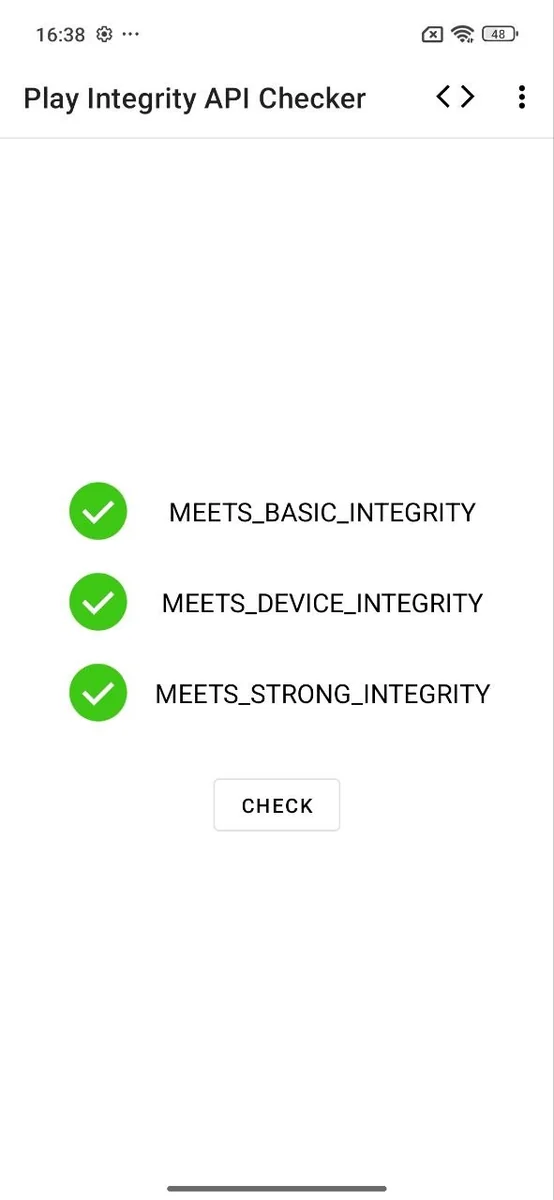
⚠️ Vor dem Fortfahren stoppen: Führen Sie zuerst die Patch-Prüfung in Abschnitt 7 aus. Wenn Ihr Gerät gepatcht ist, wird nichts davon funktionieren.
